在Spring Boot中应用Jasypt以加密配置信息。

简介: 通过以上步骤,可以在Spring Boot应用中有效地利用Jasypt对配置信息进行加密,这样即使配置文件被泄露,其中的敏感信息也不会直接暴露给攻击者。这是一种在不牺牲操作复杂度的情况下提升应用安全性的简便方法。
在Spring Boot应用中,对配置信息进行加密是一项加强应用安全性的重要措施。Jasypt(Java Simplified Encryption)提供了一系列工具和类库,用于在Java应用中对属性文件、配置文件中的敏感信息进行加密。以下是将Jasypt应用于Spring Boot项目以加密配置信息的步骤。

1. 引入Jasypt依赖

首先,需要在 pom.xml文件中添加Jasypt Spring Boot的依赖:

<dependency>
    <groupId>com.github.ulisesbocchio</groupId>
    <artifactId>jasypt-spring-boot-starter</artifactId>
    <version>3.0.3</version>
</dependency>
​

确保版本号与Spring Boot版本相兼容。

2. 配置加密密钥

接下来,需要为加密和解密操作指定一个密钥。这个密钥可以通过环境变量或系统属性进行设置,以防止将密钥直接写在代码或配置文件中。

例如,可以在应用启动时通过系统属性设置:

java -jar yourapp.jar --jasypt.encryptor.password=your_secret_key
​

或者在 application.properties文件中这样设置:

jasypt.encryptor.password=your_secret_key
​

3. 加密配置信息

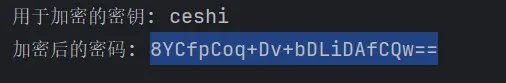
在设置了密钥后,使用Jasypt提供的命令行工具或Java类库来加密所需保护的配置信息。

例如,使用Jasypt的命令行工具进行加密:

encrypt input="your_sensitive_data" password=your_secret_key algorithm=PBEWithMD5AndDES
​

执行上述命令会输出加密后的字符串,类似:

ENC(abCdEfGhijKLmnoPqRstUvWxyz==)
​

4. 在配置文件中使用加密数据

将加密后的数据放入配置文件时,需要使用 ENC()包裹加密字符串。

例如在 application.properties中使用:

myapp.secret=ENC(abCdEfGhijKLmnoPqRstUvWxyz==)
​

或者在 application.yml中:

myapp:
  secret: 'ENC(abCdEfGhijKLmnoPqRstUvWxyz==)'
​

5. 访问解密后的数据

在Spring Boot应用中,通过正常的方式访问配置属性,Jasypt会自动解密那些使用 ENC()包裹的属性值。

@Value("${myapp.secret}")
private String secret;
​

以上步骤完成后,当Spring Boot应用运行时,@Value注解会注入解密后的配置值到 secret变量。

实践建议

  • 保护密钥的安全:永远不要将密钥直接暴露在代码或版本控制系统中,应使用环境变量或其他安全机制来管理密钥。
  • 使用强加密算法:PBEWithMD5AndDES比较老旧,建议使用更安全的算法如"PBEWithHmacSHA512AndAES_256"。
  • 注意性能影响:加密操作通常会损耗系统性能,要随时注意加密操作对应用性能的潜在影响。

通过以上步骤,可以在Spring Boot应用中有效地利用Jasypt对配置信息进行加密,这样即使配置文件被泄露,其中的敏感信息也不会直接暴露给攻击者。这是一种在不牺牲操作复杂度的情况下提升应用安全性的简便方法。

目录
相关文章
|
安全 Java 数据库
Jasypt加密数据库配置信息
本文介绍了使用 Jasypt 对配置文件中的公网数据库认证信息进行加密的方法,以提升系统安全性。主要内容包括:1. 背景介绍;2. 前期准备,如依赖导入及版本选择;3. 生成密钥并实现加解密测试;4. 在配置文件中应用加密后的密码,并通过测试接口验证解密结果。确保密码安全的同时,保障系统的正常运行。
1080 3
Jasypt加密数据库配置信息
|
人工智能 安全 Java
Spring Boot yml 配置敏感信息加密
本文介绍了如何在 Spring Boot 项目中使用 Jasypt 实现配置文件加密,包含添加依赖、配置密钥、生成加密值、在配置中使用加密值及验证步骤,并提供了注意事项,确保敏感信息的安全管理。
1906 1
|
SQL 关系型数据库 MySQL
SpringBoot自定义配置注入的方式:自定义配置文件注入,从mysql读取配置进行注入
801 0
|
Java 数据库连接 Maven
SpringBoot【付诸实践 01】SpringBoot自定义starter保姆级教程(说明+源码+配置+测试)
394 1
|
前端开发 Java Nacos
《SpringBoot系列三》:自定义配置时@Value和@ConfigurationProperties孰优孰劣?
1303 1
《SpringBoot系列三》:自定义配置时@Value和@ConfigurationProperties孰优孰劣?
|
Java 数据库连接 Spring
面试题:springboot的自定义配置有哪些
327 0
springboot WebMvcConfigurer详解自定义配置请求静态资源
832 0
|
Java
springboot中自定义配置
springboot中自定义配置
209 0
|
Java 容器
SpringBoot中的yml文件中读取自定义配置信息
589 0
|
安全 Java Spring
SpringBoot整合Spring Security,自定义登录成功/失败处理器,配置登录人数(三)
一般采用的是实现接口的方式:implements AuthenticationSuccessHandler 但是如果想要实现登录成功后跳转回登录前的页面可以直接继承SavedRequestAwareAuthenticationSuccessHandler这个类,该类的父类SimpleUrlAuthenticationSuccessHandler实现了AuthenticationSuccessHandler。
813 0