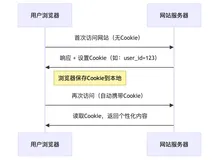
什么是Token?
Token 是一种用于身份验证和授权的凭证,广泛应用于云计算、API调用、实时音视频通信等场景中。它是一种结构化的字符串,通常通过加密算法生成,用于证明请求的合法性,并确保服务的安全性[1][2][6]。
Token的核心作用
身份验证
Token可以作为用户或应用的身份标识,用于验证请求方是否具有访问特定资源的权限。例如,在智能语音交互服务中,Token是调用API的必要凭证[3]。权限控制
Token可以携带权限信息,限制用户对某些功能的使用。例如,在音视频通信中,Token可以通过privilege字段控制用户是否可以发送音频、视频或屏幕共享[7]。安全性保障
Token的设计旨在防止恶意攻击者伪造请求或盗用云服务资源。通过动态生成和时效性限制,Token能够有效降低密钥泄露的风险[2]。无状态化设计
在分布式系统中,Token允许服务端无需保存用户的会话信息,从而实现无状态化的授权机制。这种设计提升了系统的扩展性和性能[6]。
Token的生成方式
根据不同的应用场景,Token的生成方式有所不同:
通过控制台生成
- 适用于测试环境,开发者可以在阿里云控制台手动获取Token[1]。
- 注意:这种方式仅限于调试阶段,不建议在生产环境中使用。
通过SDK生成
- 在正式环境中,推荐通过SDK自动生成Token。开发者需要提供
AccessKey ID和AccessKey Secret,SDK会定期自动刷新Token以确保其有效性[3]。
- 在正式环境中,推荐通过SDK自动生成Token。开发者需要提供
通过OpenAPI生成
- 如果目标编程语言缺少官方SDK,或者需要更灵活的依赖管理,开发者可以通过OpenAPI直接获取Token[3]。
基于JWT(JSON Web Token)生成
- JWT是一种标准化的Token格式,包含头部(Header)、载荷(Payload)和签名(Signature)。JWT常用于API网关的身份验证和权限管理[6]。
服务端生成Token
- 在实时音视频通信等场景中,Token通常由服务端生成并下发给客户端。这种方式可以最大限度地保护密钥安全,避免密钥直接暴露在客户端[7]。
Token的组成与计算方法
Token的具体组成和计算方法因产品而异,但通常包括以下关键字段:
基础字段
AppID:应用的唯一标识。UserID:用户的唯一标识。ChannelID:频道或房间的唯一标识。Timestamp:时间戳,用于防止重放攻击。Nonce:随机数,增强Token的安全性。
加密算法
- Token通常通过哈希算法(如SHA-256)生成。例如:
其中,token = sha256(AppID + AppKey + ChannelID + UserID + Nonce + Timestamp)AppKey是用于加密的密钥[2]。
- Token通常通过哈希算法(如SHA-256)生成。例如:
有效期
- Token的有效期通常较短(如2小时或24小时),过期后需要重新获取。部分场景支持通过
refresh_token刷新Token[5]。
- Token的有效期通常较短(如2小时或24小时),过期后需要重新获取。部分场景支持通过
Token的应用场景
智能语音交互
- 在调用语音识别、语音合成等接口时,客户端需要先获取Token作为鉴权凭证[1]。
实时音视频通信
- Token用于加入频道、控制用户权限(如发送音频、视频等),并确保通信的安全性[7]。
API网关
- 基于JWT的Token认证机制,API网关可以实现用户体系的授权访问,满足个性化安全需求[6]。
STS临时访问凭证
- 在录音文件识别等离线服务中,STS(Security Token Service)可以生成临时访问凭证,避免长期密钥的泄露风险[4]。
使用Token的注意事项
Token的有效期
- 重要:Token具有时效性,过期后需重新获取。建议在Token即将过期前主动刷新,以避免服务中断[1][3]。
密钥管理
- 切勿将
AccessKey ID和AccessKey Secret直接暴露在客户端,应通过服务端生成Token并下发给客户端使用[4]。
- 切勿将
权限控制
- 在生成Token时,可以根据业务需求设置权限参数(如
privilege字段),以限制用户的功能使用范围[7]。
- 在生成Token时,可以根据业务需求设置权限参数(如
安全性保障
- 建议使用HTTPS协议传输Token,以防止Token在传输过程中被截获[2]。
通过以上内容可以看出,Token是现代云服务和分布式系统中不可或缺的安全机制,其灵活性和安全性使其成为身份验证和权限管理的核心工具[1][2][6][7]。
相关链接
从这里开始 步骤3:开通服务 https://help.aliyun.com/zh/isi/getting-started/start-here
Token鉴权 https://help.aliyun.com/zh/live/user-guide/token-based-authentication
获取Token https://help.aliyun.com/zh/isi/getting-started/obtain-an-access-token-1/
移动端应用如何安全访问智能语音交互服务 背景信息 https://help.aliyun.com/zh/isi/use-cases/how-to-securely-access-intelligent-speech-interaction-on-a-mobile-terminal
各类 Token 规范说明 https://help.aliyun.com/zh/idaas/ciam/user-guide/tokens
基于JWT的token认证 https://help.aliyun.com/zh/api-gateway/traditional-api-gateway/user-guide/jwt-based-authentication
使用Token鉴权 服务端生成Token https://help.aliyun.com/document_detail/2689025.html