数据投毒攻击和模型投毒攻击

简介: 数据投毒攻击通过污染恶意客户端的训练数据,模型投毒攻击则修改全局模型嵌入后门。前者依赖固定模式触发器或优化触发器模式,但存在异常修改易被检测和异质性导致效果不佳的问题。后者需大量系统先验信息,现实中难以获取,且面对新兴防御策略,成功发动后门攻击愈发困难。

数据投毒攻击通过对恶意客户端的训练数据进行投毒,而模型投毒攻击则修改全局模型以嵌入后门。数据中毒攻击通常依赖于固定模式的触发器,或者通过在客户端本地数据上训练的模型来优化触发器模式。然而,这些方法有两个显著的缺点:首先,使用固定模式的触发器更有可能引发模型结构和参数的异常修改,从而增加被检测到的风险,特别是在涉及人工检查的场景中。其次,由于异质性,对本地模型有效的后门攻击可能对全局模型不具有同样的有效性。
在模型投毒攻击中,攻击者通常需要足够的系统先验信息,例如全局模型的结构、学习率和裁剪规范,以便在配备防御机制的服务器中避免被检测到。然而,这在现实场景中是不切实际的。此外,各种更灵活的防御策略正在涌现,使得成功发动后门攻击变得更加困难。

相关文章
|
人工智能 安全 人机交互
溯源技术革命:新型数字水印如何让数据“开口说话”,指认泄密源头?
当敏感信息遭偷拍、打印外泄或录音外传,隐形数字水印如“数据守护者”悄然溯源,精准锁定泄密源头。跨屏幕、纸质、音视频等多介质,实现“电-光-电”“电-纸-电”“电-空-电”全链路追踪。从军工到金融,从会议到协作,水印技术正构筑数据安全“最后一公里”防线。AIGC时代,更将融合AI与区块链,守护数字真实性。
|
机器学习/深度学习 算法框架/工具
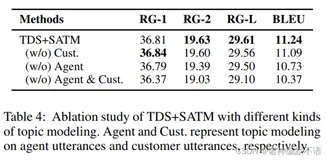
什么是ablation study(消融实验)?
|
供应链 中间件
哥斯拉内存马/Suo5内存代理插件
哥斯拉内存马/Suo5内存代理插件
2646 0
|
7月前
|
数据采集 人工智能 运维
孟庆涛:对抗 AI 投毒的深度防御体系,构建全域安全防线
当生成式AI成为信息分发入口,隐蔽的AI“投毒”黑产正发动认知战争:通过污染数据、劫持检索、植入后门,操控AI输出。孟庆涛首创“合规优先、源头治理、动态免疫”防御体系,构建四层闭环防线,筑牢数字时代认知主权与信息安全屏障。(239字)
725 0
|
机器学习/深度学习 人工智能 自然语言处理
34_GPT系列:从1到5的架构升级_深度解析
大型语言模型(LLM)的发展历程中,OpenAI的GPT系列无疑扮演着至关重要的角色。自2018年GPT-1问世以来,每一代GPT模型都在架构设计、预训练策略和性能表现上实现了质的飞跃。本专题将深入剖析GPT系列从1.17亿参数到能够处理百万级token上下文的技术演进,特别关注2025年8月8日发布的GPT-5如何引领大模型技术迈向通用人工智能(AGI)的重要一步。
1334 2
|
网络协议 安全 Shell
[笔记]Windows安全之《一》反弹Shell
Windows安全之《一》反弹Shell
1543 0
[笔记]Windows安全之《一》反弹Shell
|
算法
学会二分法,有这一篇就够啦!
本文由blue撰写于2024年9月,深入讲解二分法这一基础但不简单的算法。文章从二分法的两大经典应用场景——二分查找与二分答案出发,详细解析其原理与实现。通过实例代码(如LeetCode第704题)和竞赛题目,探讨了不同区间定义(左闭右闭、左闭右开)下的实现方式,并延伸到寻找目标值首次/最后出现位置及二分答案的实际应用。适合初学者系统掌握二分法的核心思想与技巧。
1970 17
|
自然语言处理 语音技术 开发工具
CosyVoice再升级,可扩展流式语音合成
通义实验室在前期的工作中提出了基于监督离散语音标记的多语言语音合成模型CosyVoice。通过使用两种流行的生成模型:语言模型 (LM) 和流匹配进行渐进式语义解码,CosyVoice 在语音语境学习中实现了较高的韵律自然度、内容一致性和说话人相似性。
3636 2
CosyVoice再升级,可扩展流式语音合成