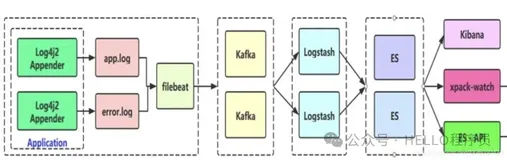
ELK是Elasticsearch、Logstash和Kibana的简称,这三个开源项目分别负责日志存储、日志解析和日志展示,共同构成了一个完整的日志分析系统。在大数据时代,ELK已经成为了众多企业处理日志的首选方案。然而,ELK的安装配置过程繁琐,需要手动操作多个步骤,对于初学者来说有一定的门槛。为了简化这一过程,我们可以编写一个ELK自动安装脚本,让ELK的部署变得轻松快捷。
要编写这样一个脚本,首先需要了解ELK各组件的安装需求。Elasticsearch基于Java开发,因此需要先安装Java环境;Logstash则是基于JRuby,同样需要Java环境;而Kibana则是一个纯JavaScript应用,可以直接运行在Node.js环境中。明确了这些依赖之后,我们就可以开始编写脚本了。
假设我们要在一台Ubuntu 16.04的服务器上安装ELK,我们可以使用shell脚本来完成这个任务。脚本的开头部分,我们需要添加一些必要的注释,说明脚本的作用和使用方法。接下来,我们会检查是否已经安装了Java环境,如果没有,则通过脚本自动安装OpenJDK。
#!/bin/bash
# ELK自动安装脚本

# 检查Java环境
java -version &> /dev/null
if [ $? -ne 0 ]; then
    echo "Java环境未安装,正在自动安装OpenJDK..."
    sudo apt-get update
    sudo apt-get install openjdk-8-jdk -y
else
    echo "Java环境已安装。"
fi
随后,我们通过脚本添加Elasticsearch、Logstash和Kibana的官方APT仓库,并自动导入GPG key。完成这一步后,就可以通过apt命令直接安装这些软件了。
# 添加Elasticsearch APT仓库并安装
echo "deb http://artifacts.elastic.co/packages/5.x/apt stable main" | sudo tee -a /etc/apt/sources.list.d/elastic-5.x.list
wget -qO - https://artifacts.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -

sudo apt-get update
sudo apt-get install elasticsearch -y
按照类似的步骤,我们也可以安装Logstash和Kibana。不过要注意的是,Logstash的安装还需要额外添加logstash-plugin-manager,以便于后续安装各种日志处理插件。
# 添加Logstash APT仓库并安装
echo "deb http://packages.elastic.co/logstash/5.x/debian stable main" | sudo tee -a /etc/apt/sources.list.d/logstash.list
wget -qO - https://packages.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -

sudo apt-get update
sudo apt-get install logstash -y
sudo apt-get install logstash-plugin-manager -y
最后,我们安装Kibana,并启动所有服务:
# 添加Kibana APT仓库并安装
echo "deb http://packages.elastic.co/kibana/5.x/debian stable main" | sudo tee -a /etc/apt/sources.list.d/kibana.list
wget -qO - https://packages.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -

sudo apt-get update
sudo apt-get install kibana -y

# 启动所有服务
sudo systemctl start elasticsearch
sudo systemctl enable elasticsearch
sudo systemctl start logstash
sudo systemctl enable logstash
sudo systemctl start kibana
sudo systemctl enable kibana
至此,我们的ELK自动安装脚本就完成了。用户只需下载这个脚本文件,赋予执行权限后运行,即可自动完成ELK的安装和启动。这样的自动化操作大大节省了时间,也降低了因手动操作导致的错误风险。当然,实际使用时还需要考虑更多的细节,比如服务的配置文件如何定制、安全设置如何处理等,但基本思路是一致的。通过编写自动化脚本,我们可以将复杂的操作流程标准化、规范化,提高工作效率,同时也方便知识的传承与分享。