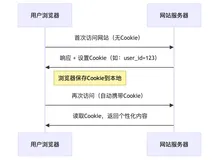
需要token的原因主要有以下几点:
安全性:Token的使用可以增强用户信息的安全性。在用户向服务端请求数据时,服务端需要通过数据库来判断用户名和密码是否正确,以确定是否提供所需内容。Token作为一层额外的验证,可以验证用户是否已经登录,以及是否是用户本身在进行操作,从而防止有人冒充用户。
无状态性:HTTP/HTTPS协议本身是无状态的,不能进行信息的存储。虽然cookie可以进行信息存储,但存在一些限制。Token作为一段加密的字符串,可以通过服务器颁发给前端,前端每次请求时携带该认证信息,以确保当前的用户是用户本身。
用户体验:使用Token可以避免用户每次操作都需要重新登录,从而提升用户体验。例如,在用户登录后,服务器可以颁发一个Token给前端,前端在后续的请求中携带这个Token,从而无需用户再次输入用户名和密码。
跨域请求:在处理跨域请求时,使用Token可以避免一些由于跨域限制导致的问题。因为Token通常是作为HTTP请求的Header或者参数传递的,不受跨域限制的影响。
分布式系统:在分布式系统中,由于多个服务节点可能分布在不同的物理位置,使用Token可以方便地在各个服务节点之间进行身份验证和授权。
综上所述,Token在安全性、无状态性、用户体验、跨域请求和分布式系统等方面都具有重要作用,因此在许多应用场景中都需要使用Token。、

JWT是全称是JSON WEB TOKEN,是一个开放标准,用于在各方之间安全地传输JSON格式的信息。它是一种Token格式,定义了一种紧凑的、自包含的方式来进行这种传输。JWT由三部分组成:头部(Header)、负载(Payload)和签名(Signature),每部分之间以“.”分隔。
头部包含JWT的类型(即“JWT”)以及所使用的加密算法,如HMAC或RSA。
负载是实际传输的数据,可以包含多种类型的信息,如用户信息、访问令牌等。它还可以包含一些自定义的声明,这些声明可以是已注册的、公共的或私有的。
签名是对头部和负载进行签名,以确保Token的完整性和真实性。签名使用头部中指定的加密算法和密钥生成,可以防止Token被篡改。
JWT可用于多种目的,比如作为Bearer Token用来实现认证功能,这也是JWT最常见的用法。此外,它还可以用于安全地传递信息。由于所传输的信息会被签名,因此Token能够被验证并信任。
JWT的应用场景主要包括:
认证与授权:JWT可用于在各方之间安全地传输用户信息,实现用户的认证和授权。一旦用户登录,后续每个请求都将包含JWT,允许用户访问该令牌允许的路由、服务和资源。
单点登录:单点登录是现在JWT广泛使用的场景,因为它的开销很小,并且可以轻松地跨域使用。
信息交换:由于JWT中包含签名,因此可以在传输信息中进行安全控制,主要是进行身份确认和防止内容被篡改。
在实际应用中,需要注意JWT的安全性,采取一些措施来保护JWT的安全性,例如限制JWT的过期时间、使用HTTPS协议传输等。
jwt的安全性怎么样
JWT的安全性主要依赖于数字签名,它可以保证消息的完整性和真实性。数字签名的原理是将消息通过哈希函数进行加密,生成一个固定长度的数字串,然后将这个数字串用发送方的私钥进行签名,生成一个签名。接收方接收到消息和签名后,使用发送方的公钥来验证签名是否匹配,从而确定消息是否被篡改。
JWT的安全性还体现在其使用HTTPS协议进行传输,可以防止中间人攻击。另外,JWT的负载中可以包含一些敏感信息,如用户的身份和权限等,但这些信息不会被篡改,因为JWT的签名保证了其完整性和真实性。
然而,JWT也存在一些安全隐患。例如,如果密钥泄漏,攻击者可以利用该密钥生成有效的JWT,并模拟发送方的身份。因此,在实际应用中,密钥的安全性是至关重要的。另外,如果生成的JWT放到不安全的地方(例如未经过适当保护的网站上),攻击者可以通过窃取JWT并利用其中的信息进行欺诈或攻击。因此,在实际应用中,需要采取一些措施来保护JWT的安全性,例如限制JWT的过期时间、使用HTTPS协议传输等。
综上所述,JWT本身是安全的,但在使用过程中需要注意密钥的安全性、JWT的使用场景和限制,以及采取适当的措施来保护JWT的安全性。