在了解 AngusSecurity,想知道它支持哪些功能:一次检查能覆盖哪些内容,结果怎么决定能不能合并或发布,误报和需要跟进的问题怎么处理?
版权声明:本文内容由阿里云实名注册用户自发贡献,版权归原作者所有,阿里云开发者社区不拥有其著作权,亦不承担相应法律责任。具体规则请查看《阿里云开发者社区用户服务协议》和《阿里云开发者社区知识产权保护指引》。如果您发现本社区中有涉嫌抄袭的内容,填写侵权投诉表单进行举报,一经查实,本社区将立刻删除涉嫌侵权内容。
AngusSecurity 是晓蚕云 AngusKit 里的应用安全检测与治理平台,主要用在两个时间点:代码合并和发布前,建立安全与合规门禁,避免把风险带进交付;项目交付和验收时,一次排查安全漏洞、许可证合规和代码质量问题。一次检查可以同时看源码里的安全问题、泄露的密钥、依赖里的已知漏洞,以及制品包和容器镜像,再按你设的门槛给出结论:这次能不能合并,能不能发布。
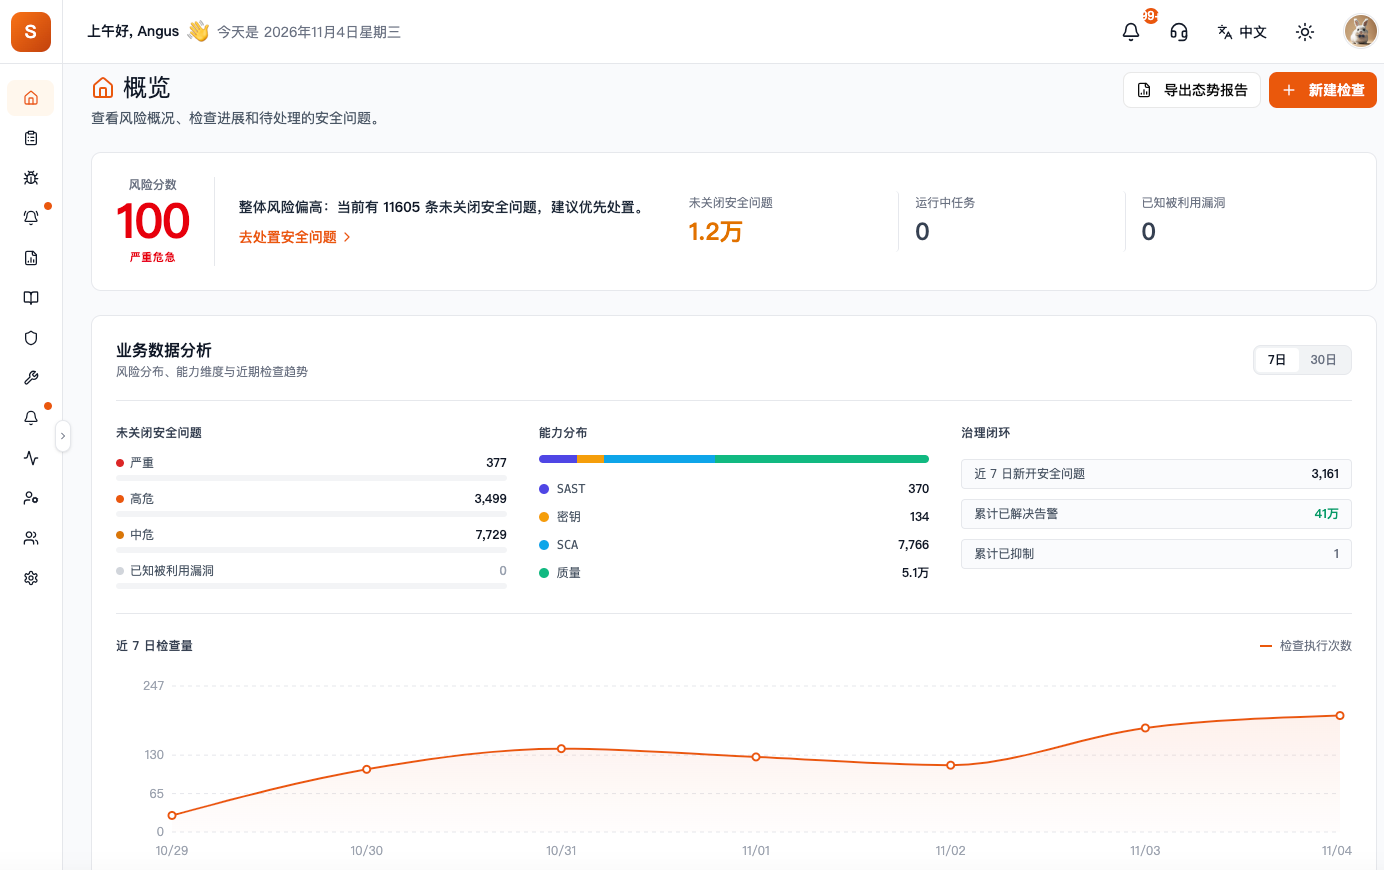
下面按用途分几块,说说具体怎么用。
在「检查」页选一个目标,再勾要做的检查项。目标可以是上传的文件、Git 仓库、制品包或容器镜像;用命令行时,也可以直接扫本地的文件和目录。
检查项包括代码安全、密钥检查、依赖和制品漏洞。许可证合规和代码质量按需勾选:许可证合规有自己的一道门槛,代码质量单独列出,不影响安全结论。扫描深度可以选快速或更深,合并前用快速,定期巡检再用深度。
每次检查都会给出一个门禁结论,回答「能不能放行」。
后两种先别当成通过,要回到任务详情看原因。任务还在运行,或门禁仍在计算时,空列表也先别当成通过。任务状态和门禁结论是分开的,「已完成」只表示扫完了,结论仍可能是未通过。
「漏洞」页列出历次检查发现的问题,包括严重度、位置和修复建议,密钥片段默认打码显示。
确认是误报时,可以在这一次检查里把它抑制掉,不再计入这次的结论。原始记录会保留,下一次扫描会重新判断,谁抑制过可以在「活动」里查到。
真正要修的问题放进「告警」跟进。告警可以指派给具体的人,状态有待处理、已确认、已修复和已忽略四种,选择忽略时需要写明原因。
「报告」把某一时刻的检查结果生成一份快照,用于里程碑评审、发版归档或项目验收。报告可以导出成 HTML、PDF、CSV、JSON 和 SARIF,封面能填公司名称、密级和主题色,直接作为交付材料。常用的范围和章节可以保存成模板,也可以按天、周、月或季度定时自动生成。报告生成后内容固定,不会被下一次扫描改写。
「策略」决定什么时候扫、从哪一档严重度开始算未通过。触发方式可以是手动、定时或 Webhook,门槛常用高危或严重。命令行用 --fail-on 参数指定同一档,页面和流水线的结论就能保持一致。
「规则」用来查阅已经安装的检测规则,规则的安装和升级在「工具」页完成。
「工具」页显示检测程序和漏洞库是否可用,也支持离线安装,适合不能连外网的环境。命令行是一个远程客户端,检查在 AngusSecurity 的节点上执行,运行流水线的机器不用自己装三套检测程序。
漏洞库太久没有更新时,默认检查照常完成,并多一条提示库年龄的记录。如果打开「过期即失败」,这种情况下任务会标为结果不完整,门禁结论是无法判定。
接入 AngusGit 后,合并请求会自动触发检查,结论显示在合并请求上。保护规则打开「要求安全检查通过」,仓库再打开「未通过时拒绝合并」,未通过才合不进去。接入 AngusRepo 后,可以对仓库里的包和镜像发起检查。
在「系统 → MCP 接入」里配置后,Cursor、Claude、VS Code 就能连接 AngusSecurity。连上之后,可以按严重度和规则查问题,让助手解释某条发现为什么出现、该怎么修,也可以发起检查:提交后先拿到任务号,扫完再查看结果。抑制、查看密钥原文、发布报告、分享和修改告警状态,仍在控制台操作。接入步骤见 https://www.anguskit.com/zh/docs/security/get-started/mcp
| 菜单 | 用途 |
|---|---|
| 概览 | 近期检查摘要、问题分布和工具状态 |
| 检查 | 发起检查,查看每次检查的结果和门禁结论 |
| 漏洞 | 历次检查发现的问题,可在单次检查里抑制误报 |
| 告警 | 指派和跟进需要修复的问题 |
| 报告 | 生成检查结果快照,用于评审和归档 |
| 规则 | 查阅已安装的检测规则 |
| 策略 | 设置触发方式和门禁阈值 |
| 工具 | 检测程序和漏洞库状态,离线安装 |
| 通知 | 站内消息 |
| 活动 | 谁在什么时候做了什么操作,包括抑制误报 |
| 成员 | 邀请成员,分配角色 |
| 设置 | 扫描凭据、集成和数据保留 |
| 系统 | MCP 接入等系统配置 |
AngusSecurity 一次检查覆盖 SAST(代码漏洞)、SCA(依赖风险)、密钥泄露及配置合规四大维度。
结果通过门禁策略自动判定:合并前仅阻断新增高危/严重问题,发版前则要求全量高中危清零且关键合规项达标,未通过则流水线直接拦截。
误报支持在线标记“忽略”并填写理由,后续扫描自动跳过;需跟进的问题可指派责任人、设定修复期限,系统持续跟踪直至闭环。所有处置记录留痕,既避免重复告警干扰开发,又确保每个风险都有明确归属与状态,审计时可追溯决策依据。
官方详细解决方案:https://www.aliyun.com/product/list/alibabacloudnative
阿里云拥有国内全面的云原生产品技术以及大规模的云原生应用实践,通过全面容器化、核心技术互联网化、应用 Serverless 化三大范式,助力制造业企业高效上云,实现系统稳定、应用敏捷智能。拥抱云原生,让创新无处不在。