本节书摘来自异步社区《Nmap渗透测试指南》一书中的第6章6.6节源端口欺骗,作者 商广明,更多章节内容可以访问云栖社区“异步社区”公众号查看。
6.6 源端口欺骗
表6.6所示为本章节所需Nmap命令表,表中加粗命令为本小节所需命令——源端口欺骗。
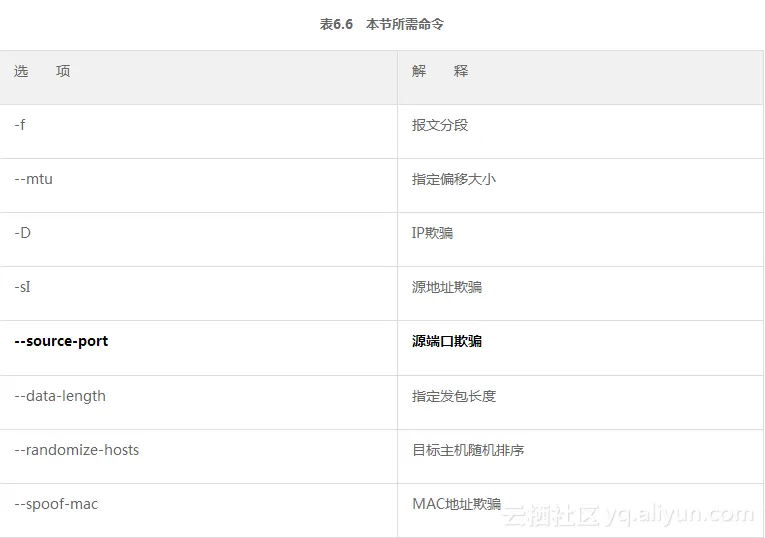
使用--source-port选项就可以进行源端口欺骗,当然也可以使用-g选项,它们是一样的,我们只需要提供一个端口号,Nmap就可以从这些端口中发送数据,因为防火墙对服务器的设置会根据端口选择是否信任数据流,管理员可能会认为这些端口不会有攻击发生,所以可以利用这些端口去进行扫描。
root@Wing:~# nmap --source-port 53 192.168.126.131

Starting Nmap 6.40 ( http://nmap.org ) at 2014-06-12 14:57 CST
Nmap scan report for 192.168.126.131
Host is up (0.00035s latency).
Not shown: 977 closed ports
PORT   STATE SERVICE
21/tcp  open ftp
22/tcp  open ssh
23/tcp  open telnet
25/tcp  open smtp
53/tcp  open domain
80/tcp  open http
111/tcp open rpcbind
139/tcp open netbios-ssn
445/tcp open microsoft-ds
512/tcp open exec
513/tcp open login
514/tcp open shell
1099/tcp open rmiregistry
1524/tcp open ingreslock
2049/tcp open nfs
2121/tcp open ccproxy-ftp
3306/tcp open mysql
5432/tcp open postgresql
5900/tcp open vnc
6000/tcp open X11
6667/tcp open irc
8009/tcp open ajp13
8180/tcp open unknown
MAC Address: 00:0C:29:E0:2E:76 (VMware)

Nmap done: 1 IP address (1 host up) scanned in 0.15 seconds
root@Wing:~#
在```