
NGINX HTTP/2 漏洞自检与处置指南
2026 年 11 月 18 日披露的两项 NGINX HTTP/2 内存安全漏洞,可能让未登录攻击者在满足条件的实例上执行代码。处置思路:先确认入口架构与协议暴露,再临时阻断利用路径,最后完成补丁升级。
一、漏洞影响
官网截图:两项 HTTP/2 漏洞及修复版本。查看官网原文
本次披露包含5个CVE,本文重点讲两项影响面最大的漏洞,它两兄弟都涉及 NGINX 对 HTTP/2 的处理,修复版本均为稳定分支 1.30.7+、主线分支 1.31.9+(来源:NGINX 官方安全公告、Wiz 研究):
| 漏洞 | 问题与主要条件 | 出现版本 |
|---|---|---|
| CVE-2026-123007 | HTTP/2 流量控制中的内存破坏;启用 HTTP/2 并处理相关流量即受影响,静态站点也不例外 | 1.9.5 起 |
| CVE-2026-123633 | HTTP/2 释放后使用;还涉及代理请求、连接回收等触发条件 | 1.19.7 起 |
- 成功利用可致 worker 崩溃、内存破坏或代码执行,权限由实际运行环境决定。
- 发行版回补包、NGINX Plus、面板内置版本不能只机械比较上游版本号,以各自公告为准。
- 本批更新还包含 HTTP/3、DNS 解析等其他问题不在本次重点讨论范围;关闭 HTTP/2 只缓解上述两项。
二、先判断网站属于哪种情况
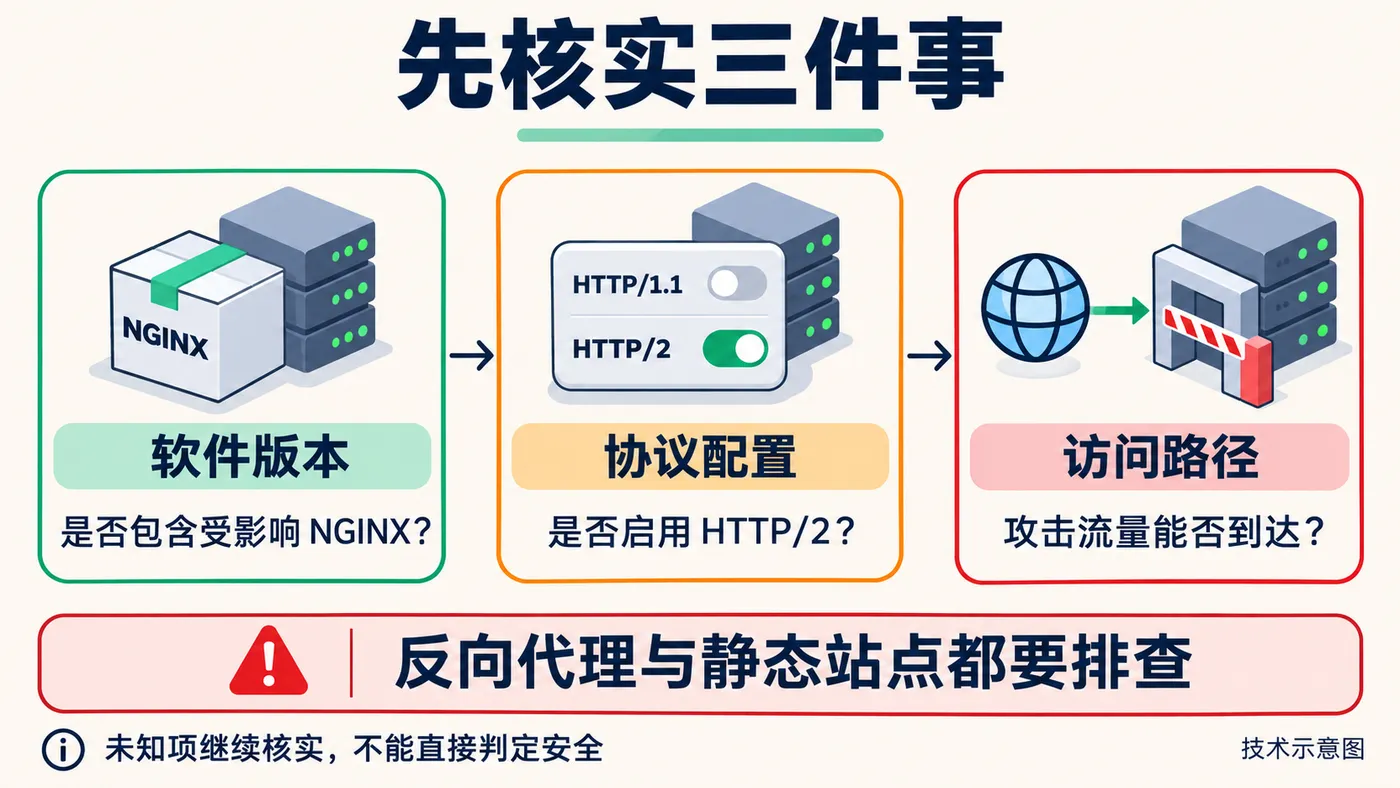
技术示意:排查对象、协议条件和公网路径需分别核实;命中条件不等于已证明代码执行。
按一条真实请求链路判断,而不是按采购了多少云产品。依次回答三个问题:
- 业务是否必须 HTTP/2?(gRPC 等 → 情况四)
- 公网流量是否直达 NGINX 或经 TCP 四层透传?(是且启用 HTTP/2 → 情况一;协议未查清 → 情况三)
- 已确认最后一跳为 HTTP/1.x 且无可绕过旁路?(是 → 情况二;有旁路按情况一处理)
注意:TLS 加密和 HTTP 版本是两件事,仅凭 443 端口或"已接入 SLB/WAF"无法归类。
架构与 P0 待办清单
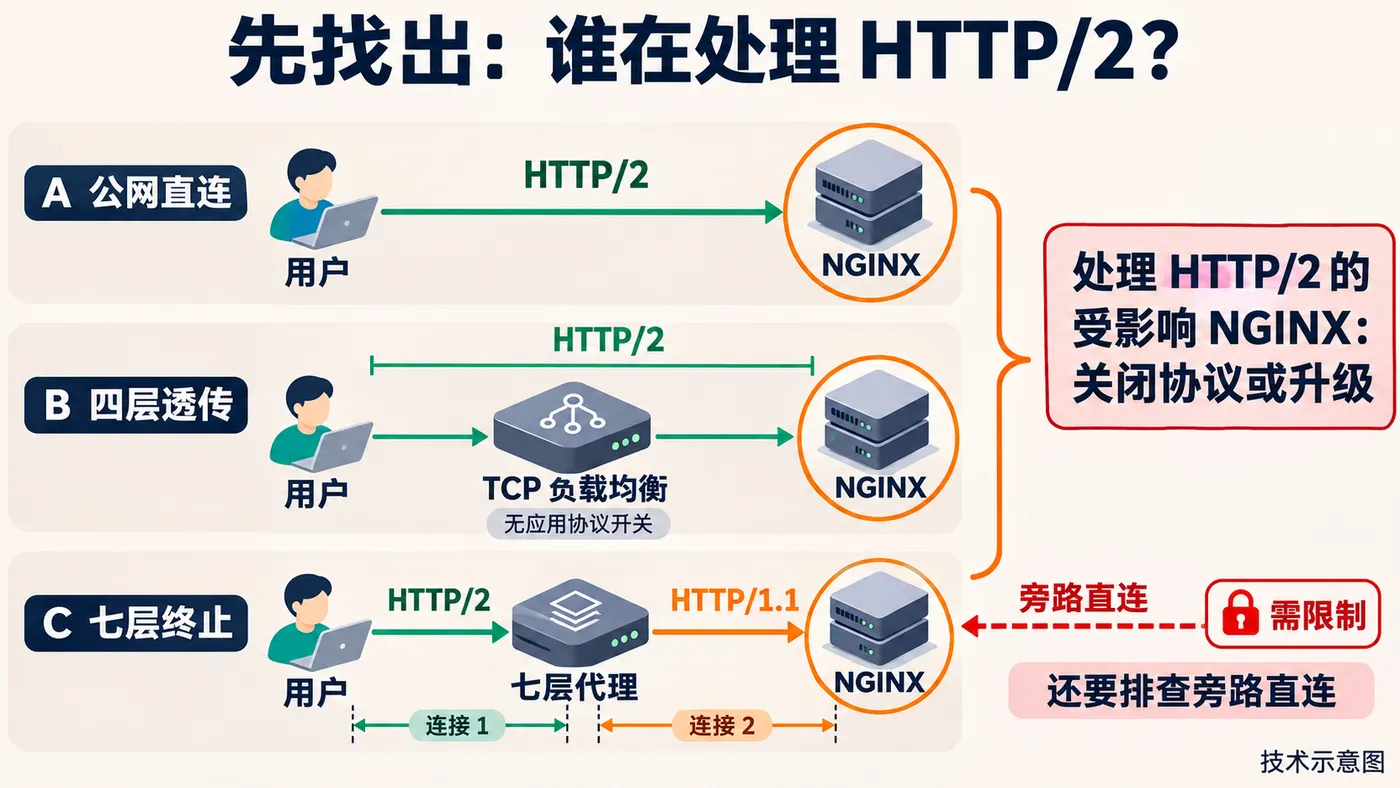
技术示意:四层转发与七层代理的关键区别在于 HTTP/2 终止位置;下表按具体产品、监听和回源条件列出 P0 待办。
| 序号 | 架构 | P0 待办 |
|---|---|---|
| 1 | 公网直连或四层透传:裸 NGINX;CLB TCP / NLB TCP → NGINX | 普通 Web 验证兼容后,临时关闭源站 HTTP/2,并确认旧 worker 退出;或直接灰度升级。 |
| 2 | 已确认 HTTP/1.x 回源:CLB HTTP/HTTPS;WAF、ESA/CDN、ALB 等组合 → NGINX | 确认nginx架构前反代节点如clb、cdn等回源为HTTP/1.x的(clb默认七层回源为http1.0不受影响,4层会有影响);前有waf防护且已有效则保留现状,可继续使用前端 HTTP/2,waf架构可天然防护。 |
| 3 | HTTP/2 回源或协议未知:任一代理 → NGINX;未核实的 NLB TCPSSL 链路 | 先核实协议;普通 Web 优先调整回源段到 HTTP/1.1,并处理源站 HTTP/2。不能安全切换时优先灰度修复。 |
| 4 | 必须依赖 HTTP/2:gRPC 等业务 → NGINX | 保留必要协议,核实已有来源限制及虚拟补丁适用性;优先灰度修复,验证调用和全部副本。 |
补充要点:
- CLB HTTP/HTTPS 七层监听以 HTTP/1.1 回源,归情况二;TCP 透传归情况一(CLB 回源协议说明)。
- WAF/ESA/CDN、ALB 需按实际回源版本归类;NLB TCPSSL 的 TLS 卸载不等于 HTTP 版本转换,需结合 ALPN 与后端实际协议判断。
- 已打完本批补丁的实例,无需再做临时协议变更。
三、四类情况的 P0 实施与验收
情况一:公网直连或四层透传
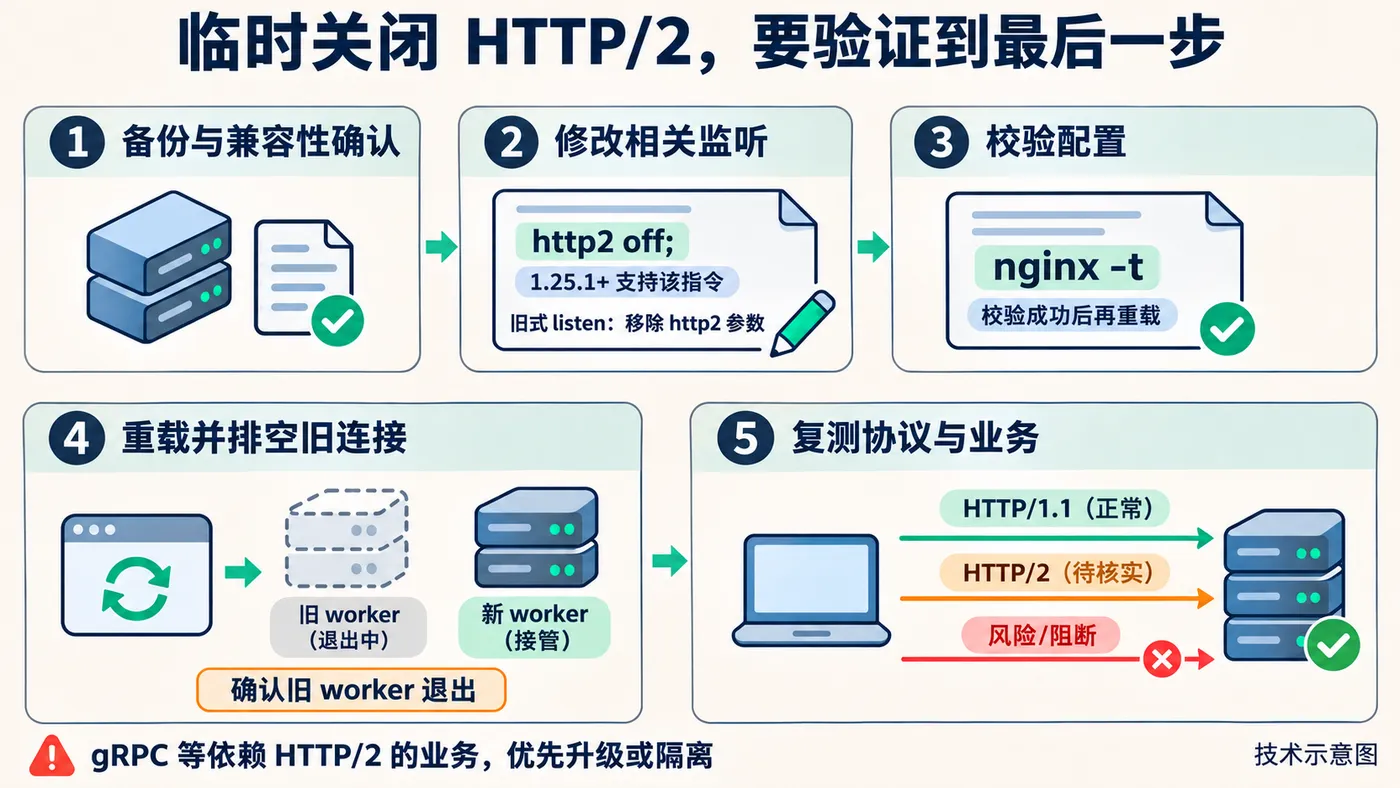
技术示意:配置重载后,旧 worker 仍可能服务已有连接,必须排空并确认退出。
优先动作:在真正处理 HTTP/2 的源站关闭该协议。 TCP 透传不转换 HTTP 版本,改负载均衡不能隔离后端漏洞;gRPC 业务转情况四。
实施步骤:
- 确认关键页面、登录、上传、API 和长连接兼容 HTTP/1.1,备份配置并保留回退入口;多实例先摘流一台灰度。
- 修改配置。NGINX 1.25.1+ 在相关
server中改用http2 off;;老版本仅移除listen中的http2参数:
# 修改前
listen 443 ssl http2;
listen [::]:443 ssl http2;

# 修改后
listen 443 ssl;
listen [::]:443 ssl;
http2 off;   # 仅 1.25.1+ 支持独立指令
- 校验并重载,确认旧 worker 退出(旧连接仍由旧 worker 服务,无法排空时摘流+受控重启):
sudo nginx -t
sudo systemctl reload nginx   # 仅在语法校验成功后执行
验收:实际配置已关闭、旧 worker 已退出、从入口复测不再协商 h2、关键业务和健康检查正常。一次"未启用 HTTP/2"的结果不足以证明所有入口均已关闭。协议关闭不修补软件。
情况二:已确认 HTTP/1.x 回源的七层代理
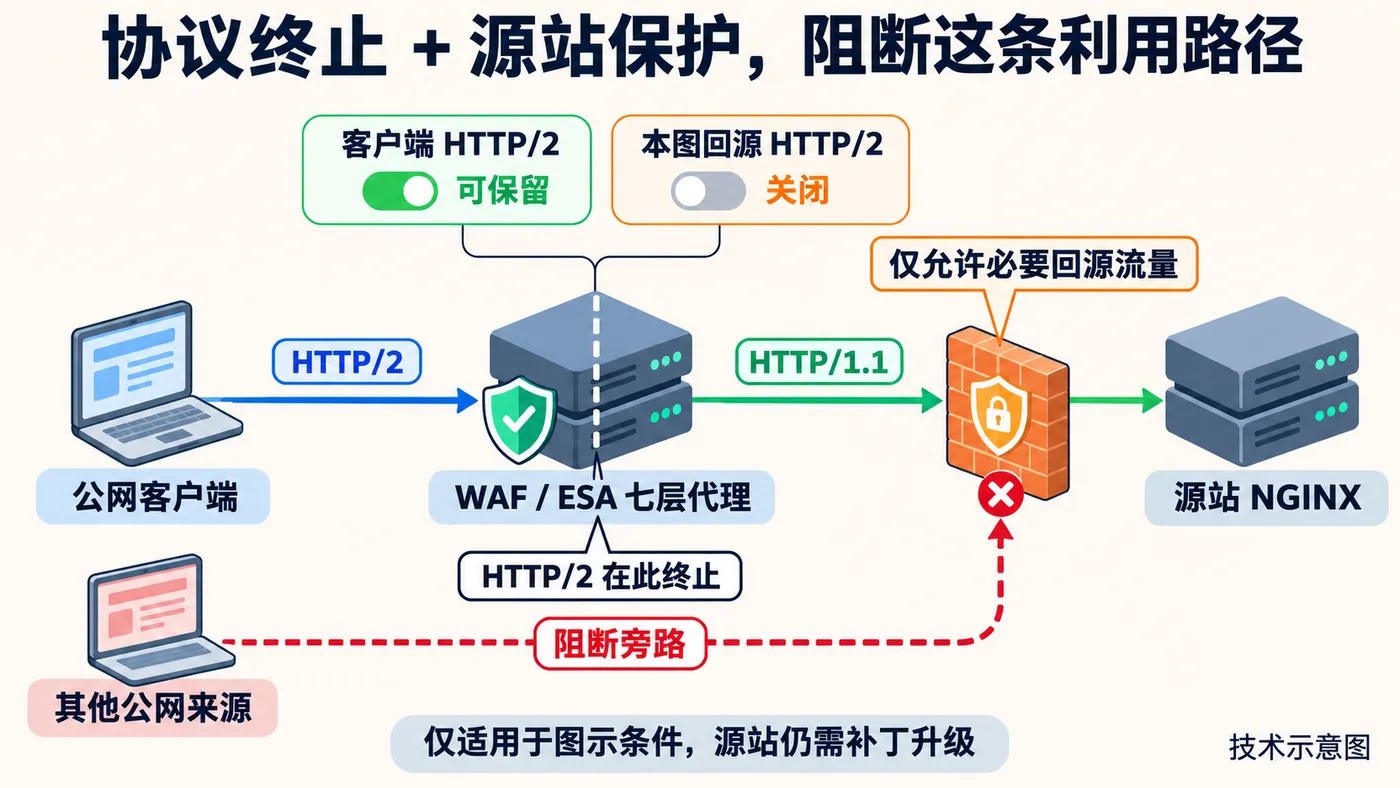
技术示意:此图只适用于已确认 HTTP/1.1 回源、源站无可绕过入口的链路。
优先动作:确认已有回源防护有效,能不变更就不变更。 HTTP/2 已在前置节点终止,P0 重点是防止攻击者绕开链路直达源站 HTTP/2 监听,而非无差别关闭前端 HTTP/2。
实施步骤:
- 只读核验:查回源配置与源站实际协议;查源站安全组、云防火墙、主机防火墙规则,核对能否绕过 WAF/SLB 直达 ECS。
- 防护有效 → 保留现状:正常域名验证业务成功,从非授权来源验证旁路被阻断。登记为"公网路径已隔离、软件待修复"。
- 缺少防护 → 只有clb反代:查看监听类型
- CLB HTTP/HTTPS 七层监听默认以 HTTP/1.1 回源:不受影响。(不要关7层监听中http2.0的配置,关了没任何作用,反而影响你的网站性能)
- TCP 透传:先临时关闭源站 HTTP/2,再找机会对源站nginx灰度升级。
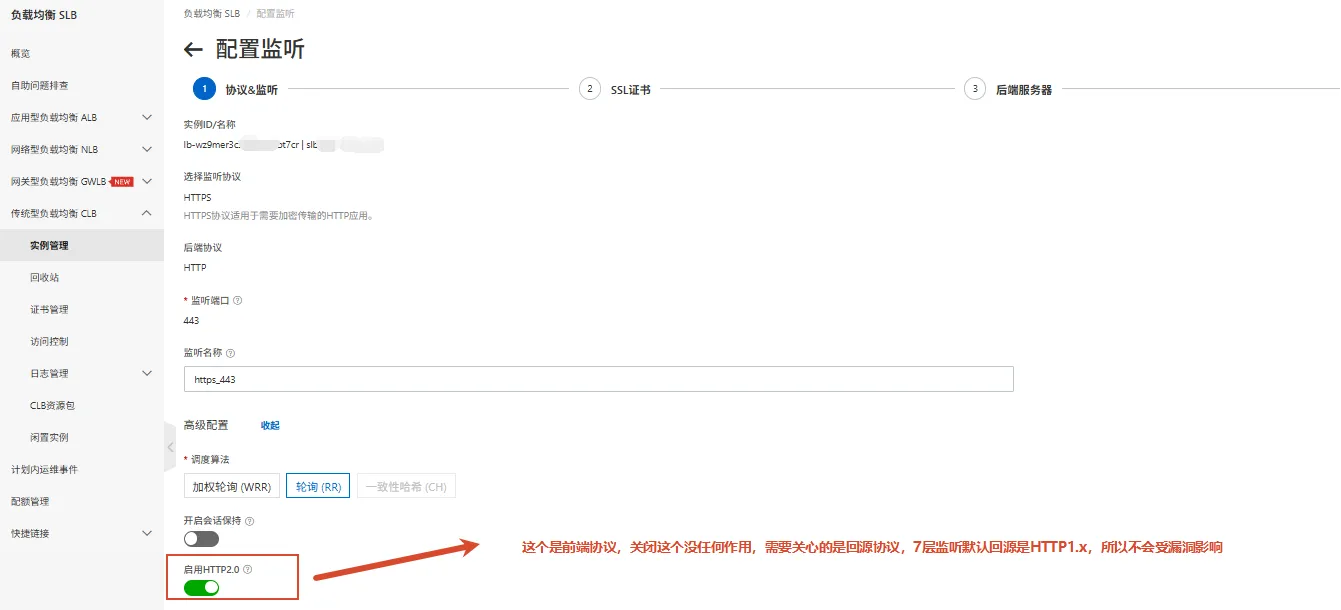
风险提示:新增或收紧回源防护可能导致业务中断,不是低风险操作;已有防护仅核验时风险很低。无法安全收口时按情况一关闭源站 HTTP/2,或优先灰度打补丁,不把"待评估"登记为已防护。ESA 的"源站防护"提供回源节点 IP 列表(官方说明),但列表变化需同步维护,开关不能替代源站有效规则。
验收:回源协议依据 + 实际访问控制 + 正常业务成功 + 非授权旁路被拒绝,四类证据齐备。软件仍需修复。
情况三:HTTP/2 回源或协议未知
只用看离你nginx服务器最近的那里回源协议,可以让AI写检测脚本直接扫你的域名,这里有一个细节,如果是多节点架构需要本地改dns来检测,如果你弄不明白或实在确认不了就临时调整nginx前段回源协议为http1.0或关源站http2.0协议。下面贴AI给我写的脚本结果有风险和无风险对比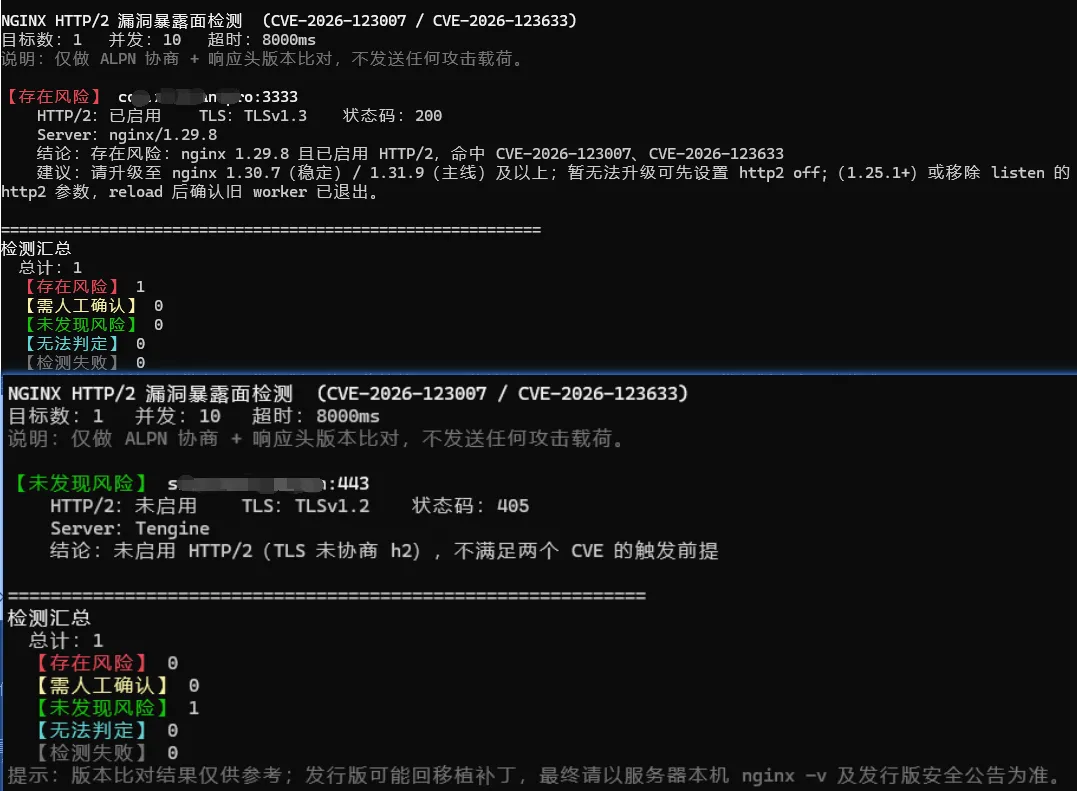
情况四:gRPC 等业务必须依赖 HTTP/2
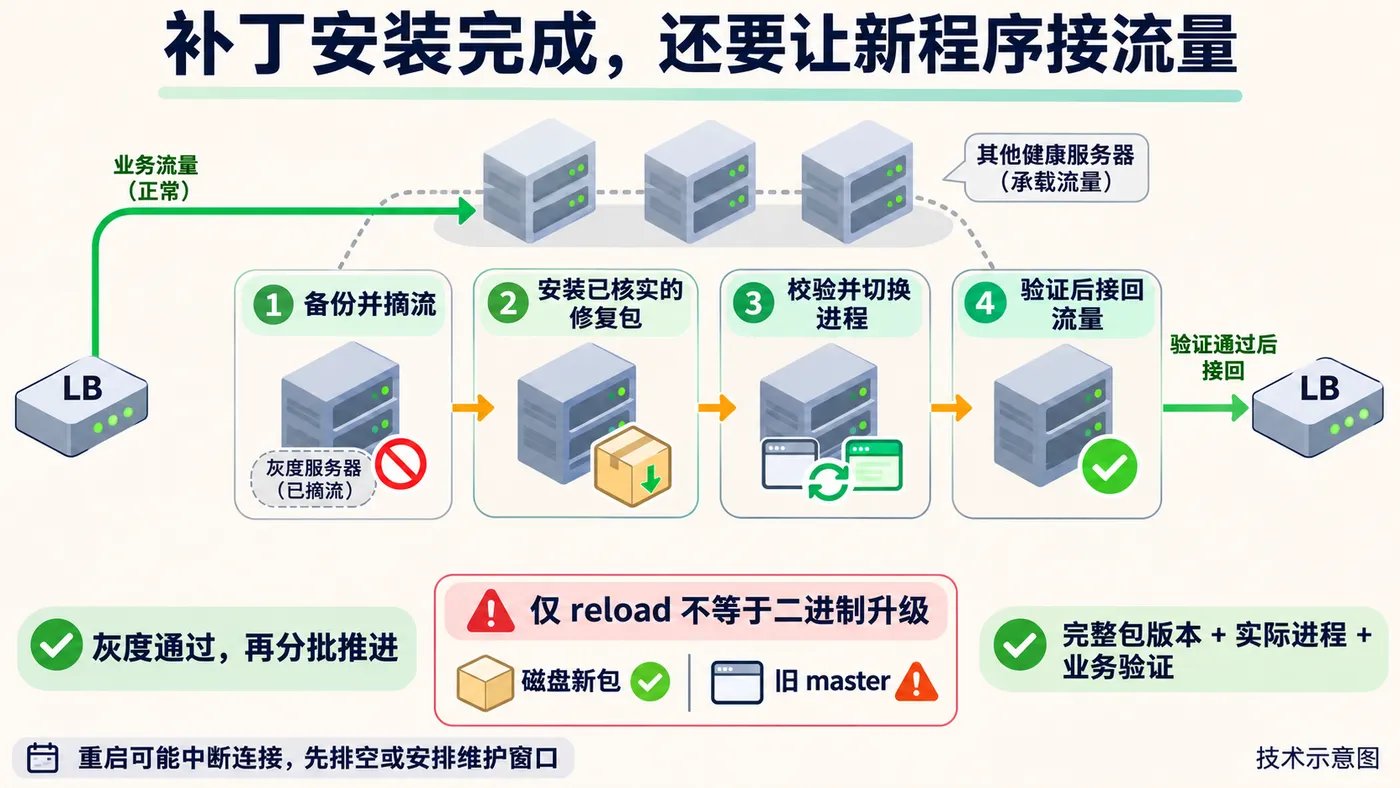
技术示意:先摘流和排空,再灰度升级、验证运行进程与业务,最后分批覆盖。
优先动作:保留必要协议,尽快灰度修复。 不存在无损替代补丁的通用低风险配置。
实施步骤:
- 查清所有 HTTP/2 终止节点、服务副本、调用方,确认现有鉴权、网络边界与来源限制有效。
- 已有专用网络或访问控制时优先保持并核实;不得仅凭限速或"接入了 WAF"就声称已阻断。公网暴露仍存在时明确记录,不等评估结束才安排补丁。
- 准备同配置修复实例,摘流一台 → 排空连接 → 打补丁 → 切换进程 → 验证 gRPC 一元/流式调用、长连接和认证 → 接回少量流量 → 分批替换。
- 无冗余实例时按维护窗口修复;摘流和权重调整通常只影响新流量,仍需确认旧连接和旧进程退出。
云防火墙虚拟补丁可作补充措施,但要按"规则对应本 CVE → 流量可检测 → 已启用 → 动作为拦截 → 灰度验证"的顺序核验。"有规则"、"流量经过防火墙"、"HTTPS 入向能被检测"(阿里云入向建议结合 WAF);
阿里云云墙支持CVE-2026-123007的虚拟补丁可以帮挡挡,但只能挡其中一个CVE漏洞,差评哈哈!
验收:只有修复包在全部目标实例实际运行、旧副本退出、调用和复扫正常,才能登记"已修复并验证"。来源限制不代替补丁。
四、补丁闭环
以上是一些临时修复方案,但如果业务允许的情况下升级nginx版本和安全补丁才是根治之法。
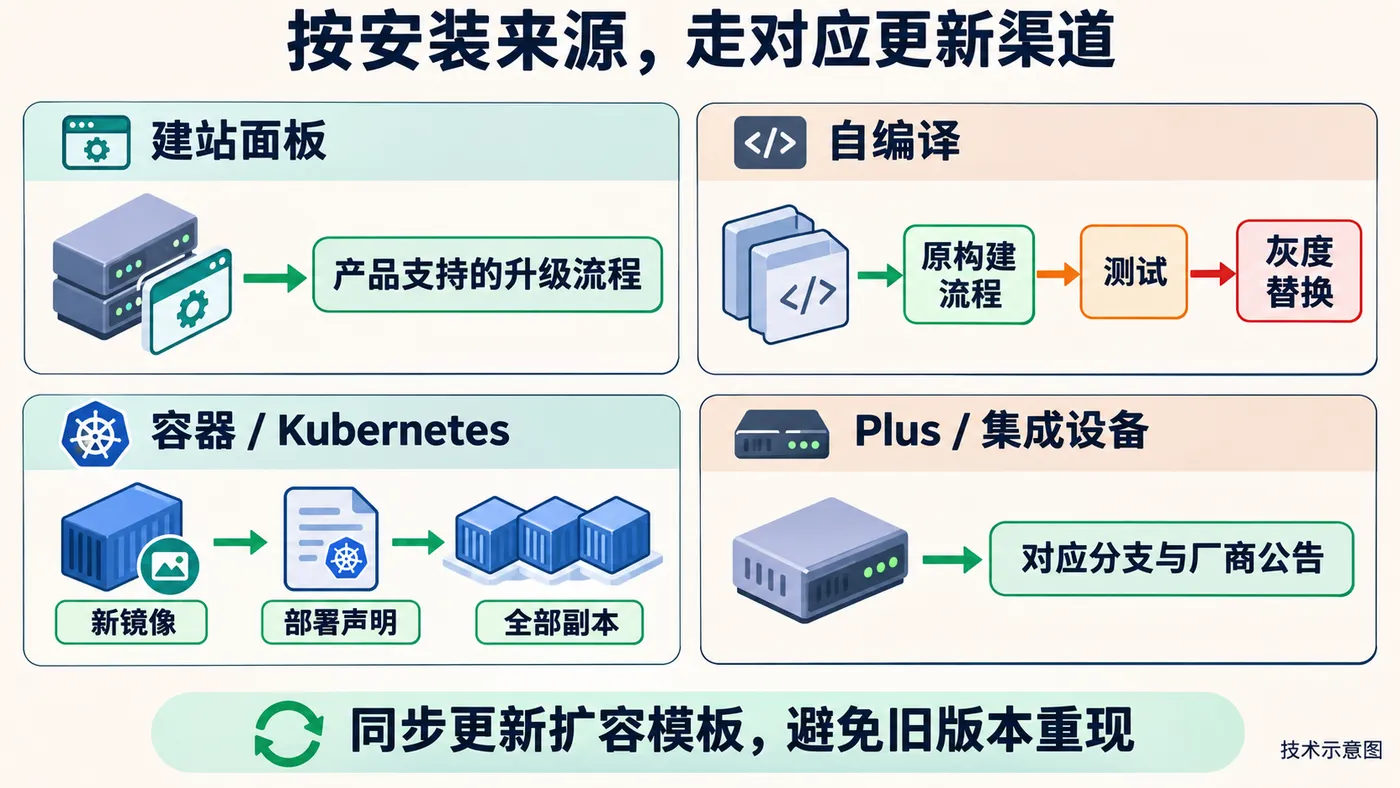
技术示意:按实际安装来源选择更新渠道,容器修复还要覆盖镜像、运行副本和扩容模板。
手工修复(DNF 环境):
rpm -q nginx
sudo dnf --refresh list --showduplicates nginx
sudo dnf upgrade nginx        # 确认包含修复、完成备份摘流后执行
sudo nginx -t
手工修复(APT 环境):
sudo apt-get update
apt-cache policy nginx
sudo apt-get install --only-upgrade nginx
sudo nginx -t
注意:nginx-core、nginx-full、面板包要核实真正提供二进制的包;"无可升级"不代表已修复,仓库未提供时保留临时缓解并寻找受支持的更新渠道。
升级后确认服务实际重启(reload 只重读配置,不能替代二进制切换):
sudo systemctl restart nginx
systemctl show nginx -p MainPID -p ExecStart
ps -eo pid,ppid,lstart,args | grep '[n]ginx'
其他安装来源:
| 安装来源 | 更新方式 | 必须核实 |
|---|---|---|
| 建站面板/集成网关 | 用产品自身的更新流程 | 网站实例与管理端内置组件均覆盖 |
| 自编译 | 取受信任源码,按原构建流程复现模块后灰度替换 | 二进制、模块兼容,旧进程退出 |
| Docker / K8s | 更新镜像、重建、滚动替换 | 全部运行副本的镜像摘要,扩容模板已更新 |
| NGINX Plus / 设备内置 | 按对应分支及厂商公告升级 | 不套用开源版版本号 |
云平台一键修复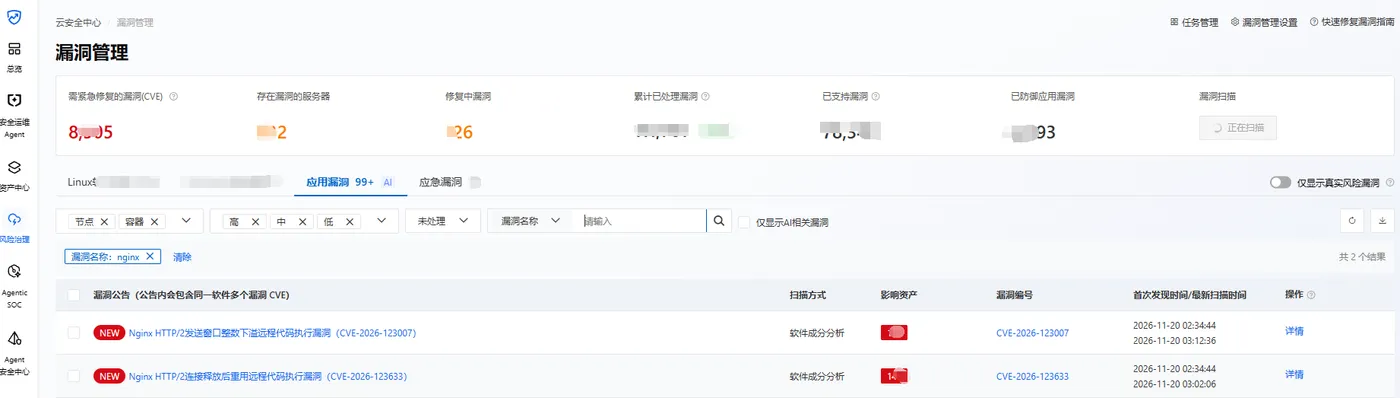
替你们看了应用漏洞不支持一键修复,可用阿里云云助手远程执行经审阅的升级命令:首轮只查版本和候选包,固定目标版本、设超时和失败即停,逐台核对返回码。
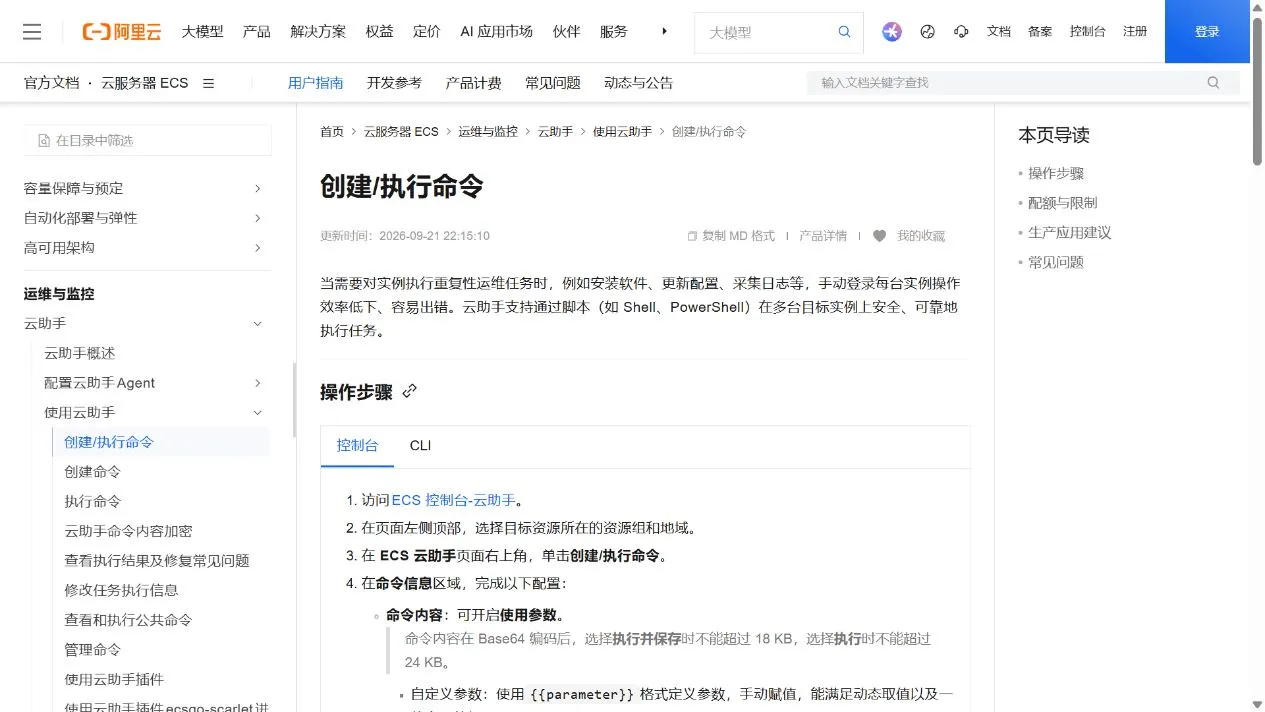
官网截图:云助手创建及执行命令入口。查看官网原文,批量执行用阿里云oos或者你的环境有Ansible也可这里不详细介绍了。
五、验收与收尾
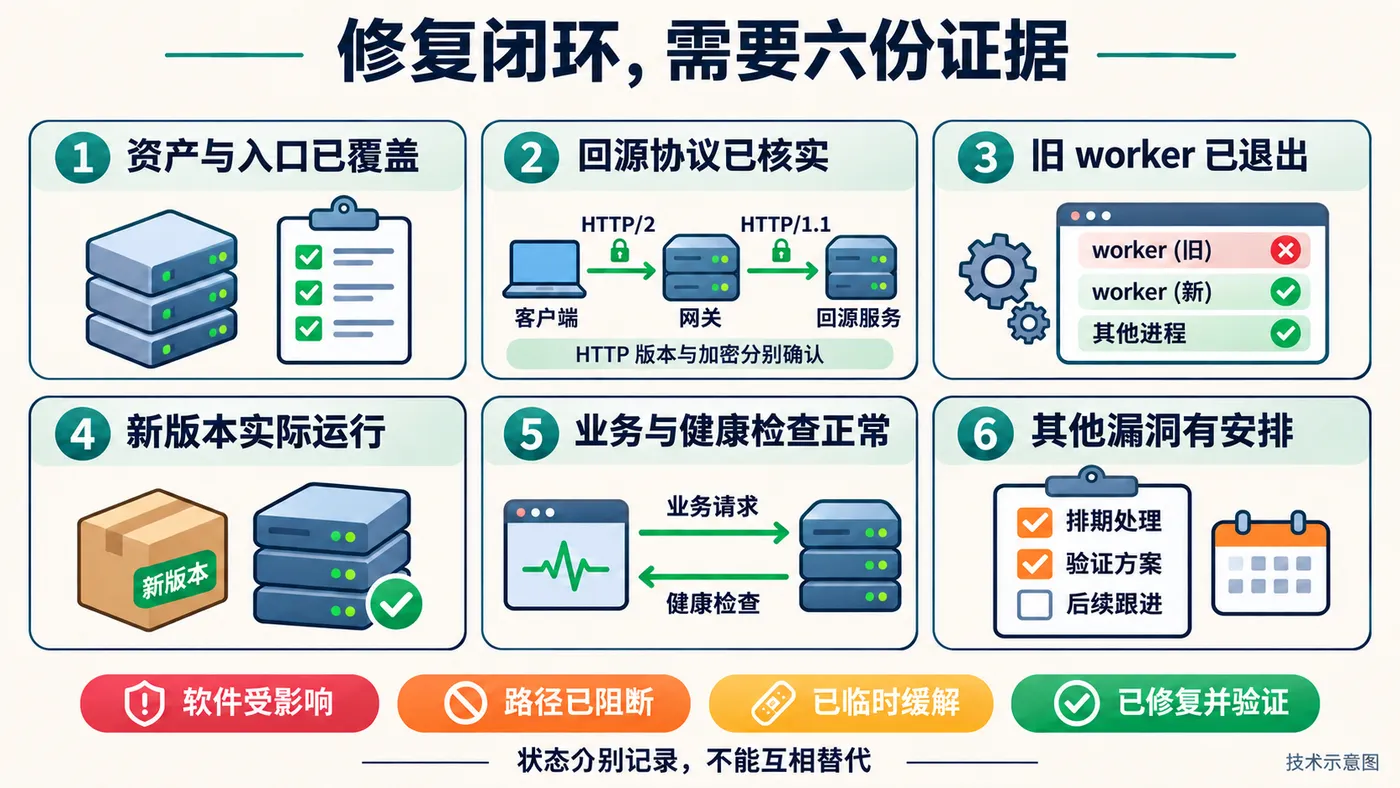
技术示意:协议、访问边界、运行进程与业务证据需要相互对应。
| 情况 | P0 后的效果 | 还需完成 |
|---|---|---|
| 一 | 所有监听不再处理 HTTP/2,旧 worker 退出,业务正常 | 安装修复包,验证运行进程和全部副本 |
| 二 | 回源已核实,旁路被阻断,前端 HTTP/2 可保留 | 维护回源规则,窗口内修复软件 |
| 三 | 协议已查清并完成切换,源站无未受控 HTTP/2 入口 | 按情况一/二维持措施并完成补丁 |
| 四 | 边界已核实,修复灰度通过并逐步覆盖 | 剩余副本高优先级修复 |
"配置已保存""任务已提交""当前未检出"都不是最终结果。台账至少记录:受影响软件及运行对象、实际链路与回源协议、所选情况、P0 措施与验证证据、剩余暴露路径、补丁负责人及窗口。状态只分三种:待核实 / 公网路径已隔离或已临时缓解 / 已修复并验证。

