
2026 年以来,F5 / NGINX 官方接连披露了多起影响 NGINX Open Source 与 NGINX Plus 的高危及中危安全漏洞。最近在例行安全扫描中,一台运行 nginx/1.28.0 的应用节点一口气被扫出了 13 个漏洞(6 高危 + 7 中危)。
本文从漏洞背景、风险评估讲起,重点记录一次跨越 Ubuntu 24.04(实验环境) 与 Rocky Linux 9.6(生产环境) 的 nginx/1.30.7 升级实战、踩坑排查过程与回滚预案。
一、安全背景:潜伏十余年的 Nginx 漏洞集中爆发
在 2026 年披露的这一批 Nginx CVE 中,有几个代表性漏洞影响面极广:
CVE-2026-42945("NGINX Rift"):2026 年 5 月公开的历史漏洞,位于
ngx_http_rewrite_module模块。当特定location块中同时出现带查询字符串的rewrite、包含未命名 PCRE 捕获(如$1、$2)的if/set指令以及?替换串时,未认证的远程攻击者可通过构造特定 HTTP 请求触发堆缓冲区溢出(Heap Buffer Overflow)。CVE-2026-32647:2026 年 3 月披露,位于
ngx_http_mp4_module模块,在处理恶意构造的 MP4 文件时可触发越界读/写与内存破坏。CVE-2026-123007 / CVE-2026-123633("nginx2root" 漏洞组,CVSS 9.2):2026 年 11 月 18 日 F5 / NGINX 官方联合披露的最新高危 RCE 漏洞组。其中
CVE-2026-123007位于ngx_http_v2_module,因 HTTP/2 流控整数下溢可触发越界内存拷贝与堆破坏(自 2015 年1.9.5起潜伏至今,只要开启 HTTP/2 即可能受影响);CVE-2026-123633则在反向代理连接槽耗尽时触发 Use-After-Free(UAF)。二者均在 1.30.7 中完成修复,且官方明确要求升级后必须完整restart进程而非仅reload。
- 其他同批高/中危 CVE:包括
CVE-2026-48142、CVE-2026-9256、CVE-2026-42946、CVE-2026-27654、CVE-2026-27651等,涵盖缓冲区错误、输入验证缺陷、资源管理错误与代码逻辑问题。
二、风险评估:为什么不能掉以轻心?
拒绝服务(DoS)风险:攻击者发送畸形请求即可导致 Nginx Worker 进程异常崩溃并频繁重启,造成业务抖动或连接中断。
远程代码执行(RCE)潜在风险:针对
CVE-2026-42945这类堆溢出漏洞,若宿主机未开启或被绕过 ASLR(地址空间布局随机化),存在升级为任意代码执行的风险。合规与漏扫阻断:常规漏扫器会通过 HTTP 响应头中的
Server: nginx/1.28.0识别版本,只要版本落在受影响区间,就会一次性匹配出全量历史 CVE,导致安全合规复测不通过。
三、漏洞排查:为什么只升到 1.28.3 不够?
例行扫描后,报告中一次性列出了 13 个漏洞(6 高危 + 7 中危),全部指向 80 端口的 nginx/1.28.0:
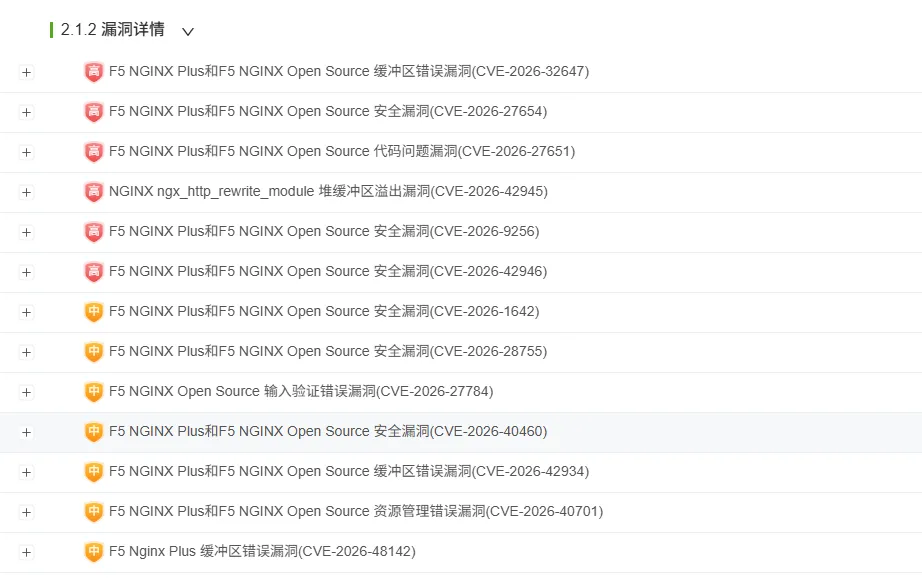
很多人第一反应是:“同大版本小修一下,升到 1.28.3 行不行?”
逐条核对修复边界后,答案是不行:
升级到 1.28.3:只能消掉其中 6 个 漏洞;
剩下的 7 个漏洞(含 3 个高危) 影响范围已经覆盖到了
1.30.0~1.30.2(CVE-2026-42945/CVE-2026-42946需升至1.30.0以上,CVE-2026-9256需升至1.30.1以上,CVE-2026-48142需升至1.30.2以上)。
在 Nginx 官方的版本命名规则中,偶数次版本号(如 1.28、1.30)均为官方 Stable(长期稳定版),奇数次版本号(1.29、1.31)才是 Mainline 开发版。因此,升级到 1.30.7(Stable 分支最新安全补丁版) 并非激进测试,而是一次性 13/13 清零漏洞的最稳妥选择。
另外值得一提的是漏扫特征库的滞后问题:像 11 月 18 日刚披露的 nginx2root(CVE-2026-123007、CVE-2026-123633 等 CVSS 9.2 级 HTTP/2 RCE),由于规则库尚未同步,很多漏扫报告当下根本扫不出来——如果当时图省事只升到 1.28.3,就会把这两个最新高危漏洞漏在门外;一步到位升到 1.30.7 并完整重启,恰好顺手把它们一并堵死了。
四、解决方案:不同系统的差异化升级实战
虽然升级的底层逻辑相同(备份配置 → 升级二进制与依赖 → nginx -t 校验 → 重启生效 → 验证与回滚),但不同 Linux 发行版的包管理与软件源策略差异很大,下面分别记录在 Ubuntu 24.04 与 Rocky Linux 9.6 上的完整实操过程。
4.1 实验环境:Ubuntu 24.04(1.24.0 → 1.30.7)
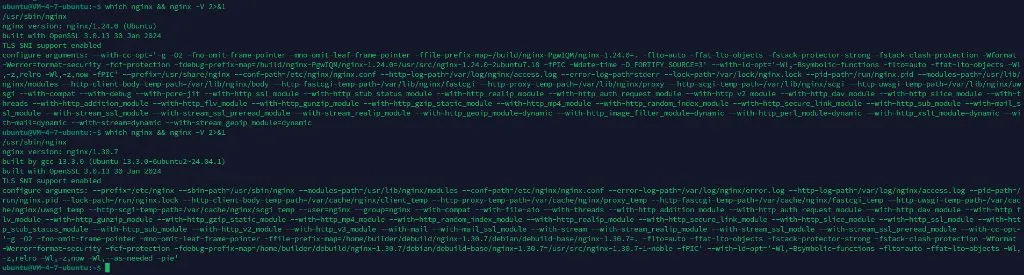
Ubuntu 自带源中的 nginx 1.24.0-2ubuntu7.x 采用安全补丁反向移植(Backport)机制,版本号不会升到 1.30.x。若要使用 1.30.7,需切换为 Nginx 官方 apt 源。
1. 备份配置并配置 Nginx 官方源
# 1. 完整备份现有配置
sudo cp -a /etc/nginx /etc/nginx.bak.$(date +%F_%H%M%S)

# 2. 安装依赖并导入官方 GPG 密钥
sudo apt-get update -qq
sudo apt-get install -y -qq curl gnupg2 ca-certificates lsb-release ubuntu-keyring
curl -fsSL https://nginx.org/keys/nginx_signing.key | sudo gpg --dearmor --yes -o /usr/share/keyrings/nginx-archive-keyring.gpg

# 3. 写入官方源与最高优先级 Pin
echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] http://nginx.org/packages/ubuntu $(lsb_release -cs) nginx" | sudo tee /etc/apt/sources.list.d/nginx.list
printf "Package: *\nPin: origin nginx.org\nPin: release o=nginx\nPin-Priority: 900\n" | sudo tee /etc/apt/preferences.d/99nginx

sudo apt-get update
apt-cache policy nginx   # 确认 Candidate 为 1.30.7-1~noble
2. 升级并踩坑处理:nginx-common 卸载导致 nginx.conf 被重置
先用 sudo apt-get install -s nginx 模拟时可以看到,官方单包 nginx 会替换并移除 Ubuntu 自带的 nginx-common:
sudo DEBIAN_FRONTEND=noninteractive apt-get install -y nginx
坑点提醒:nginx-common 被移除后,/etc/nginx/nginx.conf 的原属主包消失,安装官方包时会将 /etc/nginx/nginx.conf 重置为官方默认模板——里面只有 include /etc/nginx/conf.d/.conf;,没有 include /etc/nginx/sites-enabled/;,运行用户也从 www-data 变成了 nginx!
解决方式:幸好提前做了备份,直接还原原 nginx.conf 并重载即可:
sudo cp /etc/nginx/nginx.conf /etc/nginx/nginx.conf.1.30.7.dist
sudo cp -a /etc/nginx.bak.<时间戳>/nginx.conf /etc/nginx/nginx.conf
sudo mkdir -p /etc/nginx/modules-enabled
sudo nginx -t && sudo systemctl restart nginx
验证 nginx -v 输出 nginx/1.30.7,原 /etc/nginx/sites-enabled/ 下十余个反代与 HTTPS 站点全部兼容正常运行:
4.2 生产环境:Rocky Linux 9.6(1.28.0 → 1.30.7)
生产节点本身使用 Rocky Linux 9.6 + Nginx 官方 nginx-stable yum/dnf 源(nginx-1.28.0-1.el9.ngx),属于官方同源升级,不会覆盖现有 nginx.conf。
1. 升级前备份
cp -a /etc/nginx /etc/nginx.bak.$(date +%F_%H%M%S)
rpm -q nginx > /tmp/nginx_before_upgrade.txt
nginx -V 2>> /tmp/nginx_before_upgrade.txt
2. 踩坑实录:libssl.so.3(OPENSSL_3.5.0) 依赖冲突
为了避免误升级无关系统包,最初执行了精准源升级命令:
dnf update -y nginx --disablerepo=* --enablerepo=nginx-stable
结果 dnf 在依赖检查阶段直接报错退出(未改动任何文件):
Error:
 Problem: cannot install the best update candidate for package nginx-2:1.28.0-1.el9.ngx.x86_64
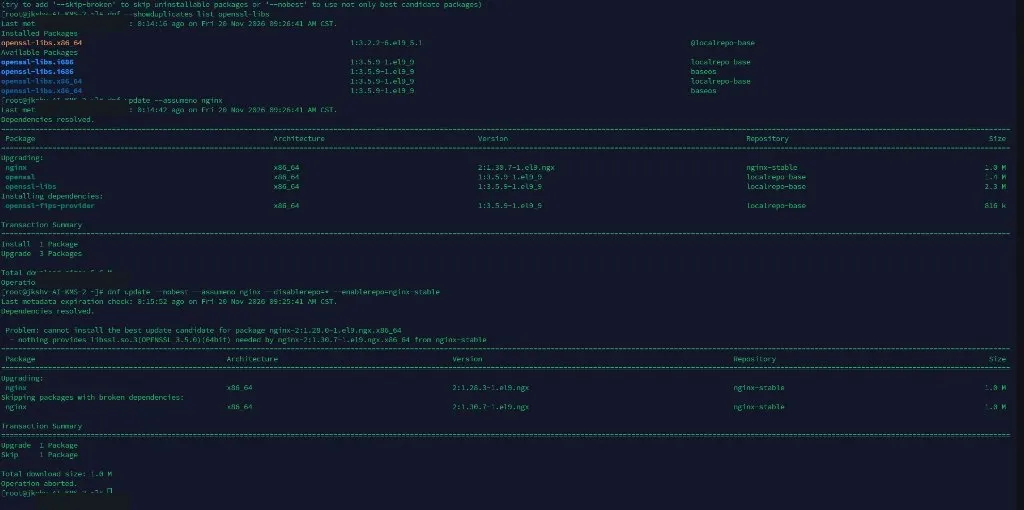
  - nothing provides libssl.so.3(OPENSSL_3.5.0)(64bit) needed by nginx-2:1.30.7-1.el9.ngx.x86_64 from nginx-stable
原因分析:Rocky 9.6 初始自带 OpenSSL 3.2.2,而 nginx-1.30.7 是在较新的 EL9(带 OpenSSL 3.5.0)环境下编译的;禁用系统基础仓库后,找不到新版的 openssl-libs。
3. 使用 --assumeno 模拟对比两种方案
# 方案 A:加 --nobest 强行跳过依赖(仅能升到 1.28.3,无法清零 13 个漏洞)
dnf update --nobest --assumeno nginx --disablerepo=* --enablerepo=nginx-stable

# 方案 B:放开系统基础源,仅联动升级 OpenSSL 3.5.9(同属 3.x ABI 兼容系列,共 4 个包 5.6MB)
dnf update --assumeno nginx
4. 执行升级与验证
确认影响面可控(仅升级 nginx 1.30.7、openssl / openssl-libs 3.5.9-1.el9_9,并安装 openssl-fips-provider)后,执行正式升级:
# 1. 升级 nginx(联动升级同大版本 OpenSSL 3.5.9)
dnf update -y nginx

# 2. 校验配置并重启生效
nginx -t && systemctl restart nginx

# 3. 验证版本、进程与本机响应
nginx -v
systemctl status nginx --no-pager
curl -I http://127.0.0.1/
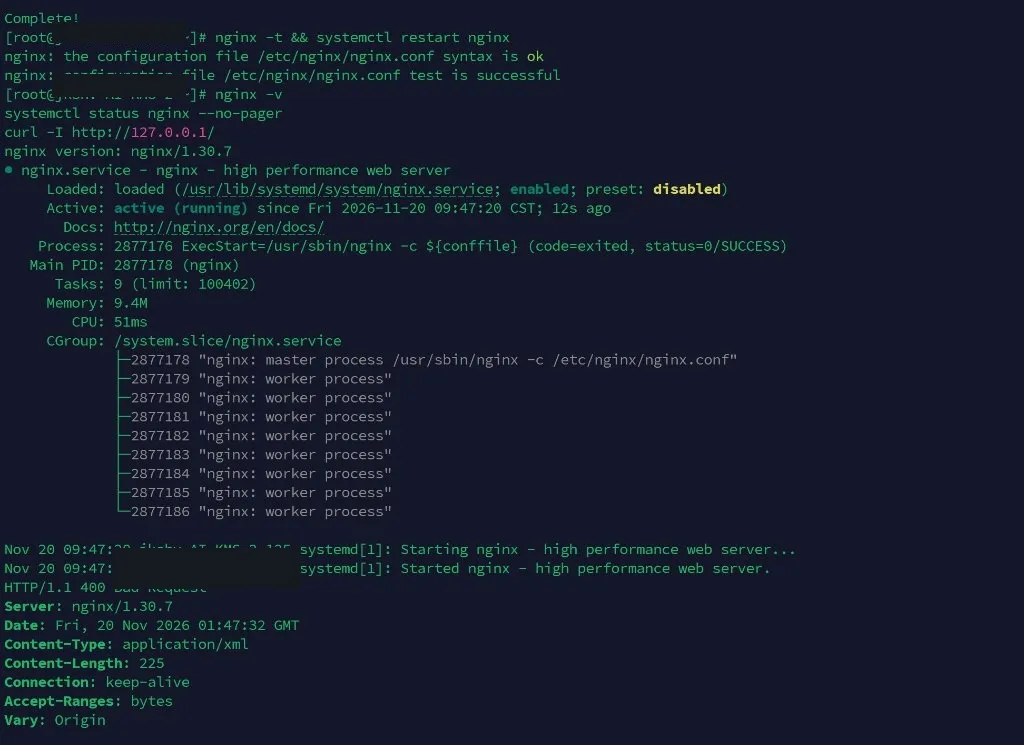
最终输出 nginx version: nginx/1.30.7,服务状态 active (running),1 个 Master + 8 个 Worker 进程全部正常拉起,响应头 Server: nginx/1.30.7 校验通过:
五、回滚预案与安全加固建议
1. 回滚预案
- 应用级回滚(Nginx 版本或配置异常):
# 降级回 1.28 分支(仓库保留的 1.28 最新包为 1.28.3)
dnf downgrade -y nginx-2:1.28.3-1.el9.ngx --disablerepo=* --enablerepo=nginx-stable
# 如有需要,恢复配置备份
# rm -rf /etc/nginx && cp -a /etc/nginx.bak.<时间戳> /etc/nginx
nginx -t && systemctl restart nginx
- 整机级兜底:由于系统软件源中通常不再保留旧版
openssl-3.2.2包,openssl升级后无法直接通过dnf downgrade回退,因此升级前先打虚拟机快照是生产环境最稳妥的兜底手段。
2. 安全加固建议
在 /etc/nginx/nginx.conf 的 http 块中开启版本隐藏,减少对外暴露精确小版本号:
server_tokens off;
配置完成后执行 nginx -t && systemctl reload nginx 即可平滑生效。

