
一、政策背景:能源数据流转的合规压力持续收紧
能源行业属于关键信息基础设施重点保护领域。《数据安全法》《关键信息基础设施安全保护条例》以及能源行业等保 2.0 三级、商用密码应用安全性评估(密评)的推进,对调度运行记录、检修工单、设备台账、勘测图纸、客户用电与管网数据的流转提出了明确要求:敏感数据在跨班组、跨厂区、跨单位传递时,必须做到 "可授权、可追溯、可回收"。
现实矛盾在于,能源企业内部资料流转高度频繁:检修班组之间互传图纸、项目组向厂部提交报告、外协单位领取受控资料,如果每一次传递都走 "解密申请 — 管理员统一打包 — 逐级审批" 的重流程,一线作业效率会明显受损;而放开明文直发,又会直接触碰合规红线。终端侧自助制作内发包,正是在这两者之间寻找平衡的技术手段。
二、问题分析:为什么需要允许终端制作内发包
传统管控思路把打包权限集中在管理员侧,实际落地暴露出三个问题:
- 流程阻塞:资料使用人临时需要给同厂区其他班组传一份受控图纸,也要排队等管理员处理,检修窗口期被拉长;
- 明文外泄风险:员工为赶进度直接通过即时通讯、U 盘发送未加密文件,脱离管控后无法回收、无法追责;
- 责任边界模糊:文件一旦发出去,发送人无法控制对方能打开几次、能看多久、能否打印或二次转发。
"允许终端制作内发包" 的本质,是把加密打包动作下沉到终端,但把管控规则保留在策略中心:使用人在本机即可生成受控内发包,打开次数、访问天数、打开密码、绑定机器码、禁打印、阅读协议、屏幕水印等约束全部由策略模板自动注入,发送人不需要掌握任何加密密钥,也无法自行放宽限制。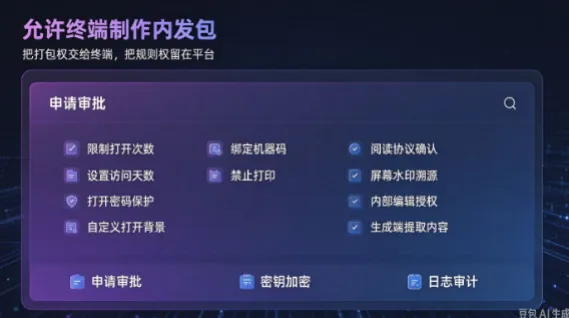
三、阿里云提供的底层能力
终端内发包不是孤立的单机加密动作,其密钥、授权、审计都需要云侧基础设施支撑。阿里云体系中可复用的底层能力包括:
表格
| 能力层 | 对应云服务 | 在内发包方案中的作用 |
|---|---|---|
| 密钥管理 | KMS | 生成与轮换内发包数据密钥,信封加密,终端不持有长期明文密钥 |
| 对象存储 | OSS | 内发包模板、审批材料、操作记录加密落盘,服务端加密叠加客户端加密 |
| 身份与权限 | RAM / STS | 制作申请走最小权限授权,接收方访问使用临时凭证,到期自动失效 |
| 审计日志 | SLS | 制作、申请、打开、打印尝试、提取等事件集中采集,留存满足合规要求 |
| 网络通道 | VPN / 专线 / 云防火墙 | 厂区、办公网、外协接入区之间受控传输,禁止明文旁路 |
| 证书服务 | 数字证书管理 | 为内发包签名与机器码绑定提供身份凭证,防止包体被篡改 |
KMS 的信封加密机制是关键:终端 Agent 向 KMS 请求一次性数据密钥,用密钥加密文件后把密钥密文随包携带,终端全程接触不到根密钥,密钥轮换与销毁由云侧统一管理,满足密评对密钥全生命周期管控的要求。
四、加密软件如何调用上述能力
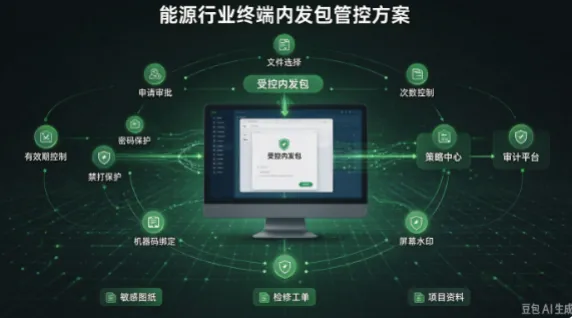
自研或第三方终端加密软件在阿里云体系下,通过 "端侧 Agent + 云侧策略中心" 的方式对接,制作内发包的完整链路如下:
- 提交制作申请:使用人在终端发起内发包制作申请,选择目标文件、接收范围,申请单经 RAM 策略校验后进入审批流,审批记录写入 SLS。
- 策略自动注入:审批通过后,Agent 从策略中心拉取模板,自动注入以下约束:
- 限制内发包打开次数与访问天数,到期自动失效;
- 设置打开密码,密码与接收方身份分离传递;
- 自定义内发包打开背景与标识,便于内部辨识版本;
- 禁止阅读者打印,打印通道在包体内拦截;
- 内置阅读协议,阅读者必须勾选同意后方可打开;
- 绑定机器码,仅指定设备可打开,换机即拒绝;
- 叠加内发包屏幕水印,携带使用人信息用于翻拍溯源。
- 信封加密封包:Agent 调用 KMS 数据密钥完成文件加密,OSS 存储包体与元数据,SLS 记录制作人与时间。
- 受控阅读与内容使用:接收方在绑定设备上凭密码打开,可按授权在内部编辑文件;内容提取动作仅限生成者机器执行,防止接收方导出二次分发。
- 事件回传审计:打开、超次数尝试、打印拦截、提取等事件实时回传 SLS,形成完整流转链路。
五、结语:价值与合规收益
终端内发包把 "打包权" 交给一线、把 "规则权" 留在平台,既解决了能源企业内部高频流转的效率瓶颈,又让每一份受控文件的授权范围、有效期、使用痕迹可查可溯。
在合规层面,该方案对接 KMS 信封加密与 SLS 审计留痕,支撑密钥全生命周期管理、操作日志六个月以上留存等密评与等保要求;在业务层面,机器码绑定、禁打印、阅读协议、屏幕水印构成多层防线,降低了图纸、检修资料在内部传递中的流失与误传风险。能源企业可结合自身厂区网络分区与外协接入模式,分阶段试点终端内发包能力,再逐步推广到全量敏感资料流转场景。
编辑:小七
