
网站天天被扫?WAF 高效防护 Web 应用方案,25分钟接入
一、前言
把网站放到公网上的那一刻,攻击就开始了:扫描器找弱口令、注入尝试打接口、爬虫昼夜不停地薅数据。很多站长的应对方式是“在 Nginx 里手写几条规则”,但规则跟不上漏洞更新速度,遇到新型攻击只能被动挨打。阿里云的“高效防护 Web 应用”方案给出标准答案:把 ECS 接入 Web 应用防火墙(WAF),让专业规则库替你值班。部署 25 分钟、体验费用不超过 5 元。本文拆解方案。
二、没有 WAF 的网站在裸奔面对什么
方案页列出了四类真实风险:
- 网页被恶意篡改:页面被挂马、改字,品牌形象直接受损;
- 站点响应突然变慢、遭遇海量请求:CC 攻击把带宽和 CPU 打满,正常用户进不来;
- 敏感数据泄漏:账户、手机号、数据库内容被拖走;
- 新型漏洞没有补丁期:0day 爆出后,改代码需要时间,这段时间是空窗。
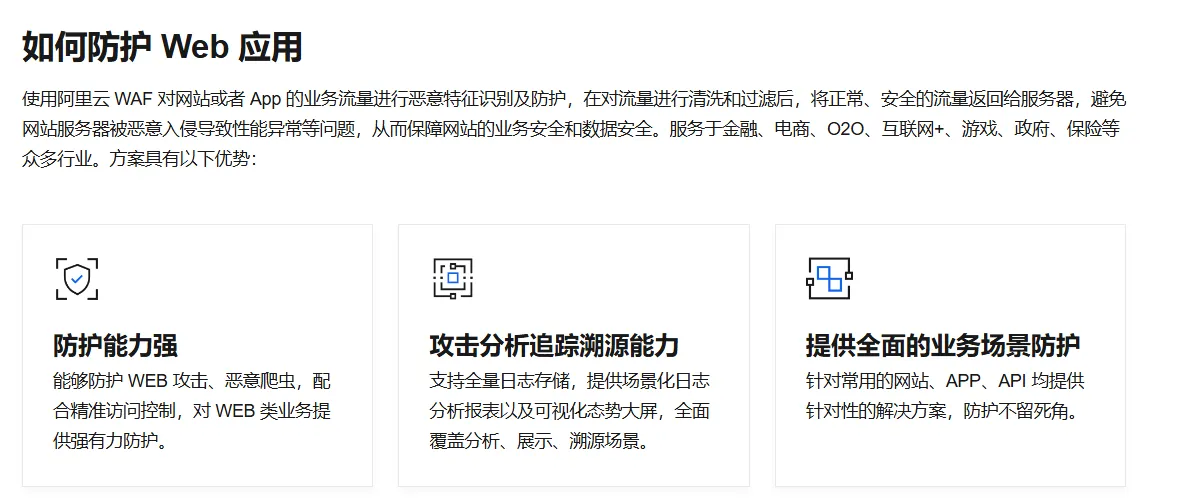
WAF 的解法是把所有 Web 流量先牵引到 WAF 集群检测:恶意特征识别、清洗、过滤之后,只把正常流量转发回 ECS。攻击流量根本碰不到你的服务器。
三、WAF 的防护能力覆盖什么
- WEB 攻击防护:SQL 注入、XSS、Webshell 上传等基础攻击自动化拦截;
- 爬虫(BOT)防护:智能化识别机器流量,免除“无止境的策略优化”——手写反爬规则的终点就是它;
- 访问控制:自定义规则做精细化的访问管控(地区封禁、频次限制等);
- 0day 应急:云端规则库和威胁情报持续自动更新,重大漏洞官方主动应急,不用等你自己改代码;
- 多云/混合云:支持云上、线下 IDC、其他云厂商的站点统一防护。
四、接入方式:怎么让流量先过 WAF
以 WAF 3.0 为例,主流接入方式有三种:
- CNAME 接入:把域名解析改指向 WAF 的 CNAME 地址,公网流量先经过 WAF 集群——云上云下服务器都能用,最通用;
- 云产品接入:ECS、ALB/CLB、FC、SAE 等阿里云产品一键接入,本方案用的就是 ECS 快速接入,不用改解析;
- 混合云接入:在自建网关(Nginx、APISIX)部署 SDK 插件,旁路检测。
接入本身是非侵入式的,业务代码一行不改。
五、上手步骤(约25分钟)
- 在方案页一键部署,ECS + WAF 3.0 按量付费版环境自动拉起;
- 将 ECS 实例接入 WAF,开启防护;
- 打开攻击测试流量,观察 WAF 防护报表中的拦截记录;
- 按业务需要调整 BOT 管理与访问控制策略;
- 体验结束释放资源(按量计费,注意别空转)。
费用方面,最低规格 ECS + WAF 3.0 按量付费版体验,费用不超过 5 元;正式防护按版本套餐计费。
六、常见问题
Q:WAF 会误杀正常用户吗?
A:新接入建议先观察模式跑几天,看拦截日志确认无误杀后再切换拦截模式。
Q:和抗 DDoS 是一回事吗?
A:不是。WAF 管“应用层”攻击(注入、爬虫、篡改),大流量 DDoS 由高防 IP 等产品承接,两者常组合使用。
Q:小站有必要上吗?
A:按量付费版可以用很低的成本先接入体验;有注册登录、支付等敏感业务的站,建议尽早把 WAF 排进预算。
七、总结
WAF 本质上是把“安全运营”外包给了云端规则库:攻击者升级手法,规则库自动跟上,你的服务器只收到干净的流量。25 分钟、5 元级成本就能体验完整防护链路,比出事后清马、补数据便宜几个数量级。个人站可以用按量版起步;正式业务把它当作和 HTTPS 同级的“上线标配”。
方案直达地址:高效防护 Web 应用|Web 应用防火墙 WAF
打开链接后登录阿里云账号即可部署体验,版本套餐与计费以产品页实时展示为准。
