
接手那张办公网的时候,最让我头大的不是设备旧,是"没人说得清到底有多少台"。交换机在各楼层的弱电间,无线 AP 散在天花板里,两个外地分支各有自己的小机房,还有几台跑内部系统的服务器混在里面。资产表是半年前更新的 Excel,出故障全靠人挨个远程登上去看——运气好十分钟定位,运气不好半小时还没找到是哪条链路。
真正让我下决心改流程的是一次断网:一个分支半小时连不上总部,没人说得清是设备挂了、配置被改过,还是专线出了问题。复盘下来问题不在技术难度,在于资产、拓扑、状态和变更记录分别躺在不同人的电脑里,没有一处能同时看到。
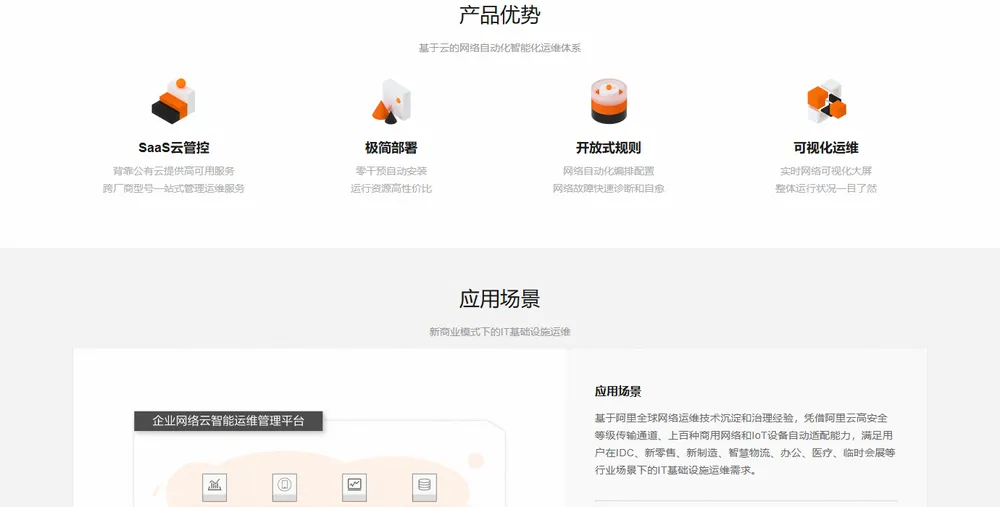
后来我用 云网管 CMN 把这套流程从头配了一遍。它的定位不是给单台设备做远程登录,而是面向基础设施运维的 SaaS 化统一管控:跨厂商型号一站式管理、探针零干预自动安装、开放式规则做网络自动化编排、可视化运维大屏看整体状态。官方页覆盖的场景写得很直白——IDC、多分支门店、新制造、智慧物流、办公网、临时会展这类"设备多、型号杂、位置散"的环境。下面七步是我实际走的顺序,每步都写清为什么放这儿、做完拿什么验。
第一步:先划边界,别一上来全量纳管
先只挑一个分支十几台做试点,把三件事定下来:哪些设备纳入、谁有查看权、谁能改配置。官方页「网络安全管理」讲的是统一精细的安全策略、设备查看和操作权限分级分区管控——权限分级得在这一步定,别等全配完再回头补,那会儿账号早发出去了。
验收:出一张纳管清单,逐台写清设备名、位置、型号、管理地址和责任人;清单之外一律不动。
第二步:开通与探针部署,先把通道打通
SaaS 云管控不用自己搭服务端,官方页写的是背靠公有云提供高可用服务、探针零干预自动安装。但"自动"不等于"不用验",设备侧到平台的管控通道可达才是前提。接入前我把官方页列的协议逐项跟设备实际配置对了一遍:
| 用途 | 官方页列出的协议 | 接入前要确认 |
|---|---|---|
| 设备管控通道 | ssh / telnet / netconf / grpc | 对应服务是否启用、管理地址是否可达 |
| 状态与告警采集 | ping / snmp / trap / syslog / grpc | SNMP 版本与团体字、syslog 指向、trap 是否被中间设备拦掉 |
| 远程登录 | SSH 一键远程登录设备终端 | 凭据是否分级、操作是否留审计 |
型号一杂,各家默认开的协议就不一样,提前对一遍比后面一台台猜强。验收:抽三台不同型号,平台侧能看到在线状态,协议项与设备实际配置对得上;对不上的先记下,别在这步硬改生产配置。
第三步:把资产和拓扑跟实物对齐
对应官方页里的基础资源管理(网络基础设施 CMDB,物理和逻辑资产的维护审计)、网元管理(IT 资源统一可视化管理)和拓扑管理(网络自动发现,自动呈现拓扑结构)。顺手把 IP 管理、专线管理也录进去,前者管 IP 资源全生命周期与自动化扩缩容,后者管专线状态、用量与计费可视化展示。
做法是先让自动发现跑一遍,再拿第一步的清单逐台对。对不上的先别删,统一标"待确认"——自动发现漏掉一台,可能是协议没通,也可能是这台本就该退役,处理方式完全不同。验收:数量差额每条都有解释;拓扑里关键上联链路能点开,两端设备对得上。
第四步:正式接入,凭据按权限分级
凭据按"查看 / 操作"分级分区,别给所有人管理员。还有一处容易忽略:远程白屏操作提供 SSH 一键登录设备终端的能力,方便是真方便,等于把"谁能直接进设备"也交给了权限配置,必须一起收口。验收:用只读账号从头试一遍,看得到状态和拓扑、改不了配置;每次操作有审计记录可查。
第五步:监控与告警,阈值先宽后紧
「网络探测告警」是全方位网络设备监控与告警能力、网络运行状态实时掌握。第一次别把所有指标告警一次全开,否则半夜会被 SNMP 抖动和瞬时丢包淹掉,一周之后大家就开始忽略告警,比没告警更糟。
我的顺序:先只开设备在线 / 离线、上联口 down 这类硬故障;观察两三天摸清噪声;再按需要加流量、丢包、光模块,阈值先宽后紧,每加一类回来看一次误报。流量分析(剖析流量占比与流向、辅助故障定位)等基础告警稳了再开,它是定位用的,不是救命用的。验收:挑一台非关键设备模拟端口 down,告警按时到达且带设备名、位置、端口,能直接定位,而不是甩一串 IP。
第六步:巡检与配置备份,重点是能回滚
「网络巡检备份」提供自动化周期备份和巡检,用来及时、全面了解资源状态和风险。我踩过的坑是:"有备份"不等于"能恢复"。备份任务显示成功只是第一层,得挑一台设备改一处配置、从备份回滚、核对回到原状,才算验完。不然真出事那天才发现备份里存的是三个月前的旧配置。验收:巡检报告能列出风险项;备份内容能查看导出;至少完成一次真实回滚演练并留记录。
第七步:变更管控、大盘与移动端,把流程固化
前六步是一次性配置,这步是让它变成日常。「网络变更管控」向下打通设备管控通道、向上输出设备交互和业务编排能力,配合开放式规则做自动化编排配置;PC 端监控大盘支持指标和区域自定配置,移动端一键开关和定位告警、线上线下应急协同;官方页还列了建设交付(IT 资源全生命周期管理、验收全链路打通)这类更长线的能力。
用起来的顺序是:改配置走编排和记录,日常看大盘,人不在机房用移动端定位告警。这样前面配的东西才不会半年后又散回各人电脑里。验收:一次计划内变更走通"提单 → 执行 → 配置自动备份 → 结果核对";大盘能看到试点分支整体状态;移动端能收到并定位一次告警。
七条验收清单,逐条打勾
- 纳管清单逐台可追溯位置、型号、管理地址与责任人,清单外设备未被误改。
- 抽三台不同型号,在线状态可见,管控与采集协议跟设备实际配置一致。
- 自动发现与清单的差额都有解释,拓扑关键上联链路两端可点开。
- 只读账号看得到状态、改不了配置;所有操作有审计记录。
- 模拟一次端口 down,告警按时到达且带设备名、位置、端口。
- 至少完成一次"改配置 → 从备份回滚 → 核对原状"的真实演练并留记录。
- 一次计划内变更走通提单、执行、自动备份、结果核对;大盘与移动端都能用。
两个真实取舍,和什么情况别上
试点别贪大:第一版我想一次纳进三个分支,光型号适配和凭据整理就卡了两天。改成一个分支十几台跑通、把清单和流程磨顺再复制,反而快。
版本规格别照抄别人:官方页把功能分成企业版、专业版,哪些能力落在哪个版本、怎么计费,一律以官方页面实时展示为准。先列出自己真要用的功能项对一遍,比看别人配置单靠谱。
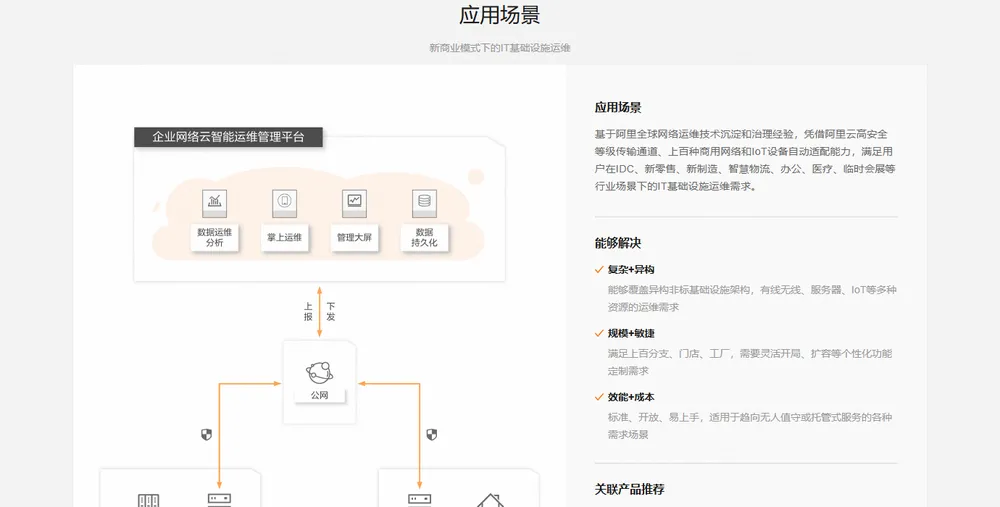
机房就一个、设备十来台、还全是同型号,一份维护得不错的表格加几个远程登录脚本够用了,上平台等于给自己加流程。它值钱的是官方页写的三类——"复杂 + 异构"(有线无线、服务器、IoT 混在一起)、"规模 + 敏捷"(上百分支门店要灵活开局扩容)、趋向无人值守或托管式运维。设备杂、点位散、人少,才是主场。
收尾
那半小时断网真正的解药不是多了个平台,是资产、拓扑、状态、变更四件事终于能在同一处查到。工具只是把顺序固化下来:先划边界,再通通道,把图和实物对齐,然后才谈告警和自动化。顺序反了,会出现"告警比谁能改配置先到"的场面,反而更乱。
云网管 CMN 覆盖的能力项、适用场景、版本规格与计费方式,一律以 官方产品页实时展示为准。真遇到设备多、型号杂、点位散的网,先把上面七步走一遍,比临时翻文档找开关管用。
