
《商用密码应用安全性评估管理办法》自2023年11月1日起施行,对关键信息基础设施、网络安全等级保护第三级及以上信息系统等提出密评要求。如何做到“使用密码、用对密码、管好密钥”,成为政企数字化建设中的重要课题。
然而,传统密评建设往往意味着一次“重改造”:采购和对接密码设备,在业务系统中集成密码接口或SDK,重构身份鉴别、数据传输和数据存储等环节,再搭建密钥管理体系并配合测评取证。整个过程不仅周期长、投入高,还可能因算法误用、密钥管理不规范或业务改造引入新的风险。
为解决这一难题,阿里云专有云推出租户密评数据加解密免改造能力,将密码合规能力下沉至云服务,让租户在支持场景下无需额外对接密码机、无需重写数据加解密业务代码,即可获得相应的密码保护。
把复杂的密码能力,交给云平台
该能力以密钥管理服务KMS为核心枢纽,对接合规密码产品,并将密码运算与密钥管理能力内建到身份、数据库、存储、日志等相关云服务中。
租户使用这些云服务时,平台可在云服务层为身份鉴别、重要数据存储、数据传输、日志及管理数据等场景提供机密性和完整性保护。业务系统原有的登录、数据读写和传输流程无须进行侵入式重构,降低了密码改造对现网业务的影响。
同时,依托KMS分层密钥架构,平台可对租户级密钥和业务密钥实施逐级保护,并提供密钥生成、存储、使用、轮换、销毁等全生命周期管理。不同租户之间的密钥、密码资源、访问权限和审计信息相互隔离,帮助客户降低自建密钥管理体系的复杂度。
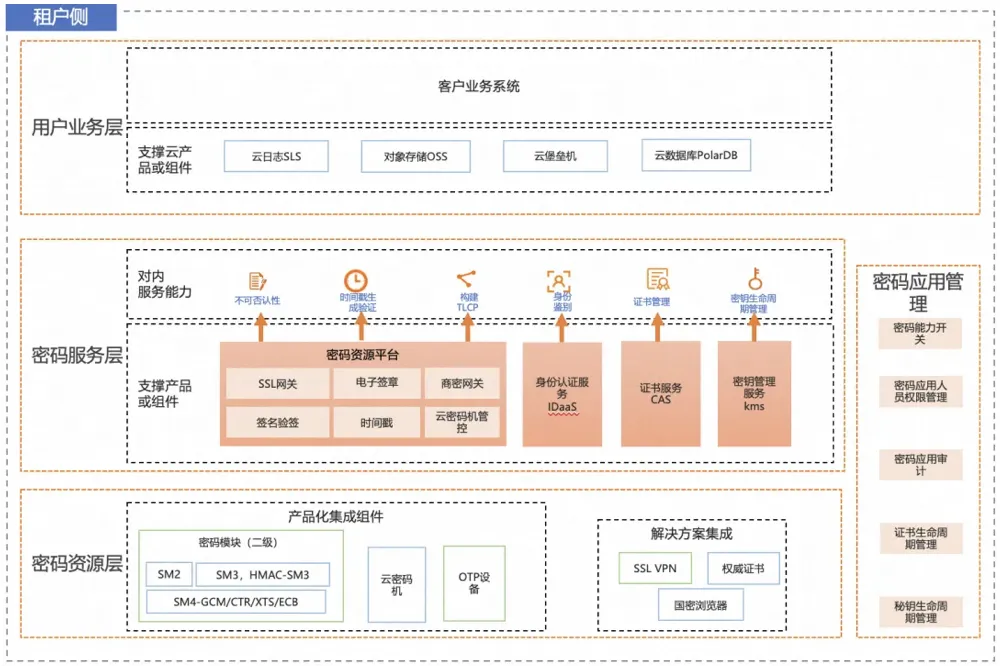
阿里云专有云租户密评方案整体架构
从架构设计来看,阿里云专有云租户密评解决方案构建了一套“资源合规、服务内建、业务无感、管理闭环”的完整体系:
- 在底层(密码资源层)打牢合规基石:以获得国密认证的二级密码模块、合规云密码机(HSM)为基础,集成标准商密SSL VPN、国密浏览器及第三方CA,确保所有密码运算均源自合法、可信的密码资源底座。
- 在中层(密码服务层)实现能力聚合与调度:依托密钥管理服务(KMS)、身份认证(IDaaS)、证书服务(CAS)及密码资源平台,将复杂的密码底层技术封装为开箱即用的对内服务能力,原生提供TLCP通道构建、身份鉴别、时间戳生成验证、抗抵赖以及全生命周期密钥管理能力。
- 在顶层(用户业务层)达成“免改造”数据保护:密码能力深度内建于云数据库PolarDB、对象存储OSS、云日志SLS及云堡垒机等基础云产品中。租户业务系统调用云服务时,平台自动在底层完成数据的密文落盘、传输加密及完整性保护,业务代码无需做侵入式重构。
- 纵向贯穿(密码应用管理)保障合规闭环:方案不仅解决技术指标,更提供密码能力开关、人员权限管理、审计追溯以及证书/密钥生命周期管理等功能,全面覆盖密评标准中对管理安全与审计取证的严格要求。
传统方案对比云原生方案
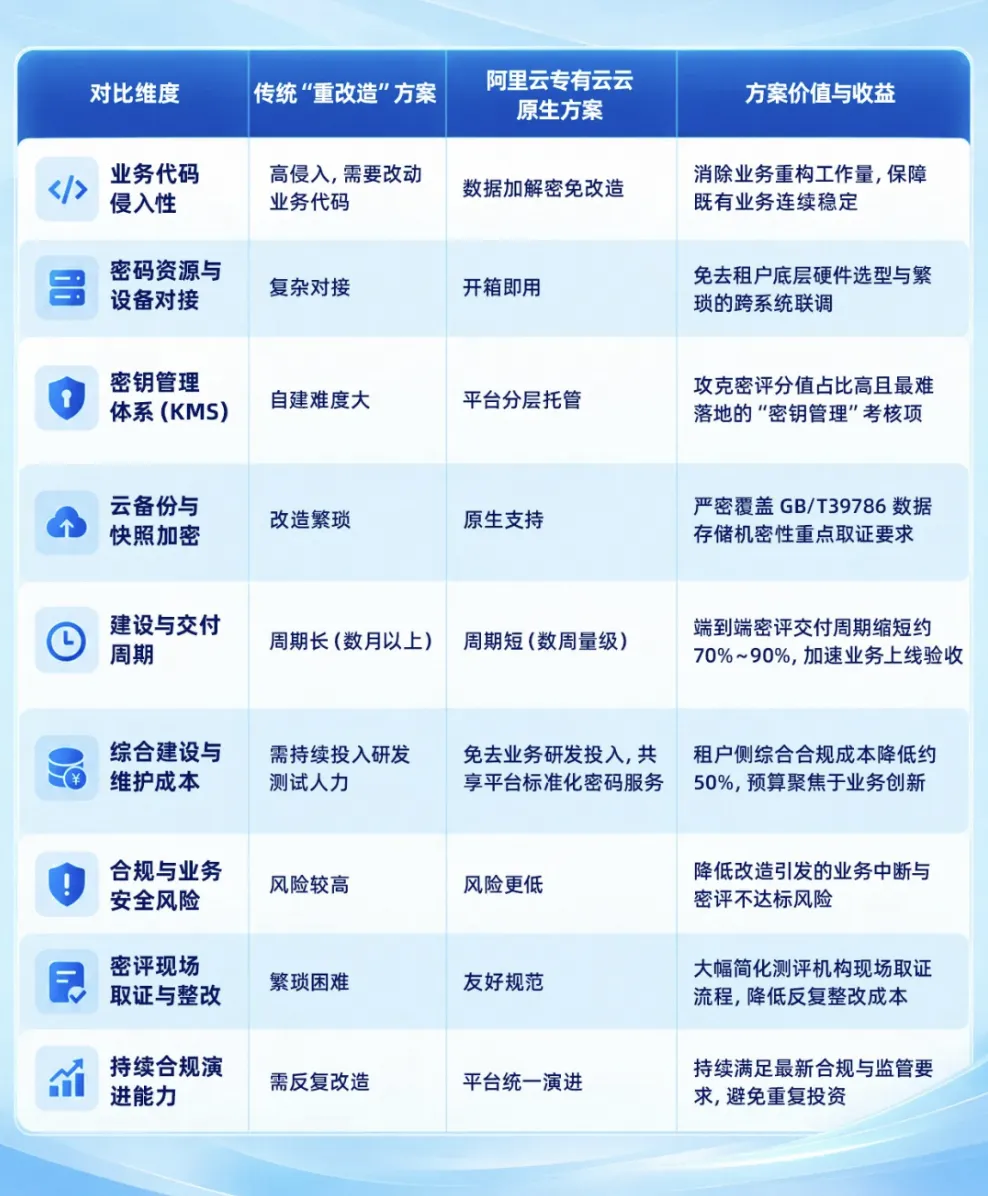
从“各自改造”,走向“平台统一提供”
在传统模式下,即使云平台自身满足相关要求,租户仍可能需要自行完成密码能力建设。阿里云专有云则将标准化、可审计的密码能力统一沉淀在平台侧,使租户可以通过云服务直接获得相应能力。
这意味着,政企客户可以将更多精力从底层密码工程转向业务创新:
- 改造更轻:减少业务代码重构以及跨系统联调;
- 交付更快:降低密码设备选型、接口对接和重复整改带来的时间成本;
- 风险更低:减少侵入式改造可能引发的业务中断、算法误用和密钥管理问题;
- 持续合规更省心:密码能力可由平台统一演进,降低租户反复改造的压力;
- 测评取证更友好:密码运算和密钥管理过程可追溯、可审计,简化现场取证与整改配合。
从“租户自己改”,到“云平台统一提供”,阿里云专有云希望让密码合规不再成为业务上线的沉重负担,为政企客户建设安全、合规、高效的数字基础设施提供更加开箱即用的选择。
