
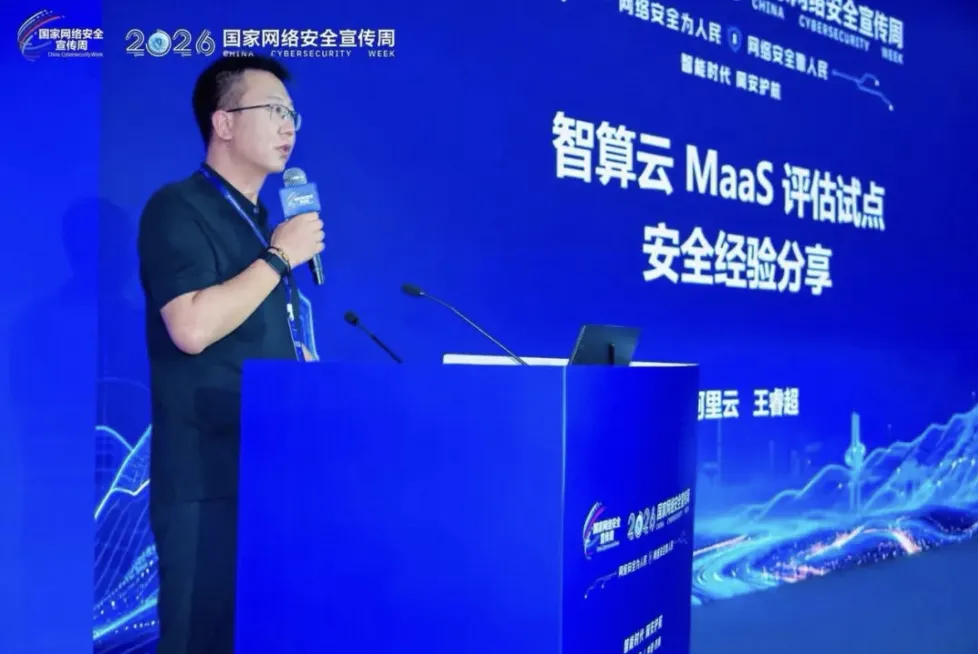
随着生成式人工智能和智能体加快进入千行百业,云平台承载的对象正在从计算、存储和网络资源,延伸至模型训练、推理和智能体开发等模型即服务(Model as a Service,MaaS)能力。对使用MaaS的政企客户而言,真正可感知的安全,体现在每一次调用是否来自可信身份、每一份数据是否受到隔离和加密保护、每一段输出是否经过风险防护,以及发生问题时是否能够快速追溯。
围绕这些用户关切,阿里云将云原生的计算、存储、网络和安全能力延伸到模型服务全过程,在统一架构中提供身份鉴别、最小权限、租户隔离、数据加密、推理数据用后释放、输入输出过滤和日志审计等能力,让安全不再是用户额外拼接的组件,而是模型服务自带的基础能力。
首个参与智算云评估试点|持续完善智算云安全能力
2026年5月,中国网络安全审查认证和市场监管大数据中心启动智算云服务安全评估试点,阿里云入选首批试点单位,并以浙江省政务一朵云作为政务云试点场景。
浙江省政务“一朵云”由阿里云承建、浙江省数据局主管,是全国首个通过国家云计算服务安全评估的省级政务云,也是支撑全省数字政府建设的统一云基础设施和公共能力底座。平台持续完善安全责任边界、身份与访问管理、数据安全、计算与网络安全、安全审计、供应链管理及业务连续性等能力,为政务系统稳定运行、公共数据安全利用和跨部门业务协同提供安全可靠的云底座。
目前,试点已完成现场技术评审,围绕新增智算资源、既有基础组件和MaaS服务交付系统开展阶段性验证,初步形成覆盖身份权限、数据流转、内容安全和审计追溯的实践成果。对政务用户而言,这意味着不需要在模型服务之外另行拼接一套割裂的防护体系,就能沿用云平台已有的资源隔离、网络防护和审计能力,并获得身份权限、数据流转、内容安全等面向模型服务的连续保障,降低接入、开发和后续运营中的安全复杂度。
让访问有身份|权限有边界
MaaS通过应用程序接口(API)向用户交付模型训练、推理和智能算力服务。面对高频、自动化的模型调用,平台首先要回答“谁在调用、可以调用什么、可以使用多少资源”。阿里云通过统一身份鉴别、API Key管理、最小权限授权和资源配额控制,为不同用户、应用和智能体划定清晰访问边界,减少账号冒用、越权调用和资源滥用风险。
智能网关作为统一服务入口,在请求进入模型前完成身份校验、权限判断、流量调度、链路加密和输入内容过滤;密钥托管降低凭据泄露风险,推理链路日志记录关键操作。对用户而言,每一次调用都有明确身份、受控权限和可追溯记录,既能降低误操作和异常访问带来的影响,也便于在问题发生后快速定位和处置。
让数据有边界|内容有防护
用户在使用MaaS服务开展模型训练和推理时,持久化数据存储在用户自有资源池内,依托专有网络和租户独享空间实现隔离,并通过OSS、数据库等组件进行加密保护;进入推理环节后,服务进程隔离不同请求链路,推理数据不做持久化存储,用完即释放。数据在存储和计算两个阶段都有清晰边界,降低跨租户访问、链路泄露和非必要留存风险。
在内容安全方面,平台对上线模型实施备案管理,并内置安全护栏,把防护覆盖到用户最常接触的输入、模型运行和输出环节:输入前识别敏感内容和提示词注入等风险,模型运行中叠加内生保护,输出前再次进行内容过滤。三层护栏协同工作,帮助用户减少不当输入影响模型、风险内容直接输出以及异常请求扩散等问题。同时,平台对身份鉴别、权限判断、API调用、模型服务访问和异常处置等关键操作进行日志记录,支撑问题定位、审计分析和责任追溯。
面向未来,阿里云将继续围绕政企领域人工智能应用需求,推动模型服务安全能力与云平台同步规划、同步建设、持续运行,让用户在使用模型和智能体服务时,持续获得身份可信、权限可控、数据受保护、内容有防护、操作可追溯的安全体验。阿里云愿与产业各方共同探索安全与发展并重的智算云建设路径,以安全可信护航智能时代的人工智能服务应用。
