
接入银行卡归属地查询最容易踩的 6 个坑:归属地语义、卡号清洗与频控降级
说明:本文依据接口公开文档整理,未对接口做真实请求实测。文中返回示例为结构示意,实际字段、取值与调用规则请以官方文档为准。
一、技术简介
银行卡归属地查询是「卡号 → 银行侧公开信息」的解析服务:提交一个银行卡号,服务端按 BIN(卡号前 6~8 位)路由到发卡机构,返回归属地(省 / 市)、开户行名称与编码、卡种(借记卡 / 信用卡)、卡产品名称、BIN 前缀和 Luhn 格式校验结论等。
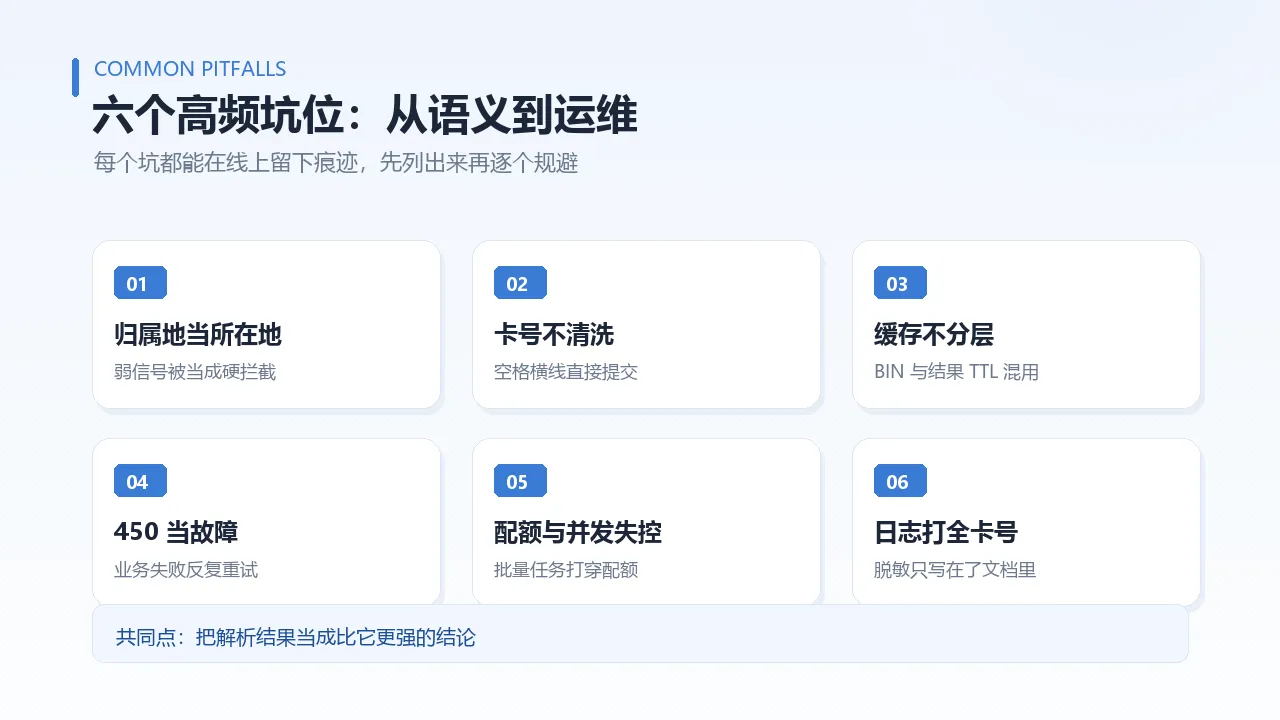
它看起来「一个参数、一个返回」,接入成本很低,所以很多人第一版就直接上线,然后在结算路由、风控判定、日志审计里陆续出问题。这篇不从零讲接入,而是把实际工程里最容易踩的六个坑按顺序摆出来,每个坑给出触发条件、现象和规避做法。
二、能力概览
| 维度 | 说明 |
|---|---|
| 入参 | 银行卡号(纯数字,13~19 位) |
| 请求方式 | GET,单卡单次 |
| 返回格式 | JSON |
| 鉴权 | Authorization: APPCODE <appcode> |
| 返回内容 | 归属地、开户行名称与编码、卡种、卡产品、BIN、Luhn 结论、发卡行公开服务热线与官网 |
同样重要的是它不提供什么:
| 不提供 | 解释 |
|---|---|
| 余额、交易流水 | 属于账户侧数据,与卡号解析不是一类能力 |
| 持卡人姓名、证件号 | 需要实名核验类接口,且必须单独授权 |
| 卡片状态(挂失 / 冻结) | 卡号解析不涉及状态查询 |
| 持卡人当前所在地 | 归属地是发卡机构所在地,推不出来 |
三、适用场景
| 该用 | 不该用 |
|---|---|
| 结算路由:按归属地做分行 / 渠道分流 | 判断用户是否异地消费:应看交易地与设备、行为数据 |
| 绑卡前置校验:先用卡种与格式过滤明显无效输入 | 判断卡是否可用:需要账户侧能力 |
| 账务对账:用银行编码归一渠道标识 | 推断用户户籍或常住地:归属性完全不同 |
| 客户资料补全:回填开户行与标识图 | 替代实名认证:两者要素与合规要求都不同 |
四、接入流程
- 云市场订购后取得 appcode(或 AppKey / AppSecret)。
- 拼装
GET /bankcard,Query 只放卡号(示例记作cardNo,实际参数名以文档为准)。 - 请求头带
Authorization: APPCODE <appcode>与Accept: application/json。 - 按「HTTP 状态码 → 业务标记 → 字段完整性」三层读取返回。
- 单卡调试 → 异常样本回归 → 小流量灰度 → 全量并接入监控。
五、调用示例与返回结构
5.1 Node.js(Node 18+ 内置 fetch)
const API_BASE = "https://{api-host}";   // 以控制台给出的调用地址为准
const APPCODE = "{appcode}";

async function queryBankCard(cardNo, timeoutMs = 5000) {

  const url = new URL("/bankcard", API_BASE);
  url.searchParams.set("cardNo", cardNo);

  const controller = new AbortController();
  const timer = setTimeout(() => controller.abort(), timeoutMs);
  try {

    const resp = await fetch(url, {

      headers: {
    Authorization: `APPCODE ${
     APPCODE}`, Accept: "application/json" },
      signal: controller.signal,
    });
    if (!resp.ok) throw new Error(`http ${
     resp.status}`);
    const body = await resp.json();
    if (body.ret_code !== 0) throw new Error(body.msg || "business failure");
    return body.data;
  } finally {

    clearTimeout(timer);
  }
}
5.2 PHP
<?php
$base    = "https://{api-host}";
$appcode = "{appcode}";
$cardNo  = "6215xxxxxxxxxxxx";

$url = $base . "/bankcard?" . http_build_query(["cardNo" => $cardNo]);
$ch  = curl_init($url);
curl_setopt_array($ch, [
    CURLOPT_RETURNTRANSFER => true,
    CURLOPT_HTTPHEADER     => ["Authorization: APPCODE " . $appcode, "Accept: application/json"],
    CURLOPT_CONNECTTIMEOUT => 3,
    CURLOPT_TIMEOUT        => 5,
]);
$raw  = curl_exec($ch);
$code = curl_getinfo($ch, CURLINFO_HTTP_CODE);
curl_close($ch);

if ($code !== 200) {

    throw new RuntimeException("http " . $code);
}
$data = json_decode($raw, true);
if (($data["ret_code"] ?? -1) !== 0) {

    throw new RuntimeException($data["msg"] ?? "business failure");
}
print_r($data["data"]);
5.3 返回示例
以下为示例返回,字段与类型以官方文档为准。
{

  "ret_code": 0,
  "msg": "success",
  "data": {

    "area": "江苏省 苏州市",
    "bankName": "示例银行",
    "bankCode": "EXAMPLE_BANK",
    "cardType": "借记卡",
    "cardProduct": "标准借记卡(银联)",
    "bin": "621500",
    "luhn": "pass",
    "bankHotline": "95xxx",
    "bankWebsite": "https://example.com"
  }
}
5.4 字段说明
| 字段 | 含义 | 坑点提示 |
|---|---|---|
area |
省 / 市归属地 | 有的银行只到省级,展示别写死两级 |
bankName |
发卡银行名称 | 长名称与简称并存,直接用会脏数据 |
bankCode |
银行编码 | 拿它做键,名称只用于展示 |
cardType |
借记卡 / 信用卡 | 决定后续策略分支 |
cardProduct |
卡产品名称 | 可选项,别用它判断卡等级 |
bin |
BIN 前缀 | 适合做缓存键 |
luhn |
格式校验结论 | 通过 ≠ 卡可用 |
六、调试方法与示例返回
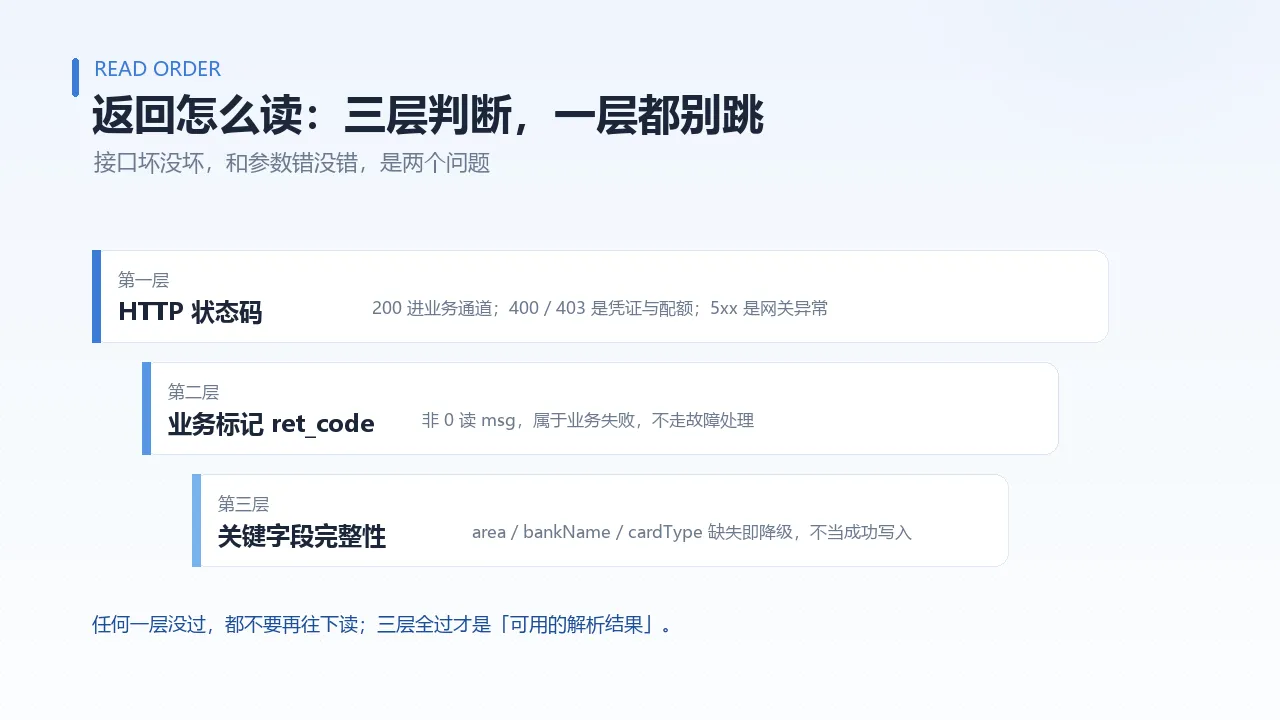
调试的判断顺序固定成三层,能解决大部分「到底是接口坏了还是参数错了」的争论:
| 层 | 看什么 | 结论 |
|---|---|---|
| 第一层 | HTTP 状态码 | 400 / 403 是凭证与配额问题,5xx 是网关问题 |
| 第二层 | 业务标记(如 ret_code) |
非 0 读 msg,属于业务失败,不是故障 |
| 第三层 | 三个关键字段是否齐全 | 缺 area 或缺 bankName 即走降级 |
异常样本按这张表造,比反复调一张正常卡有意义:
| 样本 | 输入 | 期望 |
|---|---|---|
| 正常借记卡 | 19 位纯数字 | 三字段齐全 |
| 正常信用卡 | 16 位纯数字 | cardType 为信用卡 |
| 位数不足 | 12 位 | 业务失败,前端先拦 |
| 校验位错 | 末位改动 | Luhn 不通过 |
| 带分隔符 | 6215 xxxx xxxx |
清洗后再提交 |
| 未收录卡 | 小众行 / 境外卡 | 空字段或失败,降级手工填 |
七、六个高频坑
坑 1:把「归属地」当成「持卡人所在地」
现象:风控规则写成「归属地与下单地不一致即拦截」,结果异地办卡、异地消费的正常用户被大量误伤。
原因:归属地是发卡机构所在地,与持卡人的常住地、交易发生地是三个不同的概念。
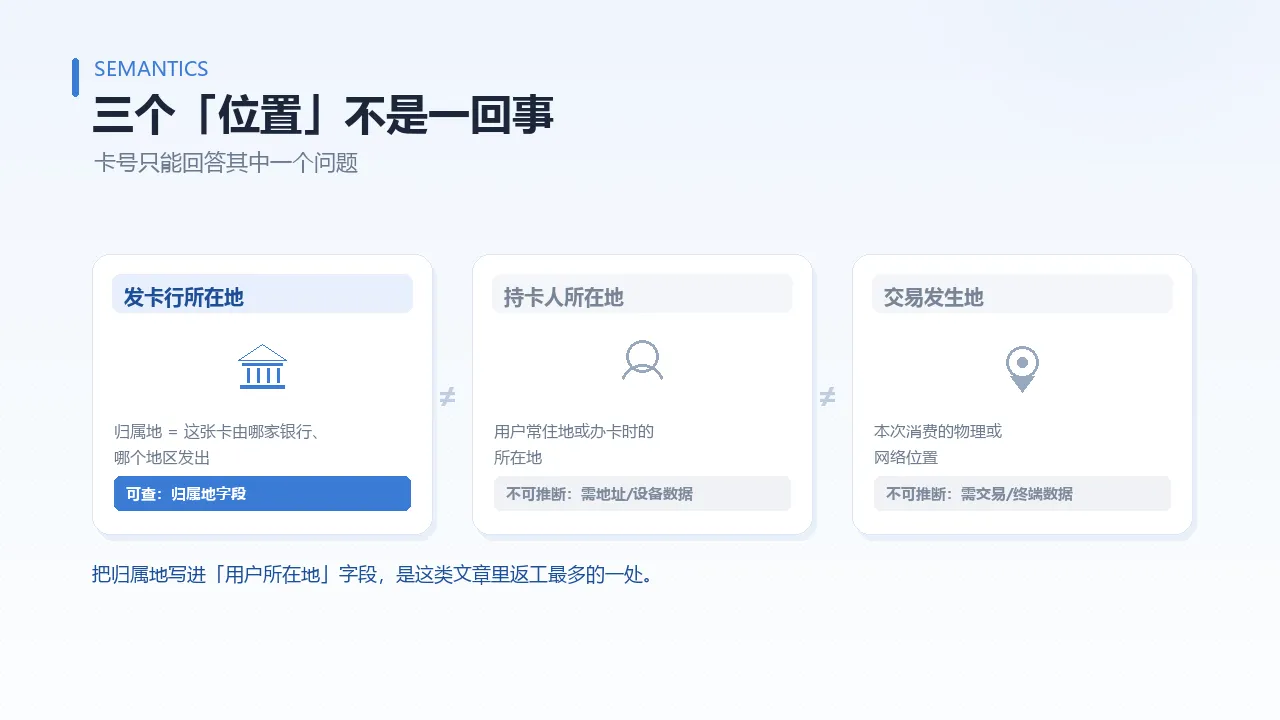
| 概念 | 含义 | 能否由此推断 |
|---|---|---|
| 发卡行所在地(归属地) | 这张卡由哪家银行哪个地区发出 | 只能推断开户机构 |
| 持卡人所在地 | 用户常住或办卡时所在地 | 需要地址、设备、行为数据 |
| 交易发生地 | 本次消费的物理或网络位置 | 需要交易与终端数据 |
规避:把归属地当弱信号使用(加权、组合、只做提示),不做单条硬拦截;展示文案写「开户行归属地」而不是「您所在地区」。
坑 2:卡号不清洗,长度与校验不前置
现象:用户从银行 App 复制的卡号带空格或横线,直接提交后返回业务失败,前端把失败提示成「系统异常」。
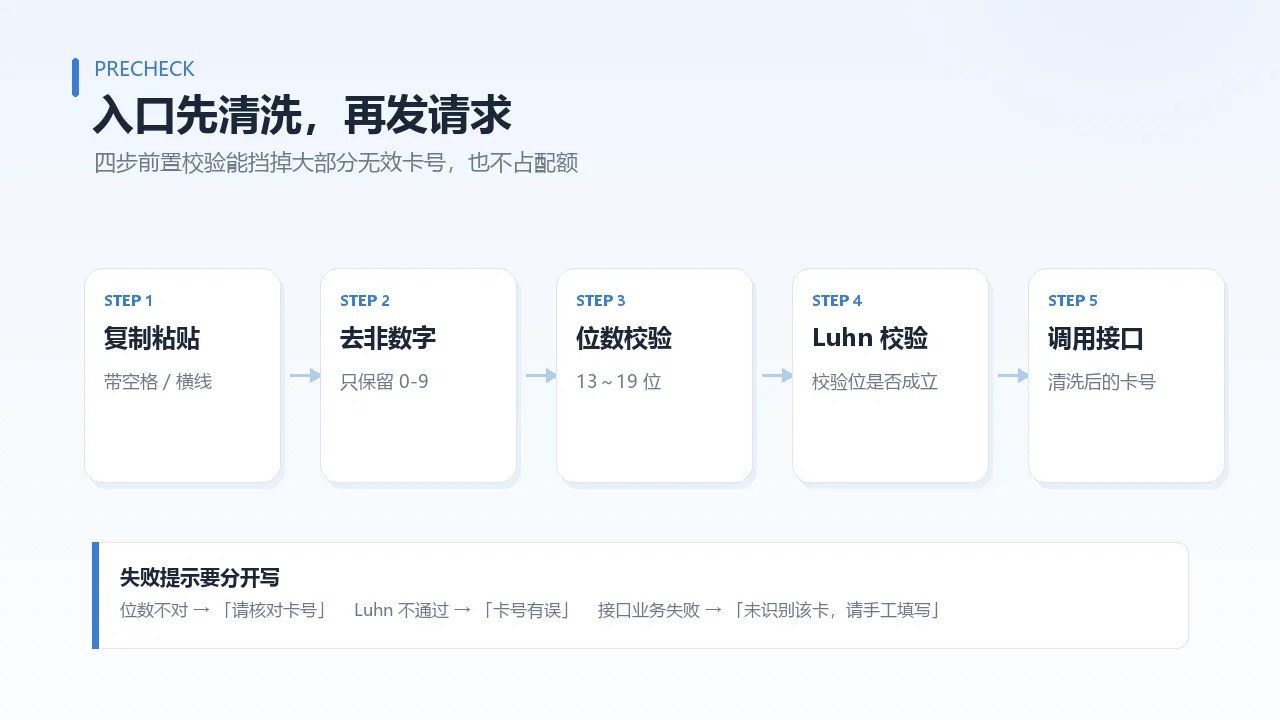
规避:入口先做三步清洗与校验,再发请求。
import re

def normalize_card_no(raw: str) -> str:
    digits = re.sub(r"\D", "", raw or "")
    if not 13 <= len(digits) <= 19:
        raise ValueError("length out of range")
    return digits

def luhn_ok(card_no: str) -> bool:
    total, parity = 0, len(card_no) % 2
    for i, ch in enumerate(card_no):
        d = int(ch)
        if i % 2 == parity:
            d *= 2
            if d > 9:
                d -= 9
        total += d
    return total % 10 == 0
顺序是:去非数字字符 → 位数校验 → Luhn 校验 → 调用接口。前三步能挡掉大部分明显无效输入,不占用配额。
坑 3:BIN 缓存和结果缓存混着用
现象:为了省调用量,把整条返回结果按卡号缓存 24 小时,结果银行更名、合并后名称长期不对;或者反过来,每次请求都穿透到网关,高峰期配额被打穿。
规避:按数据稳定性分层缓存。
| 数据 | 稳定性 | 缓存策略 |
|---|---|---|
| BIN → 银行 / 卡种 | 长期稳定 | 本地字典,长 TTL,随版本更新 |
| 卡号 → 归属地整体结果 | 中等 | 10~30 分钟短 TTL,按卡号哈希做键 |
| 银行名称展示串 | 会变(更名合并) | 本地归一字典,以编码为键 |
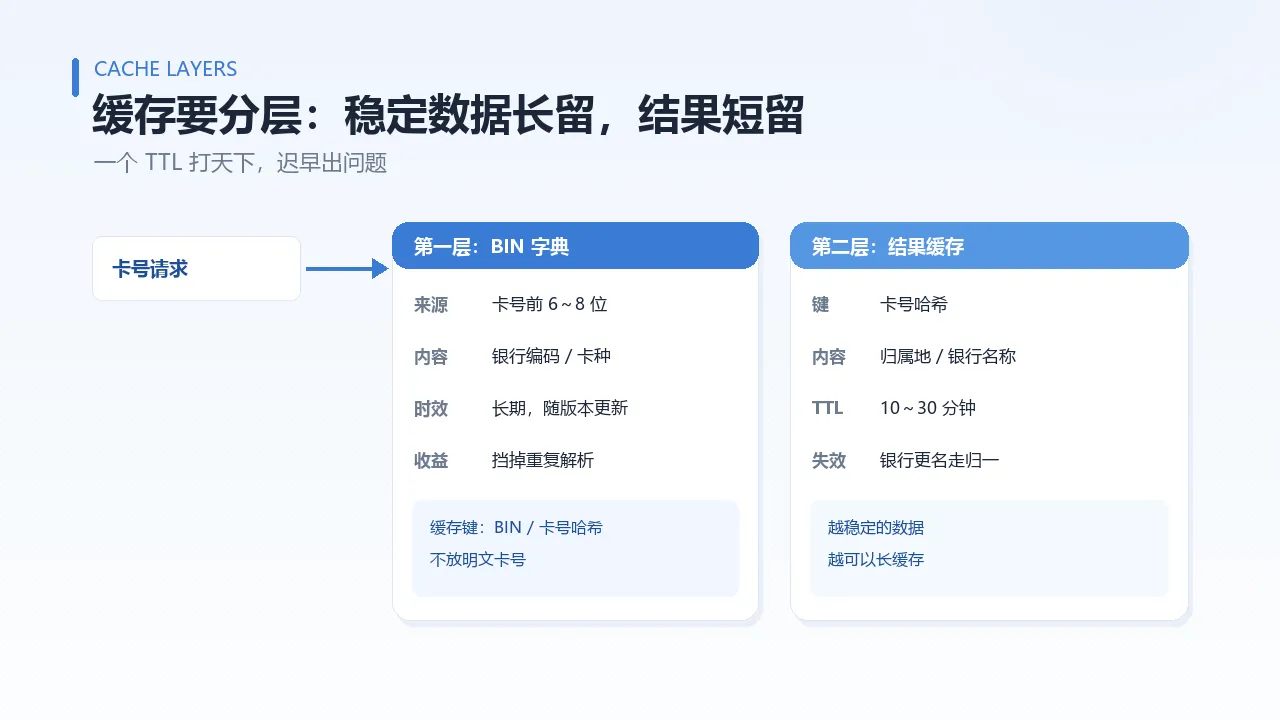
缓存键务必用卡号哈希而不是明文卡号,避免缓存本身成为敏感数据存储。
坑 4:把 450 业务失败当接口故障重试
现象:卡号非法、卡未收录时返回业务级失败,代码却按通用异常进入重试队列,重试三次仍然失败,还额外消耗了配额和线程。
规避:区分两类失败。
| 失败类型 | 典型信号 | 处理 |
|---|---|---|
| 传输 / 网关失败 | 超时、连接错误、5xx | 可重试,最多 2 次,指数退避 |
| 业务失败 | HTTP 450、业务标记非 0 | 不重试,直接走失败分支与用户提示 |
一个可用的骨架:
const RETRYABLE = new Set([502, 503, 504]);

async function queryWithRetry(cardNo, maxRetry = 2) {

  for (let i = 0; i <= maxRetry; i++) {

    try {

      return await queryBankCard(cardNo);
    } catch (err) {

      const retryable = err.name === "AbortError" || RETRYABLE.has(Number(err.message.split(" ")[1]));
      if (!retryable || i === maxRetry) throw err;
      await new Promise((r) => setTimeout(r, 200 * Math.pow(3, i)));
    }
  }
}
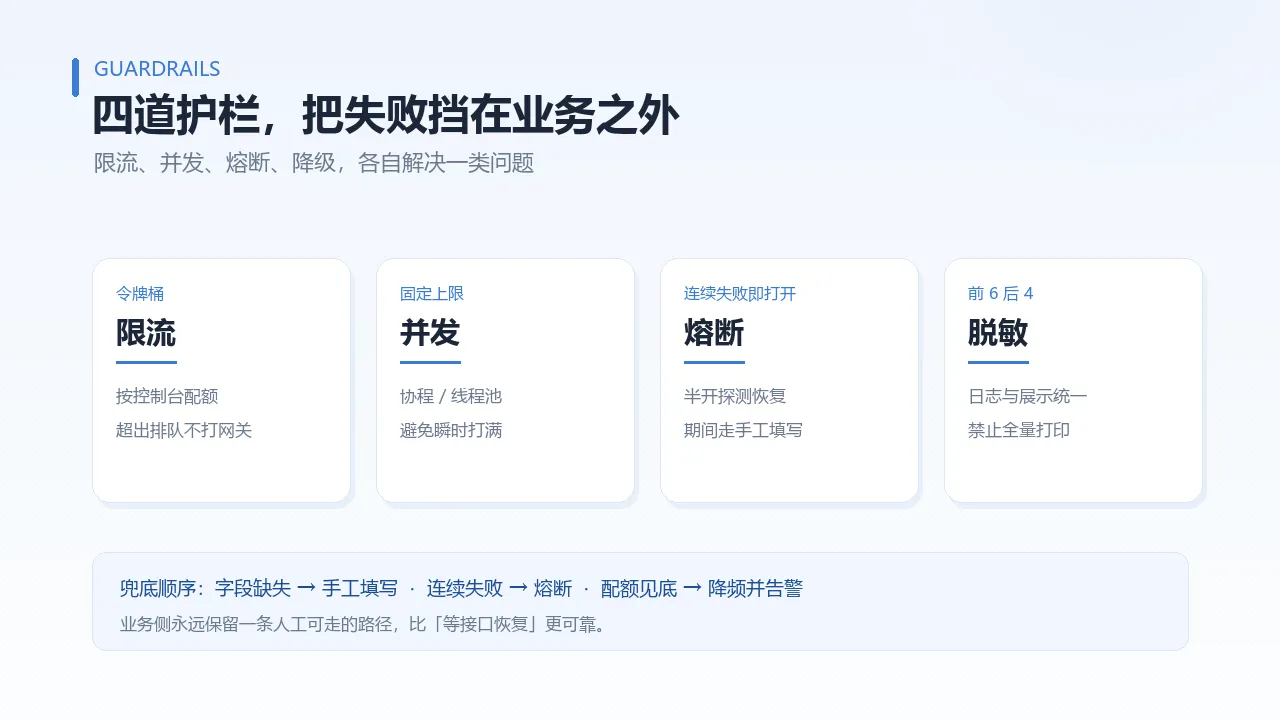
坑 5:配额与并发没管,高峰期先崩掉的是自己
现象:批量对账任务一次性并发几百个请求,网关侧返回配额相关错误,整个任务半途失败,重跑又重复消耗。
规避:令牌桶限流 + 并发上限 + 失败分层重跑。
| 措施 | 落地 |
|---|---|
| 限流 | 令牌桶按控制台配额设定速率,超出直接排队而不是打网关 |
| 并发 | 线程池 / 协程池固定上限,避免瞬时打满 |
| 批量 | 失败项落队列单独重跑,成功项不重复调用 |
| 监控 | 记录成功数、业务失败数、网关失败数三类指标分开告警 |
坑 6:日志与展示把卡号打全了
现象:排查问题时 log.info("params: {}", cardNo),日志系统里出现成批完整卡号;或者前端页面直接展示完整卡号。
规避:
- 日志统一按「前 6 后 4」脱敏,禁止全量打印请求参数。
- 展示层只展示脱敏串与开户行信息。
- appcode 只放服务端,前端调用等于公开凭证。
- 不长期保存完整卡号;确需留存时按最小必要与加密存储处理。
八、调用限制与规范
| 项目 | 约定 | 说明 |
|---|---|---|
| 请求方式 | GET | 单卡单次,批量由调用方编排 |
| 超时 | 连接 3 秒 / 读取 5 秒 | 二者分开设置 |
| 幂等 | 同卡号结果稳定 | 可安全重试传输类失败 |
| 重试 | 仅超时与 5xx | 最多 2 次,200ms / 600ms 退避 |
| 熔断 | 连续失败即打开 | 半开探测恢复,期间走手工填写 |
| 降级 | 字段缺失或失败 | 回落到手工输入,不阻塞主流程 |
九、能力边界与免责
| 边界 | 说明 |
|---|---|
| 数据范围 | 卡号 → 银行侧公开信息,不含账户与身份数据 |
| 归属地语义 | 发卡机构所在地,不等于持卡人或交易地 |
| 覆盖差异 | 小众银行、新发卡、境外卡可能未收录 |
| Luhn 结论 | 只校验格式,不代表卡有效可用 |
| 名称时效 | 银行更名合并会造成名称差异,需本地归一 |
| 合规 | 结果仅用于授权范围内的校验、路由与对账 |
十、错误码排查
| 现象 | 可能原因 | 排查动作 |
|---|---|---|
| 400 提示缺少 appcode | Header 未带或拼写错 | 检查 APPCODE 后的空格与大小写 |
| 400 提示 AppKey 无效 | 用了签名方式但 key 错 | 核对 Key,注意首尾空格 |
| 403 配额耗尽 / 订购到期 | 配额用尽或订购关系失效 | 控制台核对余量与有效期 |
| 403 未授权 | 应用未绑定该接口 | 为该 APP 添加接口授权 |
| 450 业务失败 | 卡号非法或未收录 | 读 msg,走失败分支,不重试 |
| 5xx | 网关或上游异常 | 重试 + 熔断,避免连续失败放大 |
十一、技术 FAQ
1. 归属地和持卡人所在地有什么区别?
归属地是发卡机构所在地,持卡人可能异地办卡、异地消费,两者不能相互推断。
2. 卡号需要先脱敏再传吗?
不能。解析 BIN 与校验位需要完整卡号,因此链路必须 HTTPS,脱敏放在日志与展示层。
3. 返回 200 但 area 为空算成功吗?
不算。按字段缺失处理,直接降级为手工填写,不要把空值写进库表。
4. Luhn 通过就代表卡可用吗?
不代表。Luhn 只校验数字结构与校验位,卡片状态与余额需要账户侧能力。
5. 银行名称直接入库可以吗?
不建议。以 bankCode 作为键,名称走本地归一字典,避免更名造成数据不一致。
6. 结果能缓存多久?
BIN 到银行的映射可长期缓存;卡号到归属地的整体结果建议 10~30 分钟。
7. 450 需要重试吗?
不需要。属于业务失败,重试不改变结果,只会多消耗配额。
8. 可以在前端直接调用吗?
不建议。凭证会暴露,应由服务端统一转发并做频控。
9. 批量对账怎么组织?
按配额设置速率,固定并发上限,失败项单独落队列重跑,成功项不重复调用。
10. 一次调用能查多张卡吗?
不能。接口是单卡单次,批量需要调用方自行编排并发与节流。
十二、内容小结
- 这个接口的价值在「链路前端做一次轻量解析」,不是万能校验:余额、状态、身份都查不了。
- 六个坑的共同点是把结果当成比它更强的结论:归属地当成所在地、Luhn 通过当成卡可用、200 当成业务成功。
- 工程上补齐清洗、缓存分层、失败分层、频控降级、脱敏五件事,才能长期跑在结算与风控链路上。
| 上线前自检 | 是否完成 |
|---|---|
| 卡号已做去分隔符、位数与 Luhn 前置校验 | ☐ |
| 归属地只作为弱信号,未做单条硬拦截 | ☐ |
| BIN 长缓存与结果短 TTL 已分层 | ☐ |
| 业务失败(450)不进入重试队列 | ☐ |
| 配额限流、并发上限、熔断降级已配置 | ☐ |
| 日志与前端展示均已脱敏,appcode 未下发 | ☐ |
