
周一早上九点,客户群先炸了:页面打不开,后台登不进,数据库看着没宕,CPU 却一直贴着高位。我第一反应不是加机器,是先把访问日志拉下来看一眼——同一个接口在几分钟里被请求了几万次,来源分散,User-Agent 却整齐得不像人。这不是流量涨了,是被刷了。
那天最值钱的不是上了什么防护,是顺序没乱。被刷的时候人容易做两件错事:一是直接升配硬扛,钱花了,攻击方换一批 IP 就回来了;二是匆忙接一层防护,规则开到最严,正常用户一起被挡在门外,业务自己先停了。下面这七步是我那天实际走的顺序,从判断到验收,每一步都写清楚为什么放这儿、做完拿什么验。
第一步:先确认是被刷,不是自己写崩了
这一步最不出活,但省下的时间最多。三样东西对一下:
- 访问日志:短时间内请求量是否异常抬升,集中在哪几个 URL,状态码分布是不是大量 5xx 或 4xx;
- 来源分布:IP 是否高度分散、地域是否集中、UA 和请求间隔是否整齐得像脚本;
- 变更记录:最近有没有发版、改配置、动过缓存。上次真有一次是发版后连接池没改,症状和被刷几乎一样。
判断的落点很简单:是「外部请求量异常」还是「自己处理不过来」。前者才需要清洗流量,后者升配或者改代码就完了。别在没分清之前下单。
第二步:保住现场,别急着重启
日志、监控截图、异常时段的请求样本先导出留一份。重启能暂时缓解,但也会把最有用的证据冲掉——后面配规则要用的就是这批样本:哪些路径被打、哪些参数异常、请求频率大概什么量级。
顺手把当前域名解析、源站公网 IP、现有 CDN 或负载均衡的接入关系记下来。这张关系图后面每一步都要用,尤其第四步和第五步。
第三步:先收源站,再谈接入
这是最容易被跳过、也最不该跳过的一步。防护层只能清洗「经过它的流量」,如果源站 IP 还暴露在外,攻击方绕过去直连源站,前面所有配置等于没做。
按最小暴露面收一遍:
# 只保留必要入方向规则,业务端口的来源收窄到回源网段
# 示意:查看当前云主机入方向放行情况
iptables -L INPUT -n --line-numbers
ufw status verbose
在安全组里删掉对全公网开放的业务端口,只留必要的管理端口并限制来源 IP;确认源站上没有任何一处把真实 IP 写在公开配置、历史解析记录或第三方服务里。有历史解析泄露的,条件允许就换一次源站 IP。
真实取舍在这儿:换 IP 会牵动一串联调,很多人想着「先接上防护再说」,结果 web 层被挡住了、源站还是照打不误。我宁可多花半小时收源站,也不想半夜再来一遍。
第四步:接入防护,选一条不折腾业务的路径
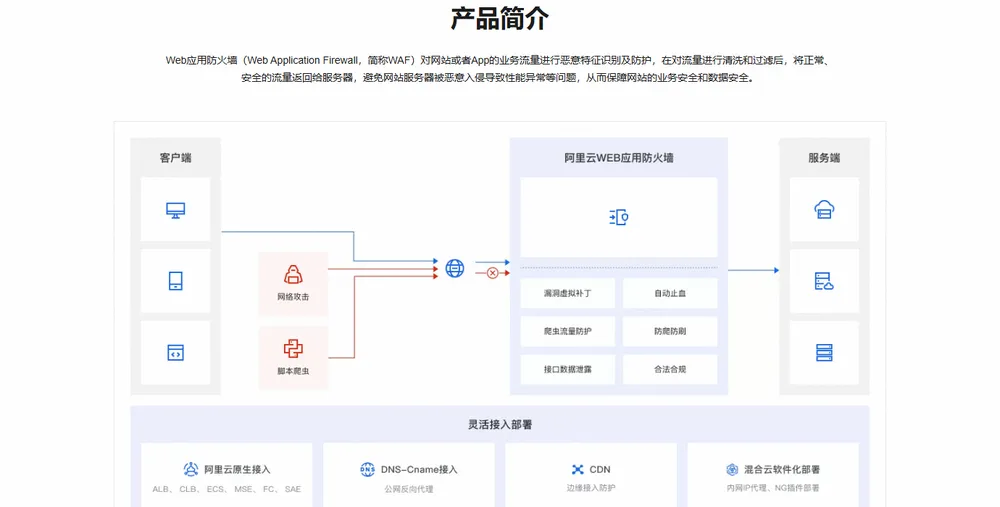
要接的是 Web 应用防火墙 WAF,它对网站或 App 的业务流量做恶意特征识别与防护,把流量清洗过滤后,再把正常请求回源到服务器。官方页写明兼容 SLB、CDN、ECS 一键接入,也支持非云业务的 DNS 快速接入,公共云、混合云、线下 IDC 场景都能覆盖。
两条路怎么选:
| 现状 | 更省事的做法 | 要注意 |
|---|---|---|
| 前面已经挂了 SLB 或 CDN | 走对应产品的一键接入 | 确认回源链路和原有加速配置不冲突 |
| 域名直接解析到源站 | 用 DNS/CNAME 方式把解析切到防护层 | 切换前把 TTL 调小,留好回滚 |
| 有混合云、线下机房的站点 | 按官方页支持的全场景接入方式配置 | 统一管控,别只护一半 |
我那天走的是 DNS 切换。关键动作只有一个:先小流量验证再全量切。TTL 提前调小,改完用 dig 或在线解析工具确认生效,再观察十分钟,别一次性把全部流量推过去。
计费方式官方页写了包年包月与按量付费两种,具体版本、规格和价格以官方页面实时展示为准,按自己流量形态选就行,别照抄别人的档位。
第五步:规则先观察,再逐级收紧
接上不等于护住。新接的防护层如果一上来全开阻断,最先受伤的往往是自己的登录、支付回调、搜索接口这类"长得像脚本"的正常请求。
我的顺序是:
- 先看观察模式下的报表,确认清洗后的流量和源站日志能对上;
- 打开基础的 Web 攻击防护与访问控制,覆盖常见的漏洞利用和扫描;
- 针对这次被刷的接口,用第一步留的样本配频率与来源相关的限制,先宽后紧;
- 再按需要考虑 Bot 管理、API 安全、CC 防护这类更细的能力。
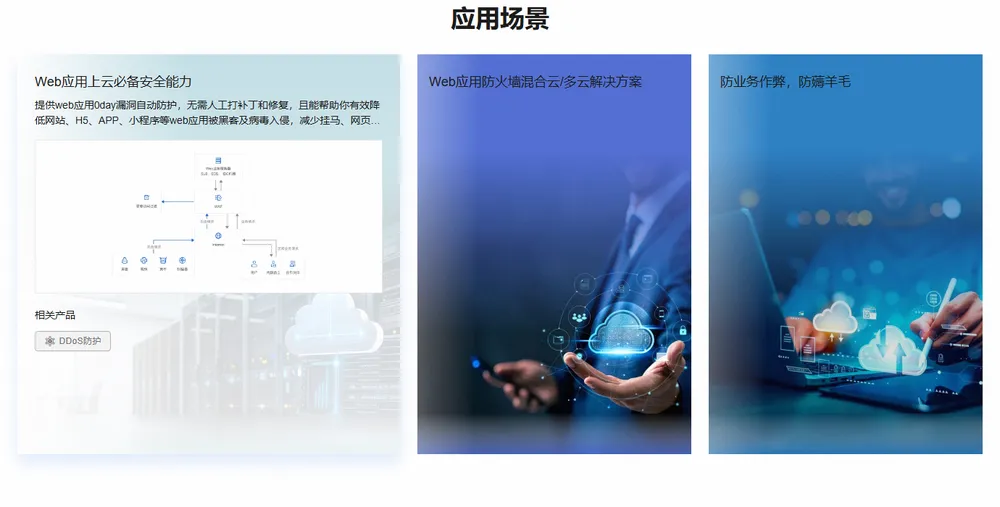
官方页把 Web 攻击防护、Bot 攻击防护、API 安全检测、AI 应用防护都列在能力里,也提到 0day 漏洞自动防护、爬虫与敏感数据泄露相关的检测。这些不必一次全开,按被打的是哪一层来加。每加一条规则,隔一段时间回来看一次误杀和放行情况——防护不是配完就结束的动作。
第六步:验证回源链路只走一条
这一步是验收的前置,专门用来堵"绕过去"的漏洞:
# 直接访问源站 IP,确认业务端口已不可达
curl -I --max-time 5 源站IP
# 从正常域名访问,确认返回正常
curl -I --max-time 5 域名
再看源站访问日志里的来源 IP:切换之后应该变成防护层的回源网段,而不是零散的真实客户端 IP。如果还能看到大量分散的来源,说明有流量绕过了清洗层,回到第三步重收。
同时确认 HTTPS 证书在防护层和源站两端都有效、协议与端口一致,别出现外面是加密的、回源段却是明文这种半截配置。
第七步:验收,并且留一份回退预案
七步走完,用五个结果收尾:
- 正常用户从首页、登录、下单各走一遍,没有误拦;
- 直接打源站 IP 的业务端口不通,只有经过防护层的路径能到源站;
- 报表里能看到被清洗掉的异常请求,且数量随时间回落;
- 源站 CPU、连接数回到日常水位,页面响应时间恢复;
- 规则配置、解析记录、快照都导了一份,任何一步出问题能按原路退回。
第 5 条最容易被省略。防护规则调严了会误杀,解析切错了会影响全站,没有回退预案就等于把业务押在"这次一定配对了"上面。
收尾:这次真正起作用的是什么
回头看,起作用的是三件事:判断没跑偏、源站先收紧、规则按观察结果逐级加。防护产品只是把这三件事落地的工具,接上它本身不解决问题。
还有个教训值得记:源站 IP 一旦在公开记录里出现过,就别指望"以后小心点",该换就换。被刷通常不是一次性的,攻击方手里往往存着上次探到的地址。
WAF 能覆盖的能力与适用场景、版本规格、计费方式,一律以 官方产品页实时展示为准。真遇到被刷,先把上面七步的顺序走一遍,比临时翻文档找开关管用。
