上个月,PHP 官方发布 CRITICAL 级别安全更新,其中 mod_php 已有无需登录、在应用代码执行前触发的利用演示;同一天,Node.js 也发布安全更新,一次列出 10 个 CVE,Brotli 解码漏洞可能导致远程代码执行。
评论区问得最多的,是三个问题:
“我的项目受影响吗?到底该怎么升级?升级之后会不会跑不起来?”
这篇文章把这三个问题讲清楚,并给一个现在就能动手的办法:让 Qoder 帮你把自己的项目查一遍。
先看这两次安全更新,到底发生了什么
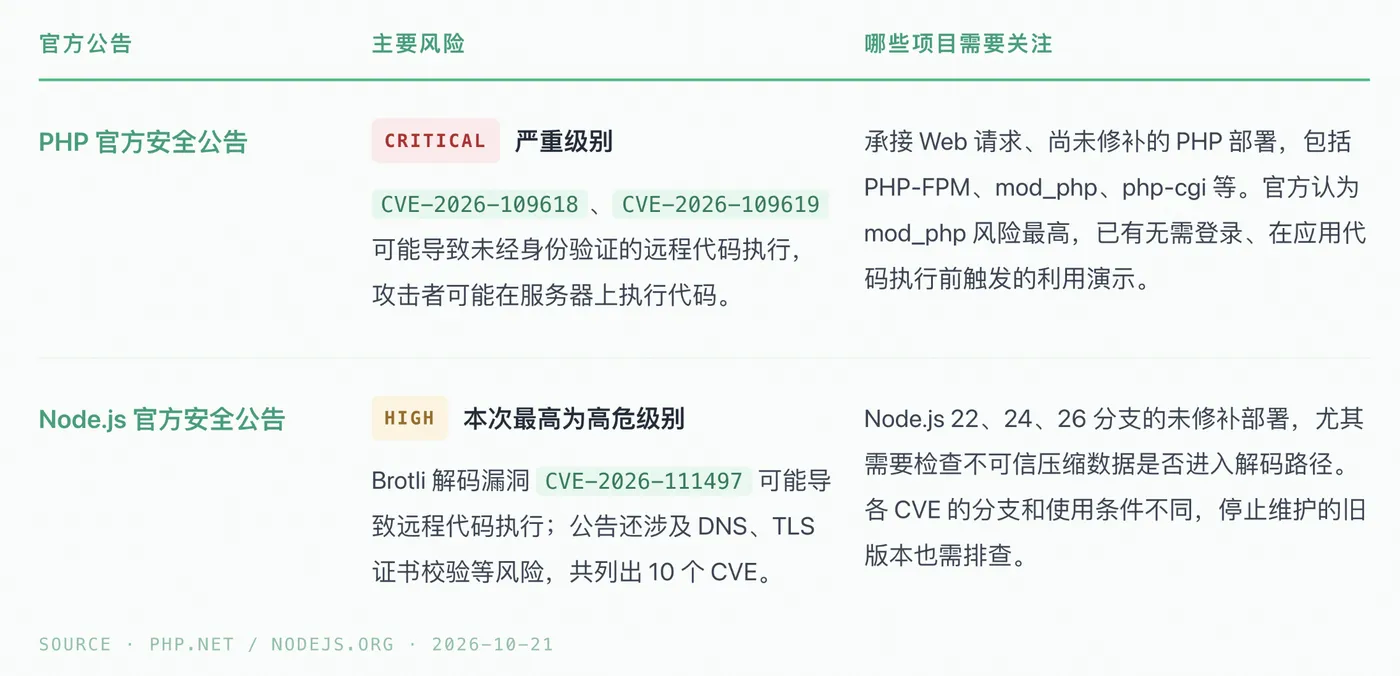
一句值得重复的提醒:这些是运行时层面的安全更新。 项目是否受影响,需要结合实际部署版本、供应商补丁与使用路径判断;仅更新业务依赖或修改版本声明,不足以确认修复。
为什么"升级到修复版本"没那么简单
公告里的建议只有一行:升级到修复版本。真正动手时,问题是一个接一个的:
“项目实际在跑哪个版本?镜像里写的和主机上跑的可能不一致。哪些部署要改?主机、容器、长期运行的 worker,都要盘一遍。升级后会不会跑不起来?扩展、系统库、原生模块、启动配置,都要提前评估。暂时不能升怎么办?临时缓解措施同样需要评估和审阅。”
这正是 Qoder 擅长的工作:读取你授权的项目文件,调用环境中可用的工具,把这些信息放在一起分析,再给出可以执行的方案。
Qoder 的答案:两款安全护航插件
针对这次安全更新,我们在 Qoder 插件市场上线了两款插件:
- PHP 项目:php2shell Defense。 覆盖 PHP 主机与容器盘点、版本核查、临时缓解、升级修补、实际运行环境验证和可疑线索排查。
- Node.js 项目:Node.js 漏洞扫描。 核对本次安全公告的版本要求,并结合项目检查 Brotli 解压等相关路径。
你只需要安装与项目对应的那一款。插件提供工具和处置流程,Qoder 结合你的项目、可用环境和授权范围推进具体工作:核对漏洞影响、找到需要修改的位置、准备修复方案;你确认后,再继续修改文件、执行测试、复核结果。
打开 Qoder,按这几步开始
第一步:在扩展市场安装插件
打开 Qoder,在左侧进入 扩展→技能,确认市场来源为 Qoder 市场,在右上角搜索框输入与你项目对应的插件名称:
- PHP 项目:搜索 php2shell Defense。
- Node.js 项目:搜索 Node.js 漏洞扫描。
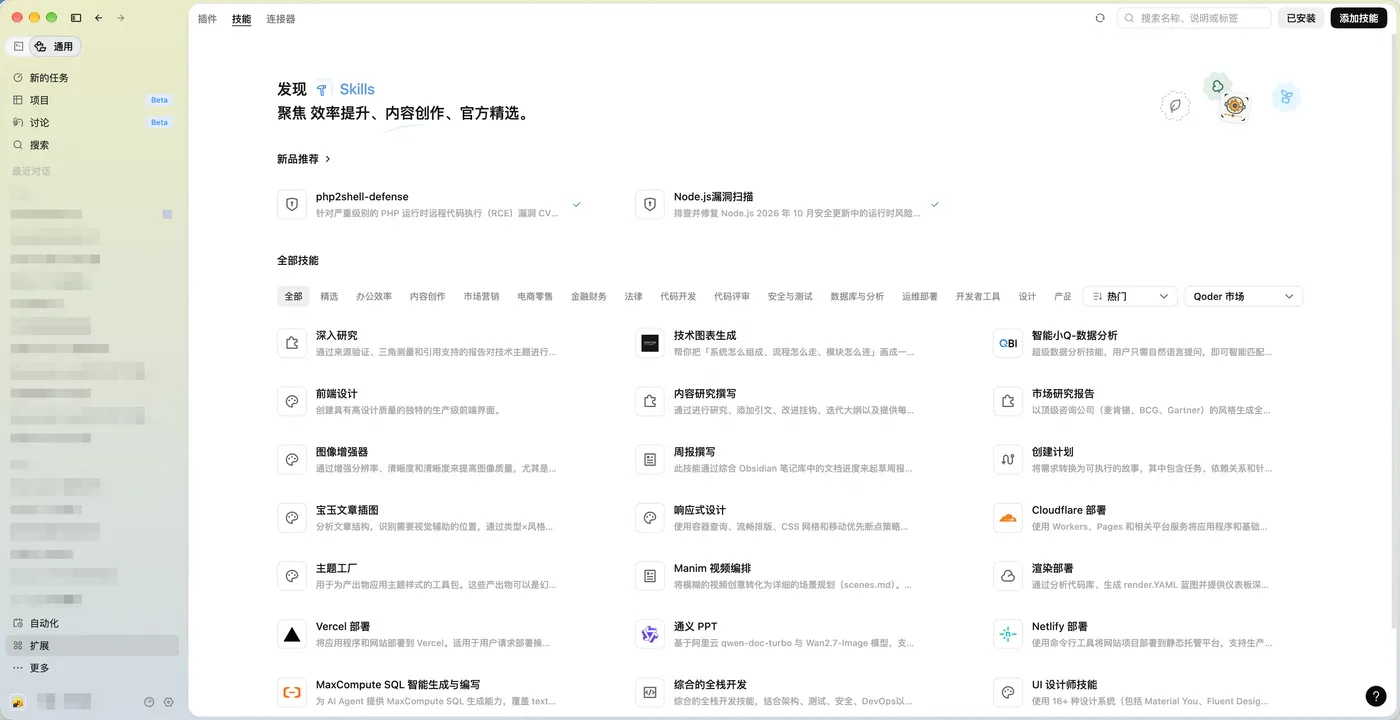
Qoder 插件市场入口。在右上角搜索框输入「php2shell Defense」或「Node.js 漏洞扫描」。
进入插件详情页,点击 安装。确认插件出现在“已安装”中即可。详细入口见 插件使用指南。
第二步:选择项目,先做只读检查
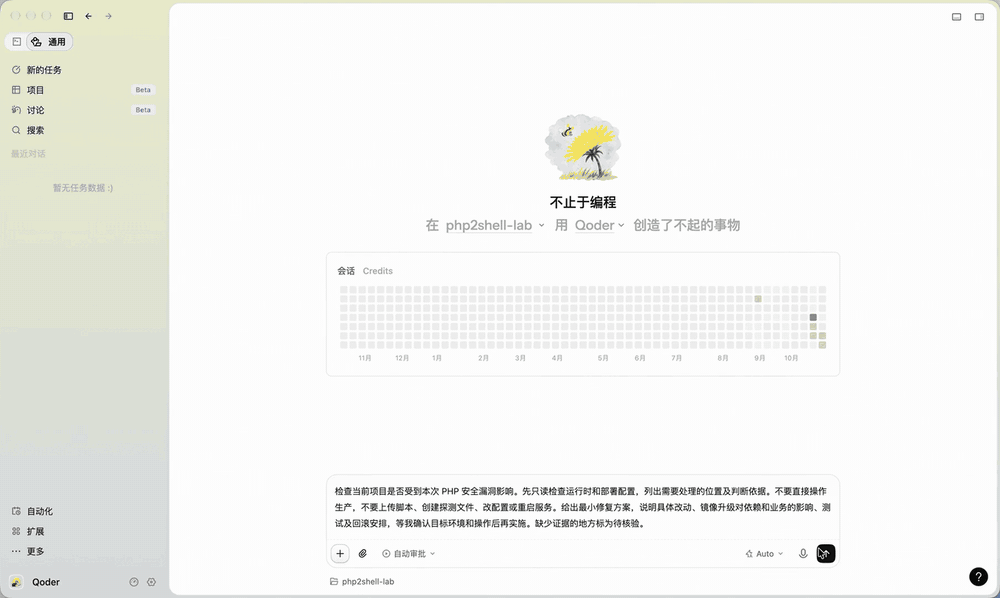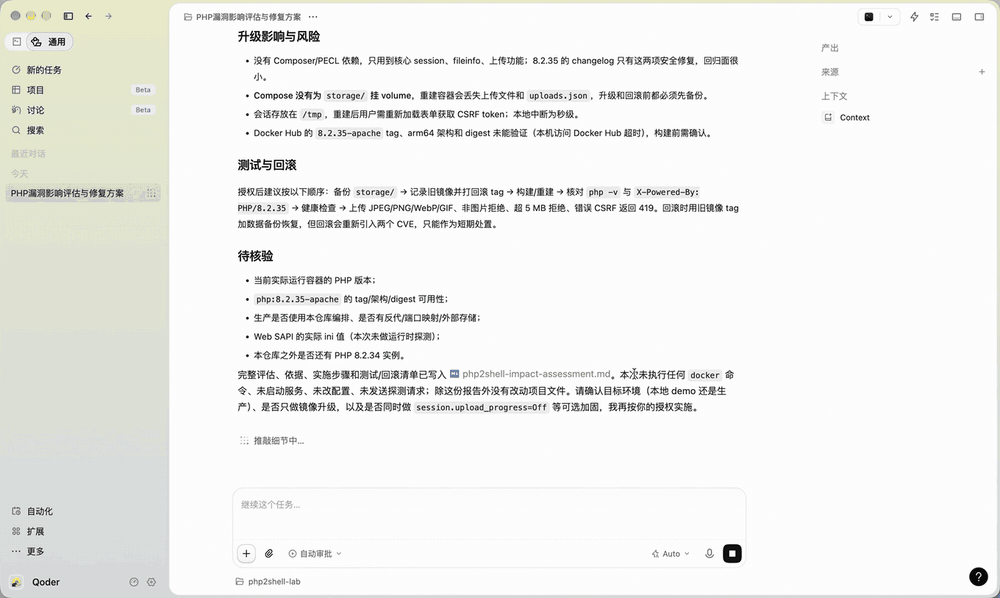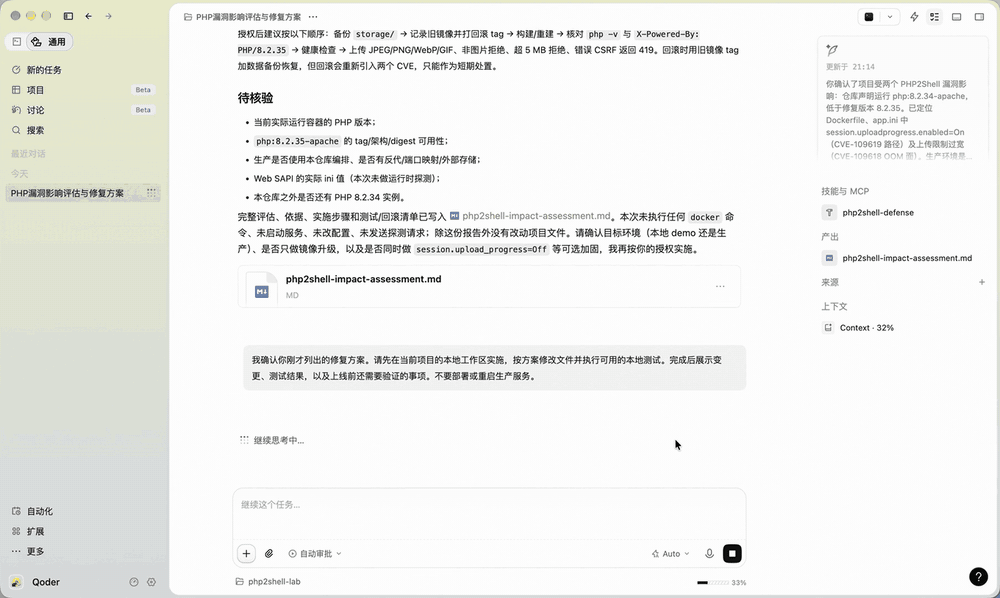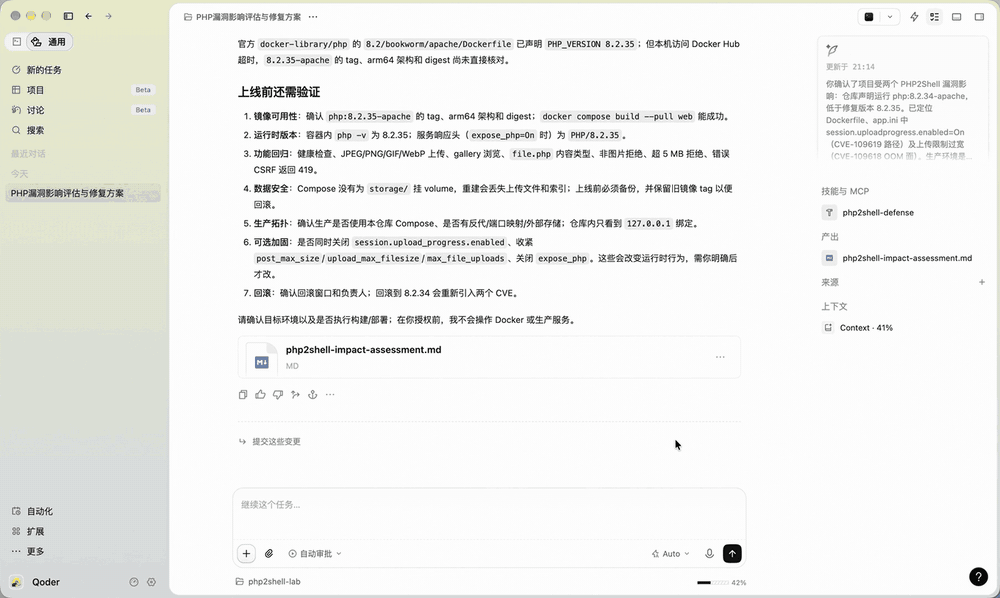
新建编程任务,选择你的项目目录。在输入框输入 /,选择对应插件提供的能力(PHP 侧技能名为 php2shell-defense),然后粘贴这段检查指令:
“检查当前项目是否受到本次 PHP / Node.js 安全漏洞影响。先只读检查运行时和部署配置,列出需要处理的位置及判断依据。不要直接操作生产,不要上传脚本、创建探测文件、改配置或重启服务。给出最小修复方案,说明具体改动、镜像升级对依赖和业务的影响、测试及回滚安排,等我确认目标环境和操作后再实施。缺少证据的地方标为待核验。”
这段指令的关键是先只读:不碰生产、不上传脚本、不改配置。Qoder 会先读取可访问的信息,列出需要处理的位置和判断依据;缺少实际运行版本、远程环境权限等关键证据时,会说明需要补充什么。你不需要先把项目的每个部署细节整理成一份文档。
第三步:审阅方案,再让 Qoder 继续修复
检查结束后,你会看到需要处理的内容、拟修改的文件,以及升级可能带来的影响。确认具体方案后,粘贴:
“我确认你刚才列出的修复方案。请先在当前项目的本地工作区实施,按方案修改文件并执行可用的本地测试。完成后展示变更、测试结果,以及上线前还需要验证的事项。不要部署或重启生产服务。”
Qoder 随后会在确认范围内推进修改和测试。遇到测试失败或新的兼容性问题,会结合结果继续分析;如果需要扩大变更范围,再交给你确认。
改完以后,还能接着验证
镜像构建成功,不代表线上服务已经完成替换——旧实例可能还在运行;本地版本更新了,也不代表实际服务已经切换。
发布获得授权、相关环境可访问时,Qoder 可以继续协助核对运行构建、目标副本和业务回归结果。尚未部署或缺少验证证据的部分,会保留为明确的待办,方便你和同事继续跟进。
这一次,你可以从一个自己正在维护的项目开始:让 Qoder 查清需要处理的问题,审阅它给出的方案,再把修复推进下去。
打开 Qoder,在插件市场安装对应插件,把上面的检查指令发给它。prompt 已经准备好了!DeepSeek-V4.1-Flash-1017 还在免费中,查一遍不花一分钱——漏一次才真花钱,查完回来报个平安。