
在 PHP 后台项目里做用户实名环节时,经常需要核验「姓名 + 身份证号」这两项要素是否一致:自己写校验只能挡住格式错误的号码,挡不住「号码真实存在但姓名对不上」的情况。身份证二要素实名认证接口的作用就是把这两项要素提交给核验通道,由通道返回一致或不一致的结论;一致时还会附带出生日期、性别代码与户籍地区,可直接用于后续业务字段比对。本文按接入流程 → PHP 调用示例 → 返回结构 → 在线调试 → 限制与错误排查的顺序,把这条链路完整走一遍。
一、身份证二要素实名认证接口:技术简介
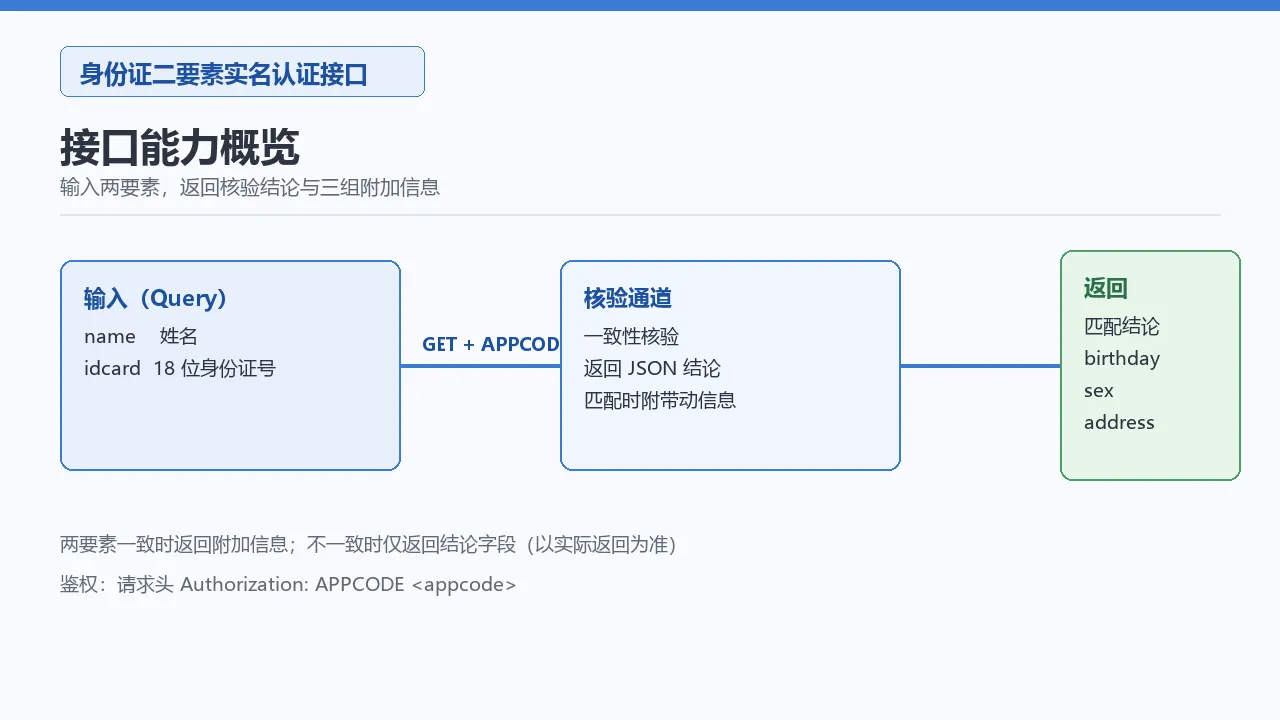
身份证二要素实名认证 API 是一类部署在阿里云市场 API 网关后的核验服务接口:请求方提交姓名(name)与身份证号(idcard)两项要素,接口对二者做一致性核验,并以 JSON 返回结论。当两项要素匹配时,返回体还会附带出生日期(birthday)、性别(sex)与户籍地区(address)三组附加信息,可省去在业务侧手工拆解身份证号的步骤。
技术上它是一个标准的 HTTPS GET 接口:鉴权走阿里云市场 API 网关的 APPCODE 方式(请求头 Authorization: APPCODE <appcode>),参数通过 Query String 传递,返回 JSON 文本。这类「输入两要素、返回核验结论与附加信息」的形态,适合金融开户、电商卖家入驻、政务办事等需要人证一致性的技术场景。
二、能力概览
| 能力 | 说明 | 适用情形 |
|---|---|---|
| 二要素一致性核验 | 校验姓名与身份证号是否匹配,返回「匹配 / 不匹配」结论 | 注册实名、开户前置校验、批量入网审核 |
| 出生日期返回 | 匹配时返回 birthday 字段(如 1991-06-10) | 年龄门槛判断、未成年人识别 |
| 性别代码返回 | 匹配时返回 sex 字段(如 M / F) | 与业务侧登记性别做二次比对 |
| 户籍地区返回 | 匹配时返回 address 字段(省 / 市 / 县层级文本) | 地域风控规则、属地化业务判断 |
| 网关鉴权透传 | APPCODE 简单认证,无需自行实现签名算法 | 快速接入、多语言客户端均可用 |
三、适用场景
从数据流向看,二要素核验通常放在「表单提交之后、业务落库之前」这道闸口上:
- 金融与支付开户:用户提交开户申请后,先调用接口核验姓名与证件号一致性,通过后再进入后续流程,核验结论可作为留痕依据。
- 电商与平台入驻:卖家或高价值买家完成实名登记时,用接口返回的附加信息(出生日期、户籍地区)填充档案,减少人工录入。
- 社交与内容平台:按未成年人保护要求对账号做实名判断时,用 birthday 字段计算年龄区间。
- 政务与线下业务数字化:办事表单电子化后,用接口替代窗口人工比对证件的环节,返回的 address 可用于属地分流。
需要说明的是,接口只做「两项要素是否一致」的判断,不返回照片、指纹等生物特征信息,也不对证件的真伪承担判断职责——那是三要素、四要素(增加人脸照片)等其他核验形态的范畴。
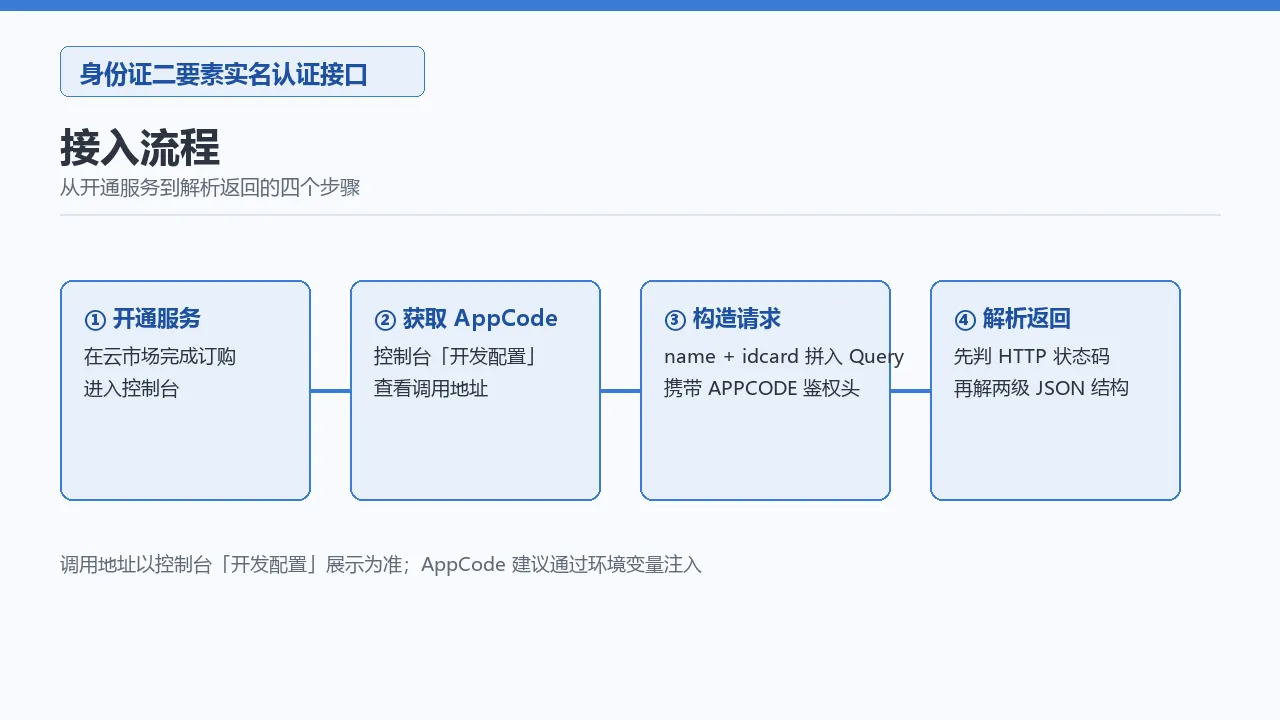
四、接入流程
接入分四步:开通服务 → 获取 AppCode → 构造并发起请求 → 解析返回。网关域名以订购后控制台「开发配置」中展示的调用地址为准,示例中以占位符表示。
请求参数(Query):
| 字段名称 | 类型 | 必填 | 说明 |
|---|---|---|---|
| name | string | 是 | 待核验的姓名;测试时注意不要填错,填错同样会扣减使用次数 |
| idcard | string | 是 | 待核验的 18 位身份证号;填错同样会扣减使用次数 |
请求参数(Header):无业务参数,仅需鉴权头 Authorization: APPCODE <appcode>。请求参数(Body):GET 方式无 Body。
标准接入步骤:
- 在阿里云市场完成该接口的订购,进入控制台「开发配置」页查看调用地址与 AppCode;
- 在代码中以环境变量方式保存 AppCode(生产环境勿硬编码);
- 拼接
name、idcard两个 Query 参数,携带 APPCODE 鉴权头发起 GET 请求; - 先判断 HTTP 状态码(200 才进入业务解析),再逐层解析 JSON 中的核验结论与附加字段。
五、PHP 调用示例与返回结构
5.1 PHP cURL 基础示例
<?php
// 身份证二要素实名认证接口调用示例(PHP 7.4+ / 8.x)
// 调用地址以订购后控制台「开发配置」中展示的为准,此处用占位符表示
$endpoint = 'https://<网关域名>/idcardAudit';
$appCode  = getenv('IDCARD_APPCODE') ?: 'YOUR_APPCODE';

$name   = '张三';
$idcard = '110101199001011234';

$query = http_build_query([
    'name'    => $name,
    'idcard'  => $idcard,
]);

$ch = curl_init($endpoint . '?' . $query);
curl_setopt_array($ch, [
    CURLOPT_RETURNTRANSFER => true,
    CURLOPT_TIMEOUT        => 10,
    CURLOPT_HTTPHEADER     => [
        'Authorization: APPCODE ' . $appCode,
        'Accept: application/json',
    ],
]);
$raw  = curl_exec($ch);
$err  = curl_errno($ch);
$http = (int) curl_getinfo($ch, CURLINFO_HTTP_CODE);
curl_close($ch);

// 第一层:传输层错误(DNS、超时、证书等)
if ($err) {

    fwrite(STDERR, "cURL 错误 {$err}: " . curl_strerror($err) . PHP_EOL);
    exit(1);
}

// 第二层:网关层错误(鉴权失败、限流等),非 200 不扣减次数
if ($http !== 200) {

    fwrite(STDERR, "HTTP {$http}: " . substr((string) $raw, 0, 200) . PHP_EOL);
    exit(1);
}

// 第三层:业务层解析
$resp = json_decode((string) $raw, true);
$body = $resp['showapi_res_body'] ?? [];

echo '核验结论: ', $body['msg']      ?? '未知', PHP_EOL;
echo '出生日期: ', $body['birthday'] ?? '-',    PHP_EOL;
echo '性别代码: ', $body['sex']      ?? '-',    PHP_EOL;
echo '户籍地区: ', $body['address']  ?? '-',    PHP_EOL;
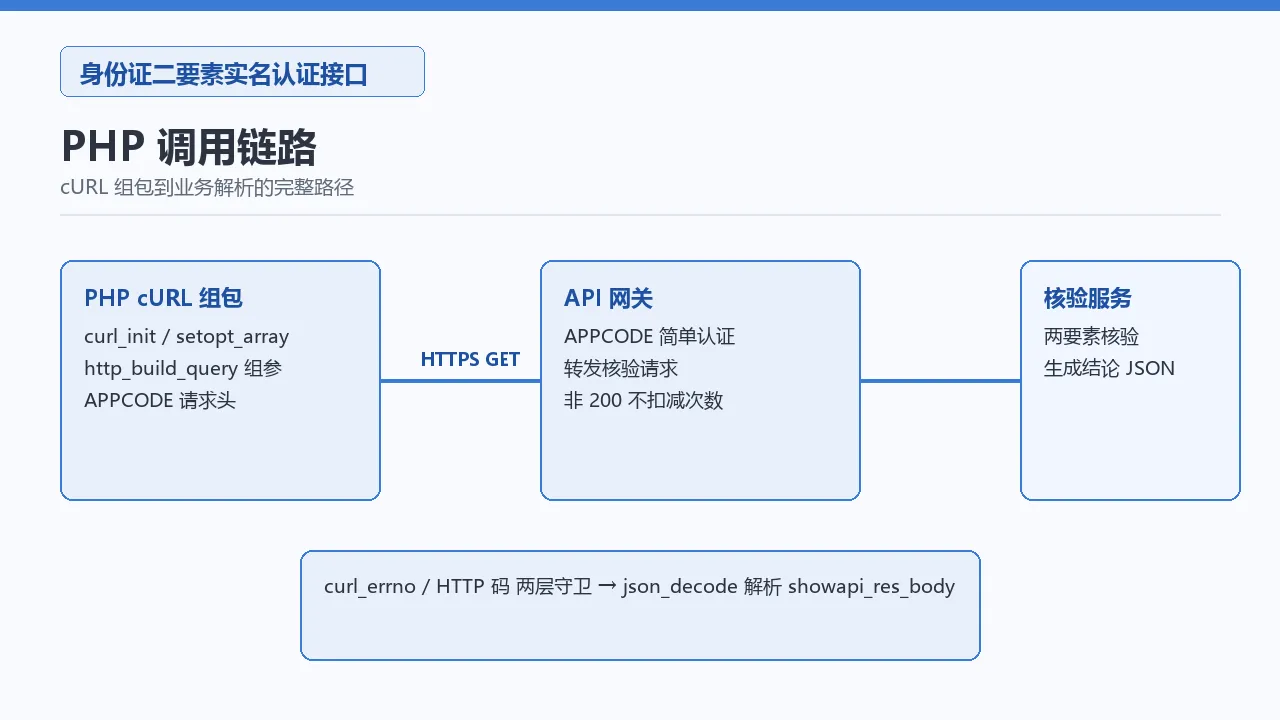
5.2 工程化封装:前置校验 + 异常分支
实际项目里建议把裸调用封装成类,加上身份证号格式前置校验(避免明显非法的请求消耗调用次数)与统一的异常类型:
<?php
class IdcardTwoFactorClient
{

    private string $endpoint;
    private string $appCode;

    public function __construct(?string $endpoint = null, ?string $appCode = null)
    {

        $this->endpoint = $endpoint ?: 'https://<网关域名>/idcardAudit';
        $this->appCode  = $appCode  ?: (getenv('IDCARD_APPCODE') ?: 'YOUR_APPCODE');
    }

    /** 18 位身份证号格式与校验位检查 */
    public static function isValidIdcard(string $id): bool
    {

        if (!preg_match('/^\d{17}[\dXx]$/', $id)) {

            return false;
        }
        $w = [7, 9, 10, 5, 8, 4, 2, 1, 6, 3, 7, 9, 10, 5, 8, 4, 2];
        $c = ['1', '0', 'X', '9', '8', '7', '6', '5', '4', '3', '2'];
        $sum = 0;
        for ($i = 0; $i < 17; $i++) {

            $sum += (int) $id[$i] * $w[$i];
        }
        return strtoupper($id[17]) === $c[$sum % 11];
    }

    /**
     * @return array{matched: bool, birthday: ?string, sex: ?string, address: ?string}
     */
    public function verify(string $name, string $idcard): array
    {

        if (!self::isValidIdcard($idcard)) {

            throw new InvalidArgumentException('身份证号格式不合法');
        }

        $ch = curl_init($this->endpoint . '?' . http_build_query([
            'name'    => $name,
            'idcard'  => $idcard,
        ]));
        curl_setopt_array($ch, [
            CURLOPT_RETURNTRANSFER => true,
            CURLOPT_TIMEOUT        => 10,
            CURLOPT_HTTPHEADER     => ['Authorization: APPCODE ' . $this->appCode],
        ]);
        $raw  = curl_exec($ch);
        $err  = curl_errno($ch);
        $http = (int) curl_getinfo($ch, CURLINFO_HTTP_CODE);
        curl_close($ch);

        if ($err) {

            throw new RuntimeException('网络错误: ' . curl_strerror($err));
        }
        if ($http !== 200) {

            throw new RuntimeException("网关返回 HTTP {$http}");
        }

        $resp = json_decode((string) $raw, true);
        $body = $resp['showapi_res_body'] ?? [];
        return [
            'matched'  => ($body['code'] ?? '') === '0',
            'birthday' => $body['birthday'] ?? null,
            'sex'      => $body['sex'] ?? null,
            'address'  => $body['address'] ?? null,
        ];
    }
}

// 使用:
$client = new IdcardTwoFactorClient();
$result = $client->verify('张三', '110101199001011234');
print_r($result);
若项目已引入 Guzzle,也可以用 GuzzleHttp\Client 的 get() 加 headers 选项完成同样请求,逻辑结构与 cURL 版一致,这里不再重复展开。
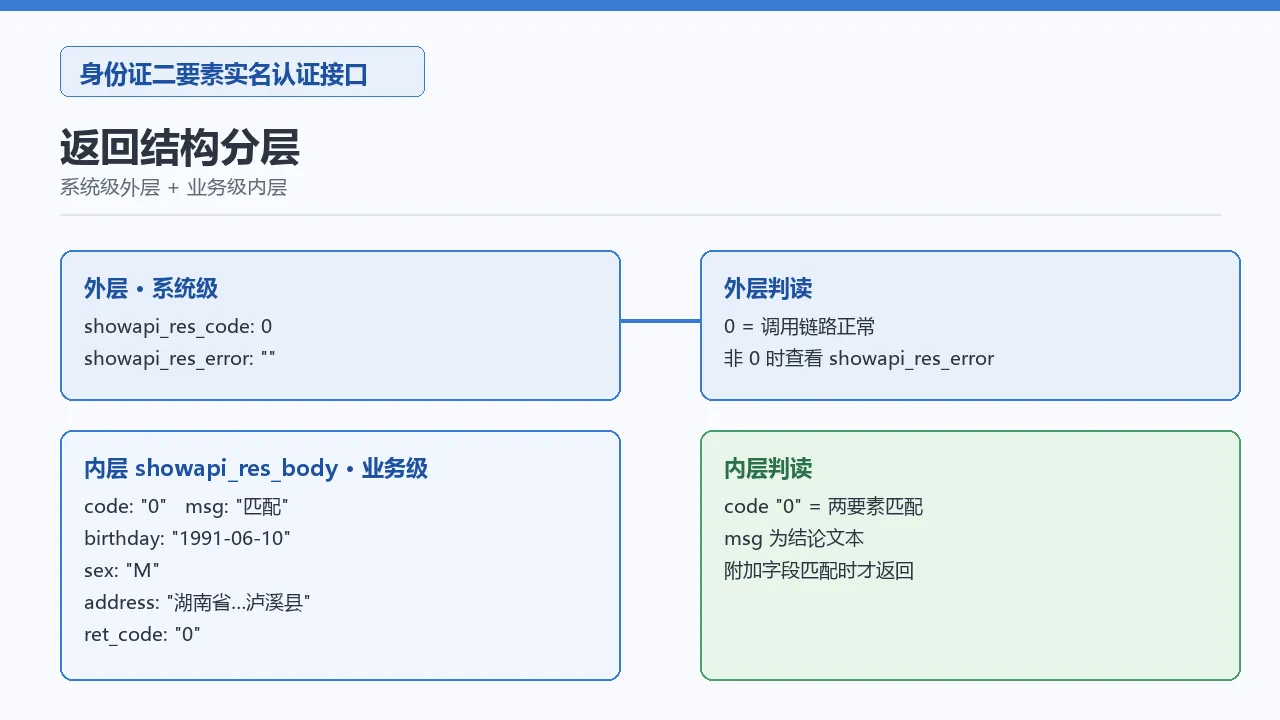
5.3 匹配成功的返回样例
{

  "showapi_res_code": 0,
  "showapi_res_error": "",
  "showapi_res_body": {

    "code": "0",
    "msg": "匹配",
    "address": "湖南省湘西土家族苗族自治州泸溪县",
    "birthday": "1991-06-10",
    "sex": "M",
    "error": "",
    "ret_code": "0"
  }
}
5.4 返回字段说明
| 层级 | 字段 | 说明 |
|---|---|---|
| 外层 | showapi_res_code | 系统级状态码,0 表示调用链路正常 |
| 外层 | showapi_res_error | 系统级错误描述,正常时为空字符串 |
| 内层 | code | 业务结论码,"0" 表示两要素匹配,非 0 为不匹配等结论(以实际返回为准) |
| 内层 | msg | 结论文本,如「匹配」「不匹配」 |
| 内层 | birthday | 出生日期,格式 YYYY-MM-DD,匹配时返回 |
| 内层 | sex | 性别代码,M / F,匹配时返回 |
| 内层 | address | 户籍地区文本,省 / 市 / 县层级 |
| 内层 | ret_code | 业务返回码,0 表示业务处理完成 |
5.5 其他语言对照写法
Python:
import os
import requests

endpoint = "https://<网关域名>/idcardAudit"
resp = requests.get(
    endpoint,
    params={
   "name": "张三", "idcard": "110101199001011234"},
    headers={
   "Authorization": "APPCODE " + os.environ.get("IDCARD_APPCODE", "YOUR_APPCODE")},
    timeout=10,
)
body = resp.json().get("showapi_res_body", {
   })
print(body.get("msg"), body.get("birthday"), body.get("sex"), body.get("address"))
Node.js:
const query = new URLSearchParams({
    name: "张三", idcard: "110101199001011234" });
const resp = await fetch(`https://<网关域名>/idcardAudit?${
     query}`, {

  headers: {

    Authorization: `APPCODE ${
     process.env.IDCARD_APPCODE || "YOUR_APPCODE"}`,
    Accept: "application/json",
  },
  signal: AbortSignal.timeout(10000),
});
const body = (await resp.json()).showapi_res_body || {
   };
console.log(body.msg, body.birthday, body.sex, body.address);
各语言只是 HTTP 客户端不同,Query 参数、鉴权头与 JSON 解析层级完全一致。
六、在线调试实录
下面按「参数设计 → 发起请求 → 响应观察 → 结论解读」走一遍调试过程。调试阶段建议先用一组合法但非生产用户的测试数据,观察返回结构后再接入业务流。
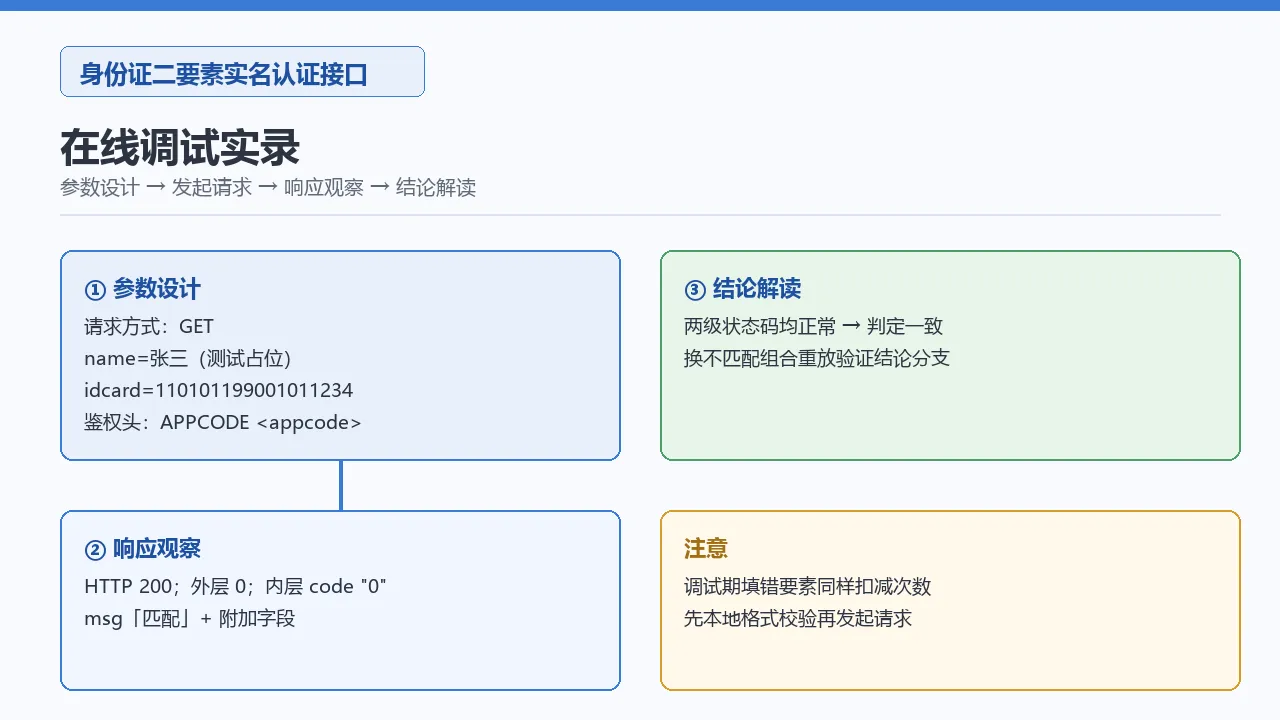
- 参数设计:
name=张三、idcard=110101199001011234(示例占位数据,实际调试时替换为自己的测试要素);请求方式 GET,鉴权头Authorization: APPCODE <appcode>。 - 发起请求:在云市场商品页的「API 调试」模块填入上述参数并请求,或在本地用上文 PHP 脚本执行。
- 响应观察:返回 HTTP 200,JSON 外层
showapi_res_code为 0;内层code为 "0"、msg为「匹配」,同时给出birthday、sex、address三个附加字段。 - 结论解读:外层 0 + 内层 code "0" 两级都正常,判定两要素一致;把要素换成不匹配的组合再请求一次,可观察到
msg变为「不匹配」且附加字段不再返回(以实际返回为准)。调试期注意:填错的测试数据同样会扣减使用次数,建议一次设计好测试组合再发起。
七、接口调用限制与规范
| 项目 | 说明 |
|---|---|
| 请求方式 | GET,参数仅出现在 Query String |
| 鉴权方式 | 请求头 Authorization: APPCODE <appcode>,密钥在控制台获取 |
| 次数扣减规则 | 仅当 HTTP 响应状态码为 200 时扣减次数,非 200 不扣减 |
| 测试数据 | name / idcard 填错时同样扣减使用次数,调试期应先做本地格式校验 |
| QPS 与配额 | 单账户 QPS 上限与每日配额以控制台实时配置为准,页面未公开固定数值 |
| 批量核验 | 接口单次处理一组要素;批量场景请在客户端做并发控制与队列化,避免触发网关限流 |
| 敏感数据合规 | 身份证号属于个人敏感信息,传输全程走 HTTPS,业务侧存储需加密并遵循个人信息保护相关法规 |
八、能力边界与免责声明
支持: 18 位居民身份证号的姓名 + 证件号两要素一致性核验;匹配时返回出生日期、性别代码、户籍地区。
不支持: 15 位老号码的直接核验(需先升位转换);照片、指纹等生物特征比对;证件物理真伪鉴别;港澳台及外籍证件(属于其他证件类型的核验接口范畴)。
边界与免责: 返回的户籍地区等信息以核验通道当时的数据为准,可能滞后于持证人最新户籍变动;核验结论仅代表两项要素的一致性判断,数据仅供参考,业务方应结合自身风控规则综合决策,接口不对业务结果承担责任。
九、错误码与排查指南
排查按「传输层 → HTTP 状态码 → JSON 业务码」三层推进:
| 错误表现 | 常见原因 | 解决办法 |
|---|---|---|
| cURL errno 6 / 7 | 网关域名解析失败或连接失败 | 核对控制台「开发配置」中的调用地址,检查本地网络与 DNS |
| cURL errno 28 | 请求超时 | 增大超时时间;确认是否被客户端防火墙拦截 |
| HTTP 403 | AppCode 缺失、无效或已停用 | 检查 Authorization: APPCODE <appcode> 头格式与密钥有效性,重新在控制台获取 |
| HTTP 429 或提示限流 | 触发网关 QPS / 配额限制 | 降低调用频率、在客户端加队列削峰;配额以控制台为准 |
| HTTP 400 | 参数缺失或格式错误 | 确认 name 与 idcard 同时传入且已 URL 编码(PHP 的 http_build_query 已处理) |
| HTTP 5xx | 网关或后端服务异常 | 非业务侧问题,稍后重试;持续出现再排查调用地址是否正确 |
| showapi_res_code 非 0 | 系统级错误 | 查看 showapi_res_error 描述定位;请求本身未进入业务核验 |
| 内层 code 非 0 | 两要素不匹配等业务结论 | 属于正常业务返回而非故障,按「不匹配」分支处理,不要当错误重试 |
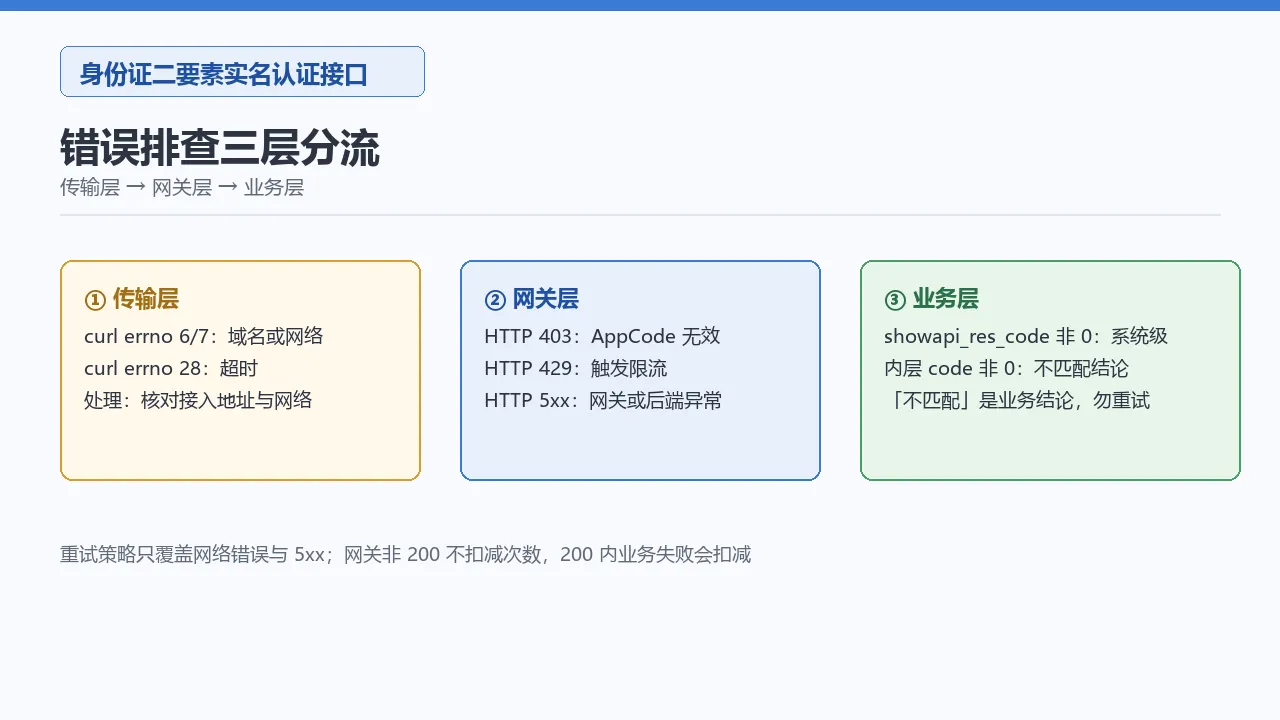
两个工程细节值得注意:一是「不匹配」是业务结论,不要放进异常重试逻辑里反复请求,否则同一组错误要素会持续扣减次数;二是网关非 200 响应不扣减次数,但 200 内的业务失败会扣减,重试策略应只覆盖网络错误与 5xx。
十、常见问题 FAQ
Q1:接口需要传哪些参数?
Query 参数两个:name(姓名)与 idcard(18 位身份证号),均为 string;无 Body 参数,鉴权走 APPCODE 请求头。
Q2:PHP 里用 file_get_contents 能调吗?
可以,但需要用 stream_context 设置请求头,且缺少超时与错误码细粒度控制;生产代码建议用 cURL 或 Guzzle。
Q3:不匹配时会返回附加信息吗?
不会。出生日期、性别、户籍地区等附加字段在两要素匹配时才返回;不匹配时以结论字段为准(以实际返回为准)。
Q4:返回的 sex 字段是「男 / 女」还是代码?
返回性别代码(如 M / F),业务侧展示时自行映射为文本。
Q5:高并发批量核验怎么做?
接口单次处理一组要素。批量场景建议:先本地做身份证号格式校验过滤明显非法数据,再通过队列控制并发速率,避免触发网关限流。
Q6:接口可以核验 15 位老号码吗?
需要先把 15 位号码升位为 18 位(补年份与校验位)再提交,直接传 15 位会因格式不符被拦在业务校验之前。
Q7:支持哪些语言接入?
任何支持 HTTP GET 与 JSON 的语言均可,本文给出 PHP、Python、Node.js 三种写法,Java、Go 同理。
十一、内容小结
这篇教程把身份证二要素实名认证接口的接入拆成了三层:接入层(APPCODE 鉴权 + 两个 Query 参数)、调用层(PHP cURL 基础示例与工程化封装,含 18 位身份证号本地前置校验)、解析层(外层 showapi_res_code 与内层 code / msg / birthday / sex / address 的两级结构)。排查问题同样按传输层、网关 HTTP 状态码、业务码三层推进,其中「不匹配」是业务结论而非错误,不应进入重试逻辑。生产接入时记得:AppCode 走环境变量注入、敏感要素传输与存储按个人信息保护要求处理、批量核验用队列控制并发——这些细节决定了核验环节能否平稳跑在业务主流程里。
