
阿里云服务器安全组怎么开放全部端口?授权对象0.0.0.0/0教程来了,注意开放全部端口(尤其是授权对象为 0.0.0.0/0)会使云服务器ECS实例完全暴露在公网,极易遭受暴力破解、恶意入侵和数据泄露等攻击,生产环境严禁使用此配置。好了,阿小云整理阿里云服务器ECS安全组开放端口给所有人的教程来了:
阿里云服务器安全组开通全部端口教程
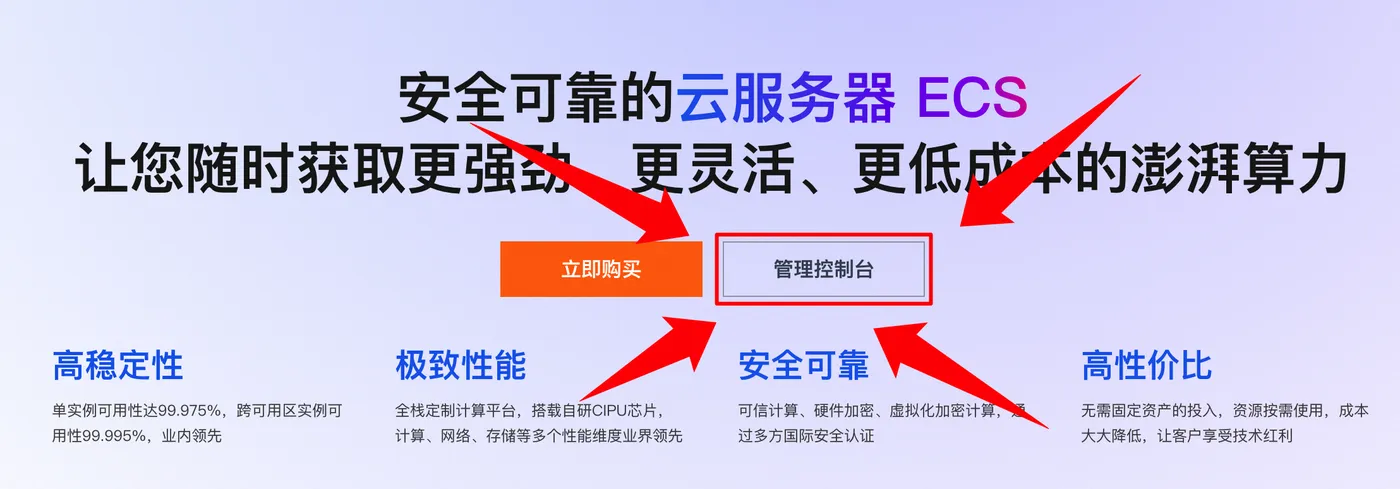
先进入阿里云服务器ECS官网:https://t.aliyun.com/U/AZBUsA 点击【管理控制台】,如下图:
可通过以下步骤在 ECS 控制台添加入方向规则放行所有端口:
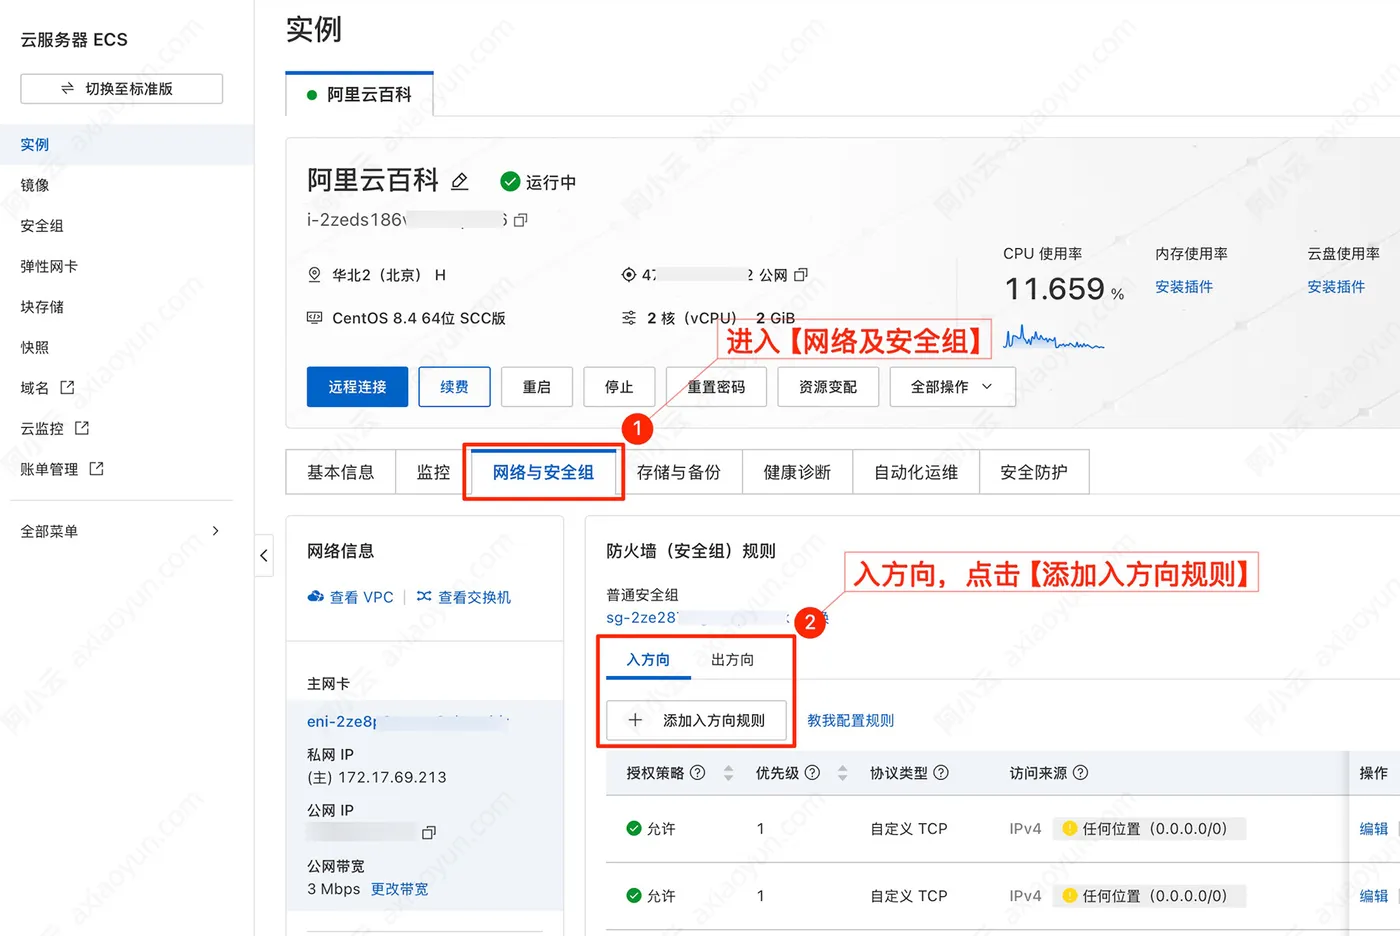
操作路径:ECS 控制台 → 目标安全组 → 管理规则 → 入方向 → 手动添加 如下图:
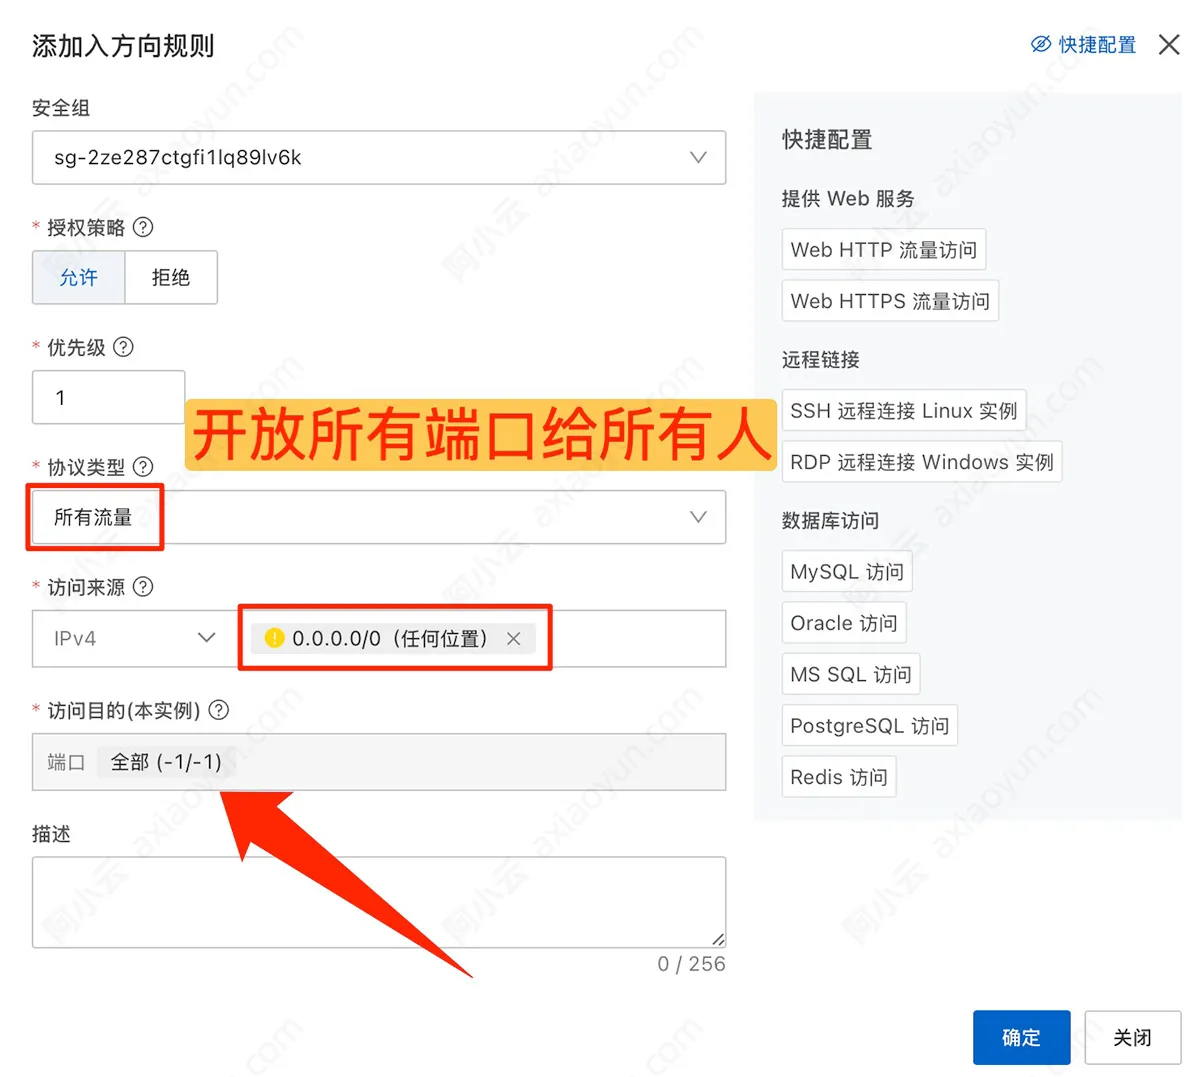
安全组配置如下表:
| 配置项 | 值 |
|---|---|
| 授权策略 | 允许 |
| 协议类型 | 全部(ALL) |
| 端口范围 | -1/-1 |
| 授权对象 | 0.0.0.0/0(表示允许任意来源访问) |
| 优先级 | 1 |
如下图:
配置说明与风险提示:
- 端口范围
-1/-1配合协议类型全部表示放行所有协议的所有端口。 - 授权对象
0.0.0.0/0表示允许互联网任意 IP 访问,配置审计会将此规则标记为"不合规"高风险项。 - 安全组规则修改后立即生效,无需重启实例。
- 测试完成后请立即删除该规则,改为仅放行业务所需端口并限定可信源 IP。SSH(22)、RDP(3389)等运维端口应限制为办公网或固定公网 IP,避免使用 0.0.0.0/0。
更多关于阿里云服务器ECS的安全组配置说明,请移步到云服务器ECS官网查看:
https://t.aliyun.com/U/AZBUsA
