ECS 上迁移 Excalidraw 画板入口,用源文件验证部署图

简介: 本文详解Excalidraw画板在容器端口变更(如5070→5071)后的平滑迁移流程:通过SSH端口转发访问服务,导出/导入.excalidraw文件,验证草稿归属与编辑一致性,确保部署图版本迭代(v1→v2)可靠、可追溯。(239字)

重建前端容器后,如果访问端口也换了,旧图可能暂时看不见。画板草稿跟随浏览器的站点来源。可以先把旧图导出,再在新入口导入并改一处文字验证。下面用一台 Linux ECS、同一台工作电脑和一张示例部署图走完这个流程。画板仅经已有 SSH 通道访问。

准备旧入口与示例图

在 ECS 上准备 Docker Engine 28 或更新版本及 Docker Compose,创建工作目录,把下面内容保存为 compose.yaml。本文用服务端 5070 作为旧入口。

mkdir -p handoff-board
cd handoff-board
name: handoff-board
services:
  excalidraw:
    image: docker.1ms.run/excalidraw/excalidraw@sha256:f7ee194addd607bf831d2af0f0a34463dd4225e426cf35199ef0b12a803398e9
    ports:
      - "127.0.0.1:5070:80"
    restart: unless-stopped
docker compose config -q
docker compose pull
docker compose up -d
docker compose ps
curl -fsS -o /dev/null -w '%{http_code}\n' http://127.0.0.1:5070/

服务器返回 200 后,在本机另开终端建立转发。拉取阶段如果出现 403,先核对仓库权限,或用已验证且提供同一摘要的仓库。替换 user@ECS 为已有的 SSH 登录地址。SSH 使用非默认端口时,在两次转发命令中均加入现有的 -p 参数。

ssh -o ExitOnForwardFailure=yes -N \
  -L 127.0.0.1:15070:127.0.0.1:5070 user@ECS

在本机浏览器打开 http://127.0.0.1:15070。如访问失败,先用 ECS 上的 curl 命令确认服务器侧 5070,检查 docker compose logs --tail=50 excalidraw。本机端口冲突时,换掉左边的转发端口和浏览器地址并在后续步骤保持一致。

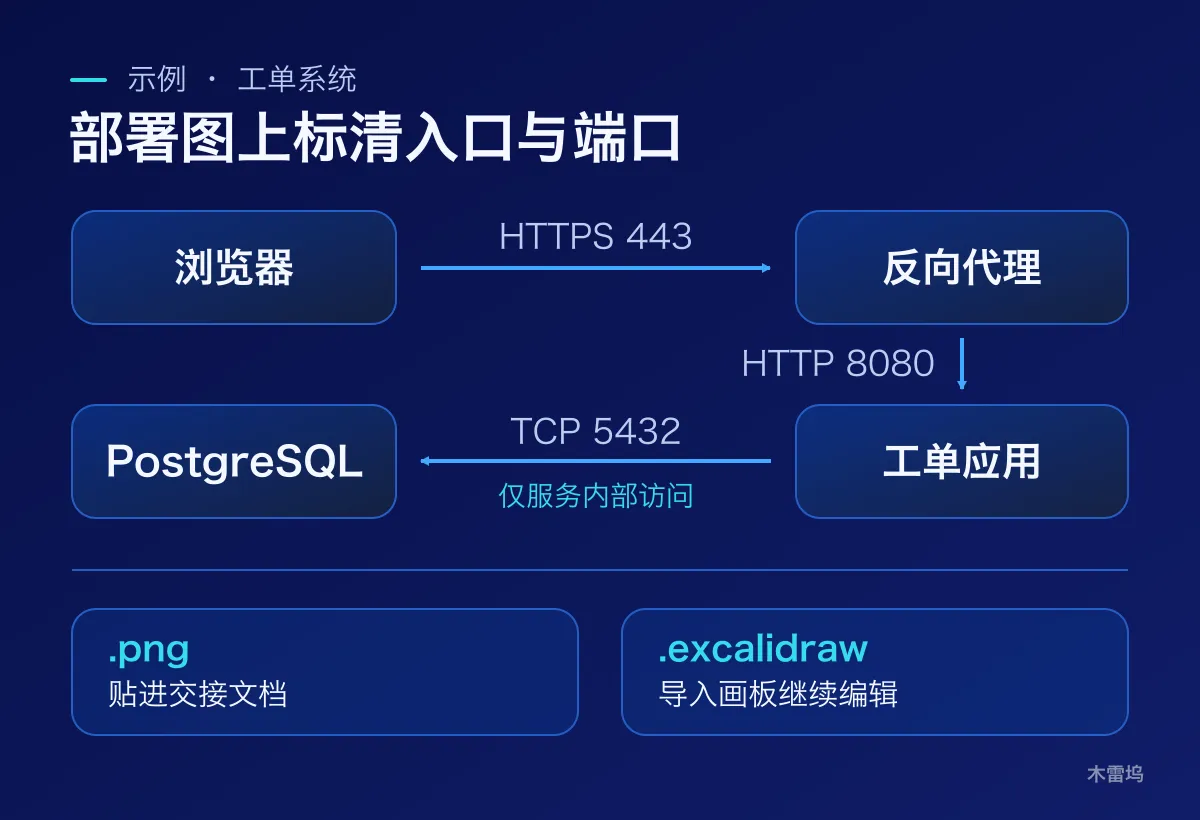
在画布上画三个框,分别标「入口代理」「订单 API」「订单库」。用两条箭头按调用方向连接,旁边标出 HTTP 8080 和 TCP 5432。在画布上方写「订单服务部署图 v1」。这些是虚构组件。取消选中后导出 order-layout-v1.png,再从文件导出项选择保存到磁盘,保存 order-layout-v1.excalidraw。重建前先从左上角菜单重新打开源文件,核对标题和两条边。
excalidraw-handoff-flow.png

切换端口后导入并改版

保留电脑上的 v1 文件。在 ECS 将配置的宿主端口从 5070 改为 5071,也就是映射写成 "127.0.0.1:5071:80"。镜像摘要和容器端口继续使用原值。应用变更并检查新入口。

docker compose config -q
docker compose up -d
docker compose ps
curl -fsS -o /dev/null -w '%{http_code}\n' http://127.0.0.1:5071/

预期新端口返回 200。若新端口启动失败,查看容器日志和端口占用,需要恢复访问时将映射改回 5070,再次执行 docker compose up -d,然后复用旧地址。不要清理旧浏览器的站点数据。

从新地址打开旧图

关闭旧转发,在本机另开转发,将新入口映射到 15071。

ssh -o ExitOnForwardFailure=yes -N \
  -L 127.0.0.1:15071:127.0.0.1:5071 user@ECS

打开 http://127.0.0.1:15071。因为浏览器看到的端口也换了,新地址可以出现一张空画布。复制一份 order-layout-v1.excalidraw,在左上角菜单打开副本,核对三个组件和两组端口,再把标题改成「订单服务部署图 v2」,导出 order-layout-v2.png 和 order-layout-v2.excalidraw。成功标准是 v1 仍能打开,v2 的标题可编辑并且两条箭头方向正确。

如果在真实切换中只改变服务器侧端口,仍可让电脑端继续使用 15070,新隧道转向 5071。这样浏览器访问来源保持一致,源文件仍应独立保存,便于换机器或交接。验收后可执行 docker compose down 停止参考画板,图稿继续保存在电脑上。

相关文章
|
26天前
|
缓存 网络安全 Docker
eMudhra证书事件:核对Compose挂载的CA文件与应用配置
eMudhra证书事件揭示容器中CA信任链风险:镜像更新CA后,若Compose只读挂载宿主机旧证书目录,应用仍会使用过期文件。本文详解挂载路径、环境变量(SSL_CERT_FILE/DIR、REQUESTS_CA_BUNDLE)与实际读取差异,提供只读检查、单文件挂载及摘要核验方法,强调“镜像CA、挂载CA、运行时CA”三者需明确区分。(239字)
|
1月前
|
弹性计算 Linux Docker
2026年10月Docker镜像源清单:ECS旧入口与公共候选
本文梳理2023年10月主流容器镜像加速入口现状:阿里云、百度旧加速器已停更或终止服务;腾讯、华为云内网地址限特定环境;毫秒镜像(docker.1ms.run)与DaoCloud为可用公共候选。强调需按“环境适配→显式拉取→摘要校验”三步验证,不可盲目替换配置。(239字)
2026年10月Docker镜像源清单:ECS旧入口与公共候选
|
3月前
|
弹性计算 运维 Kubernetes
2026年8月ECS与containerd可用镜像源清单
本文整理了2026年8月适用于ECS、Kubernetes及containerd节点的9个国内镜像源清单,涵盖Docker Hub、GHCR、K8s、Quay、MCR等主流Registry,并完成端点与manifest级验证。强调需在真实worker节点实测,而非运维机模拟;提供containerd配置、逐源验证及ImagePullBackOff排查方法。(239字)
|
6月前
|
Kubernetes 网络协议 异构计算
云上 K8s GPU 节点 ImagePullBackOff 排查记录
本文记录云上K8s(v1.36)GPU节点模型评测Job因`ImagePullBackOff`卡在Pending的排查过程,聚焦containerd镜像拉取失败根因,涵盖crictl验证、日志分析、DNS/镜像源配置检查,并强调分层排障:先运行时,再资源调度与设备挂载。
|
5月前
|
存储 弹性计算 数据库
ECS 上 Immich 相册服务升级与恢复排查记录
本次在ECS复现Immich升级后恢复检查:执行`docker compose pull && up -d`后,容器虽运行、Web可访问,但相册索引与缩略图任务未及时恢复。重点排查镜像拉取、DB迁移、挂载路径及权限,强调升级前务必固定版本、备份配置与存储状态。(239字)
|
6月前
|
Kubernetes Perl 容器
K8s Ingress 502 排查:先看 Service、Endpoints 和 readinessProbe
本文详解K8s中Ingress返回502的系统化排查思路:不盲目修改Ingress,而是按Pod→Service→Endpoints→readinessProbe→Ingress逐层验证。重点检查Pod就绪状态、Service selector与targetPort匹配性、Endpoints是否为空、健康探针配置合理性等核心环节,直击502根本原因——上游服务未就绪。(239字)
|
6月前
|
Kubernetes 测试技术 Docker
Jellyfin 上 K8s 前,先把镜像、PVC 和权限排一遍
本文记录Jellyfin从Docker Compose迁移至K8s测试环境的典型问题排查:镜像拉取慢、PVC未绑定致媒体目录为空、容器用户权限不足、路径配置错误等。强调K8s中“宿主机→PV→PVC→volumeMount→容器路径”的分层模型,须逐层验证,避免误判。
|
6月前
|
应用服务中间件 文件存储 nginx
测试 NAS 容器服务恢复时的 Docker Compose 排查记录
节后恢复NAS测试环境,Jellyfin、PhotoPrism、Home Assistant容器页面异常。本文记录分层排查过程:从磁盘空间、镜像拉取、Compose状态,到挂载路径、端口连通性及Nginx反向代理配置,精准定位三处问题并修复。(239字)
|
7月前
|
Prometheus 并行计算 异构计算
containerd 节点 GPU 镜像预热记录
本次在GPU节点复现推理环境时,首遇镜像拉取失败(ImagePullBackOff),Pod卡在ContainerCreating状态。通过`crictl pull`逐源验证并预热vLLM、CUDA、Prometheus及pause镜像,明确分离镜像问题与模型问题,提升排障效率。(239字)
|
7月前
|
缓存 Prometheus Kubernetes
MCP 工具服务容器化前,我先做了镜像预检
本文分享MCP Agent部署避坑实践:聚焦镜像拉取环节,通过统一使用毫秒镜像源(如`ghcr.1ms.run`/`docker.1ms.run`等)预检多源镜像、修改compose配置、分步验证,有效规避`context deadline exceeded`等启动失败问题,提升环境复现成功率。(239字)