回归测试有时需要保留上一轮邮件,对比收件人、标题和模板正文。Mailpit 默认使用临时数据库,退出后会清除。这里给数据库挂一个命名卷,先投一封带唯一标记的验证码样例,再重建容器,核对原样本仍可读。全部验证在云主机的回环地址完成。
让数据库写进命名卷
在装有 Docker Engine 28 或更新版本、Compose v2(支持 up --wait) 和 curl 的 Linux 开发机上操作,使用默认 bridge 网络。在新目录保存下面的 compose.yaml。演练统一使用项目名 mailpit-sample-lab,实际已有同名项目时换一个未使用的名称,并同步修改以下命令和卷名。
mkdir mailpit-volume-lab
cd mailpit-volume-lab
services:
  mailpit:
    image: docker.1ms.run/axllent/mailpit:v1.33.1
    ports:
      - "127.0.0.1:8025:8025"
    environment:
      MP_DATABASE: /data/mailpit.db
      MP_DISABLE_VERSION_CHECK: "true"
    volumes:
      - mailpit-data:/data

volumes:
  mailpit-data:
docker compose -p mailpit-sample-lab pull &&
  docker compose -p mailpit-sample-lab up -d --wait --wait-timeout 45 &&
  docker volume inspect -f '{
   {.Name}}' mailpit-sample-lab_mailpit-data
最后一条命令预期显示 mailpit-sample-lab_mailpit-data。启动超时先看 docker compose -p mailpit-sample-lab logs --tail=80 mailpit,确认是端口冲突、镜像获取还是数据库路径错误。Web 8025 仅监听宿主回环,容器内 1025 用于接收样例邮件。
投一封有唯一标记的样例
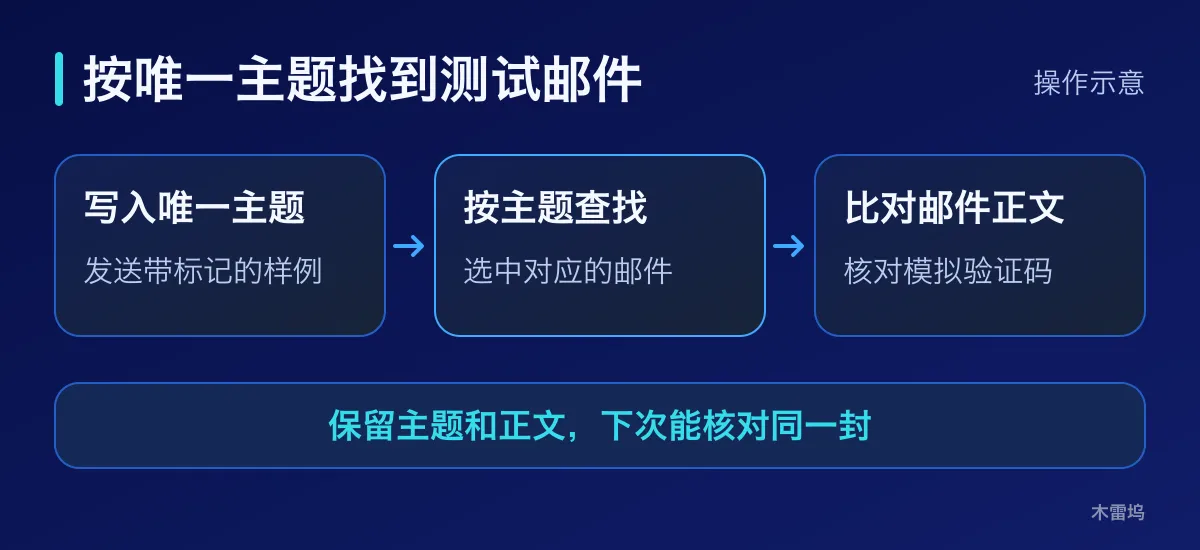
在云主机的项目目录执行以下命令。样例只使用虚构地址与固定验证码,时间和进程号用于区分多次演练。
subject="mailpit-rebuild-$(date -u +%Y%m%dT%H%M%SZ)-$$"
cat > verify.eml <<EOF
From: signup@example.test
To: qa@example.test
Subject: $subject

Demo verification code: 654321
Sample: $subject
EOF

docker compose -p mailpit-sample-lab exec -T mailpit \
  sendmail < verify.eml
把同一封邮件的纯文本保存为重建前的记录。查询按样例标题过滤,避免选到其他测试邮件。
subject=$(sed -n 's/^Subject: //p' verify.eml)
curl -fsS -G http://127.0.0.1:8025/view/latest.txt \
  --data-urlencode "query=subject:$subject" -o before.txt &&
  grep -F "Demo verification code: 654321" before.txt &&
  grep -F "Sample: $subject" before.txt
两条 grep 都应匹配到相应行。若 curl 返回 404,先确认 sendmail 的退出状态,再核对 verify.eml 的标题。若网页端口不通,先检查容器状态与 8025 的监听。两行都核对成功再继续。
重建容器,读取原样本
以下命令用于这个专用演练项目。用同一份 Compose 和项目名重新启动,保留命名卷。先记录容器 ID,重建后确认 ID 已变化。
docker compose -p mailpit-sample-lab ps -q mailpit &&
  docker compose -p mailpit-sample-lab down &&
  docker volume inspect -f '{
   {.Name}}' mailpit-sample-lab_mailpit-data &&
  docker compose -p mailpit-sample-lab up -d --wait --wait-timeout 45 &&
  docker compose -p mailpit-sample-lab ps -q mailpit
重建后直接查询原样本。
subject=$(sed -n 's/^Subject: //p' verify.eml)
curl -fsS -G http://127.0.0.1:8025/view/latest.txt \
  --data-urlencode "query=subject:$subject" -o after.txt &&
  cmp before.txt after.txt && printf '%s\n' '原测试邮件正文一致'
预期新容器 ID 与原 ID 不同,卷名相同,cmp 通过。如果原邮件不见,先检查项目名是否仍为 mailpit-sample-lab、/data 是否挂载同一个卷,以及 MP_DATABASE 是否仍指向 /data/mailpit.db。docker compose down -v 会删除本项目声明的命名卷,结束演练时用 docker compose -p mailpit-sample-lab down 即可保留样本。
这一轮核对的是同一云机重建容器后的样本保留情况。上述命令和输出是复现步骤与预期结果。