从软件指纹到授权状态:软件资产治理的字段设计与判定链
一家设计院去年被集团抽查,问了一句让 IT 很难受的话:你们院每台电脑上的设计软件,是从哪来的?
问题听着简单,回答需要四组数据:这台机器装了什么、装的是哪个版本、这个版本有没有授权、是谁在什么时候装的。院里当时只有一张采购合同清单,四组数据一组都对不上,最后只能按“已采购版本号”逐台人工核对,花了两周。
这件事的教训是字段没设计好。软件资产治理不是“盘一次”,是设计一条从指纹到授权、从判定到处置的字段链。
一、采集层:八列定死,后面都好办
采集层的字段只有八个,但要定死:客户端、所属部门、软件名、公司、安装路径、版本、安装日期、大小。
这八列分别承担四个作用:
- 客户端与部门:定位到人和责任单元。没有部门这一列,通报无从下发。
- 软件名与公司:区分“什么软件”和“谁家的软件”。厂商这一列决定采购路径,也决定该软件是否在授权清单范围内。
- 版本与安装路径:判断授权口径。同一软件不同版本可能对应不同授权,路径能看出是标准安装还是绿色版、便携版。
- 安装日期与大小:判断“何时进入”和“体量”。日期能反推是谁装的,大小能判断是否是完整安装。
实测一条记录长这样:某终端上,虚拟机软件 5.2 版,169MB,安装路径在系统盘 Program Files 下,安装日期 2026 年 7 月 13 日。这五个信息凑起来,就能回答“这是标准安装、完整包、今年装的”。
采集必须覆盖 Windows、Linux、macOS、安卓四类终端。集团单位往往四类并存,各盘各的最后拼不成一张表,口径一乱,审计就没法交。
二、比对层:覆盖率视图决定先查谁
采集是流水账,比对才有优先级。第二层的字段是:软件名、版本号、公司、安装率、安装数、安装包、分类、可见性、正版检测状态。
一个 51 台的样本给出这样一条分布:运行库 43%(22/51)、运行库 31%(16/51)、浏览器 25%(13/51)、办公套件 23%(12/51)、抓包工具 21%(11/51)、VPN 客户端 19%(10/51)。
读这组数有三个要点。
第一,覆盖率不等于授权风险。运行库覆盖率最高,但通常随主程序安装,不单独采购。把它放进授权核查表,只会把工时耗在不产生结论的地方。
第二,同品类多版本并存是授权口径不清的强信号。样本里办公套件一个 23%、一个 15%,两批版本同时在线。如果只按“软件名”统计采购数量,这两个版本会被算成一个软件,采购数永远对不上装机数。
第三,安装数是可核对的整数。22/51、13/51 这种写法比“覆盖率 43%”更有用,因为它给出了分母。审计问“覆盖到什么程度”,要答的是 22 台还是 13 台,不是百分比。
这一层还挂批量动作:查看已安装客户端、查看未安装客户端、全网安装、全网卸载。处置的入口和判断的入口放在同一行,减少跳转。
三、判定层:把授权状态做成字段
第三层是正版化检测,字段六个:应用平台、应用名、检查规则、检查结果、详情、检查时间。
设计的要点在“检查规则”这一列。规则要能被复述,也要能被质疑。比如“厂商字段等于授权厂商”“版本号在授权版本区间内”“授权文件存在于指定路径”,这三条都是可复述的;而“安装来源可信”这种表述不可复述,等于没规则。
“检查结果”只给通过和异常,不给评分。评分看着高级,实际不可用:审计要的是判定,不是打分。
“检查时间”是最容易被忽略的一列。它决定了这份报告能不能作为证据。实测一条规则在两天窗口里留了 42 条记录,4 小时一轮,时间戳精确到秒。被问到“你们什么时候查的”,答得出具体到秒的时间,比答“我们定期查”有用得多。
判定层还要处理“判不了”的那部分。批量授权覆盖范围、订阅到期日、OEM 随机器授权,这三类机器判不了。做法是单独列人工清单,不要塞进检测规则,否则每次检测都出一堆“未知”,报告就失去可读性。
四、处置层:判定之后要有四个动作
判定出异常,光记录不算完成。处置层需要四个动作,对应四组字段。
动作一:拉黑。程序黑白名单里,工作模式三档(禁止以下程序使用、允许以下程序使用、仅允许以下程序使用),程序组按业务归,识别方式用程序指纹。指纹这一项决定了名单能不能被改名绕过。
动作二:断入口。禁止安装新软件 + 允许提交软件安装申请,两个开关成对。只断不放,业务会私下解决;只放不断,等于没管。
动作三:留痕。禁止程序运行时提醒用户、禁止时记录日志。前者减少对抗,后者产生证据。拦截日志的价值在于事后能复盘:某台机器在某天试过装某软件,被拦了。
动作四:批量清。全网卸载的入口在覆盖率视图里,对确认违规且铺得开的软件,一台台远程太慢。
处置的字段设计原则是“动作可追溯”:谁下的策略、范围是几个客户端、什么时候生效。策略下发时界面会显示应用范围(例如应用到 1 个客户端),先单机验证再全网,这一步不能省。
五、告警层:两条主线,一动一静
告警不是越多越好。两条主线够用。
第一条抓行为:违规进程。字段是客户端、用户、部门、标题、详情、报警时间。规则按启动频次设计,实测样例“进程名违规,cmd.exe,进程 5 分钟内启动 2 次”。频次规则对正常使用零误伤,对异常使用稳定命中。
第二条抓事实:软件变化。字段是客户端、用户、部门、标题、内容、报警时间。内容一行写清动作,实测样例如“安装了软件:Typora”“安装了软件:办公套件 12.1.0.29680;卸载了软件:办公套件 12.1.0.28505”“卸载了两款远程控制工具”。
第二条的字段设计有个细节值得注意:装与卸写在同一行,用分号分隔。版本更替因此变成一条记录,而不是两条互不相关的日志。这对“版本收敛”这个指标特别有用——你能直接看到某终端从旧版本换到新版本的那一次。
六、源头层:指纹进库,白名单才有意义
最后一层是安装包本身。字段:文件名、指纹、版本号、大小、公司名、描述。
指纹是哈希,实测是 12 位前缀。用途是完整性校验:包被替换、被二次打包,指纹变;指纹变,白名单不认。这一条挡的是供应链风险,不只是版权风险。
库支持分组(浏览器、工具类、业务类)、批量导入、导出、移组。运维的做法是把统一采购的包导入建库,员工申请从库里取。
这一步之后,“授权链”才完整:采购记录对应安装包,安装包对应指纹,指纹对应终端上的安装事实,安装事实对应检测结果。四段能串起来,审计要什么给什么。
最后
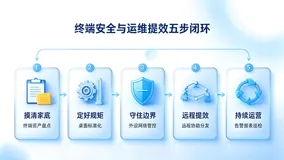
软件资产治理的成熟度,不看规则数量,看字段能不能串起来:采集的八列、比对的覆盖率、判定的六列、处置的四组动作、告警的两条主线、源头的指纹。任何一层缺字段,链条就断在那里,后面再补都是在猜。
这几层通常挂在同一套终端清单上:资产台账、覆盖率视图、正版化检测、黑白名单与处置、两类告警、安装包库。字段是现成的,实施时要花力气的仍是把第一份采集做准。