终端运维|内网终端批量基线加固 + 异常行为巡检的落地经验

简介: 本文总结多年内网终端基线加固实战经验,强调“先分级、再加固”,避免一刀切导致业务崩溃。涵盖办公/研发/高敏终端差异化策略、低风险必做项、高风险慎操作项、轻量巡检脚本及异常处置流程,突出常态化运维与持续管控,助力安全与业务平衡。

前言

内网终端基线加固,很多运维直接网上找一份加固脚本一键跑,跑完之后大量业务报错、软件无法运行,来回返工。这篇是多年内网终端基线落地、常态化巡检的经验,适合批量办公终端、业务终端。

一、基线加固的核心原则:先分级,再加固,拒绝一刀切

内网终端一定要分类,加固策略差异化:

  1. 普通办公终端:通用安全基线,关闭不必要服务、限制权限、关闭自动播放
  2. 研发 / 设计终端:适度放宽,保留开发所需权限,禁止盲目禁用 PowerShell、脚本能力
  3. 财务、人事等高敏感终端:最严格基线,外设管控、禁止本地管理员权限、严格审计

血泪经验:一刀切加固是运维重灾区,直接禁用所有脚本、修改注册表,会导致 OA、ERP、业务软件直接崩溃,排查成本极高。加固前先划分终端资产标签。

二、高频必做的基线加固项(低风险、几乎不影响业务)

  1. 本地管理员账号:重命名,设置强密码,禁止共享管理员密码;非运维人员禁止本地管理员权限。
  2. 自动播放:组策略全盘关闭 U 盘、光盘自动播放,阻断 U 盘病毒自动执行。
  3. 远程桌面 RDP:默认只允许运维白名单 IP 访问,禁止全网开放;不需要 RDP 的终端直接关闭服务。
  4. 闲置服务:关闭 SSDP、Telnet、FTP 等无用服务;不要直接批量禁用,先在测试机验证业务。
  5. U 盘默认策略:只读优先,仅授权 U 盘放开读写,这个是防内部拷贝泄密性价比最高的手段。

三、谨慎操作项,必须测试后再批量下发

下面这些项,很容易踩业务坑,先在测试组灰度 7 天,再全量推送

  • PowerShell 执行策略:不要直接全部 Restricted,研发终端需要 RemoteSigned;
  • UAC 用户账户控制:不要直接拉到最高,很多老业务软件兼容性差;
  • 注册表修改禁用剪贴板、文件拷贝:极易导致业务软件异常;
  • 防火墙策略:开启系统防火墙,但是提前放行业务端口、内网通信端口,避免 OA、共享盘不通。

四、常态化巡检脚本要监控哪些终端异常?

不需要复杂平台,简单 PowerShell 脚本就能批量巡检,输出报表:

  1. 账号巡检:多余本地管理员账号、弱口令账号、长期未登录的休眠账号
  2. 服务巡检:RDP、eventlog、自动播放相关服务状态
  3. 外设巡检:U 盘接入记录、陌生外设接入
  4. 进程巡检:可疑远程工具、代理工具、批量文件打包工具
  5. 基线偏离:加固策略被手动修改、防火墙被关闭

巡检节奏建议:全量巡检每周一次,高风险终端每日巡检。巡检报表重点看基线偏离项,而不是单纯看告警数量。

五、运维容易踩的基线维护坑

  1. 加固做完就不管了:终端重装、员工重装系统,基线会重置,必须定期巡检复测;
  2. 加固脚本不做版本记录:脚本改了之后没有备注,后期出问题不知道哪条策略导致;
  3. 只加固不做权限管控:员工拿到管理员权限,可以手动关闭防火墙、修改组策略,基线直接失效;
  4. 忽略离线终端:脱离域的终端,组策略不更新,基线会慢慢失效,离线终端要单独的本地基线脚本。

六、异常处置标准流程(运维内部用)

发现终端基线异常 / 高危行为:

  1. 先锁定终端网络(隔离 VLAN 或者 ACL 阻断),避免横向扩散
  2. 导出审计日志、进程快照、网络连接记录,固定证据
  3. 远程核查,区分是员工误操作、业务需要,还是恶意行为
  4. 修复基线,加入白名单(业务需要)或者加固闭环
  5. 记录事件台账,同步更新基线策略

小结

终端基线加固,目标不是把终端锁到完全不能用,而是在业务可用的前提下,缩小攻击面。优秀的内网终端运维,是分级管控 + 常态化巡检,而不是一次性的加固脚本。基线不是一劳永逸,是持续维护的工作。
相关文章
|
2月前
|
人工智能 Java 开发工具
阿里开源 AI 代码审查神器 OpenCodeReview:让 AI 真正读懂你的 Git Diff
阿里开源的 OpenCodeReview 是一款专为 AI 代码审查设计的 CLI Agent 工具。它通过确定性工程(文件筛选、分组、规则匹配、敏感过滤)与智能 Agent 协同,解决传统大模型直接 Review Git Diff 时的上下文缺失、误判、Token 浪费等问题。支持多语言、自定义规则、CI 集成及 JSON 输出,兼顾精度与生产可用性。(239字)
1501 0
|
21天前
|
安全 数据安全/隐私保护
企业文档安全治理入门:从业务风险到技术落地的实践路径
企业文档安全治理并不等于简单上线一套工具,而是要围绕业务资料的创建、访问、流转和归档过程,建立可识别、可控制、可追溯的管理体系。本文从企业经营视角出发,将文档安全治理拆成风险识别、分级保护、访问控制、流转管控和持续审计五个环节,并结合实践给出可落地建议。
151 0
企业文档安全治理入门:从业务风险到技术落地的实践路径
|
25天前
|
存储 运维 安全
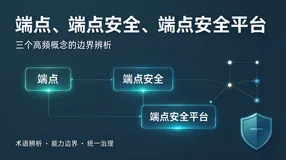
端点、端点安全、端点安全平台:三个高频概念的边界辨析
本文从对象层、目标层、载体层三个层级,辨析端点、端点安全和端点安全平台的概念边界,帮助组织更理性地判断平台建设需求。
124 0
 端点、端点安全、端点安全平台:三个高频概念的边界辨析
|
1月前
|
物联网 生物认证 数据安全/隐私保护
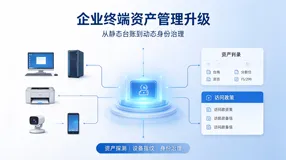
企业终端资产管理升级:从静态台账到动态身份治理
通过资产探测、多维设备指纹识别及策略联动,实现对办公电脑、IoT设备等全类型终端的持续发现、稳定识别与精细化访问控制,提升网络可视性、可控性与安全性。
154 0
企业终端资产管理升级:从静态台账到动态身份治理
|
1月前
|
运维 监控 数据安全/隐私保护
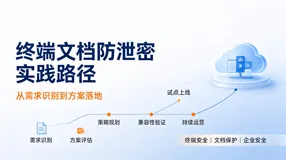
企业终端文档防护落地:如何搭建从资产梳理到持续运营的闭环
企业搭建终端文档防护体系,容易陷入只关注加密功能、忽略前期资产梳理与后期运营的误区。本文从资产盘点、风险识别、分级策略、灰度上线、持续审计等维度,分享终端文档防护闭环建设的实践思路,介绍选型评估的关注要点。
企业终端文档防护落地:如何搭建从资产梳理到持续运营的闭环
|
1月前
|
安全 存储 数据采集
从 “看见终端” 到 “理解风险”:企业终端安全建设的下一程
很多环境可以采集大量设备数据,但数据多不等于识别风险。本文分享从按需采集、基线校验、访问上下文判断到事件分级研判的落地思路,梳理落地常见陷阱。
121 0
从 “看见终端” 到 “理解风险”:企业终端安全建设的下一程
|
18天前
|
人工智能 运维 安全
AI 办公场景下企业终端安全建设的架构路径与选型关注点
大模型工具普及重构了企业数据流转链路,终端成为治理盲区。本文从企业安全架构视角,梳理 AI 办公带来的终端数据风险,给出一套可落地的终端安全能力模型、分阶段实施路径,同时列出方案选型评估维度,供企业安全、架构同学参考。
102 0
|
27天前
|
运维 安全 调度
混合办公环境下,企业终端治理体系的搭建思路
企业终端数量和类型不断增加,补丁更新从 IT 部门的日常运维事项,逐渐变成安全运营中的现实课题。本文聊聊补丁管理容易被忽视的原因、混合终端环境带来的新挑战,以及企业可以着手改进的几个方向,供运维和安全同行参考。
102 0
|
28天前
|
运维 监控 安全
络准入控制能力成熟度评估:从基础识别到持续治理
企业网络准入控制建设不是一次性部署项目,而是一个由基础识别、统一认证、访问授权、隔离修复到持续治理逐步进阶的过程。本文建立一套能力成熟度评估模型,帮助企业判断当前建设阶段,并规划后续演进路径。
118 0
|
2月前
|
存储 运维 安全
EDR 终端防火墙实践:边界防火墙之外,内网主机网络管控能力与落地痛点
企业安全建设往往依赖网关边界防火墙,但威胁一旦突破边界进入内网,网关设备很难管控终端内部进程联网行为。本文结合一线运维实践,以迪康端点安全一体化管理系统作为观测样本,分析 EDR 终端防火墙的核心能力,梳理生产落地中的业务兼容、策略治理等现实痛点,为内网纵深防御建设提供实践参考。
217 0