
新服务器上线第一小时:安全组与 SSH 加固清单
一、前言
新买的服务器开机那一刻,公网就已经能扫到它了。云上的扫描器不会休息,一台默认配置的实例放在公网上,几天内就会出现大量暴力破解尝试。很多项目上线后被“发现”问题,隐患其实在第一天就埋下了。这篇文章是一份可以在半小时内跑完的安全加固清单,都是云上环境最值得先做的几项。
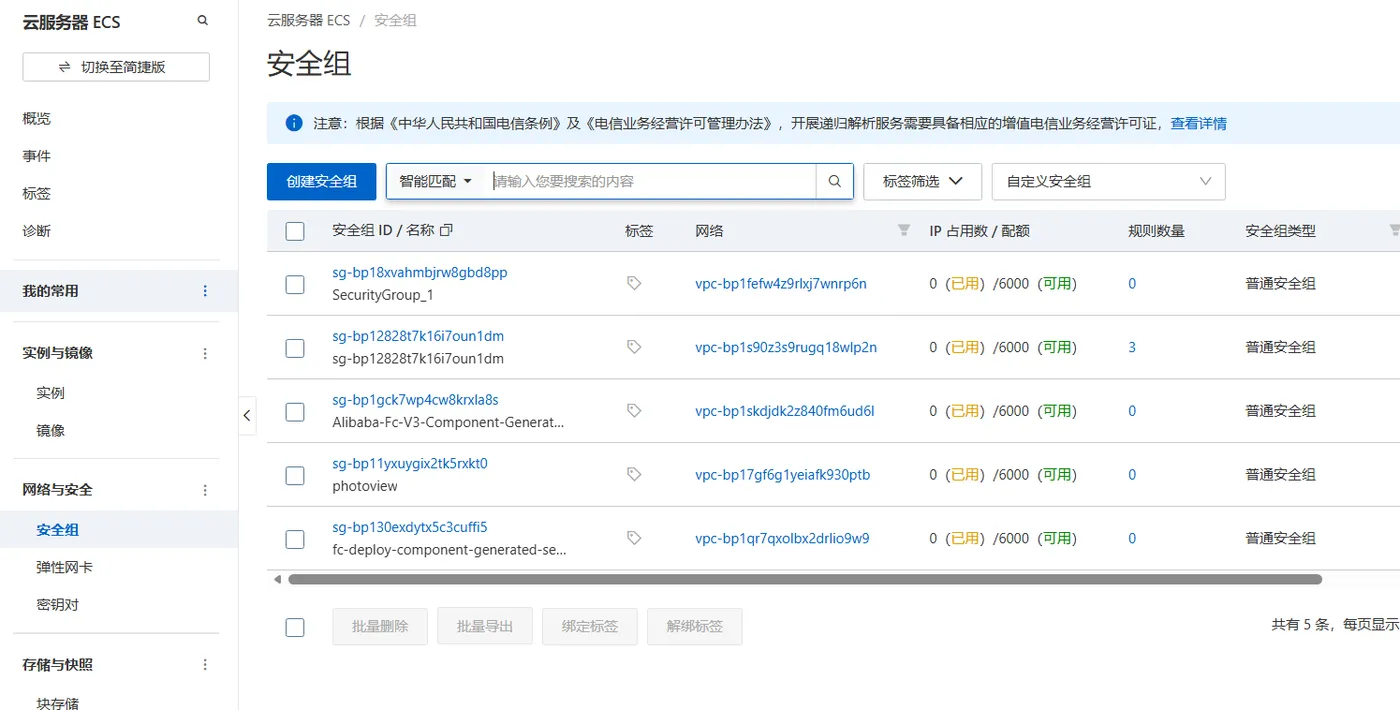
二、安全组:先把门关小
安全组是实例的第一道防火墙,默认配置通常只开放 22(SSH)和少数端口,但很多人为了“方便测试”直接开了全部端口,这是最危险的习惯。
必做四件事:
- 收窄高危端口来源:22/3389 不要对 0.0.0.0/0 开放,改为只允许自己的固定 IP;如果家里宽带是动态 IP,至少限制到所在城市的网段,而不是全网。
- 对外只放必要端口:Web 服务只开 80/443,数据库端口(3306/6379 等)永远不要对公网开放,应用与数据库走内网。
- 默认拒绝:安全组规则先设拒绝,再按需放行,避免“先开全再补规则”的倒序操作。
- 分层建组:Web 层、应用层、数据层各自一个安全组,层间只放必要流量,出事时隔离范围最小。
三、登录方式:密码是最弱的一环
- 密钥对替换密码:创建实例时选择密钥对登录,登录后立即在 sshd 配置中关闭密码登录(PasswordAuthentication no),从根上减少暴力破解面。
- 改掉默认端口:虽然不能防住有心人,但能挡住绝大多数自动化扫描,成本极低。
- 禁用 root 直登:建一个普通用户,需要时 sudo,保留操作审计痕迹。
- 装个防暴力破解工具:如 fail2ban,多次登录失败自动封 IP。
四、系统层:三个五分钟就能做完的事
- 打补丁:首次登录先执行系统更新,镜像自带的组件版本往往不是最新的。
- 看登录日志:
last和lastb看一眼有没有陌生 IP 尝试登录,发现异常立即改密钥。 - 开监控告警:云监控里把 CPU、带宽、磁盘的基础告警配上,避免被植入挖矿程序后一周才发现。
五、数据层:先把备份做上
新项目最容易忘的是备份。建议在跑起业务之前先配好:
- 自动快照:给系统盘和数据盘开定期快照策略,保留最近 7 天即可;
- 数据库定时备份:云数据库开自动备份,自建库用定时任务 dump 到另一个盘或 OSS;
- 验证恢复:备份不验证等于没备份,至少做一次恢复演练。
六、常见问题
Q:改了 SSH 端口后连不上怎么办?
A:先在安全组放行新端口再改 SSH 配置,两手准备;万一改错,可用控制台的远程连接(VNC)进去救。
Q:开全端口真的这么危险?
A:扫描器几小时内就能发现新开的端口,尤其是数据库类端口,暴露在公网等于把数据放在门厅。
Q:小项目也要这么麻烦吗?
A:正因为小项目没人守,才更需要一次性把门关好。这套动作做完只要半小时,能挡住八成常见问题。
七、总结
安全加固不是上线后的优化项,而是上线前的必选项:安全组收窄、密钥替换密码、补丁监控备份到位。先花半小时把这四件事做完,比出事后熬夜排查划算得多。
活动直达地址:阿里云千问AI双11主会场|云服务器 ECS
打开链接后登录阿里云账号,安全组与快照策略均在 ECS 控制台配置,规格价格以页面实时展示为准。
