Agent正在改变各行各业,攻击者也不例外。
对于人类攻击者,恶意载荷运行失败,可能意味着一次攻击暂停;但对于Agent,失败只是下一轮尝试的开始:检查依赖、核对权限、调整执行方式、读取返回结果,再生成下一条命令。
不同于有情绪、有体力限制、有偏好的人类攻击者,AI Agent以规模和速度取胜,不知疲倦永不停歇的高度集中扫描,并以窃取密钥、凭据、身份为核心手段,并将凭据和漏洞自动复用到下一个目标。
在最近的一场真实攻击案例复盘中,阿里云安全团队再次捕捉到了Agent的身影。
攻击者先通过云助手向主机A下发恶意脚本。24天后,主机B上又出现了来自同一下载源的载荷,其执行入口则变成了Web应用。围绕载荷运行、凭据收集、防御干扰和内网访问,攻击者持续推进;部分动作被阻断后,其他尝试仍在继续。
在AI Speed攻击下,快速调整的攻击路径和海量尝试次数让单点防守战术彻底失效,防守方将面临严峻的现实:如果仅仅拦截某个动作,而不处理整次攻击事件,防护将毫无意义。
事件复原:局部阻断后,攻击仍在继续
此次攻击的源头,是对主机A上云助手下发的脚本。
攻击者首先搜索并读取认证材料,包括VPN证书、私钥及相关配置,随后反复调整载荷加载方式,尝试将恶意载荷加载到内存:这组无文件加载共出现5次尝试,前4次失败,第5次成功。这次攻击很快被主机安全检测到,并对部分恶意动作进行了处置:下载载荷触发“植入可疑文件”告警并被阻断,为载荷添加执行权限的行为触发“可疑蠕虫脚本行为”并被查杀。
但攻击并未因此结束。
沿着进程关系继续追踪,可以看到后续的凭据打包、安装日志清理、安全进程破坏、安全客户端通信干扰,以及系统库替换和隐藏程序等行为。24天后,主机B出现同源载荷。溯源显示,该载荷由Web应用进程拉起,随后出现安全进程破坏、通信干扰、日志清理,以及使用本机私钥访问内网主机等活动。
阿里云安全团队在规则引擎和Agentic EDR检测能力加持下,还原了这次持续24天的攻击,18个动作节点:
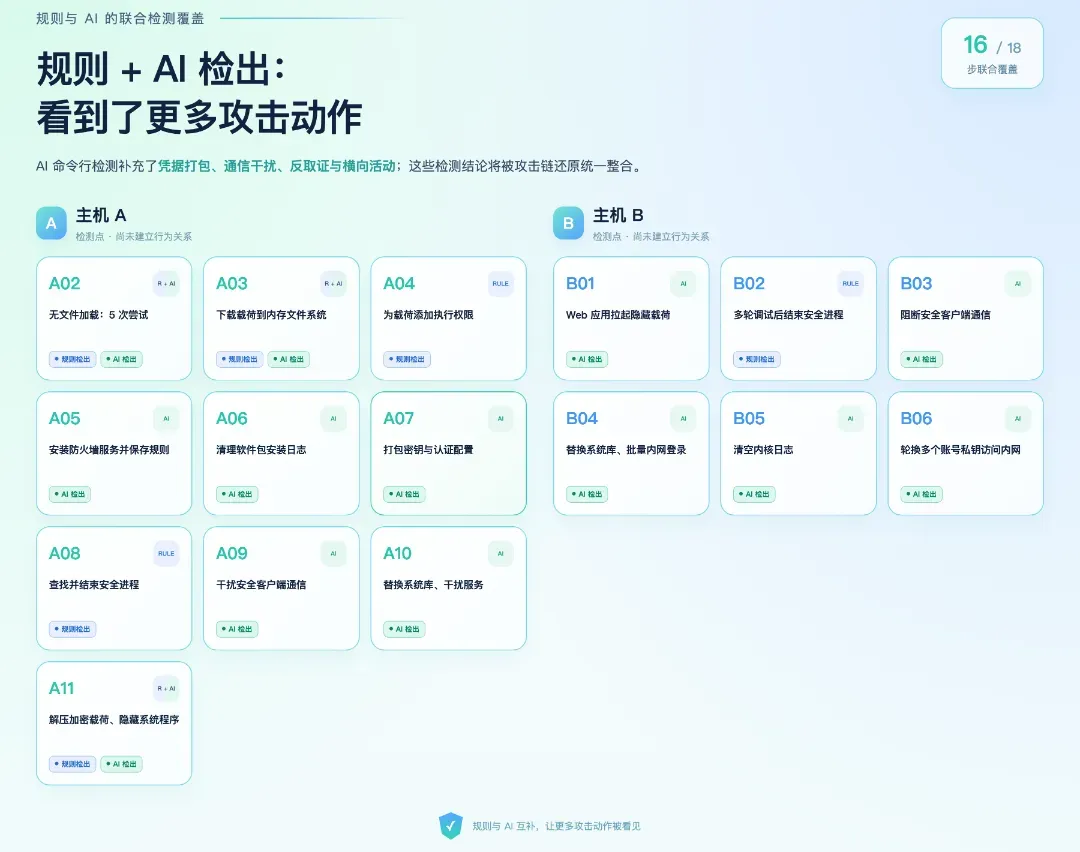
- 仅靠规则引擎检出的6个告警,虽然指出了异常动作,但无法追溯到它的入口、执行主体以及动作的相互关系;
- 在Agent检测引擎的加持下,补充了凭据打包、通信干扰、反取证与横向活动,通过分析父子进程、文件与行为关系,成功还原了主机A的云助手脚本分支和主机B的Web应用载荷链,实现了本机行为关联;
- 通过共同下载源经查证,主机B载荷与主机A载荷使用同一载源,确认为同一攻击事件:该载荷由Web应用进程拉起,随后出现安全进程破坏、通信干扰、日志清理,以及使用本机私钥访问内网主机等活动;
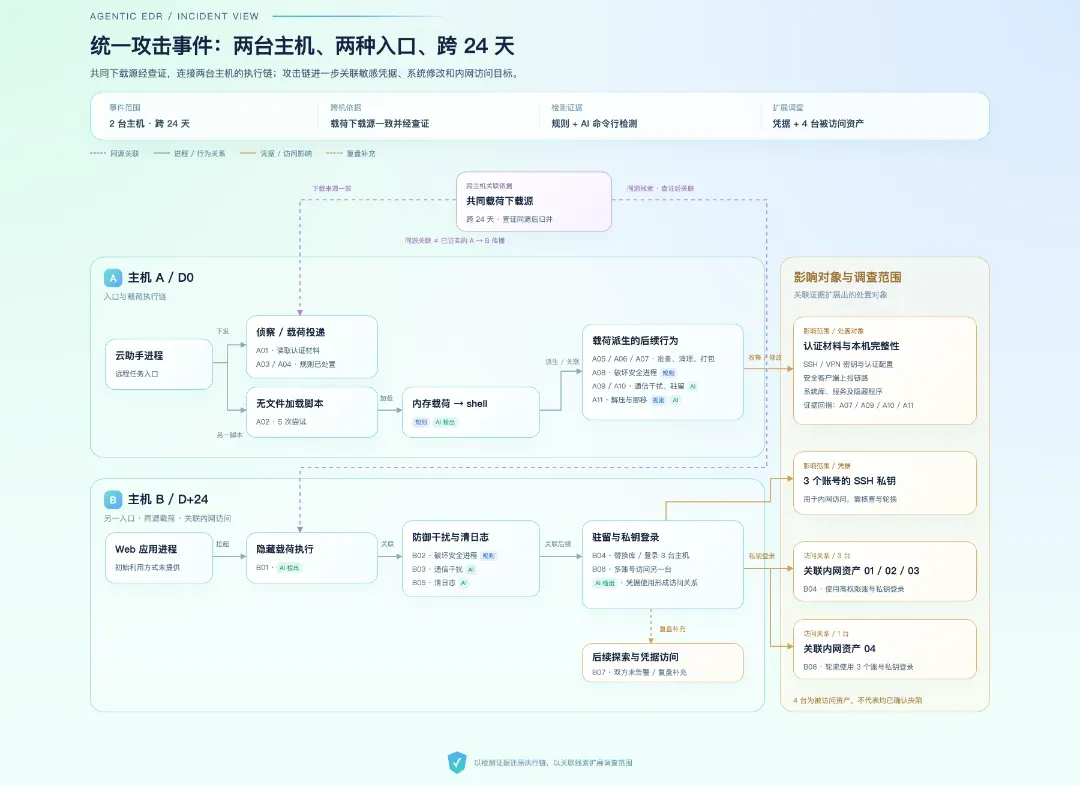
此次攻击事件再次证明:只看单条告警的处置状态,无法回答整次攻击是否已经结束。
为什么研判本次攻击有AI参与执行、再执行
单独一条复杂命令,或一次自动重试,都不足以证明攻击使用了AI。本案的判断,来自同一执行过程中多组相互印证的行为:
- 对环境的持续判断与策略调整:攻击行为在受阻主机进行多轮调试,失败后持续改变排障方向,调整下一步命令,符合AI Agent读取工具返回结果、分析失败原因并继续执行的攻击特点;
- 交互式执行:攻击后续独立命令使用的目标PID来自上一轮进程查询结果,但日志中的操作没有使用同一管道直接传递该值,这种Agent式交互式执行方式,强化了其参与在线执行与调试的判断;
- 输出形式符合模型读取:多轮脚本中均有插入“环境、现存载荷、出网测试、进程树、GLIBC、SELINUX”等中文分节标记,并对多类命令结果统一截断,体现出持续管理输出长度的习惯;
- 批量执行中只对受阻主机持续迭代:同批其余13台按固定流程完成,只有主机B出现九轮调试,体现出批量推进、遇到异常再闭环处理的模式;
这种“执行 — 观察 — 决策 — 再执行”的Agent攻击方式,明显有别于人类攻击者。它的潜伏性、隐蔽性、危害性都更强,只防御某个单点恶意行为的安全逻辑将完全失效,防守方需要从动作,关联到事件。
Agentic EDR从没有恶意特征中,还原攻击行为
攻击者在Agent加持下,高频的AI攻击和试探可能根本没有恶意特征,仅靠静态规则和简单的告警关联难以防御。阿里云安全也在持续进化,利用模型能力对安全产品全面升级,在本次事件中,利用Agentic EDR的身份上下文研判及行为链判断等能力,识别与关联更多上下文特征,再由模型关联分析,最终抓出攻击来源。
AI识别加持:把研判窗口前移到「试探阶段」
在A02无文件加载中,攻击者尝试了5次:前4次失败,第5次成功。
- 传统规则引擎:在第5次成功后触发告警;
- Agentic EDR检测引擎:从第1次失败尝试即判入侵,按事件时间比规则早约2.5分钟;
这里的价值不是「AI提前拦住了攻击」,而是让攻击者更早暴露攻击意图。Agent发起的攻击特点不是只敲一条命令就放弃,而是反复调整重试,直到最终攻破。更早识别,为安全团队争取研判时间。
饱和式防御:检测引擎与AI检测交叉覆盖
AI检测并不意味着完全放弃规则,Agentic EDR与主机安全两套检测引擎,在本次事件还原的18个动作节点中:
- 主机安全的特征规则引擎覆盖6步
- AI检测覆盖13步
如果只开主机安全规则引擎,会错过10步,包括凭据打包、通信干扰、反取证、横向登录等关键动作,而双引擎加持检测将有效降低漏报带来的误判风险。
事件还原:把孤立告警变为一条可追溯的攻击链
如果只看告警列表,安全团队看到的是:
- 主机A上几条「可疑编码命令」「植入可疑文件」「恶意破坏客户端进程」;
- 主机B上一条「恶意破坏客户端进程」;
- 时间跨度24天;
- 入口不同:A来自云助手,B来自Web应用;
它们看起来像多条独立事件。但攻击链还原把它们拼成了一个连续事件:规则告警告诉你“发生了什么攻击”,AI告警补充“攻击行为是什么时候开始”,攻击链还原回答“这些动作属于谁、从哪来、到哪去”。
阿里云Agentic EDR的三层叠加,更早识别,让安全团队少一点突然冒出来的高危告警;补充覆盖,让单引擎盲区不再成为致命缺口;还原持续攻击,让告警从一堆孤立事件变成一条可追溯、可验证、可处置的攻击链。
用AI防守,对抗AI攻击。落点不是让告警解释更长,而是让防守看得更早、追得更清楚。目前,阿里云安全团队已陆续迭代推出Agent ID、Agent办公安全、Agentic代码安全、Agentic EDR、Agentic SOC等系列产品,打通“开发-运行”安全闭环,建立从AI Infra到应用层的纵深防御。