
做图像型火灾探测系统的数据接入方案时,我常看到一张“视频监控平台”的大框图:前端相机、录像机、告警服务器、数据库全塞进同一个框里。演示时画面能出来、告警能弹窗,就以为链路已经打通。
真正接入项目以后,问题会从不同地方冒出来。视频卡顿但报警正常,告警重复推送却没有对应片段,硬盘满了以后关键录像先被覆盖,设备离线恢复后旧事件又压过新状态。它们不是同一个模块的故障,而是视频、报警和存储被当成了同一种数据。
我会先把它拆成三个数据面:视频面负责连续画面,事件面负责带业务语义的告警与状态,资产面负责设备映射、证据索引和保留策略。三者可以互相引用,但不能共用一条消息、一张表和一个生命周期。
三条数据链先拆开
视频面的数据量按码率增长。一个前端、一个录像机或一个流媒体服务之间,流动的是连续的帧或切片;报警面的数据量按事件数量增长,通常只有几百字节到几 KB;资产面保存的是设备、点位、分区、证据地址和保留规则,变化频率低,但查询和追溯要求高。
这三类数据混在一起,最先失去的是可解释性。比如把视频二进制直接塞进 MQTT 消息,同一时刻到达的告警顺序、片段地址和画面状态就不好核对;反过来,只存一条“火警”文本,没有视频证据、设备来源和原始点位,也很难还原当时发生了什么。
以泰和安VFD/F-TC01图像型火灾探测系统说明书的接口为例,探测器视频及数据经以太网进入图像主机,图像主机再经RS232向火灾报警控制器输出报警及故障信息;管理软件还提供图像显示、报警管理、状态指示和日志管理。它说明现场本来就存在视频链和报警链,接入云端时不应把它们重新揉回一个接口。 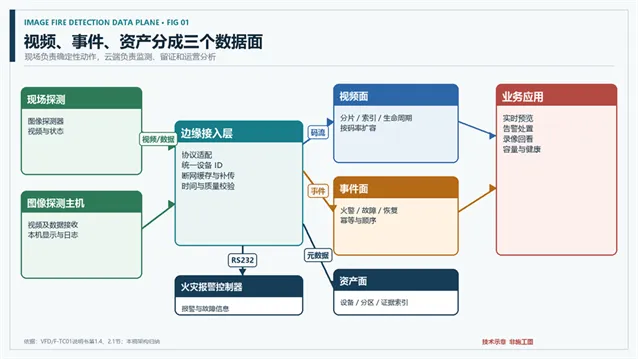
图 1:视频、事件与资产分开治理
视频面只负责看见
视频面的第一层是接入。不同厂家、不同型号的前端和主机,可能使用私有协议、SDK、Socket、RTSP、GB/T 28181 或厂商网关。方案里不要先从“浏览器直接播放RTSP”开始写,应先确认现场设备到底开放什么接口,再由边缘网关统一转封装或转协议。
第二层是分发。值班人员需要低延迟预览,录像归档需要稳定切片,移动端需要自适应网络,这三类消费者对首帧、延迟、分辨率和码率的取舍不同。实时预览、固定切片和告警片段可以引用同一条源流,但不必共用同一种传输格式。
第三层是健康状态。码流中断、画面冻结、时间戳跳变、关键帧缺失,和“设备在线”不是同一件事。网关至少应记录码流是否可读、末帧时间、最近码率、分辨率、编码格式和异常原因。只看 TCP 连接有没有断开,容易得到“在线但看不见”的假健康状态。
如果现场系统像上述图像主机一样只提供本机视频管理和有限网络接口,网关还应明确它读取的是主机侧数据还是前端码流。接口说明、端口、授权方式和录像归属要单独登记,不能把主机、前端和水炮或报警控制器混成一个设备对象。
报警事件需要自己的状态机
报警链路只传结构化事件,不传大段视频。事件应至少包含事件类型、设备与通道、保护区,以及发生时间和接收时间。来源序号、数据质量、状态和证据片段地址另列。设备原始编号要保留,业务侧再映射统一设备编号和空间编码。
事件建议采用“发生、持续、恢复、关闭”的状态机。火警触发是一条事件,持续状态不一定按秒重复上报,恢复是另一条事件,人工关闭或工单完成属于业务状态,不应覆盖设备原始状态。通信心跳只证明链路活着,不能拿一条心跳解释成火警恢复。
下面是一份 MQTT 载荷示例,字段只表达数据契约,具体Topic、鉴权方式和平台物模型应按当前项目的云实例配置:
{
  "schema": "fire.vision.event.v1",
  "event_id": "site-a:vfd-01:20261110T081532Z:0007",
  "tenant_id": "tenant-01",
  "site_id": "site-a",
  "device_id": "vfd-01",
  "channel_id": "ch-03",
  "zone_id": "warehouse-c-zone-2",
  "event_type": "FIRE_ALARM",
  "event_state": "RAISED",
  "severity": "ALARM",
  "source_sequence": 1842,
  "occurred_at": "2026-11-10T16:15:32.120+08:00",
  "received_at": "2026-11-10T16:15:32.487+08:00",
  "quality": "GOOD",
  "evidence_ref": "oss://fire-evidence/site-a/vfd-01/2026/11/10/evt-0007.json"
}
`event_id` 用于幂等,`source_sequence` 用于判断同一设备内的先后,`occurred_at` 与 `received_at` 分别保留设备时间和平台时间。MQTT QoS 1 能提高送达概率,但仍是“至少一次”语义,重复消息需要按事件 ID 去重。云产品流转也可能重复发送,因此幂等键约束要落在写入链路上,而不是只依赖页面过滤。
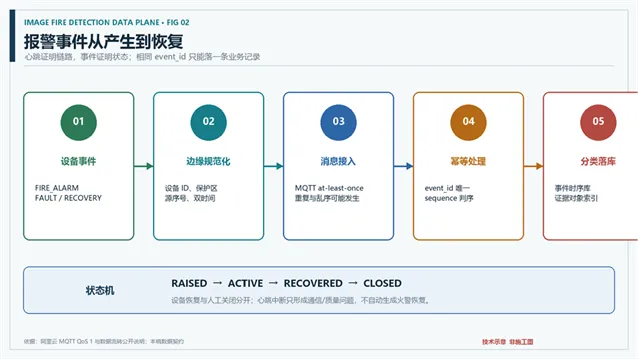
图 2:事件与心跳分开处理
存储别只算录像天数
录像容量先按码率和通道数计算。下面按十进制 GB 估算,不包含RAID、副本、文件系统、索引和告警截片的开销:
def video_tb(bitrate_mbps, channels, days):
    gb_per_day = bitrate_mbps * channels * 3600 * 24 / 8 / 1000
    return gb_per_day * days / 1000

print(round(video_tb(4, 20, 30), 2))  # 25.92
这段计算给出的是一组示例值:20路视频、单路4Mbps、保存30天,原始视频约25.92TB。代码计算完成以后,项目还要把副本、纠删或RAID开销、关键帧索引和火警证据片段加进去。实际码率会随场景、帧率、编码格式和画面复杂度变化,不能用这个示例直接替代项目容量设计。
视频存储也不用只设计“一个保留天数”。连续录像适合按时间切片,热数据用于快速回看,较冷的数据进入低成本存储;火警和故障联动产生的证据片段应单独管理,通过 `evidence_ref` 与事件关联。示例策略可以采用连续视频热存7天、历史归档30天,告警证据保存180天,具体期限仍要由项目管理制度、存储预算和平台约束确认。
事件数据与资产配置分开存放更便于查询。设备、通道、保护区和摄像机方向放在关系库。火警、故障、心跳质量与状态变化进入时序库。视频分片、告警截图和证据清单进入对象存储。再建一张轻量索引,把 `event_id`、`device_id`、`time_range` 和对象地址关联起来。
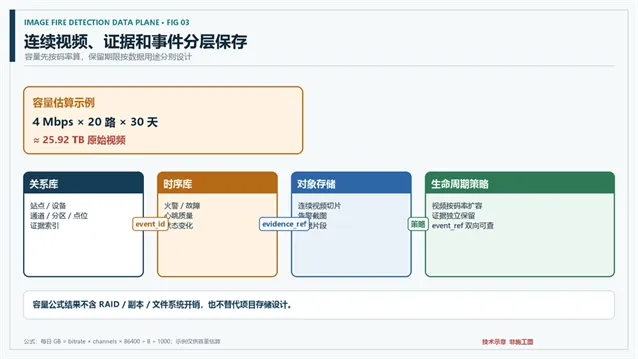
图 3:连续视频和证据分开保留
从设备到平台的一次映射
接入层先回答“设备是什么”,再回答“数据怎么传”。建议维护一张设备资产表。厂家设备编号、平台设备 ID 和现场安装位置归到设备主档。IP 或总线地址、通道号、视频协议和报警接口归到接入配置。所属保护区和证书资料来源另列。
协议适配放在边缘侧更适合处理现场差异。串口报警可以转成统一事件,视频可以按设备实际能力做转封装或切片,时钟同步和断网缓存也在边缘侧完成。网关重启后先拉取本地最新状态,再补发关键事件;补传要限速,并在消息中保留原事件时间。
云端服务按四步处理:鉴权与租户隔离,格式校验,幂等与顺序判断,写入不同存储。身份字段不能由设备自行决定,设备只能访问自己被授权的站点;证据文件的下载地址应为短时签名地址,不把长期密钥写进前端代码或日志。
故障场景先测
上线前可以不用等真实火灾,先把数据链的坏情况跑出来。同一 `event_id` 重复投递,数据库只保留一条记录。设备时钟快十分钟,平台仍能同时显示设备时间和接收时间。网线断开后恢复,网关按顺序补报且不覆盖较新的状态。视频服务中断时,设备仍在线,告警事件仍能进入平台。对象存储不可用时,事件先落元数据,证据地址标记为待补,不伪造一个空片段。
浏览器侧也不要把“有视频画面”和“告警有效”画成一个绿色状态。值班界面至少分开显示实时流状态、末帧时间、报警状态、数据质量和证据生成状态。这样做的代价是页面字段更多,但故障定位会快很多,业务人员也不会把一条过期的正常值当成现场仍然正常。
图像火灾探测的数据架构,不是把摄像机接到云上,也不是给报警消息加一个数据库。视频、事件和资产各自有生产者、消费者和生命周期,只有通过稳定的设备标识、事件 ID 和证据索引连接起来,平台才能同时回答“看见了什么、何时报警、证据在哪里、现在是否恢复”。
以上为图像型火灾探测视频、报警与存储数据架构的工程讨论,不构成具体平台的接口承诺。现场接口、协议能力、存储期限、网络边界和告警处理方式,应以设备随机技术资料、平台当前文档及项目设计文件为准。
参考资料
· 阿里云,《什么是 Topic》,访问日期:2026-11-10,https://help.aliyun.com/zh/iot/user-guide/topics
· 阿里云,《云产品流转概述》,访问日期:2026-11-10,https://help.aliyun.com/zh/iot/user-guide/overview-4
平台功能、Topic 命名、消息配额和安全策略可能调整,正式接开发前应按当前阿里云控制台与最新文档复核。
