
近期多起研发数据外泄事件被曝光,泄露源头往往是一段被随手复制粘贴的核心代码或接口密钥。文件加密、水印、外发审批都已到位,泄密却从剪贴板这个 “看不见的管道” 流了出去。
剪贴板防护因此被推到研发安全治理的前台。难点在于,管得太死会打断开发习惯,管得太松等于没有防护。可行的做法是把剪贴板内容加密与阿里云密钥、日志能力打通,按字符数量分级,实现不打扰的分级管控。
一、问题分析:为什么剪贴板必须加密
剪贴板是操作系统层面的全局共享内存区,任何前台进程都可以读取其中内容。研发场景中,代码片段、SQL 语句、连接串、AK/SK 大部分通过复制粘贴在 IDE、终端、浏览器之间流转。
一旦这些内容被粘贴到聊天工具、在线翻译、外部大模型网页,或者被截图工具、剪贴板历史软件留存,就会脱离企业可控范围。传统文档加密只覆盖 “文件落盘” 环节,剪贴板里的明文没有任何加密与审计记录。
所以剪贴板防护的关键在于分级:复制一行命令没必要加密,复制 200 行私有代码就必须加密并留痕。
二、阿里云提供的底层能力
密钥层面,KMS 提供托管在 HSM 中的主密钥 CMK,通过信封加密接口签发数据密钥 DEK,终端不落地任何主密钥。
身份与策略层面,RAM 按项目、租户、岗位下发差异化剪贴板策略,避免一套规则覆盖全部研发团队。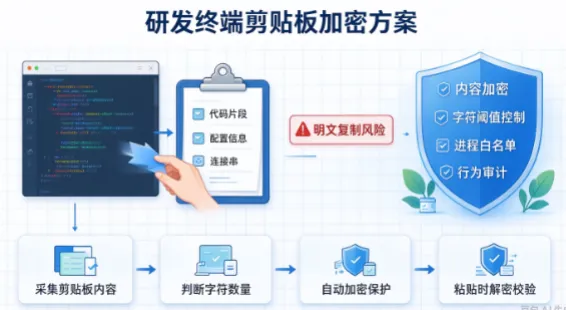
审计层面,日志服务 SLS 承接结构化事件,ActionTrail 记录密钥调用行为,形成 “谁复制、复制到哪、是否解密” 的完整链路。
编排层面,API 网关与函数计算承担策略分发、敏感规则热更新与风险评分,客户端只保留执行逻辑。
环境一致性上,ECS 与 ACK 承载云上研发桌面,使策略在本地终端与云上工作区表现一致。
三、加密软件如何调用这些能力
采集层基于系统剪贴板监听接口获取内容格式、字符数量、来源进程与目标进程。判断维度不只看长度,也看内容特征,例如私钥头、连接串、身份证号等正则规则。
决策层按字符数量设三档:小于阈值直接放行;超过阈值自动加密并写入带标识头的密文;超过上限则直接阻断并提示。阈值可按部门配置,区间通常在 10 到 10000 字符。
密码层采用信封加密,客户端向 KMS 申请 DEK,本地完成加密后把密文与标识头写入剪贴板。明文仅在内存短暂存在,不写临时文件。
解密层在粘贴动作触发时校验目标进程白名单与用户身份,命中白名单才申请 DEK 解密。本地可缓存 DEK 数分钟,避免每次粘贴都调用云端接口,单次拦截耗时控制在毫秒级。
审计层把字符数、内容哈希、来源与目标进程上报至 SLS,只上报哈希与元数据,不上报正文,既满足溯源要求又避免二次泄露风险。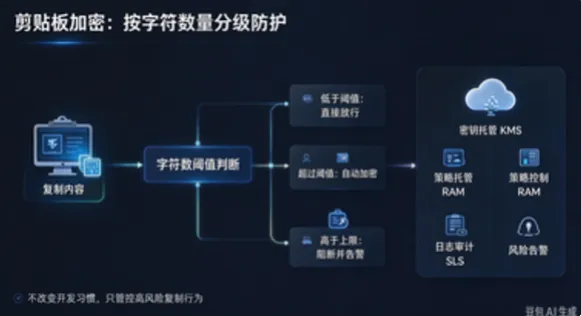
四、问答合集
Q1:剪贴板加密会不会拖慢 IDE?
不会。拦截发生在粘贴瞬间,只做进程校验与内存解密,不涉及磁盘读写;DEK 本地缓存后,绝大多数粘贴没有网络往返。
Q2:字符阈值怎么定比较合理?
建议按业务测。研发团队可取 200 字符起步,运维与测试可放宽;阈值应可随时调整,并保留变更记录。
Q3:离线终端还能用吗?
可设离线降级模式,使用本地预置的短期密钥继续加密与审计,联网后补报日志,避免断网直接失效。
Q4:如何验证防护是否成型?
用记事本、压缩工具、聊天工具分别粘贴一段加密内容,观察是密文还是明文,能直接暴露白名单配置漏洞。
结语
剪贴板加密的价值,在于把研发数据流转中最容易被忽略的一环纳入可控范围,并且用字符分级换来可用性。
配合阿里云 KMS 的密钥托管、RAM 的策略分级与 SLS 的全量审计,企业可以在不改变开发习惯的前提下,获得可追溯的数据流转证据。
从合规视角看,这套能力可直接支撑数据分类分级、操作留痕与最小权限三项要求,为等保与内部审计提供可核验的技术证据。
编辑:小七
