导语
封掉 USB 端口的第二天会发生什么?设计部抱怨数位板失灵,财务追问打印机为何罢工,管理层想知道认证 Key 为什么用不了。于是一轮投诉后策略放开,管控归零。问题从来不是“该不该封 USB”,而是“封错了对象”——把管控对象从端口换成“设备 + 人 + 操作”,安全与效率的对立就能就此收场。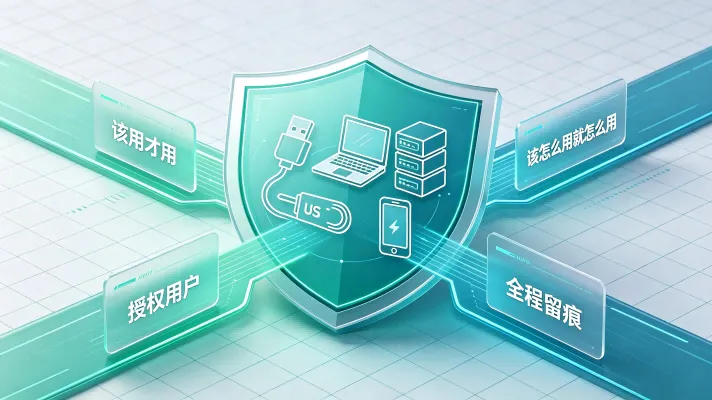
一、为什么“一刀切封 USB”总是行不通
安全团队要防 U 盘摆渡泄密,业务却离不开打印机、蓝牙鼠标、认证 Key。反复失效,通常卡在四点,不妨对照自查:
按端口封禁——不区分设备类型,鼠标、打印机一并失效;
颗粒度过粗——只按“存储设备”大类管控,分不清备案 U 盘与私带 U 盘;
只拦截、不审计——事后无法追溯,合规拿不出证据;
只盯 PC——手机、平板仍是数据外泄通道。
命中任意一条,管控大概率陷入“封—投诉—放开—失控”的循环。破局关键:管控对象从“端口”升级为“设备 + 人 + 操作”。
二、白名单的三层架构
白名单指预先登记允许接入的设备硬件标识(设备实例 ID、VID-PID、序列号),名单内设备放行,陌生设备默认拒绝。在此之上叠加三层:
白名单层:解决“该进才进”,以硬件指纹区分同类设备;
策略层:解决“只进不出”,按用户组、设备类型与操作权限组合规则;
审计层:解决“全程留痕”,记录接入与文件传输,形成可查证的行为记录。
三层缺一,闭环不成立——只有白名单没有策略,备案 U 盘照样能拷走文件;只有策略没有审计,出了事依旧说不清。您的现行方案覆盖了几层?
三、落地四步:从登记到审计
1.盘点登记:借助终端资产管理摸清外设家底,将办公必需设备按设备实例 ID 或供应商 ID 排除在封禁之外——这步不到位,后面全是投诉;
2.分组配权:按部门与岗位设计差异化规则,明确“禁止 / 只读 / 读写”三档权限;
3.临时授权:外来设备、外部审计走“申请—审批”,授予限时权限,不为一次业务放开全局;
4.审计闭环:留存接入与文件传输记录,形成合规报表所需的证据链。
第一步缺失则误伤频发,第四步缺失则泄露无法定责——每次定责失败,下一次封禁就更有阻力。
四、选型时该向厂商确认的五个问题
落地白名单方案,工具选型直接决定上限。无论评估哪类终端管理平台,建议先确认以下五点:
1.识别粒度:能否按设备实例 ID、VID/PID、序列号登记可信设备,而非只按设备大类放行?
2.权限分级:能否对移动存储设置“禁止 / 只读 / 读写”三档权限,并按用户组差异化下发?
3.临时授权:是否内置申请—审批流程,支持限时授权、到期自动回收?
4.审计能力:能否记录设备接入与文件传输明细,输出合规所需的报表与行为轨迹?
5.平台覆盖:同一套策略能否覆盖 Windows、macOS、Linux 及移动设备,而非各平台各开一套流程?
此外还需核对版本与模块划分——不少平台将设备控制列为独立付费模块或更高版本的能力,选型时应以版本比较页为准,避免默认全功能可用。
五、一套可参考的策略示例
以下为策略设计思路,供落地时参考对照:
全员基线:默认放行鼠标、键盘、打印机、认证 Key,限制未备案移动存储;
差异化规则:对确有导出需求的部门单独设置规则,全程留痕;
临时通道:外来设备走“申请—审批”,限时开放、到期收回。
策略落地后,争论焦点将从“要不要封 USB”变成“谁、用哪台设备、能做什么”——问题具体到这个颗粒度,安全与业务就不再对立。
FAQs
Q1:如何禁用 USB 端口但不影响鼠标、键盘和打印机?
不要按端口封禁,改用设备白名单:按设备实例 ID 或 Vendor ID 将鼠标、打印机等登记为可信设备排除在外,再对移动存储默认禁止。
Q2:U 盘白名单要登记哪些信息?
登记设备序列号、设备实例 ID 或供应商 ID(VID/PID)作为唯一指纹,形成可信设备列表并关联到设备控制策略。
Q3:能否只允许读取 U 盘、禁止拷出文件?
可以:可信设备完全访问,非可信设备授予只读或禁止权限,实现“只进不出”,具体以所用平台能力为准。
Q4:员工临时要用外来 U 盘,怎么审批?
设置临时访问流程:员工从终端提交申请及使用理由,管理员审批后授予限时权限,到期自动收回。
Q5:USB 拷贝文件的行为能审计追溯吗?
可以:留存设备接入与文件传输记录,配合审计报表形成可查证的行为轨迹,具体粒度以所选平台能力为准。