导语
“用自己的手机办公可以,但别让我装那个管理描述文件,我怕公司远程擦掉我手机上所有东西。”这是大多数员工面对 BYOD 政策的真实心态。企业要管工作数据,员工要保个人隐私——这个矛盾不解决,BYOD 就是一纸空文。化解矛盾的关键,是 BYOD 双域隔离:在员工设备上把“工作”和“个人”装进两个互不可见的容器,企业只管企业域,个人域不受任何管控。本文按“痛点—方案—落地—选型”四步展开,说清 BYOD 双域隔离怎么做。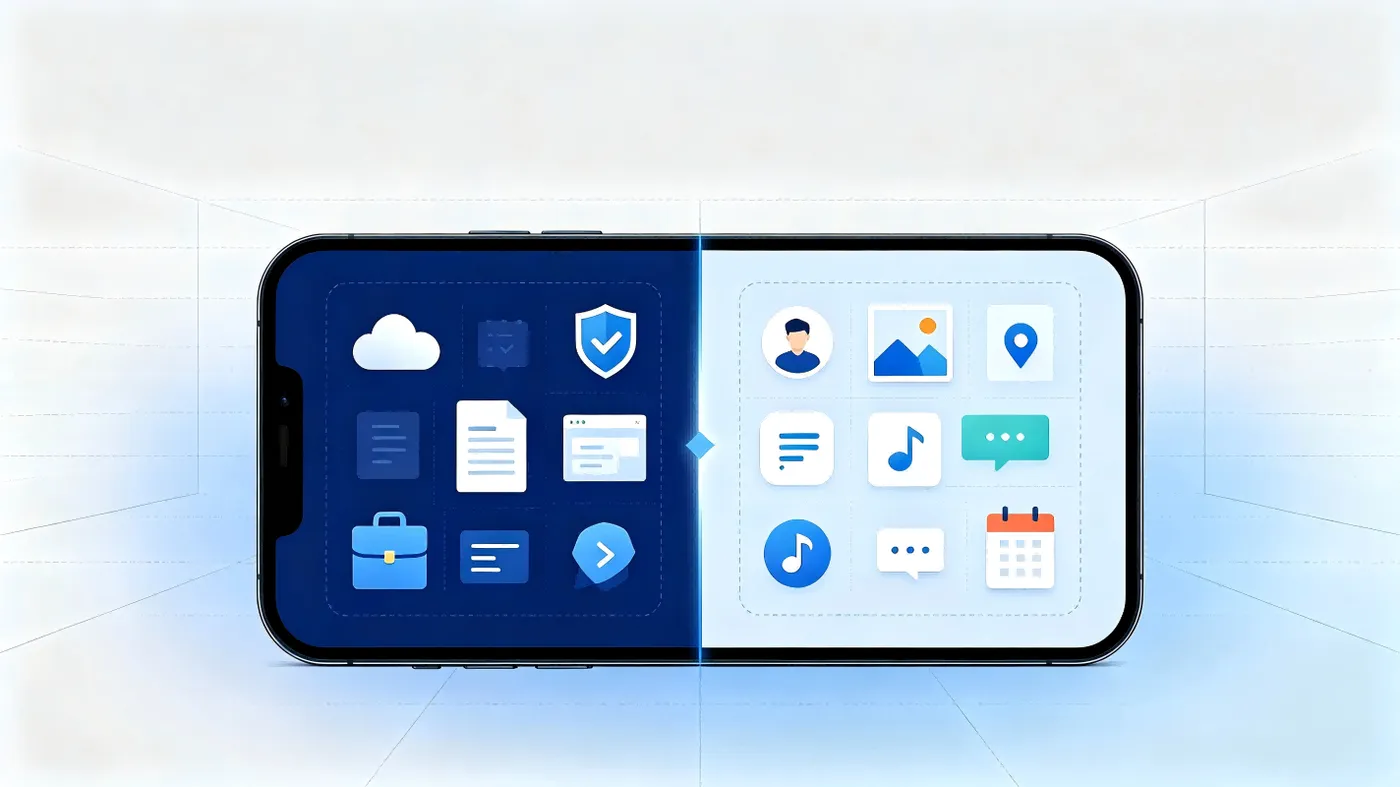
一、传统 MDM 全盘管控,为什么在 BYOD 场景下行不通
企业推 BYOD,最怕的不是买工具,而是员工不配合注册。传统 MDM 把设备当作“公司资产”来管,描述文件、应用、数据一把抓,在 BYOD 场景下会撞上四堵墙:一是隐私焦虑,员工担心远程擦除一键清掉手机里的照片、聊天记录和银行 App,个人数据成了企业管控的“陪葬品”;二是边界模糊,工作应用和个人应用混在一起,数据归属说不清;三是员工抵触,“被公司管着”的不安全感直接拉低注册率,政策推行不下去;四是离职难清,传统方式只能全盘擦除或什么都不做,既可能误伤个人数据,又可能让企业数据残留。四大矛盾叠加,BYOD 就成了“不管不行、管了挨骂”的困局。
而双域隔离恰好反其道而行:管控范围只覆盖企业域,个人域不受任何管控;远程擦除改为选择性擦除,只清工作数据;隐私有保障,员工注册阻力自然下降;离职处理一键完成企业清除,设备还能继续私人使用。一句话:BYOD 的本质不是“公司管你的手机”,而是“公司在你的手机上划一块工作区,只管这块,不碰其他”。
二、什么是 BYOD 终端双域隔离
双域隔离的核心是容器化:在员工设备上构建两个完全隔离的容器。企业域装着工作应用、企业邮箱、工作文档和按应用 VPN,IT 管理员只对这个容器拥有管理权限,可以下发安全策略、限制数据外流、必要时远程擦除。个人域里的照片、视频、文档、原生应用、私人软件全部保持原样,企业对个人域没有任何管理权限,更无法触碰。
两个域之间的数据隔离不是“君子协定”,而是系统级阻断:可以限制剪贴板在托管的企业空间和非托管的个人空间之间复制粘贴,阻止工作数据通过 USB 传输到个人空间或其他设备,个人空间的恶意软件也不会影响工作数据。这种隔离还顺带解决了设备丢失的隐患——即便手机被盗,容器内的企业数据仍然安全,IT 只远程擦除容器即可,个人数据毫发无损。
三、三步落地:从“隐私博弈”到“各管各的”
第一步:企业域构建。 通过支持双域隔离的终端管理平台,在员工设备上创建工作容器。Android 设备注册为“配置文件所有者”后会自动创建工作配置文件,无需手动操作;通过平台分发的工作应用都装进这个配置文件,并带公文包标记以便识别。iOS 设备则通过受管理应用加一组系统限制来构建等效容器——阻止受管理应用与不受管理应用之间的数据共享、限制屏幕截图与录屏、禁止 USB 连接及与 iTunes 配对、阻止受管理应用数据同步到 iCloud。
第二步:个人域隔离。 配合数据丢失防护策略加固边界:设置密码策略,限制通过剪贴板、截图、云备份、非托管应用、USB 和无线网络协议的共享;还可配置被管 Web 域,确保从指定企业网站下载的文档只能在管理应用容器内查看和存储,防止个人应用触碰公司数据。
第三步:选择性擦除。 员工离职、调岗或设备丢失时,执行企业清除——只移除通过管理平台下发的企业配置(Wi-Fi 证书、VPN 设置、Exchange ActiveSync 账户、安全策略)和企业应用;员工的照片、视频、文档、原生应用、自己下载的私人软件全部保留。清除完成后,设备可直接当作纯个人终端继续使用,企业也不必担心数据残留。
三步走完,BYOD 从“隐私博弈”变成“各管各的”:企业管住了工作数据的安全与合规,员工守住了个人空间的边界。
四、方案选型参考:双域隔离需要平台具备哪些能力
落地双域隔离,选型时建议重点核对终端管理平台是否具备以下四项能力。以业界主流终端管理方案为例,其能力边界可作为对照基准:
自助注册:员工通过 OTP 和目录凭证认证,或自行注册设备,降低 IT 逐台部署的成本;
容器化企业数据:管理员仅对工作容器拥有管理权限,用户个人偏好保持不变,个人空间的恶意软件也不会波及工作数据;
隐私友好管理:支持制定用户数据收集政策并告知用户,明确“什么被管、什么不被管”,从制度层面消除疑虑;
企业清除:离职或丢件时执行选择性擦除,仅移除企业配置与企业应用,个人数据完整保留,设备可继续私人使用。
对于终端频繁流转、混合办公、BYOD 与公司设备混用,且需兼顾数据安全与隐私合规的企业,按上述清单逐项核对,就能筛掉“全盘管控式”的不合格方案,让 BYOD 不再是零和博弈。
结语
BYOD 的本质不是“公司管你的手机”,而是“公司在你的手机上划一块工作区,只管这块,不碰其他”。双域隔离让企业得到数据安全与合规,让员工守住个人隐私与信任——各得其所,BYOD 才能真正落地。
常见问题(FAQs)
Q1:什么是 MDM 与 BYOD 双域隔离?
MDM(移动设备管理)是终端管理技术总称;BYOD 双域隔离是其在自带设备场景下的实践方式,通过容器化把工作数据与个人数据隔离,企业只管工作容器。
Q2:双域隔离支持哪些系统?
主流方案覆盖 Android 工作配置文件与 iOS 受管理应用两种容器机制,配合 Windows、macOS 等桌面端统一管理。
Q3:企业清除会不会删掉员工个人照片、文件?
不会。企业清除仅删除企业配置(Wi-Fi、VPN、邮箱、安全策略)和企业应用,个人照片、视频、文档、原生应用、私人软件全部保留。
Q4:BYOD 员工离职后用企业清除,设备还能正常私人使用吗?
可以。清除后仅移除企业管控,个人数据完整保留,可直接当作私人设备继续使用。
Q5:容器隔离能防住哪些数据外泄路径?
可限制托管与非托管空间之间的剪贴板复制、截图录屏、云备份、USB 传输及非托管应用共享,多路径阻断工作数据外流。