
身份证二要素核验接口接入指南|输入姓名与身份证号,获取核验结果、生日、性别与籍贯
一、技术简介
身份证二要素核验接口用于校验用户提交的「姓名」与「身份证号」两个要素是否一致。接口以联网方式对两项信息进行比对,并解析身份证号中承载的出生日期、性别、户籍地区等基础属性返回给调用方。该能力常被集成到需要确认用户真实身份的系统中,例如账号注册、业务开户、从业资格核验等环节。接口采用标准 HTTP 请求,返回 JSON 结构,便于各类后端服务直接解析消费。
二、能力概览
| 能力 | 说明 | 适用情形 |
|---|---|---|
| 二要素一致性核验 | 比对姓名与身份证号是否属于同一人 | 注册实名、开户身份确认 |
| 出生日期解析 | 从身份证号提取生日字段 | 年龄校验、生日礼遇触发 |
| 性别解析 | 从身份证号提取性别字段 | 性别字段补全、风控规则 |
| 户籍地区解析 | 从身份证号提取省/市/区归属 | 区域统计、属地化策略 |
| 结构合法性校验 | 校验身份证号格式与校验位 | 前置拦截明显无效输入 |
三、适用场景
- 账号注册实名校验:在用户注册流程中,提交姓名与身份证号进行一致性核验,拦截冒用他人证件的注册行为。
- 金融与业务开户:银行、证券、保险等开户环节,将二要素核验作为身份确认的前置步骤,与活体检测等手段组合使用。
- 平台从业者准入:网约车、直播、外卖等需要确认从业者真实身份的业态,在入驻资料提交时完成核验。
- 政务与合同签署:在线办事或电子签约前,核验办理人身份,确保业务主体真实。
- 数据清洗与补全:对存量用户身份证号做格式与归属地解析,补全生日、性别等结构化字段。
四、接入流程
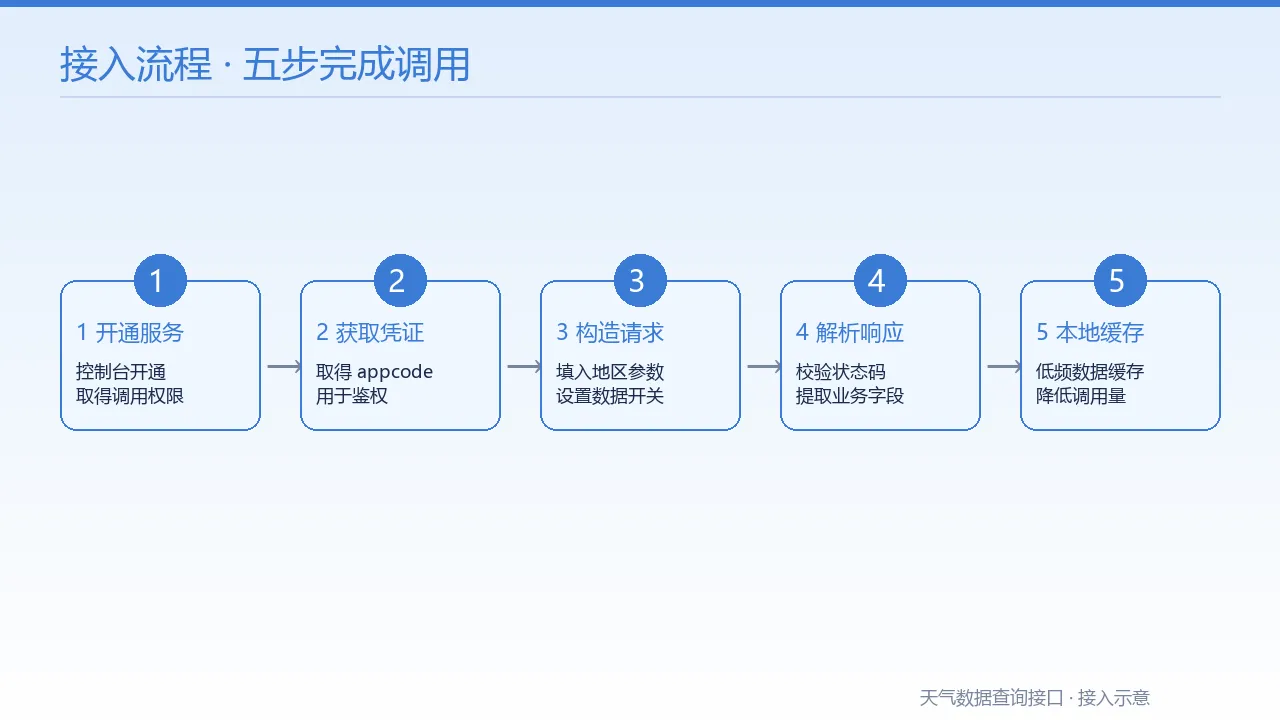
标准接入分为以下步骤:
- 开通服务:在云市场完成商品订购,获取可用于调用的资源包余量。
- 获取调用凭证:在控制台查看
AppCode,该凭证以请求头形式参与鉴权。 - 构造请求:以
GET方式发起请求,将两个要素作为查询参数传入,并在请求头携带Authorization: APPCODE <appcode>。 - 解析返回:读取响应体中的状态码与业务字段,依据
flag判断一致性,并取用解析出的生日、性别、地区等字段。 - 异常处理:对非零返回码、限流、超时等情况做重试或降级处理。
请求参数如下:
| 参数位置 | 字段名 | 类型 | 必填 | 说明 |
|---|---|---|---|---|
| Query | name | string | 是 | 待核验的姓名 |
| Query | idcard | string | 是 | 待核验的 18 位身份证号 |
五、调用示例与返回结构
5.1 请求参数说明
| 字段 | 取值约束 | 说明 |
|---|---|---|
| name | 中文或合法的姓名字符串 | 与身份证登记的姓名一致 |
| idcard | 18 位身份证号,末位可为 X | 需通过格式与校验位前置校验 |
5.2 完整返回结构
{

  "showapi_res_code": 0,
  "showapi_res_error": "",
  "showapi_res_body": {

    "flag": true,
    "msg": "一致",
    "name": "张三",
    "idcard": "110105199005201234",
    "birthday": "1990-05-20",
    "sex": "男",
    "area": "北京市朝阳区"
  }
}
5.3 返回字段含义
| 字段 | 类型 | 含义 |
|---|---|---|
| showapi_res_code | int | 整体状态码,0 表示请求成功 |
| showapi_res_error | string | 失败时的错误描述 |
| showapi_res_body.flag | bool | 二要素是否一致 |
| showapi_res_body.msg | string | 核验结论文案 |
| showapi_res_body.name | string | 回显的姓名 |
| showapi_res_body.idcard | string | 回显的身份证号 |
| showapi_res_body.birthday | string | 解析出的出生日期 |
| showapi_res_body.sex | string | 解析出的性别 |
| showapi_res_body.area | string | 解析出的户籍地区 |
5.4 多语言调用示例
Python
import urllib.request
import urllib.parse
import json

host = "调用地址以控制台显示为准"
path = "/xxx"
params = urllib.parse.urlencode({
   "name": "张三", "idcard": "110105199005201234"})
url = f"{host}{path}?{params}"

req = urllib.request.Request(url)
req.add_header("Authorization", "APPCODE 你的appcode")
with urllib.request.urlopen(req, timeout=10) as resp:
    data = json.loads(resp.read().decode("utf-8"))
print(data)
Java
import java.net.http.*;
import java.net.URI;

public class Demo {

    public static void main(String[] args) throws Exception {

        String url = "调用地址以控制台显示为准?name=张三&idcard=110105199005201234";
        HttpRequest req = HttpRequest.newBuilder(URI.create(url))
                .header("Authorization", "APPCODE 你的appcode")
                .GET().build();
        HttpResponse<String> res = HttpClient.newHttpClient()
                .send(req, HttpResponse.BodyHandlers.ofString());
        System.out.println(res.body());
    }
}
PHP
<?php
$url = "调用地址以控制台显示为准?name=" . urlencode("张三") . "&idcard=110105199005201234";
$ch = curl_init($url);
curl_setopt($ch, CURLOPT_HTTPHEADER, ["Authorization: APPCODE 你的appcode"]);
curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
$resp = curl_exec($ch);
curl_close($ch);
echo $resp;
Node.js
const https = require("https");
const url = "调用地址以控制台显示为准?name=" + encodeURIComponent("张三") + "&idcard=110105199005201234";
const req = https.get(url, {
    headers: {
    Authorization: "APPCODE 你的appcode" } }, (res) => {

  let body = "";
  res.on("data", (c) => (body += c));
  res.on("end", () => console.log(body));
});
req.on("error", (e) => console.error(e));
六、在线调试实录
在控制台调试页面完成以下步骤:
- 在鉴权配置中填入
AppCode,确保请求头Authorization正确携带。 - 在参数区填入
name与idcard,建议先用一组已知一致的真实数据进行联调。 - 发起请求后,重点观察三个位置:
showapi_res_code是否为0;showapi_res_body.flag是否为true;birthday、sex、area是否被正确解析。
- 若出现非零码,先核对
AppCode是否有效、资源包余量是否充足,再检查参数编码与格式。
七、接口调用限制与规范
- 请求方式:GET,参数置于 Query。
- 鉴权:必须通过请求头
Authorization: APPCODE <appcode>传递凭证。 - 参数规范:
name与idcard均需正确传入;idcard建议先做 18 位格式与校验位前置校验,减少无效请求。 - 频率与配额:单账户 QPS 上限与每日调用配额以控制台实时配置为准,高并发场景需做好本地频控。
- 传输安全:调用过程使用加密通道,避免在日志中明文落盘身份证号等敏感字段。
- 合规要求:仅用于业务必需的身份核验,调用前应取得用户授权并告知用途,禁止超范围留存或用于其他目的。
八、能力边界与免责声明
- 核验范围:仅完成「姓名 + 身份证号」二要素的一致性比对,不核验人证是否同一(需配合活体检测)、不验证证件当前是否有效状态。
- 数据性质:返回结果来自实时联网核验,作为业务参考依据,不应作为唯一法律判定来源。
- 信息留存:调用方应秉持最小必要原则,避免长期存储身份证号等个人敏感信息。
- 使用限制:禁止将接口用于任何违法违规用途,包括身份冒用、数据爬取、歧视性筛选等。
- 责任划分:核验结果由调用方结合自身业务规则综合判断,接口提供方不对基于结果的业务决策承担责任。
九、错误码与排查指南
| 现象 | 可能原因 | 处理建议 |
|---|---|---|
| showapi_res_code 非 0 | 参数缺失或格式错误 | 检查 name/idcard 是否完整、编码是否正确 |
| 返回 401 / 鉴权失败 | AppCode 无效或格式错误 | 核对控制台 AppCode,确认请求头写法 |
| 返回余量不足 | 资源包次数耗尽 | 在控制台查看并补充订购 |
| 返回限流 | 触发 QPS/日配额上限 | 降低并发,增加本地退避与重试 |
| 请求超时 | 网络抖动或服务繁忙 | 设置合理超时,失败重试并降级 |
| flag 为 false | 两要素不一致 | 提示用户核对输入,必要时转人工 |
十、常见问题 FAQ
Q1:二要素核验能确认是本人操作吗?
不能。二要素仅比对姓名与身份证号是否匹配,确认人证同一需要额外配合活体检测或人脸比对。
Q2:返回的地区字段精确到哪一级?
通常解析到省/市/区一级,具体精度以接口实际返回为准。
Q3:身份证号末位是 X 时如何处理?
末位 X 为合法校验位,传入时保持大写 X 即可,调用前做格式校验可避免无效请求。
Q4:高并发下如何避免限流?
在调用侧做令牌桶或漏桶限流,对可缓存的重复核验结果做短时缓存,并配置指数退避重试。
Q5:核验结果可以用于风控决策吗?
可以作为风控链路的参考信号之一,但建议结合多维数据综合判断,不单独作为拦截或放行的唯一依据。
十一、内容小结
身份证二要素核验接口以姓名与身份证号两个输入,输出一致性结论及生日、性别、户籍地区等解析字段,适用于注册实名、业务开户、从业者准入等需要确认用户身份真实性的场景。接入时以 GET 方式传参、通过 AppCode 鉴权,解析返回体中的 flag 与解析字段即可落地业务。工程上建议做好参数前置校验、频控、重试与降级,并遵循最小必要与用户授权原则处理敏感信息。返回结果应作为参考而非唯一判定依据,与活体检测等手段组合可进一步提升身份确认强度。
