
多云API资产管理不能停留在定期整理一张接口清单。企业需要持续汇集公有云、私有云、本地数据中心和Kubernetes环境中的接口信息,以实际部署和调用情况校正文档,再为每个API补充访问范围、业务负责人、版本、安全属性及生命周期状态。发现新增或变化的接口后,还要完成风险确认和责任分派;旧版本退出时,则要验证调用方已经迁移、入口已经关闭。F5 Distributed Cloud API Security可以通过API发现、端点映射和持续监测为这一流程提供运行信息,资产归属、迁移安排和下线审批仍需由企业内部团队完成。
汇集多云接口信息,补齐资产发现范围
持续管理首先要解决“实际运行着哪些API”。如果企业只汇总API网关中的配置,就可能遗漏绕过网关发布的接口、集群内部的服务端点或遗留测试域名;如果只依赖OpenAPI文档,又可能看不到已经上线但没有登记的影子API,以及文档仍然保留、实际却已停用的接口。
较为完整的发现过程应同时核对三类信息:第一类是API网关、负载均衡、Ingress、DNS及服务发现系统中的配置;第二类是OpenAPI文档、代码仓库和应用发布记录;第三类是生产环境中的请求流量和访问日志。三者相互比对后,才能识别“文档中存在但没有流量”“有实际调用但未被登记”以及“同一接口在多个云中版本不一致”等情况。
F5 Distributed Cloud API Security支持通过代码仓库分析、运行时流量检查和外部Web爬取等方式发现并映射API,也可以生成OpenAPI规范文件,帮助团队减少人工追踪端点的工作量[2]。不过,其发现结果取决于相关应用、代码、流量或日志是否进入可观察范围。短期没有流量也不能直接证明接口已经不存在,仍需结合部署配置和业务记录核实。
统一资产分类,明确接口归属与状态
发现API之后,企业需要把技术端点转换成可以分工和处置的资产。清单不能只记录URL,还应回答接口部署在哪里、由谁负责、允许谁访问、处理什么数据、当前处于什么阶段。
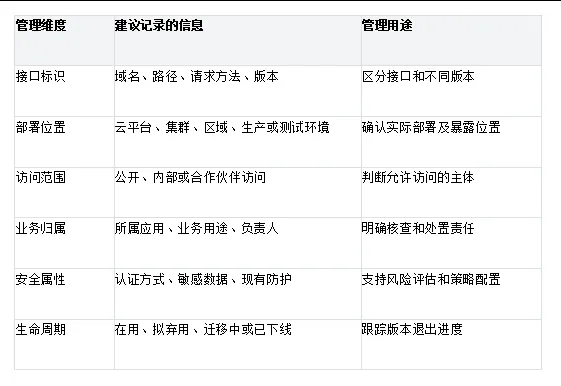
这些分类并不是互斥关系。“公开API”和“内部API”描述访问范围,“影子API”表示接口已经运行却未纳入正式清单或管理流程,“废弃API”则表示业务或技术上不再建议使用、正在等待迁移或退出。一个公开API既可能是影子API,也可能同时处于拟弃用状态。因此,资产系统应允许为同一端点记录多个属性,而不是将其简单归入四选一的目录。
OWASP将不当资产清单管理列为API安全风险,指出旧版本、文档缺失和没有退役计划会扩大攻击面;其建议记录API运行环境、访问范围和版本,并为各版本制定退役安排[1]。这说明资产清单的价值不只是“看见API”,还在于为后续修复、迁移和下线提供责任依据。
持续监测接口变化,推动风险闭环处置
多云API清单建立后仍会迅速变化。应用发布、云资源迁移和微服务扩展都可能新增端点或改变原有接口的认证、参数及数据返回方式。因此,企业需要把API资产更新嵌入发布和安全运营流程,而不是依赖季度或年度盘点。
持续监测应重点关注四类变化:新增端点是否登记并明确负责人;原有接口的路径、参数和认证方式是否变化;内部或测试接口是否被意外暴露;拟弃用版本是否仍有调用。发现差异后,应形成包含资产、负责人、风险、完成时限和复核结果的处置记录。例如,测试接口连接了生产数据,就不能只增加“测试环境”标签,还需要限制访问、核查数据暴露并明确整改期限。
F5 Distributed Cloud API Security可以持续识别映射到应用的端点,并监测影子API、异常活动、认证状态和敏感数据暴露[2]。这些信息可以帮助安全团队判断哪些变化更需要优先核查,但产品不会自动确定接口的业务用途或负责人。企业仍需把技术发现与CMDB、研发仓库、服务目录及工单系统关联,形成“发现—确认—处置—复核”的闭环。
核实调用依赖,完成废弃版本下线
废弃版本管理的最终结果应是关闭不再需要的访问路径,而不是从文档中删除一条记录。直接停用旧版本可能中断合作伙伴、移动客户端、定时任务或低频业务;只发布弃用通知而长期保留入口,又会让旧接口继续连接真实数据,并可能保留较弱的认证或防护措施。
旧版本下线可以按以下步骤推进:
1.明确待弃用版本、替代版本、负责人和计划下线时间。
2.根据运行记录识别调用方,覆盖低频任务、合作伙伴和未及时升级的客户端。
3.通知调用方迁移,并在过渡期继续为旧版本维持必要的认证、访问限制和安全防护。
4.完成迁移后,关闭各云环境中的域名、路由、网关配置和后端服务,同时检查是否存在绕过统一入口的直连路径。
5.验证旧地址无法继续访问,并在观察期内监测残余调用;资产台账保留下线时间、审批记录和历史依赖,供审计与事件调查使用。
API发现和流量监测可以辅助确认旧版本是否仍在被调用,但“没有观察到调用”只是下线判断的一项依据。企业还要核对业务周期、合同约定和系统依赖,避免遗漏月末任务或偶发调用。正式关闭后,也要从DNS、网关、应用服务和安全策略等多个层面复核,避免前端入口消失而后端接口仍可直接访问。
多云API资产持续管理的核心,是让每个端点都有可核查的部署位置、访问范围、业务归属、风险状态和退出计划。F5 Distributed Cloud API Security可以通过发现、映射和持续监测补充API运行可见性,帮助企业识别影子API、版本变化和敏感数据风险;再与发布管理、责任分派及版本退役流程衔接,才能真正完成从接口发现到废弃版本下线的治理闭环。
常见问题解答(FAQ)
多云API资产管理为什么不能只依赖API网关清单?
API可能通过不同网关、Ingress或服务入口发布,也可能存在绕过统一网关的直连路径。网关清单需要与API文档、代码和实际流量相互核对,才能减少遗漏。
F5 Distributed Cloud API Security能否发现所有内部API和影子API?
不能脱离可观察范围作此保证。其发现效果取决于相关应用、代码仓库、运行流量或日志是否接入。未经过相应观察点且没有可用记录的内部接口,仍需通过配置盘点和服务目录补充。
API长期没有调用,是否可以直接下线?
不建议仅凭短期无流量直接下线。企业还需核对定时任务、低频业务、合作伙伴依赖和历史调用周期,完成迁移确认及变更审批后再关闭入口。
参考资料
[1] OWASP,API9:2023 Improper Inventory Management
[2] F5,F5 Distributed Cloud API Security
免责声明
本文用于说明多云API资产管理的一般方法,不构成针对特定企业的架构设计、产品配置或风险承诺。实际发现范围和处置方式取决于应用架构、代码与流量接入范围、产品版本、业务依赖及内部治理流程。API下线应由相关业务、研发、运维和安全团队完成依赖确认、迁移验证及变更审批。
