先说一个常见误会。
很多企业做完USB管控之后是这么验收的:拿一个私人U盘插上去,没反应,好,通过。然后这件事就结束了。
但员工手里能插进USB口的东西,远不止一个U盘。手机、相机、移动电源、无线网卡、蓝牙适配器、刻录等——每一个都在USB口上开了一条自己的路。而大部分企业的策略只封了其中最明显的那一条。
这篇文章不按"功能模块"讲,按通道讲:一个USB口上到底能跑几条路,每条路用什么拦,拦到什么程度算够。
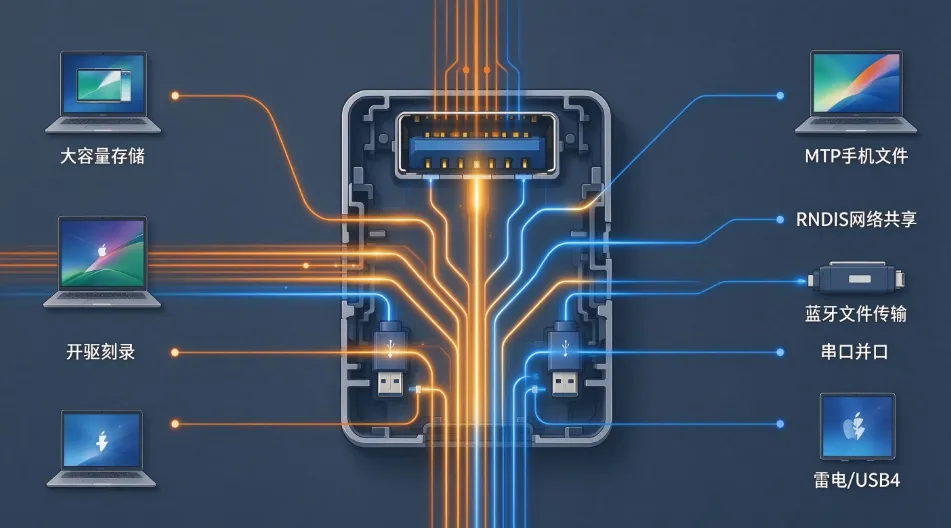
一、七条通道,七种拦法
1. 大容量存储(U盘、移动硬盘)
协议特征:USB设备类 08h(Mass Storage),Windows 下枚举为"可移动磁盘",驱动为 USBSTOR。
拦法:驱动层拦截(最有效)、组策略"可移动存储访问"、注册表 USBSTOR\Start=4。
这一层的坑:组策略只拦"写入"而不拦"读取"是很常见的配置——很多管理员以为设了"拒绝写入"就等于禁了U盘,结果插上还能看见盘符、还能打开、还能往外拷。要彻底禁,得把读取也一起关掉,而且改完必须 gpupdate /force 才生效,很多人改完没刷策略就去测,以为没生效。
2. MTP / PTP(手机、相机)
协议特征:不走大容量存储类,Windows 下枚举为"便携设备(WPD,Windows Portable Devices)",驱动栈完全不同。
这就是为什么"禁了U盘但没禁手机"是最常见的漏洞:你的策略是按"USB大容量存储类"写的,手机压根不属于这个类。员工插上手机、解锁、点"传输文件",就能把文件拖进相册。
拦法:必须按"设备类"或"设备安装限制"单独拦 WPD 类设备,而不是指望存储类策略生效。
3. RNDIS(USB网络共享)——比MTP更狠的一层
这条几乎没人提,但它比MTP严重。
手机通过USB连接时,除了MTP,还提供RNDIS(Remote NDIS)模式——就是把手机变成一张网卡,电脑通过手机的4G/5G上网。一旦这条路开着:
- 文件不需要走"存储"通道,走的是网络通道
- 所有USB存储管控、U盘白名单全部失效
- 它同时还是一个违规外联入口——内网机器通过手机上网了
所以"禁手机"这件事必须做两遍:禁 MTP/WPD 设备类,同时禁 RNDIS 网卡类设备。只做前者,等于只关了半扇门。
4. 蓝牙(尤其 OBEX 文件传输)
拦法:不是"禁用蓝牙"就完了。要区分三类:蓝牙HID(键鼠,通常要放行)、蓝牙音频(耳机)、蓝牙文件传输(OBEX)。多数终端管控产品把蓝牙当一个开关,粒度不够,实际会误伤耳机或者漏掉文件传输。
5. 光驱刻录
很多行业(设计院、军工、医疗)还在用光盘交付,所以光驱不能一刀切禁。但刻录功能是独立能力:只读光驱和可刻录光驱要分开,CD-R写入权限要单独控。这一条在讲USB管控的文章里几乎总是被漏掉,因为它不在USB口上——但它是最古老的"带出去"方式。
6. 串口 / 并口
老设备、工控、医疗仪器还在用。这一层的风险不是"拷文件",是"连设备"——调试口能直接读写设备寄存器。制造业客户对这条特别敏感,比U盘更敏感。
7. Thunderbolt / USB4——最容易被忽视的高危口
这一条值得单独说,因为它和前面六条不在一个量级。
Thunderbolt 和 USB4 支持 PCIe 隧道,意味着插上一个设备,对方可以直接做 DMA(直接内存访问) 读取本机内存——不需要操作系统配合,不需要登录,不需要任何"文件"操作。攻击者插一个设备,几秒钟就能把内存里的密钥、凭据、解锁状态全部读走。
U盘管控对这条通道完全无效,因为它根本不经过文件系统。
拦法:BIOS/UEFI 层关闭 Thunderbolt 安全级别为 "No Security" 的选项,设成 User Authorization 或 Display Port Only;内核 DMA 保护(Kernel DMA Protection)要开;不用的 Thunderbolt 口在固件层禁用。这一层是终端软件管不到的,必须和硬件/固件配置配合。
如果一个方案号称"USB全通道管控"却只讲U盘和手机,它管的其实是文件,不是端口。
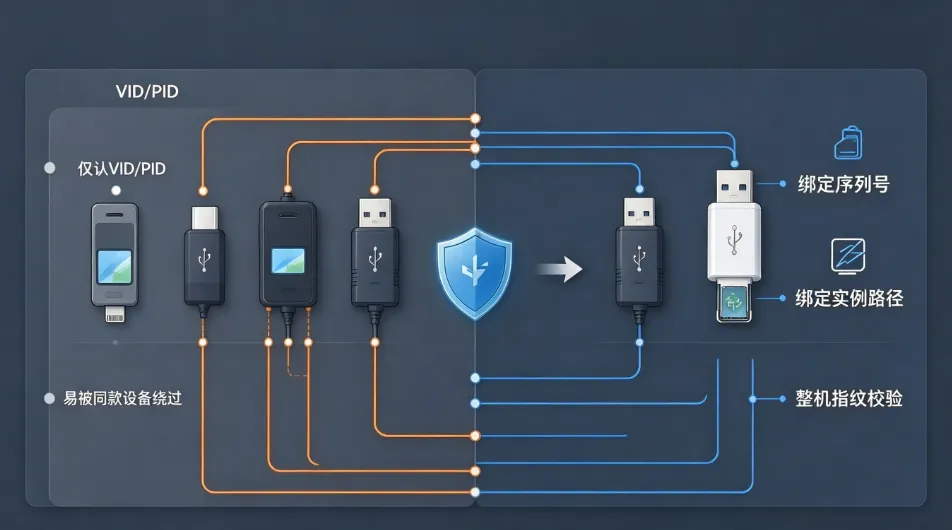
二、设备识别:白名单用什么做依据,决定了它有多结实
讲完通道,讲"怎么认出这是不是自己人"。这里有个非常实际的问题,很多方案栽在这一步:
用 VID/PID 做白名单,等于没做。
识别依据 |
从哪拿 |
能不能被绕过 |
设备类(Class) |
USB描述符 bDeviceClass |
极易。换一种设备类型就过了 |
VID/PID |
厂商ID + 产品ID |
很容易。同一型号的U盘 VID/PID 完全一样——员工买个同款,插上直接过白名单 |
序列号 |
描述符 iSerialNumber |
较难。部分主控可刷写,但门槛不低 |
设备实例路径 |
Windows 的 |
难。绑定了序列号+枚举序号 |
整机指纹 |
所有接口的组合特征 |
很难。但误伤率也高(换接口/换扩展坞会变) |
结论:至少绑到序列号,最好绑到实例路径。
验收时有个土办法能立刻分辨厂商做的是哪一种:拿两个同型号同批次的U盘,只登记其中一个,另一个插上去。如果也放行了,说明它只认 VID/PID。
三、权限方向:把"仅读取"到底拦什么说清楚
"四档权限"(禁止/只读/只写/允许)是行业标配,但方向经常被讲糊涂。用一张表说清:
模式 |
U盘 → 电脑 |
电脑 → U盘 |
典型场景 |
禁止使用 |
✗ |
✗ |
研发、财务核心岗 |
仅读取 |
✓ |
✗ |
允许员工从外部拿资料进来,不允许带出去 |
仅写入 |
✗ |
✓ |
收外部交来的东西(如外包交付),不让内部资料泄露 |
允许使用 |
✓ |
✓ |
授信加密U盘 |
注意"仅读取"的真实含义:它拦的是"出"的方向。所以"员工把文件先拷进电脑、再拷出U盘"这个说法在逻辑上是不成立的——他"拷进电脑"是允许的(本来就是只读的目的),他"拷出U盘"会被拦。
真正会发生的绕过是另外两种,而且都更现实:
- 换通道:U盘被拦了,改用手机 MTP、微信文件传输、网盘、邮件。只读策略只对U盘这一条路有效。
- 借道已授权的出口:如果同一台机器上有别的允许外发的通道(比如某些岗位放开了网盘),那么U盘管控只是把水挤到了别的管子。
所以"仅读取"不是终点,它是"这一条通道的终点"。 通道之间必须一起看,否则就是把风险从一个口赶到另一个口——这也是为什么只做USB管控的方案,最后总会遇到"文件是从哪儿出去的"这个问题。
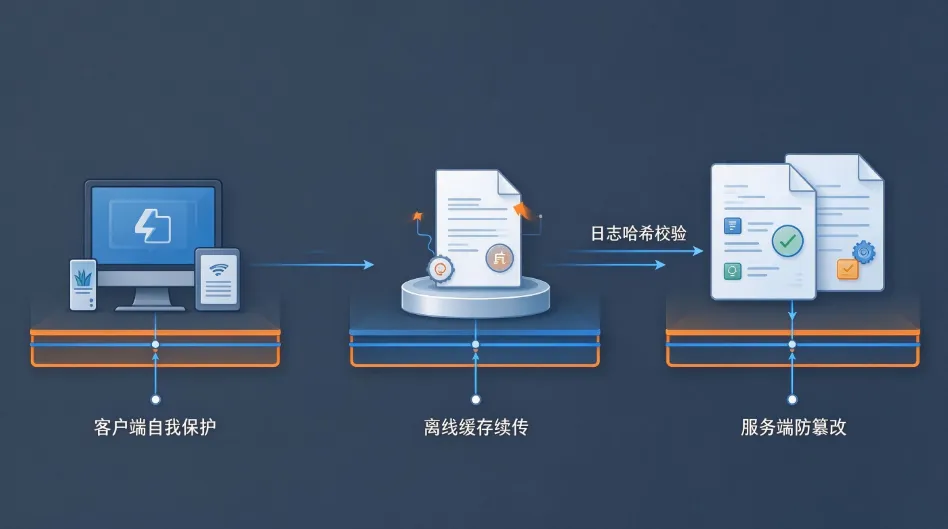
四、文件级审计:不要只看记了哪些字段,要看证据链在哪一端
讲"文件级追溯"的文章,通常会给一个字段清单:源路径、目标路径、文件名、大小、类型、时间、设备序列号、账号、IP齐全,但这不是重点。
重点是三个问题,任何一个答不上来,这条证据链就是断的:
问题1:客户端能不能被卸载?
如果员工(或者恶意软件)能卸载客户端,那么"没日志"和"没发生"就无法区分。这是一个必须验证的能力:卸载是否需要管理端授权码、是否支持客户端自我保护、服务被停掉之后是否自动恢复并上报。
问题2:离线期间记不记?
员工带笔记本出差,拔网线,插U盘拷文件,日志在哪?
正确做法是本地加密缓存 + 回内网自动续传 + 缓存满了不能丢弃最旧的(要告警)。验收方法是:断网拷10个文件,重启,再联网,看服务端是否收到10条完整记录。
这一条是文件级审计最容易翻车的地方,也是采购时最该实测的。
问题3:服务端有没有独立的防篡改副本?
- 日志是否防篡改?
- 日志是否支持按关键词检索?
附带的运维问题:归档 ≠ 索引
原文有个归因错误值得单独纠正:文件级审计跑起来之后数据库涨得快,很多人第一反应是"没做归档",于是加大磁盘、加归档任务,结果查询还是慢。
这两件事不是一回事:
- 存不下 → 归档、冷热分层、压缩
- 查得慢 → 索引设计、存储引擎(关系型库做全文/多条件检索天然吃亏)
正确做法是:热数据(近30-90天)按"人员+设备+时间"建组合索引,冷数据按月分区归档到对象存储,查询时先走热库、必要时查冷库。如果一开始用的就是通用关系型数据库存逐条文件操作记录,规模一上来必然慢——这时候加磁盘是没用的。
五、加密兜底:这四个边界必须提前说清
透明加密是USB管控的最后一道,逻辑很干净:文件在授权终端正常用,离开就不可读。但"打不开"这句话有几个边界,讲清楚了反而更可信:
- 容器 vs 整盘:如果用"加密容器文件"的形式存放(而不是整盘加密),容器本身被拷走后,密码强度就成了唯一防线。整盘加密的方案更强。
- 屏幕:加密保护文件,不保护显示。截屏、拍照、投屏都是单列问题。
- 打印:授权终端上可以正常打印,打出来的纸不受任何加密约束。打印管控是另一套东西。
还有一条不是边界但常被忽略:离线时效。员工带笔记本出差,授权到期了怎么办?做得好的方案会设定"离线授权时长",超期后加密文件自动锁定,回内网重新认证才解锁。没做这一条,等于"授权一次,永久离线可用",员工离职半年后文件还在外面能打开。
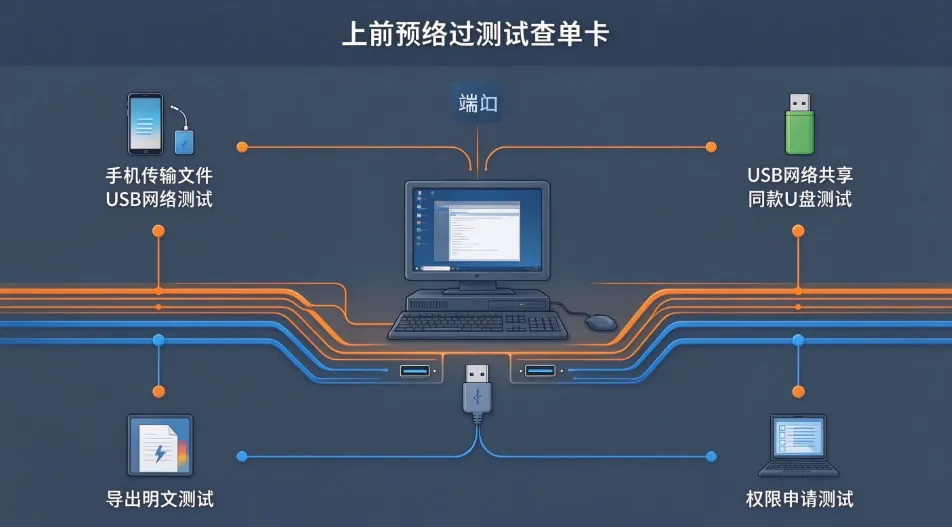
七、上线前,自己先做这五个绕过动作
与其等员工发现,不如自己先试。这几个动作按"最容易成功"排序,如果前三个都拦不住,这套方案基本等于没上:
# |
动作 |
考验的能力 |
1 |
插一部安卓手机,选"传输文件",拷一个文档进手机 |
MTP/WPD 设备类管控 |
2 |
手机开"USB网络共享",看电脑能不能上网 |
RNDIS 网卡类管控 |
3 |
拿一个同型号的U盘(未登记)插上 |
白名单是绑VID/PID还是绑序列号 |
4 |
断网状态下插U盘拷3个文件,重启后联网 |
离线日志缓存与续传 |
再补两个不那么"技术"但更现实的:
- 找一个设计/研发岗的同事,让他用平时的导出流程(CAD导出PDF、图纸拼图另存)走一遍,看是否留了明文
- 让一个完全不懂安全的行政同事照着"申请U盘权限"的流程走一遍,看他能不能在5分钟内自己搞定。搞不定,这套策略最后一定会被人情绕过。
八、最后
USB管控这件事,做到"禁U盘"只完成了三分之一。剩下的三分之二是:除了U盘,这个口上还跑着什么;除了这个口,文件还能从哪出去。
前一个问题靠端口和协议枚举,后一个问题靠安企神系统把USB、网络外发、打印、屏幕放在一起看。只盯一个口,最后只会把风险从一个口赶到另一个口——而文件照样出得去,只是换了个姿势。
责编:璇玑