2026年,滑块验证码凭什么全面取代数字字母验证码?
如果你在 2026 年还在让用户辨认那串歪歪扭扭的 a7B9x,大概率是在给脚本放行、给真人添堵。
传统字符验证码的防线,早在几年前就已经塌了。而滑块与点选验证码,正在成为绝大多数注册、登录、下单入口的默认选择。这不是审美偏好,而是一场攻防成本核算之后的必然结局。
传统字符验证码:一道已经被攻破的“问答题”
字符验证码的逻辑很简单:给一张扭曲的图,让用户读出字母和数字。它假设机器看不懂扭曲文本,而人看得懂。
这个假设在 2026 年已经不成立。
早在 2023 年的一项研究中,AI 破解文本类验证码的耗时是 0.9 秒,最高正确率 99.8%;而人类平均需要 15.3 秒,正确率只有 84%。换句话说,字符验证码对机器的拦截效果约等于零,对人类用户的伤害却实实在在:每多输一次验证码,就多一次流失的可能。
更致命的是产业链的成熟。OCR 识别和打码平台已经把破解字符验证码做成了近乎零成本的标准化服务。一篇 2026 年的技术对比文章说得很直白:图形验证码在 OCR 和打码平台面前基本失守,拦截率“聊胜于无”。把字符验证码当作唯一防线,等于门没锁。
滑块难在哪:不是“拖过去”就行
很多人对滑块验证码有一个误解:以为它只是把“输入答案”换成了“拖动滑块”,本质上还是一道视觉题。于是他们用 OpenCV 找到缺口位置,用 Selenium 模拟拖动,以为就能过。
对于极少数自研的、没有做行为检测的简陋滑块,这套组合确实能跑通。但商业验证码的防线远不止缺口定位这一层。
一个滑块挑战的完整检测维度至少包括:缺口位置匹配、滑动轨迹的速度曲线与加速度、Y 轴微小抖动、浏览器环境指纹(navigator.webdriver、CDP 痕迹)、以及请求参数加密。OpenCV 能解决第一层,拟人算法能勉强应付第二层,但到了参数加密和浏览器环境检测,纯脚本方案就开始失效。
更关键的是题面的动态性。成熟的验证码服务不会用固定图库让攻击者慢慢标注。以极验为例,其自动化图片旋转系统每小时可以生成高达 30 万张新验证图,配合感知噪声和模型扰动,攻击者辛苦训练的“答案库”在几小时内就会作废。每次题面更新,绕过方案就要重做一轮。
这就是滑块真正难被机器跳过的原因:它不是一个静态的视觉谜题,而是一个持续变动的行为检测系统。你费劲解开的,只是当次挑战;下次换一张图、换一个缩放比例,坐标映射关系就全变了。
点选验证码:换一道题,但逻辑没变
点选验证码(比如按顺序点击图中的文字或图标)看起来和滑块不同,但底层原则一致。
它同样由服务端生成题面,同样不把正确答案写在前端源码里,同样要求提交的坐标是换算回原图坐标系的结果,而不是屏幕像素。攻击者要稳定通过,需要同时做到:用视觉模型识别目标、按正确顺序和坐标提交、维持有效会话与精确来源、跟上题面更新节奏。
这比单纯破解一个字符验证码的工程量高出一个数量级。字符验证码的破解链路是“截图→OCR→填答案”,每一步都可以独立优化、反复复用。点选和滑块则要求攻击者把图像识别、坐标换算、行为模拟、协议逆向、环境伪装串成一条能持续维护的流水线,而这条流水线的每一环都在被持续更新的验证规则打断。
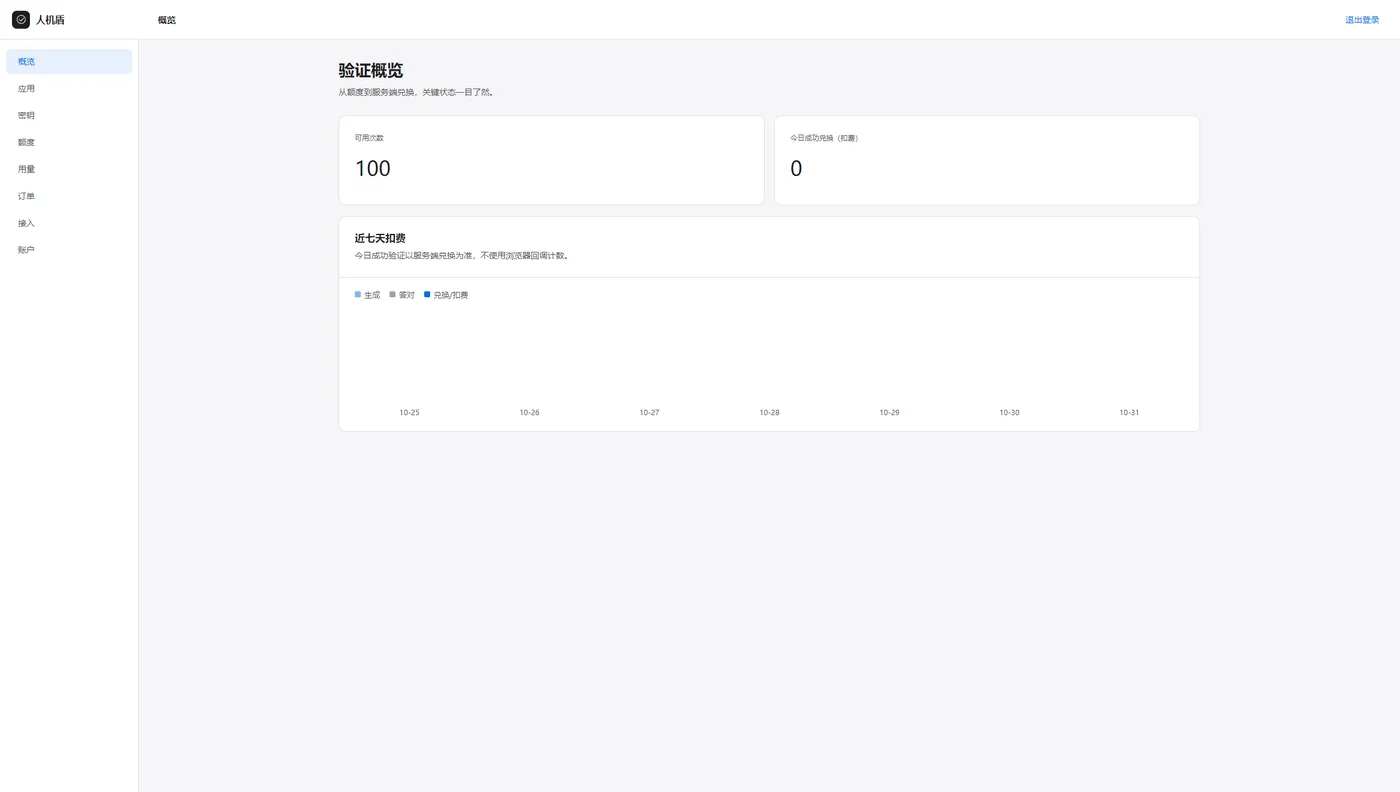
优雅草人机盾验证码就是滑块验证码和点选验证码并且支持AI智能接入,并且拥有完善的接口文档,sdk文档。
真正拉开差距的,是服务端校验
如果只停留在“浏览器里滑过去了”这一层,讨论还不完整。
一套严肃的验证方案,浏览器端产生的 pass_token 只是一个凭证。真正的放行决定发生在业务服务器:服务器持私钥向验证服务发起校验,传入 token、场景 action、来源 expected_origin、会话 context。只有 success = true 且这几项与出题时一致,注册或登录才会继续。
这意味着攻击者即便在浏览器里伪造了一个“看起来完成了验证”的状态,也无法绕过服务端的复核。来源精确到协议+主机+端口,不接受通配符;场景绑定到具体动作;token 用过即失效。重放一次请求,完成不了这种长期绕过。
而计费口径也在配合这个逻辑:加载、刷新、答错、仅仅拿到 pass_token,都不扣费;第一次成功校验才计一次。这意味着业务方付出的成本,精确对应“真正被放行的验证次数”,而不是被脚本刷出来的无效流量。 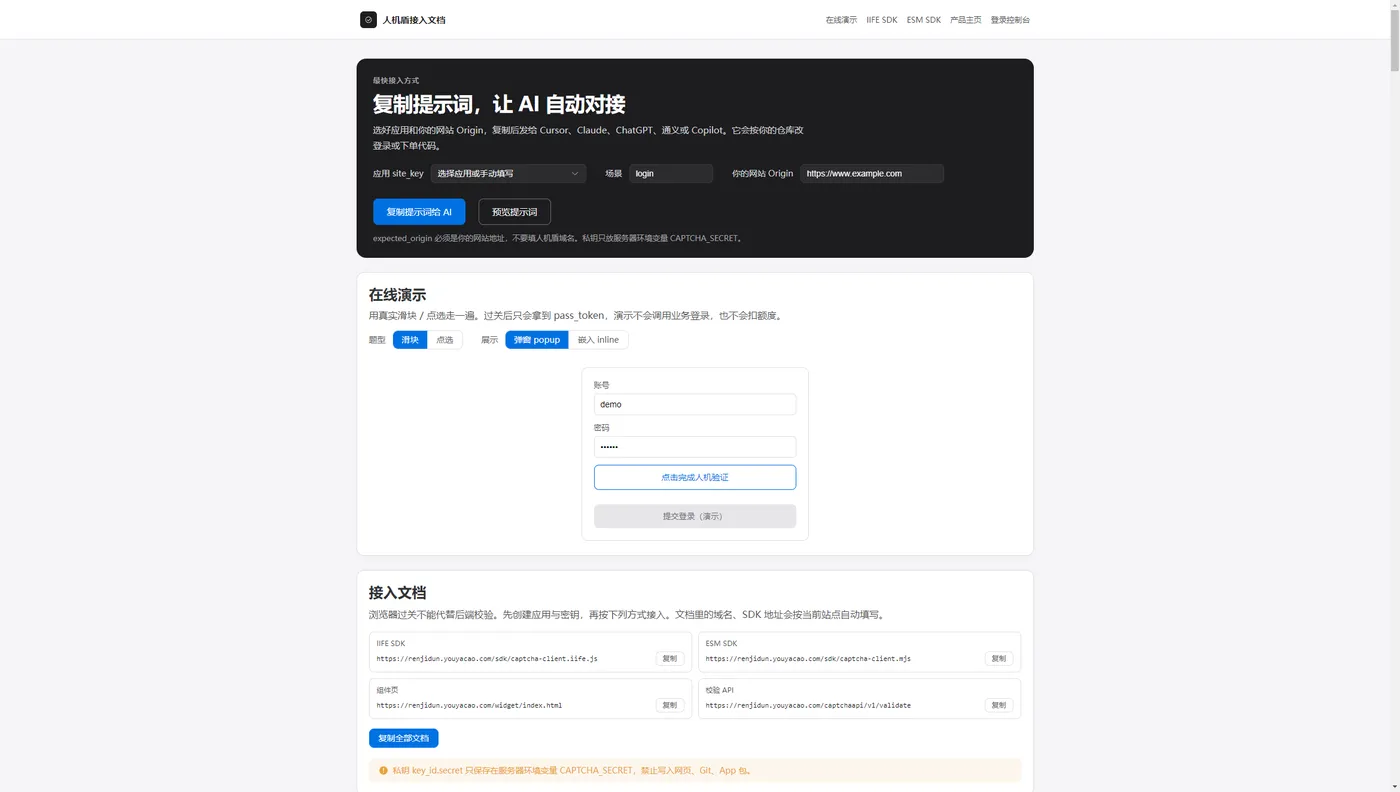
那字符验证码会彻底消失吗?
大概率不会“彻底消失”,但会退到它该待的位置。
腾讯云的一篇方案对比文章给出了一个务实的判断:传统验证码适合“对抗强度要求不高的场景兜底”,而登录、注册、领券、秒杀这类中高风险操作,行为式验证已经是主流选择和标准配置。字符验证码不会一夜之间从所有角落消失,但它正在从“默认防线”降级为“低风险场景的备选”。
而在需要认真防脚本的地方——开放注册、登录、找回密码、下单、领券、发帖、短信发送——滑块和点选正在成为事实上的默认。不是因为它完美,而是因为在“拦住机器”和“别误伤真人”之间,它是目前成本结构最合理的那一个。 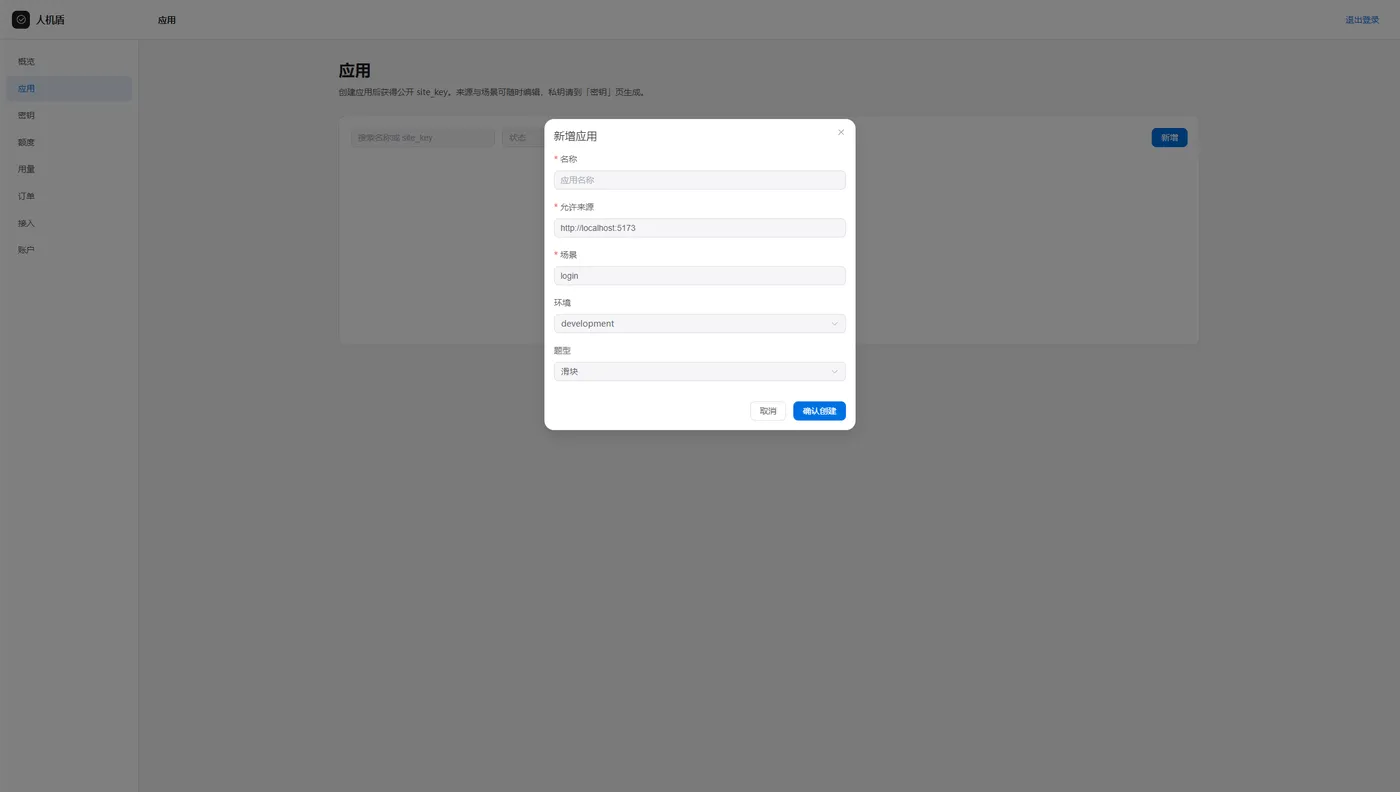
字符验证码输掉的不是一场技术对决,而是一笔账:当破解成本趋近于零,而用户耐心持续走低,继续用它就是在为脚本开门、为真人设卡。滑块和点选也不是终点,但在 2026 年,它们是把这笔账算得最清楚的那一档。