
做后端的同学都懂这个循环:线上报错 → 打开浏览器登录阿里云控制台 → 进 SLS 查日志 → 肉眼找类名 → 切回 IDEA 搜类 → 按行号定位代码。一次排查切换十几次窗口。
aliyun-SLS-Log-jump(开源,MIT 协议)把这个循环压缩成两步:IDEA 内直接查 SLS 日志,点击 Java 堆栈,直达本地源码对应行。
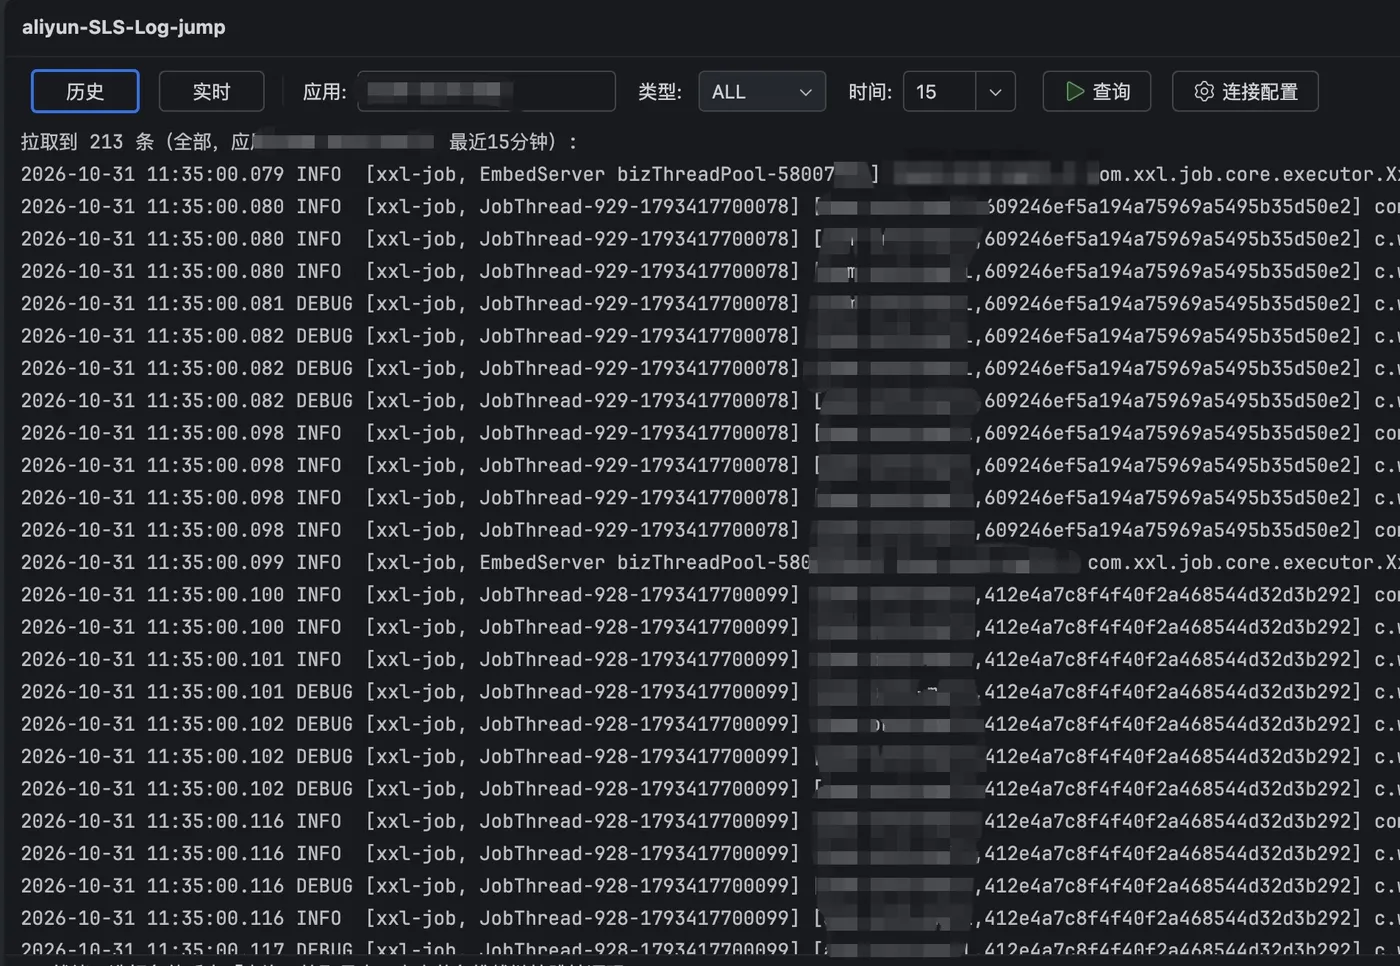
核心功能
- 日志查询:填 Endpoint / Project / Logstore 三个字段,按时间范围拉日志
- 实时模式:2 秒轮询增量日志,相当于 IDE 里 tail -f,支持暂停 / 恢复
- 堆栈跳转:日志里的异常堆栈渲染成链接,点击直达本地源码对应行
- 常用过滤:错误 / 警告 / 信息 / 调试级别筛选、容器名过滤、关键词查询
- 凭证安全:插件不保存 AK/SK,只读本机 CLI 凭证或环境变量
安装
方式一(推荐):Settings → Plugins → Marketplace 搜索 aliyun-sls,直接安装。
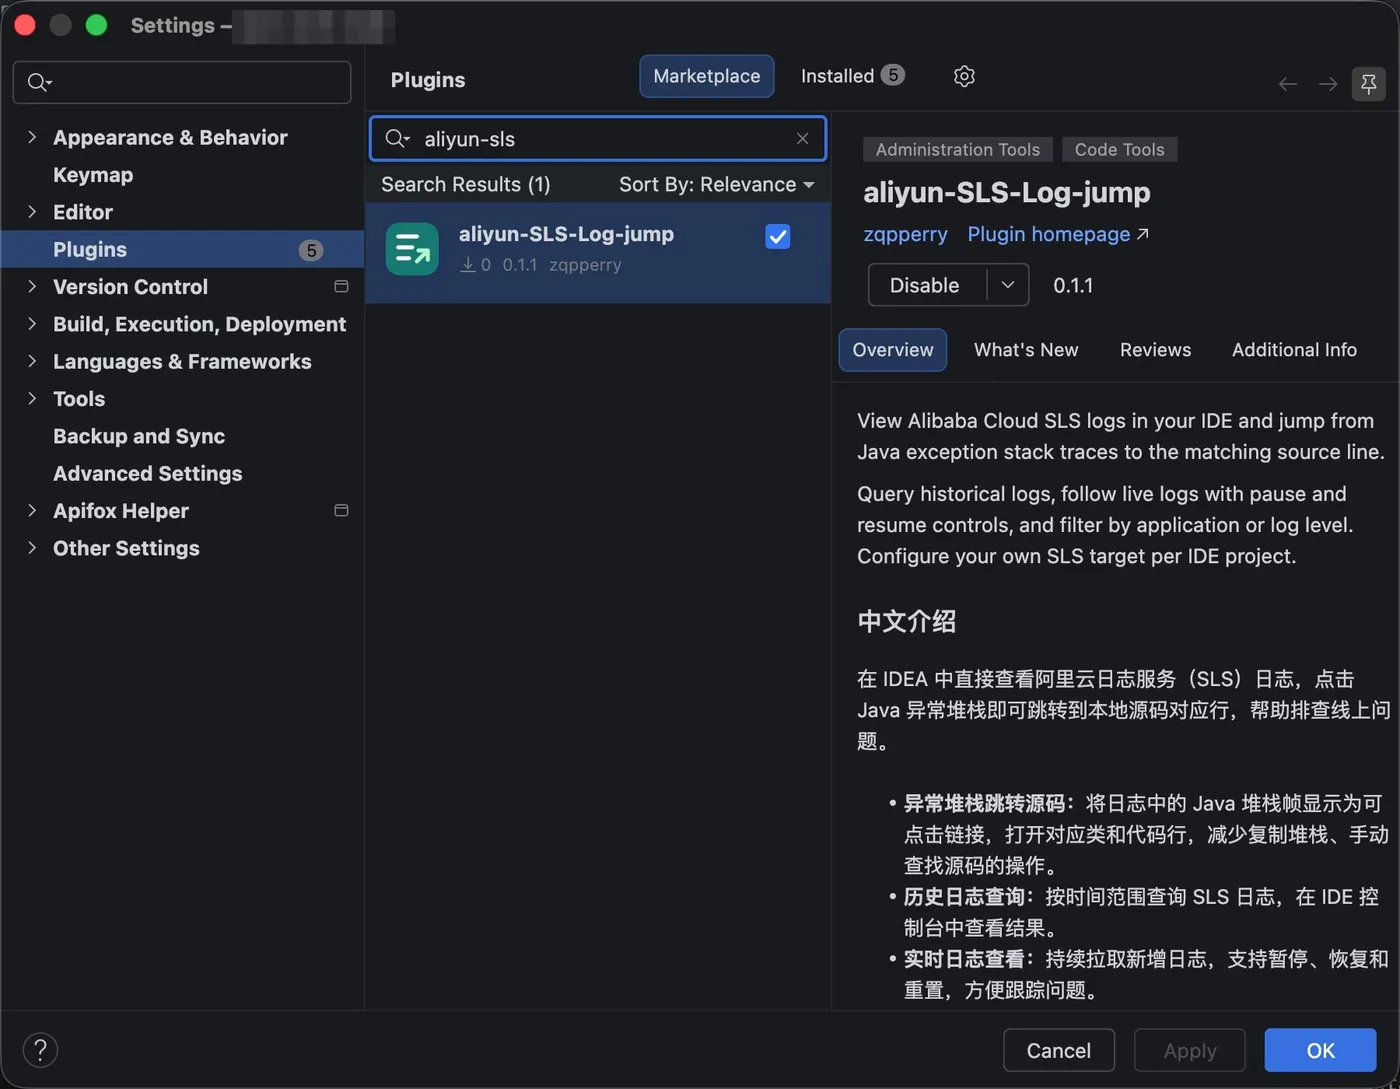
方式二(离线):从 GitHub Releases 下载 ZIP(不要解压)→ Settings → Plugins → 齿轮 → Install Plugin from Disk。
适用版本:IDEA 2026.2(262 分支,build 262.9437.185 起),其他版本暂未验证。
配置阿里云 CLI 凭证(关键步骤)
插件从本机阿里云 CLI 读取凭证,首次使用必须先完成配置。
第一步:安装 CLI
官方安装文档(Linux / macOS / Windows):安装/更新阿里云 CLI
安装后终端确认:
aliyun version
第二步:配置凭证
已有 AccessKey:
aliyun configure --mode AK --profile sls-log-jump
已有 STS 临时凭证:
aliyun configure --mode StsToken --profile sls-log-jump
第三步:激活并检查
aliyun configure switch --profile sls-log-jump
aliyun configure list
确认 current 指向的账号有目标 SLS 项目的查询权限。凭证配置的详细说明见官方文档。
不装 CLI 也行:给 IDEA 进程设置环境变量
ALIBABA_CLOUD_ACCESS_KEY_ID/ALIBABA_CLOUD_ACCESS_KEY_SECRET(STS 场景再加ALIBABA_CLOUD_SECURITY_TOKEN)。注意:插件支持 AK 和 StsToken 两种模式;OAuth / CloudSSO / RamRoleArn 不支持自动登录,需先换成有效的 AK/STS 凭证。
三步开始用
- 打开工具窗口
aliyun-SLS-Log-jump→ 点「连接配置」 - 填三个字段:
| 字段 | 说明 | 示例 |
|---|---|---|
| Endpoint | Project 所在地域的 SLS 服务地址 | cn-hangzhou.log.aliyuncs.com |
| Project | SLS 日志项目名 | my-app-logs |
| Logstore | 日志库名 | application-logs |
- 选时间范围点「查询」(或切「实时」),点击蓝色堆栈链接 → 直达源码
原理简述
查询走 SLS OpenAPI 的 GetLogs,实时模式固定间隔轮询增量;堆栈按 类名.方法(文件名:行号) 正则解析,类名推导源文件路径,本地定位后跳到行号,找不到文件时按文件名回退搜索。
安全说明
插件只在当前项目的 .idea/sls-log-jump-public.xml 保存 Endpoint / Project / Logstore 等非敏感配置,不保存、不上传任何 AK/SK/Token。
链接
- GitHub(求 Star ⭐):https://github.com/zqp-perry/aliyun-sls-log-jump
- JetBrains Marketplace:https://plugins.jetbrains.com/plugin/35650-aliyun-sls-log-jump
- 问题反馈:GitHub Issues


