
AI智能体的云上落地,从"零"到"一"的破局之路
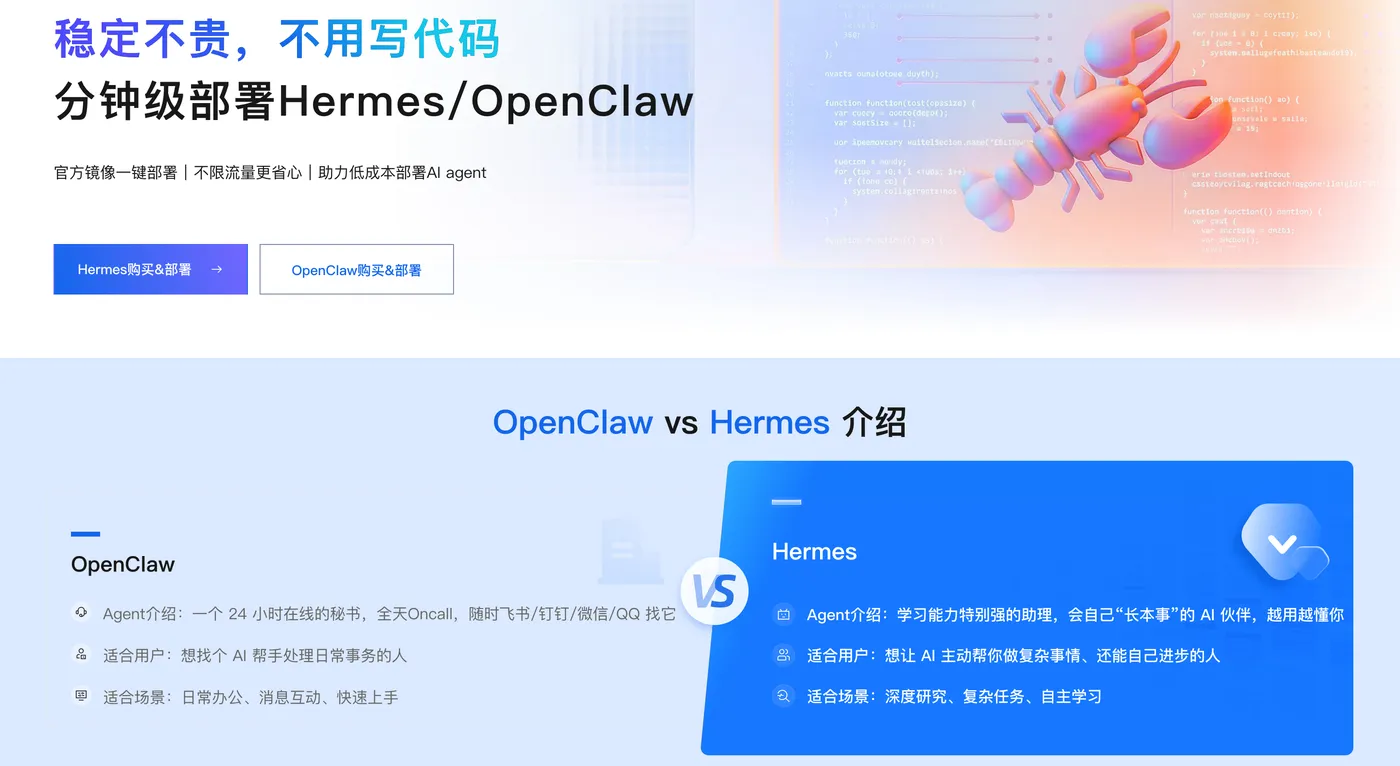
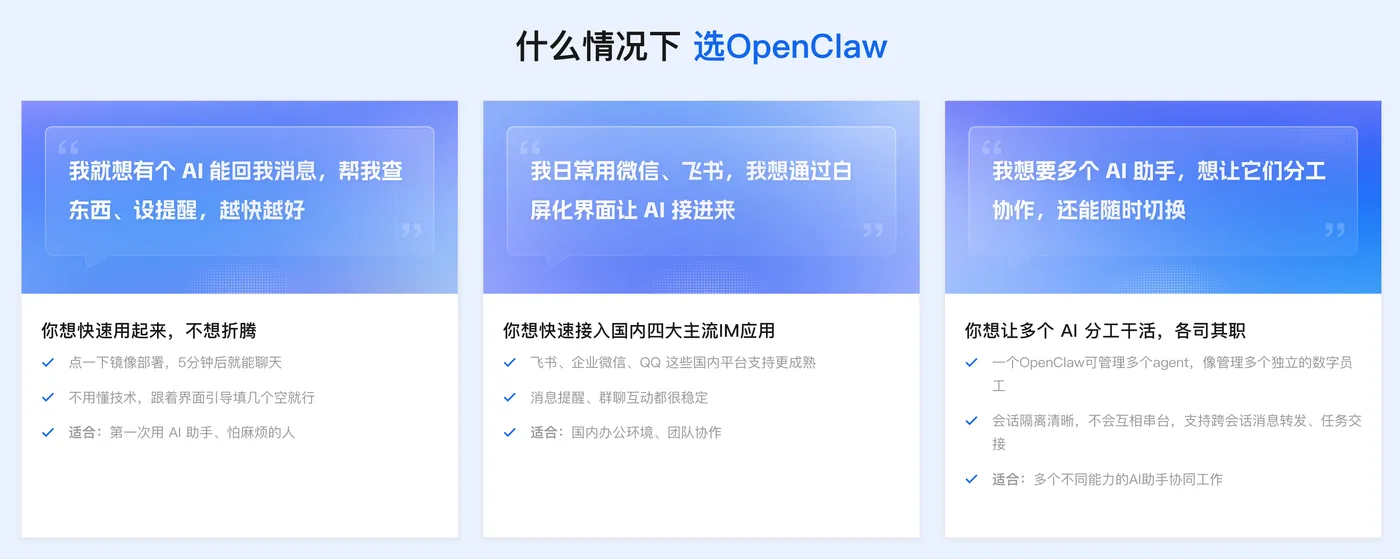
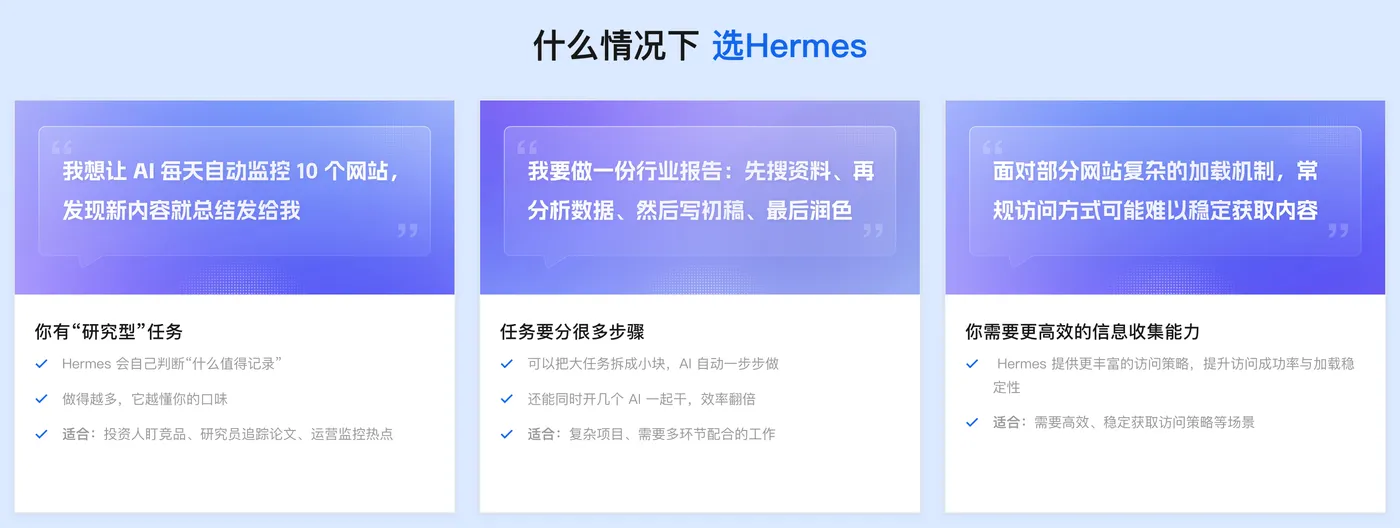
当大模型从实验室走向产业一线,AI智能体已不再是遥不可及的技术名词——它是代码的自动化编写者,是任务的智能调度者,是7×24小时不知疲倦的数字助手。而OpenClaw,这款轻量高效的开源AI智能体框架,正是将大模型能力从"对话"升级为"执行"的核心引擎。配合阿里云百炼Token Plan的统一Credits计费与多模型切换能力,开发者得以在云上实现成本可控、安全可靠、灵活扩展的智能体部署。
本文以阿里云ECS云服务器为底层载体,从实例选型到环境搭建,从百炼凭证对接到Token Plan额度管控,从服务验证到故障排查,提供一份从"零"到"一"的完整实操指南。无论你是零基础的个人开发者,还是寻求数字化提效的小型团队,只需访问阿里云OpenClaw/Hermes一键部署专题页面,即可开启这段云上智能体的搭建旅程。
一、部署前置准备:工欲善其事,必先利其器
1.1 账号与权限配置
在一切操作之前,请确保你已完成阿里云账号的实名认证(推荐支付宝刷脸,十秒即达)。未实名的账号无法开通百炼服务、无法创建ECS实例、更无法生成API Key——这是后续所有操作的铁律前提。
同时,检查账号无欠费记录,并确认已开通以下三项权限:
- ECS云服务器实例创建
- 计算巢服务部署(如选择计算巢方案)
- 百炼大模型服务开通
1.2 ECS实例选型:精准匹配你的需求
阿里云ECS提供从轻量应用服务器到标准ECS的多层次选择,建议根据场景对号入座:
| 使用场景 | 推荐规格 | 操作系统 | 地域建议 |
|---|---|---|---|
| 个人学习、单智能体 | 1核2GiB起(如ecs.s6-c1m2.small) | Ubuntu 22.04 LTS | 杭州/上海(国内业务) |
| 企业级、多智能体并发 | 2核4GiB起(如ecs.e-c1m2.xlarge) | Alibaba Cloud Linux 3 LTS | 北京/杭州(低延迟) |
| 需联网搜索功能 | 2核2GiB以上 | Ubuntu 22.04 LTS | 中国香港/美国弗吉尼亚 |
关键提醒:内存必须≥2GiB,否则OpenClaw服务启动时会因内存不足直接闪退;安全组务必放行22端口(SSH)与18789端口(OpenClaw服务端口)。
若你希望跳过繁琐的手动配置,强烈建议直接访问阿里云OpenClaw/Hermes一键部署专题页面,选择预装OpenClaw镜像的轻量应用服务器,两分钟即可完成资源创建。
1.3 百炼Token Plan订阅与API Key获取
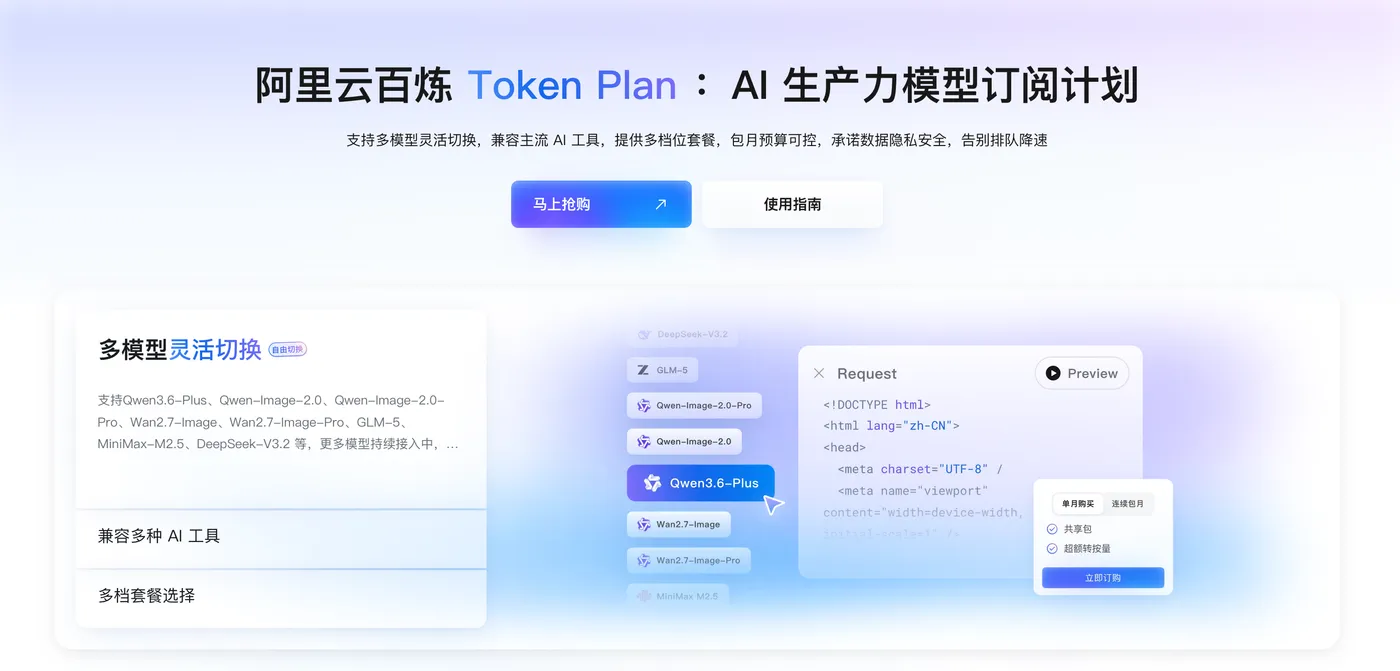
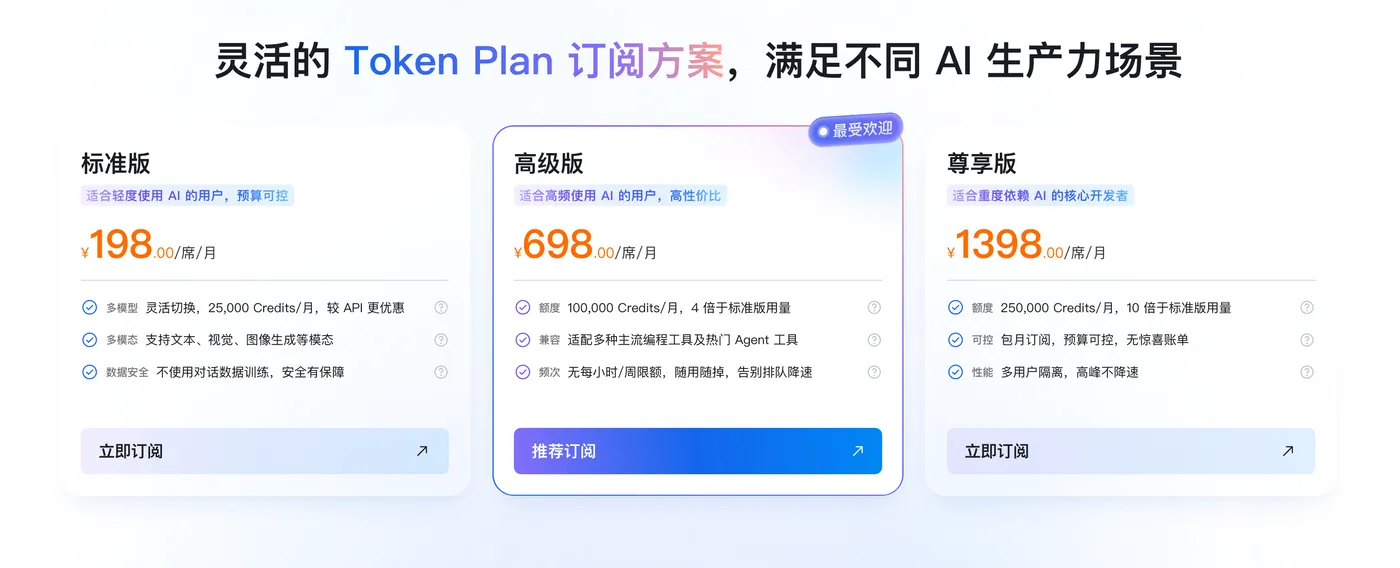
Token Plan是百炼平台的企业级订阅服务,采用Credits统一计量抵扣机制,一份订阅即可兼容通义千问、多模态模型等多款能力。
订阅步骤:
- 登录阿里云百炼控制台(dashscope.aliyuncs.com),首次开通即赠送超7000万免费Tokens(有效期90天)
- 进入"Token Plan"入口,选择个人版(Lite/Essential/Standard/Pro)或团队版
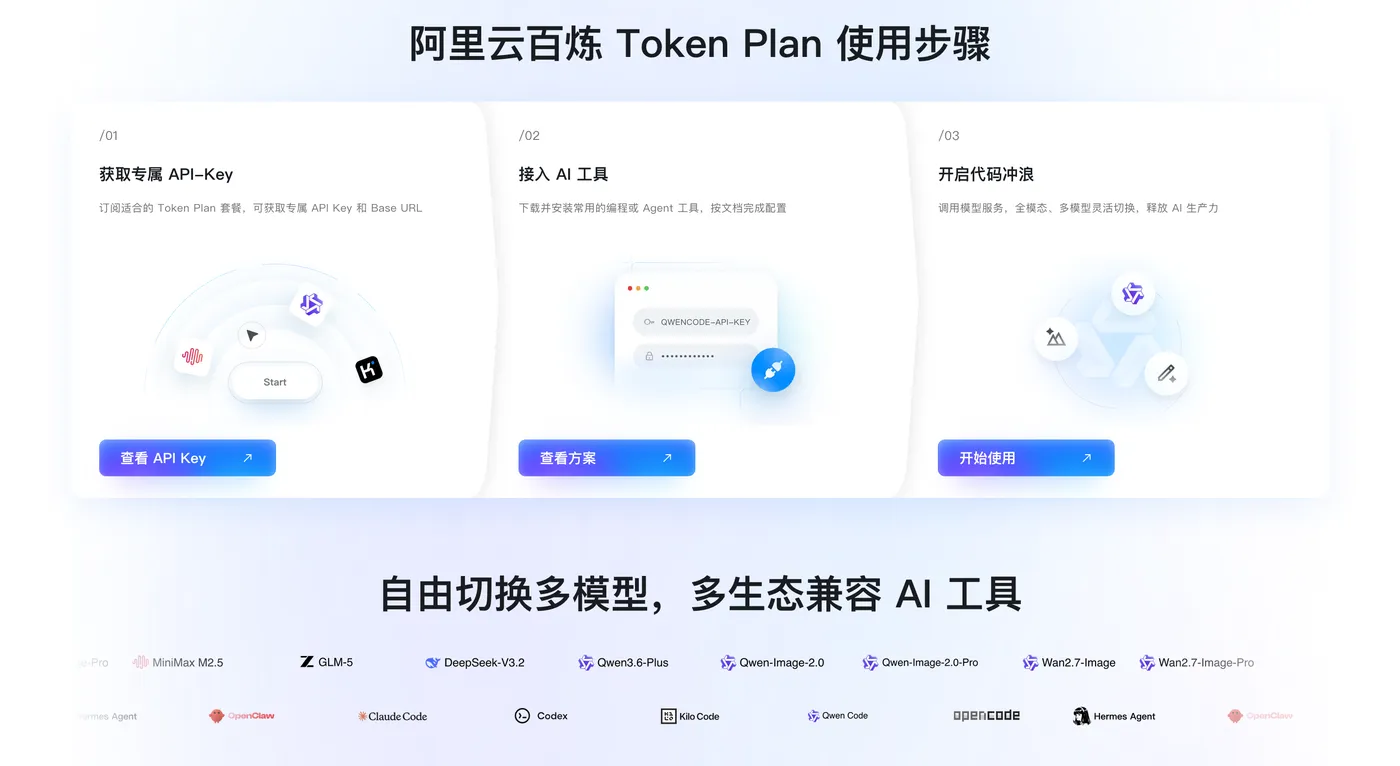
- 完成支付后,进入密钥管理,点击"创建API-Key"
- 系统生成sk-sp-前缀的专属密钥(仅显示一次,务必立即复制保存!)
核心警示:Token Plan专属密钥(sk-sp-开头)与百炼普通密钥不可混用!误用普通密钥将走按量计费模式,不会消耗套餐额度。
二、OpenClaw部署:从一键脚本到源码安装,双路径任选
2.1 路径一:一键部署(强烈推荐)
阿里云提供的OpenClaw一键部署脚本,将环境检测、Node.js安装、Docker部署、容器启动等十余步操作整合为单条命令。若你已通过阿里云OpenClaw/Hermes一键部署专题页面购买了预装镜像的轻量服务器,只需:
- 登录轻量应用服务器控制台,找到实例,进入「应用详情」
- 点击"端口放通",一键开放18789端口防火墙
- 点击"一键配置",输入百炼API-Key
- 点击"执行命令",生成访问Token
- 点击"访问Web UI",获取OpenClaw控制台地址
全程可视化操作,无需一行代码,真正实现"喂饭级"部署体验。
2.2 路径二:手动部署(自定义场景)
若需深度定制,可通过SSH连接ECS实例后执行:
# 更新系统
sudo apt update && sudo apt upgrade -y

# 安装依赖
sudo apt install -y curl wget git nodejs npm docker.io docker-compose

# 启动Docker并设置开机自启
sudo systemctl start docker
sudo systemctl enable docker

# 一键部署OpenClaw
curl -fsSL https://openclaw.ai/install.sh | bash
部署完成后,记录服务端口(默认18789)与管理员Token。
2.3 端口放行:不可忽视的"最后一公里"
无论哪种部署方式,18789端口必须在安全组与服务器防火墙双向放行:
# 安全组放行(控制台操作)
# 入方向规则:TCP | 端口18789 | 来源0.0.0.0/0

# 防火墙放行(命令行)
sudo firewall-cmd --permanent --add-port=18789/tcp
sudo firewall-cmd --reload

# 验证
sudo firewall-cmd --list-ports
三、百炼Token Plan深度集成:让模型调用"有度可控"
3.1 配置OpenClaw对接百炼
进入OpenClaw容器后,编辑配置文件:
docker exec -it openclaw bash
openclaw token generate --admin # 生成管理员Token
vi /root/.openclaw/config.json
在配置文件中写入:
{

"model": "qwen-max",
"apiKey": "你的百炼Access Key ID",
"apiSecret": "你的百炼Access Key Secret",
"endpoint": "https://dashscope.aliyuncs.com/api/v1"
}
重启服务使配置生效:
openclaw restart
exit
docker restart openclaw
3.2 Token Plan额度管控:四道防线守护你的钱包
在百炼控制台Token Plan管理页面,你可以配置:
- 每日/每月最大调用Tokens:防止意外超支
- 单IP/单账号调用频率限制:避免服务拥堵
- IP白名单:仅允许ECS实例公网IP访问,杜绝外部非法调用
- 用量告警:设置消耗阈值,Credits告急时自动推送提醒
Token Plan底层架构分为四层——协议适配网关层、统一计费调度层、模型资源池层、内置工具插件层——调度层会根据请求模型自动进行Credits折算与预扣,资源池做订阅用户与普通用户隔离,高峰期保障订阅用户调用稳定性。
想要快速开启这一切?访问阿里云OpenClaw/Hermes一键部署专题页面,从镜像选择到Token Plan订阅,一站式打通全链路。
四、服务验证:让一切"活"起来
4.1 基础状态检查
# 查看容器运行状态
docker ps | grep openclaw

# 查看服务日志
docker logs openclaw
# 日志显示 "Service started successfully" 即为正常

# 验证端口监听
netstat -tlnp | grep 18789
4.2 控制台访问与功能测试
在浏览器输入 http://你的ECS公网IP:18789,使用生成的管理员Token登录。发送测试指令(如"你好"),若模型正常响应且百炼控制台Token Plan额度正常消耗,则部署大功告成。
同时可测试百炼API连通性:
curl -H "Authorization: Bearer 你的百炼API-Key" \
https://dashscope.aliyuncs.com/v1/api/health
# 输出 {"status":"success"} 即连通正常
五、问题排查:六大常见"拦路虎"与破解之道
| 问题现象 | 根本原因 | 解决方案 |
|---|---|---|
| 实例创建失败,提示资源不足 | 所选地域/规格售罄 | 更换地域(杭州→上海)或降低规格重试 |
| SSH连接失败 | 安全组未放行22端口或防火墙拦截 | 安全组添加入方向规则,或执行防火墙放行命令 |
| 一键部署脚本执行失败 | 网络不稳定或镜像源访问失败 | 检查网络,重试脚本,或访问阿里云OpenClaw/Hermes一键部署专题页面使用可视化方案 |
| 服务启动后无法调用模型 | API Key填写错误或使用了普通密钥而非sk-sp-专属密钥 | 重新生成Token Plan专属密钥,确认前缀为sk-sp- |
| 调用频率超限被拦截 | 未配置Token Plan频率控制规则 | 在百炼控制台设置调用频率上限与IP白名单 |
| OpenClaw容器反复退出 | 内存不足或端口被占用 | 升级实例至2核4GiB以上,检查18789端口占用情况 |
进阶排查技巧
- 内存溢出:执行
free -h查看可用内存,若不足则必须升级实例 - Docker异常:
docker system prune -a清理残留容器后重新部署 - 日志定位:
docker logs openclaw --tail 100查看最近100行日志,精准定位报错
六、运维建议:让智能体"长治久安"
- 进程托管:使用
systemd或docker restart policy实现服务后台常驻与异常自动重启 - 开机自启:
sudo systemctl enable docker确保Docker随系统启动 - 定期更新:关注OpenClaw官方版本发布,及时升级获取新功能与安全补丁
- 用量审计:定期登录百炼控制台查看Token Plan消耗报表,合理规划续费周期
- 安全加固:定期更换API Key,限制安全组入站规则,启用百炼IP白名单
结语:从部署到落地,只差一次点击
AI智能体的云上部署,不再是技术极客的专属游戏。阿里云以ECS的弹性算力为基石,以OpenClaw的轻量框架为引擎,以百炼Token Plan的统一管控为护盾,构建了一条从"购买"到"运行"的极简通路。
现在就访问阿里云OpenClaw/Hermes一键部署专题页面,两步开启你的AI智能体之旅——第一步,选择预装镜像的轻量服务器;第二步,可视化配置百炼Token Plan。十分钟内,你的专属AI助手即可在云端上线,7×24小时为你所用。
技术的门槛已被踏平,剩下的,只有你的想象力。


