地理位置只回答“IP在哪”,ISP与ASN回答的是“这个IP归谁管、是什么网络类型”。看懂后者,才能识破伪装流量。
一、一个看着像同城用户的机房脚本
网关日志里抓到几百次高频请求,归属地显示“北京市”,看着像正常的同城用户。但把 ISP 字段拉出来一看,全部来自某云厂商的机房——这根本不是真实客户,而是批量脚本。
查IP带出ISP,是因为地理位置只回答了“IP在哪”,而ISP和它背后的ASN,回答的是“这个IP到底归谁管、是什么网络类型”。
在风控和排障里,只看城市往往不够。城市可以伪装,网络归属很难长期伪装。
二、ISP是什么?它和IP地址是什么关系?
ISP全称是 Internet Service Provider,即互联网服务提供商。电信、联通、移动是ISP,阿里云、腾讯云等云厂商在IP分配层面同样扮演着ISP的角色。
IP地址由区域互联网注册机构(RIR)分配给ISP,再由ISP分配给它所服务的用户或客户。在BGP路由体系中,ISP通常对应一个或多个AS(自治系统) ,每个AS拥有唯一的 ASN(自治系统号)。
所以,查IP带出ISP,本质上是在告诉你两件事:这个IP当前归属于哪个网络运营实体管理,以及它在BGP路由中从属于哪个ASN。
三、IP查询工具是怎么知道ISP的?
IP查询工具做的是数据映射,核心数据来源主要有两类:RIR的WHOIS注册记录,以及全球BGP路由表。
BGP路由表中每一个IP前缀都带有起源ASN。查询工具通过前缀匹配,就能反推出该IP所属的ASN,进而关联到对应的ISP名称。
这也意味着,ISP信息的准确性高度依赖ASN映射数据的新鲜度。如果ASN与IP前缀的对应关系发生变化,而工具数据没有及时更新,查询结果就会滞后。在验证数据时,可以选用支持每日更新ASN与BGP路由数据的离线库(如IP数据云)作为参照,以便相对及时地反映IP前缀与运营商归属的变化。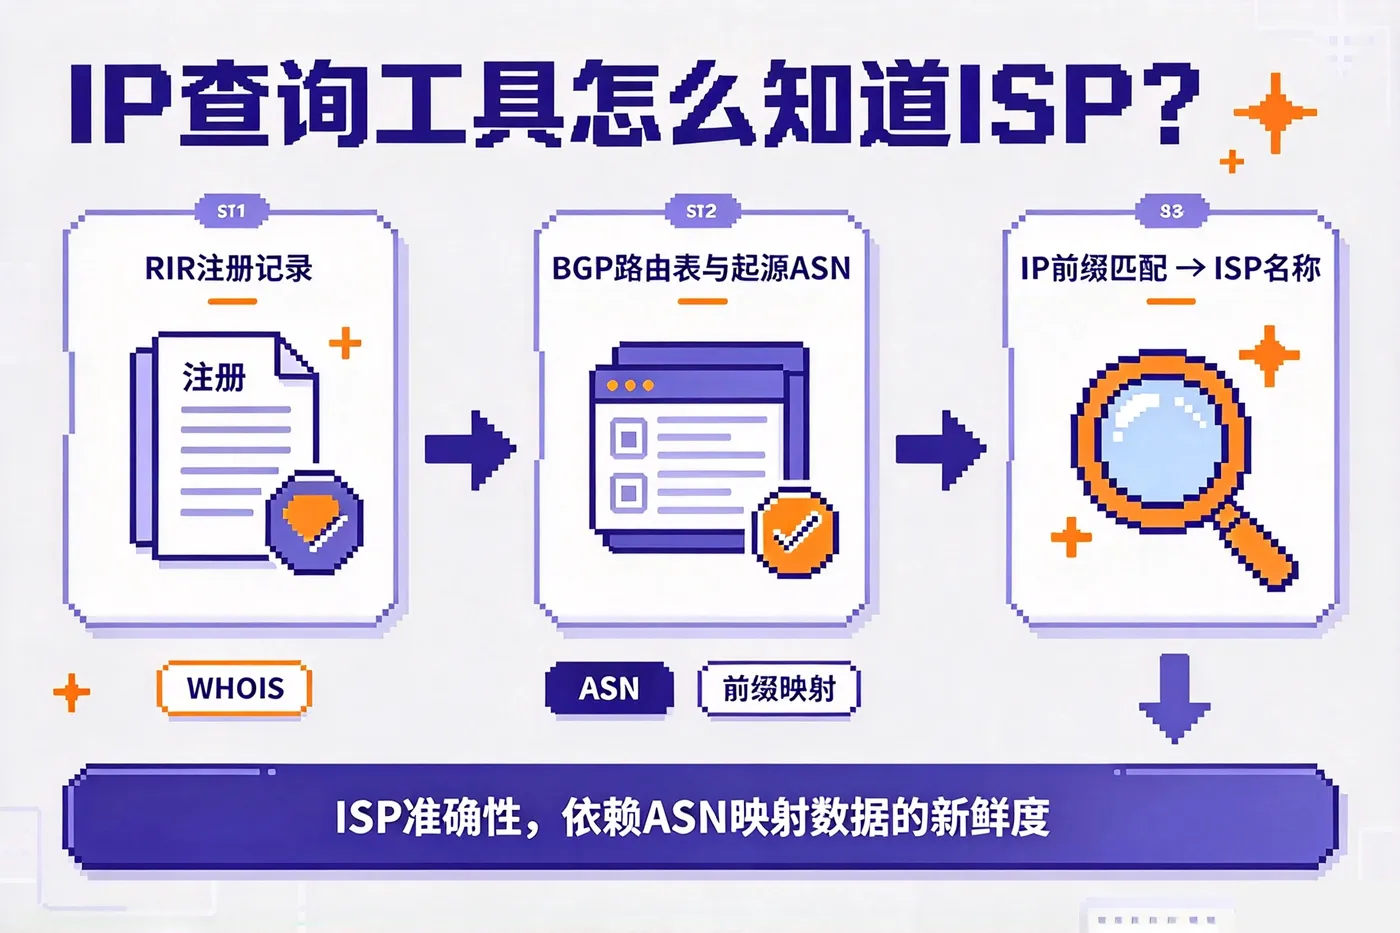
四、ISP信息有什么用?不只是看哪家宽带
ISP字段的价值,在于它揭示了IP的网络身份,而不仅仅是地理位置。
第一,区分真实用户与机器流量。 一个IP的ISP是“电信”还是“阿里云”,含义截然不同:前者大概率是家庭宽带用户,后者大概率是云服务器或数据中心出口。在风控和反爬场景中,这是判断IP类型的第一道筛子。
第二,辅助CDN调度与网络诊断。 不同ISP之间的互联质量存在差异。当用户反馈跨网访问慢时,结合IP的ISP字段,可以快速判断问题是否出在运营商之间的互联链路上。
第三,ASN聚合分析识别团伙行为。 多个IP如果归属于同一个ASN,即使地理位置分散,也可能来自同一个组织或同一批云资源。在安全溯源中,ASN维度比城市维度更能揭示“谁在操作” 。
五、不同场景下,ISP信息怎么看?
| 使用场景 | 重点看什么 | 典型判断逻辑 |
|---|---|---|
| 风控/反爬 | ISP是否属于云厂商或数据中心ASN | 云厂商ASN + 高频请求 → 高风险 |
| 网络排障 | 用户ISP与目标服务ISP是否跨网 | 跨网互联质量差 → 延迟升高 |
| 安全溯源 | 异常IP的ASN是否集中 | 多个恶意IP同属一个ASN → 团伙特征 |
| CDN/调度 | 用户ISP与节点ISP的匹配度 | 同ISP或优质互联 → 就近调度 |
六、进阶应用:用ISP和ASN排查隐藏风险
在实际的安全审计和网络分析中,攻击者或爬虫常常会伪装自己的真实位置,单看“城市”很容易被忽悠。这时,ISP和ASN就是拆穿伪装的抓手。
- 识破“伪住宅”流量。 很多自动化脚本会使用住宅代理网络,试图把自己伪装成普通家庭用户。查询时重点提取 isp 和 asn 字段:一旦发现该IP虽然位于某城市,但ISP归属为某某云、某某数据港,大概率是机房伪造的流量,可以直接触发风控策略。
- 识别“秒拨”网段。 某些宽带运营商的ASN下,如果短时间内出现大量地理跳跃极大的IP请求,说明可能遭遇了动态秒拨IP池。监控ASN维度的异常高频请求,往往比逐个盯IP更快发现攻击特征。
- 排查路由劫持与BGP异常。 当某个目标IP的延迟突然飙升,查一下它的ASN路由。如果它突然被宣告到了意料之外的运营商网络下,往往意味着出现了BGP路由异常,能明显缩短运维排障的时间。
七、结语:地理位置之外,多一双眼睛
查IP带出ISP,不是查询工具多此一举,而是因为ISP和ASN是IP地址在网络世界中的归属证明。地理位置回答“IP在哪里”,ISP和ASN回答“IP归谁管、是什么类型的网络”。
对于风控、排障和安全分析而言,后者的判断价值往往更高。理解ISP字段的含义,不仅能帮你排查网络故障,更能让你在网络风控和安全分析中,多一双识破伪装的眼睛。