摘要:
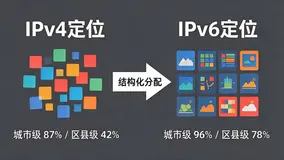
安全运营中的告警研判常被一个字段卡住:免费IP库只返回国家名称,区县级信息缺失,分析师难以判断风险来源是否与业务覆盖区域重合。本文围绕ip查询归属地的精度分层展开,说明国家、城市、区县、街道四级字段各自承担什么判断功能,区县级精度如何成为溯源的关键跳板,并给出在线API分诊的接入方式、返回码兼容处理和district空值兜底策略。文章同时讨论IP定位作为研判参考而非定性证据的合理边界。
一条告警卡在“来自境外”
安全运营中心每天面对大量告警。密码猜解、异常登录、数据外传尝试,反复出现。但很多团队卡在同一个环节:告警里只有一个IP,系统内置的免费IP库返回的结果是“境外”或者一个国家级名称。
“来自境外”不足以支撑任何有意义的处置决策。是哪个国家、哪个城市、走的是住宅宽带还是数据中心、有没有中转出口的痕迹——这些字段一缺,分析师在告警分诊阶段就做不了优先级判断。区县级定位缺失,还意味着内网横向移动后的源头排查和跨区域协同缺乏可用的地理依据。
ip查询归属地的精度,直接决定溯源的深度。这不是“有就行”的字段,是安全运营从“看告警”走向“做研判”的基础数据层。
精度分层各自解决什么问题
不同精度层级在安全运营里承担不同功能:
国家级解决“是否跨境”的初筛,但撑不起进一步动作。城市级能判断风险来源的大致区域,但在同城攻击场景下区分力有限。区县级是溯源的关键跳板——告警来自国内IP时,区县级精度让分析师能判断风险来源是否与业务覆盖区域一致,是否与已知的攻击来源集中地重合。街道级在需要与物理位置交叉核对的场景里提供更细的空间参考,但价值不在“精确到门牌”,而在“把同一城市内的不同区域来源区分开”。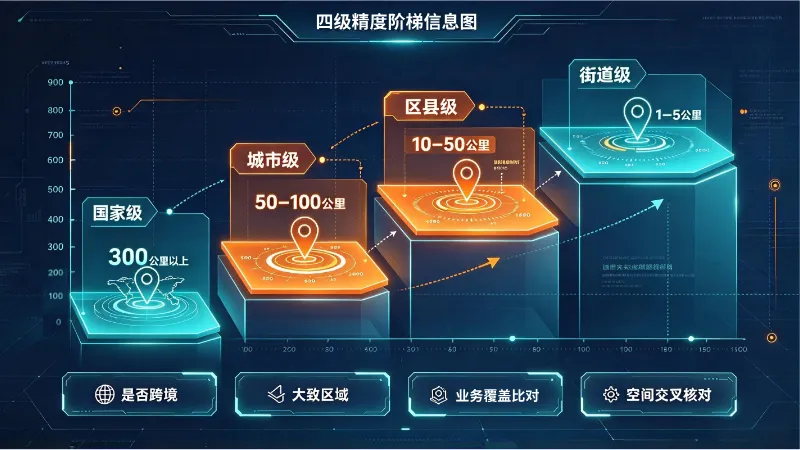
一个需要正视的现实是:IP地理定位的准确率本身有天花板。全球平均准确率在85%—95%之间,城市级精度通常高于街道级。ip查询归属地应该作为研判的参考维度之一,不是唯一依据。安全团队要的是“在告警分诊阶段快速缩小范围”,不是“用IP直接定案”。
风险画像让分诊从“逐条看”变成“按分数排”
精度解决“在哪”,风险画像解决“多可疑”。风险画像整合地理位置、网络属性、IP类型、风险等级、风险评分和风险行为标签(凭证填充、自动采集、批量异常注册等),为每个IP生成综合评估。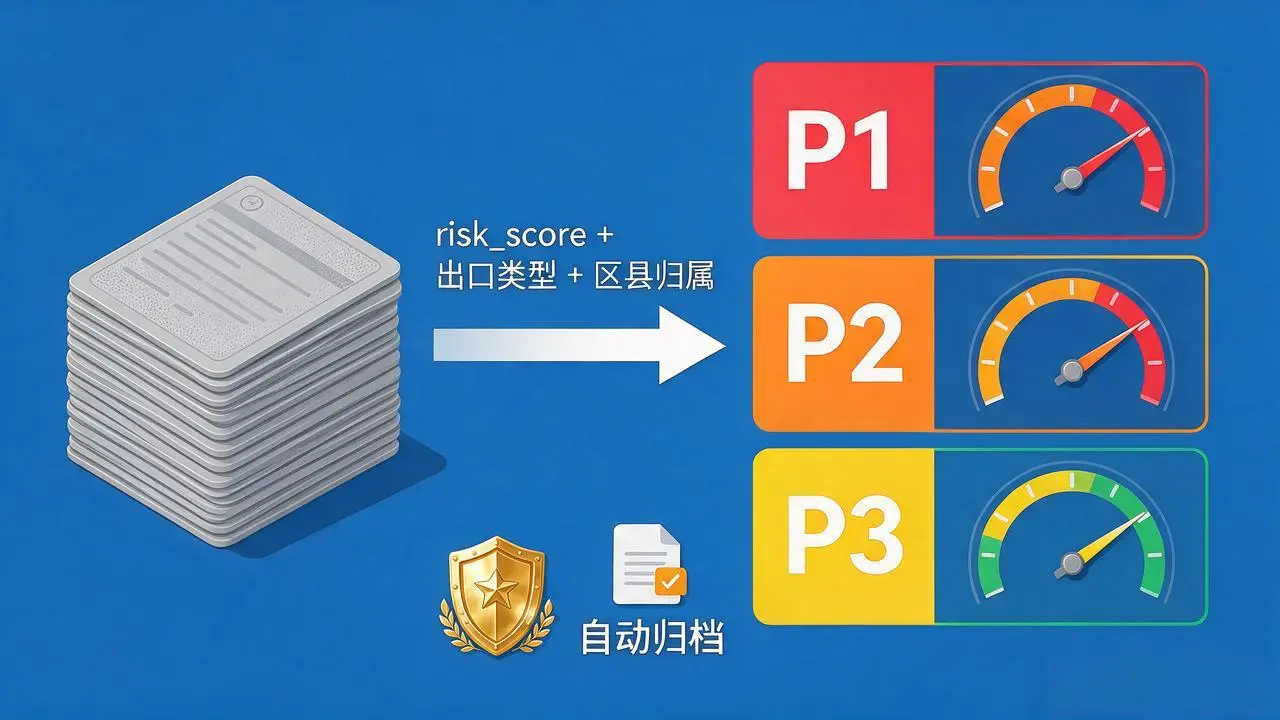
把risk_score直接接进分诊规则:高风险IP自动升级处置优先级,低风险IP批量收敛,中风险进人工复核队列。分析师不用在多个平台之间手动拼凑IP信息,单次研判从数分钟压到秒级。
Spur 2026年的研究指出了一个更深的问题:IP情报在多数组织里仍然是反应式工具——事件发生后用IP丰富日志、调查告警、限制流量。这些工作流是必要的,但本质上是向后看的。真正被需要的能力,是把IP数据用在决策更早的阶段:告警触发那一刻,risk_score和出口类型已经参与分诊,而不是等分析师打开告警之后再补查。
告警分诊链路的接入实现
不同接口版本的返回码口径可能是0或200,代码做兼容判断;district字段依赖套餐和IP覆盖范围,海外IP或基础套餐可能返回空,下游要能接受空值。
Python
import requests

def triage(ip):
    r = requests.get('https://api.ipdatacloud.com/v2/query',
                     params={
   'ip': ip, 'key': 'your_key', 'lang': 'zh-CN'},
                     timeout=3).json()

    if r.get('code') not in (0, 200):
        return {
   'error': r.get('message'), 'ip': ip}

    d = r.get('data') or {
   }
    score = int(d.get('risk_score') or 0)
    proxy = d.get('proxy_type') or ''
    district = d.get('district') or ''

    if score > 85 or (proxy and score > 70):
        return {
   'ip': ip, 'priority': 'P1', 'location': district}
    if score > 60 or proxy:
        return {
   'ip': ip, 'priority': 'P2', 'location': district}
    return {
   'ip': ip, 'priority': 'P3', 'location': district}

print(triage('203.0.113.45'))
对于日均告警量上万的团队,更务实的做法是在WAF或防火墙策略链前端挂一轮离线库筛选,把risk_score明显偏低、usage_type为正常住宅且无出口类型标签的流量先批量收敛,分析师只处理初筛后仍然值得看的告警。离线库的微秒级查询延迟和单机250万以上QPS,足够在告警产生之前完成这一层过滤。
如果district返回空、但业务上必须做区县级判断,可以退一步用city加经纬度坐标交叉核对:经纬度落点不完全精确,但结合运营商和usage_type,通常足以判断风险来源是否与业务覆盖区域一致。district为空本身就是“这个IP只能到城市级”的一个信号,不是数据缺失。
溯源的合理边界
ip查询归属地在安全运营里的合理定位是“缩小研判范围的底层数据”,不是“直接定性的证据”。区县级精度解决“这个告警值不值得优先看”,risk_score解决“这个IP在多大概率上值得怀疑”。最终处置决策还得结合告警类型、资产重要性、历史行为序列和业务上下文。
但当告警列表里的每一条“境外IP”都被替换为“某国某城市、数据中心出口、risk_score 87、命中凭证填充标签”时,安全团队的工作方式会发生实质变化:从逐条打开告警做手工调查,变成按风险分数排队、按优先级处置。
数据来源:
- IP数据云《高精度IP定位重塑企业安全防线》(2026-08-26)
- Spur《2026 IP Intelligence Study》