摘要
企业终端数据安全的难点,从来不是技术不够,而是思维没转过来。这篇复盘我们一次终端数据安全改造的完整过程:从"出事才查"的被动状态,改造成"平时设防"的主动体系,重点讲检测、审计、追溯三个环节怎么落地,给同行参考。
改造前:四个"查不到"
改造前,我们的终端数据安全基本处于裸奔状态,最要命的是四个"查不到":
U盘拷了啥,查不到。 终端USB口全开放,员工拷走客户资料,事后完全没有记录。
文件外发了啥,查不到。 客户资料、合同明文存储,微信一发就出去了,没有任何检测手段。
屏幕拍了啥,查不到。 一次疑似泄密,在场好几个员工,谁都可能拍,就是定位不了人。
操作留了啥痕,查不到。 终端操作没有日志,出了事无据可查,责任说不清。
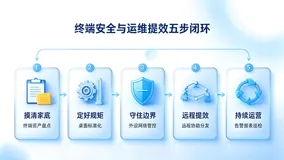
改造过程:检测、审计、追溯三步走
第一步:管住出口,外设管控加检测
改造第一件事,给终端的"出口"装闸机。
U盘接入要审批,未注册设备直接禁用;文件拷贝行为实时检测,异常拷贝自动拦截。改造后,U盘拷贝从"随便拷"变成"审批+留痕",出口管住了。
第二步:管住文件,加密加外发检测
第二件事,让文件本身带防护。
客户资料、合同、图纸自动加密,离开公司环境打不开;文件外发行为检测,可疑外发自动告警。改造后,文件从"明文裸奔"变成"加密防护+外发可查"。
第三步:管住屏幕,水印加拍照检测
第三件事,解决拍屏查不到人。
终端屏幕带专属水印(工号+时间),拍照放大可溯源;敏感应用内禁止截屏,摄像头开启自动检测告警。改造后,拍屏从"查不到"变成"拍就追得到"。
第四步:管住留痕,全量审计加异常检测
第四件事,把操作留痕补全。
文件打开、修改、拷贝、打印、外发全程记录,日志集中存储、防篡改、可查询;批量拷贝、非工作时间访问敏感数据等异常行为自动检测告警。改造后,出了事不再是无据可查,而是回溯到具体的人和操作。
改造后的变化
| 环节 | 改造前 | 改造后 |
|---|---|---|
| U盘拷贝 | 随便拷、查不到 | 审批+留痕 |
| 文件外发 | 明文裸奔、无检测 | 加密+外发可查 |
| 屏幕拍屏 | 查不到人 | 水印溯源 |
| 操作留痕 | 无日志 | 全量审计+异常告警 |
最直观的变化:信息安全从"出了事才灭火"变成"平时就设防"。一次疑似泄密事件,以前要查好几天还查不清,现在从日志回溯,几小时锁定操作者。
总结
企业终端数据安全改造,核心是四个字:设防在平时。
- 出口要管:外设管控,数据不能随便拷
- 文件要护:加密防护,拷走打不开
- 屏幕要溯:水印溯源,拍屏能追人
- 操作要查:全量审计,出了事有证据
改造最大的体会:技术不是难点,思维才是。把"事后追责"换成"平时设防",终端数据安全才算真正落地。