
Agent 落地越来越热。
这一年,越来越多企业把 Agent 接进了业务:写代码、做运营、跑分析。大家也逐渐形成一个共识——数据越来越重要。模型决定 AI 有多聪明,数据库决定 AI 能跑多远,这是我们在云栖大会上讲过的判断。
但有一件事比数据本身更重要,也更容易被忽视:数据安全。
先看一组数据。过去一年,阿里云 RDS PostgreSQL 新增实例数增长了 400% 以上,其中约 80% 由 Agent 创建,Agent 驱动的访问流量占比已经接近一半。数据库的主要用户,正在从人变成 Agent。
这个变化当时看是效率故事,今天看,它首先是个安全故事。
一、数据库的用户变了,安全的前提也变了
过去数据库安全管的是人。DBA 有账号,应用有账号,权限给到人,审计追到人。
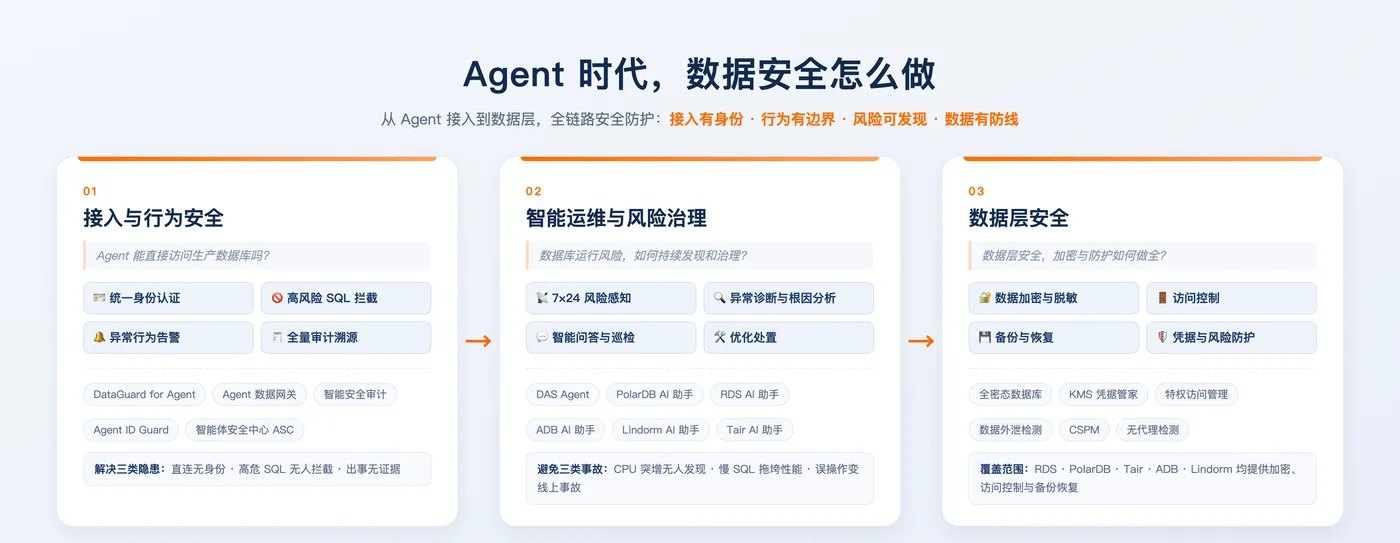
Agent 成了主要用户之后,出现了三个盲区。
第一,Agent 拿的是谁的账号?它的权限怎么发的?出了事能不能定位到它?
第二,它每天对数据库做了什么,有没有人盯、有没有记录?
第三,数据库的暴露面变了。凭据散落在代码里、配置里、Agent 的记忆里。
面向 Agent 时代,阿里云数据库提供全链路防护:接入有身份、行为有边界、风险可发现、数据有防线。
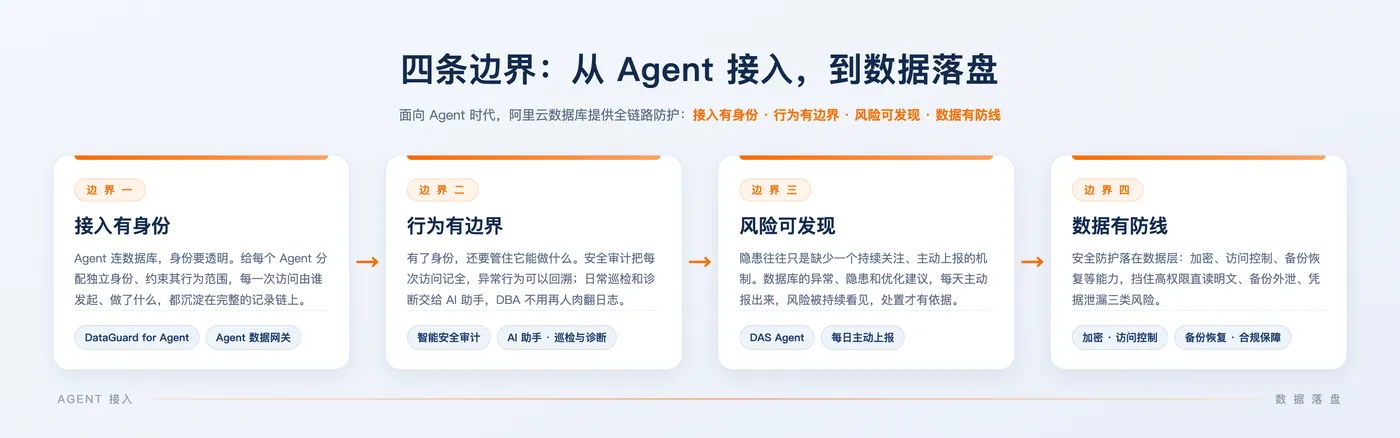
边界一:接入有身份
Agent 连数据库,身份要透明。DataGuard for Agent 目前公测免费,Agent 数据网关每月还有 1000 次免费调用,给每个 Agent 分配独立身份并约束其行为范围,从建立连接的那一刻起,每一次访问由谁发起、执行了什么操作,都会沉淀在完整的记录链上。
边界二:行为有边界
有了身份,还要管住它能做什么。安全审计把每次访问记全,异常行为可以回溯。AI助手,你安全巡检过程中的好搭子。无论是保有或选购的是哪款阿里云数据库产品(PolarDB、RDS、AnalyticDB、Tair、Lindrom等),我们已经全面配备 AI助手,日常巡检和诊断交给它们,DBA 不用再人肉翻日志。
边界三:风险可发现
数据库中的隐患往往只是缺少一个持续关注并主动上报的机制。DAS Agent 有 5000 字符免费额度,每日签到还能再领 700 字符/天,数据库的异常、隐患和优化建议,它每天主动报。风险能够被持续看见,处置起来更有依据。
边界四:数据有防线
安全防护落在数据层,通过加密、访问控制与备份恢复等能力,阻断错误数据在引擎内部产生和扩散。数据加密、访问控制、备份恢复、合规保障,页面里列了完整清单。阿里云数据库全品(RDS、PolarDB、Tair、AnalyticDB、Lindorm 等)数据层自带哪些安全能力,页尾一张对照表选型时直接对着用。
二、数据库之外,还有三道门
上面解决的是数据库自身的安全,但只靠数据库产品本身并不足够,凭据散落在代码、配置和 Agent 的记忆里,数据被调用之后经由哪些链路流向哪里,很多团队难以说清。以下三个环节,需要数据库与安全产品组合起来补齐。
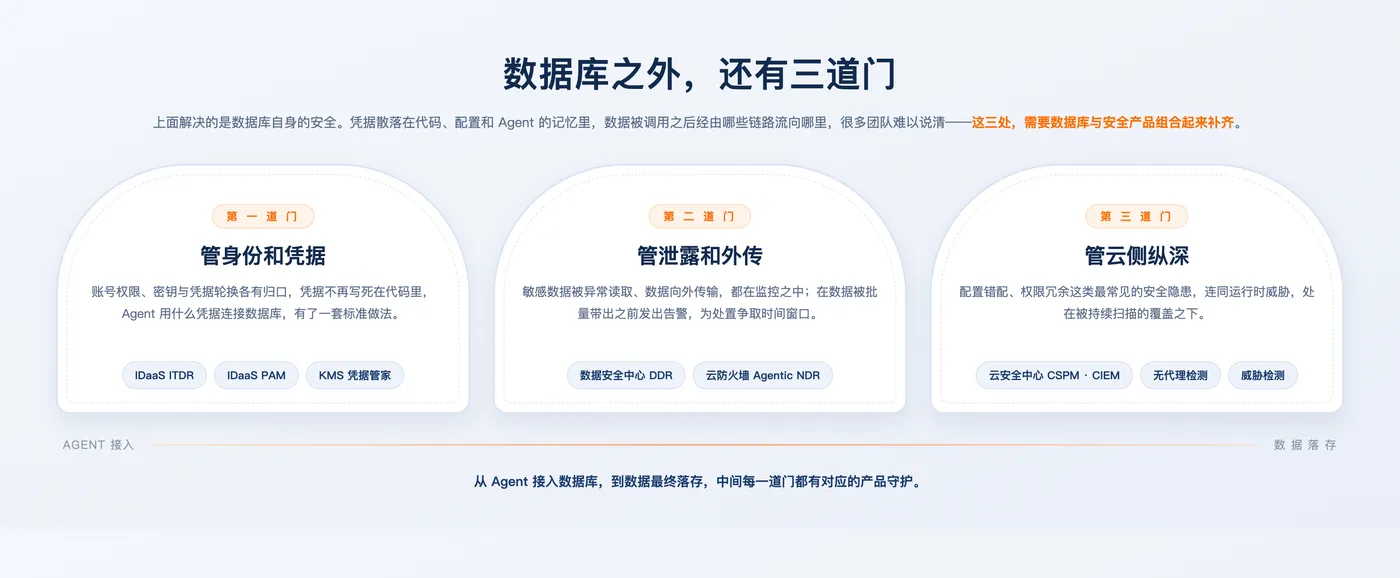
- 管身份和凭据。 IDaaS 的 ITDR 和 PAM 管住账号权限,KMS 凭据管家管住密钥,凭据不再写死在代码里,轮换也由系统按策略自动完成,Agent 使用什么凭据连接数据库,从此有了一套标准做法。
- 管泄露和外传。 数据安全中心 DDR 持续识别敏感数据被异常读取的行为,云防火墙的 Agentic NDR 则监控数据向外传输的通道,在数据被批量带出之前发出告警,为处置争取时间窗口
- 管云侧纵深。 云安全中心的 CSPM 和 CIEM 负责排查配置与权限错配,无代理检测和威胁检测补上运行时防护一环,配置不当、权限冗余这类最常见的安全隐患,处在被持续扫描的覆盖之下。
从 Agent 接入数据库,到数据最终落存,中间每一道门都有对应的产品守护。
三、Agent 时代,数据库安全选它们
今天,上述产品和组合方案在阿里云官网可以即刻获取(地址在文末获取)。我们为您清晰呈现三大盲区对应解法、五大产品线的能力对照表、数据库外围三道门的产品组合,以及各项免费额度的开通入口:
- DBA 和运维:页面上的能力清单按四条边界逐项对应了 RDS、PolarDB、Tair、AnalyticDB、Lindorm 各产品线的能力,可直接作为巡检项核对;DAS Agent 和各产品 AI 助手的免费额度入口也汇总在页面内,开通即用。
- 安全负责人:数据库外围的身份、凭据、泄露、配置四个环节,在页面中对应 IDaaS、KMS、DDR、云安全中心三组安全产品组合,可作为现有安全体系对照数据库场景查缺的参考。
- 正在搭建 AI 应用的团队:Agent 数据网关每月 1000 次免费调用,DataGuard for Agent 公测免费,两项都支持在 Agent 上线前先行接入——在开发阶段就把访问链路纳入管控,比应用进入生产环境后再改造,改动成本和风险都小得多。
AI应用正在各行各业全面落地开花,当Agent开始连接数据库,数据安全这道防线阿里云为您守护!
官网专题页直达:https://www.aliyun.com/activity/database/data-security



