
"我明明没订过酒店,怎么收到了预订确认?"这是日本乐天旅行泄露事件里,很多用户的第一反应。10月26日,乐天集团确认旗下旅行预订网站遭非法访问,约260万登录用户的信息受影响,其中3.6万人的支付信息也被牵涉。信息已经流出去了,接下来最要紧的,是把登录记录翻一遍,看看有没有人已经摸进了你的账号。
一、这次到底泄露了哪些东西
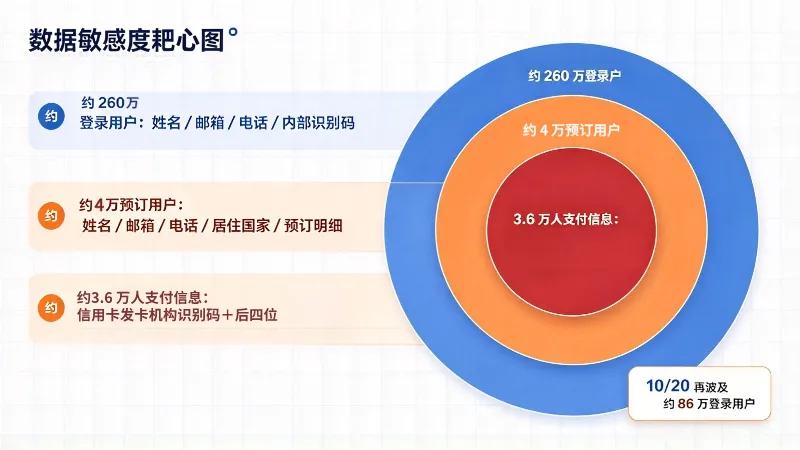
乐天旅行把受影响信息分成几层:约4万名预订用户的姓名、邮箱、电话、居住国家,还有预订明细;其中3.6万人的支付信息受影响,包括信用卡发卡机构识别码和后四位数字。还有约260万登录用户的姓名、邮箱、电话、内部识别码也被牵涉。10月20日网站再次检测到可疑访问,又波及约86万登录用户。
好在完整卡号、安全码、密码这些关键字段没在泄露范围里,短期内没法直接盗刷。但姓名、电话、邮箱加上预订记录,足够骗子拼出一份精准诈骗的脚本。
二、骗子拿着这些信息能干什么
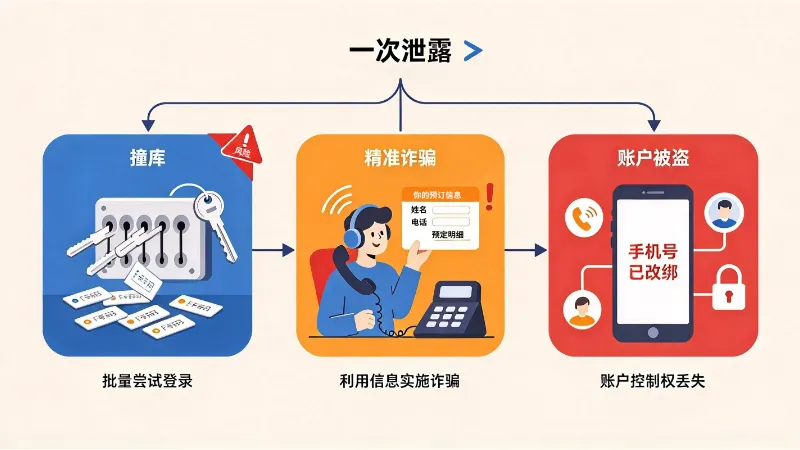
数据泄露的麻烦,往往在泄露之后几个月才慢慢显现。
第一,撞库。很多人多个平台用同一套账号密码,泄露的邮箱和密码组合会被拿去批量试登录,一次泄露能撬动好几个平台。
第二,精准诈骗。骗子拿到你的姓名、电话和预订明细,能报出"你订了哪家酒店",冒充客服让你转账退款。
第三,账户被盗。登录信息流出后,攻击者可能直接登进你的账户改绑手机号。
ITRC的数据显示,2026年上半年美国就报了1803起数据泄露、4.7亿份受害者通知,半年就超过了2025年全年。
三、先把登录记录翻出来
账号泄露后,比改密码更早的一步,是把登录记录翻出来,看有没有陌生IP。攻击者要动用你的账户,先得完成一次登录,登录记录里的来源IP就是它留下的脚印。
拿登录IP去ip地址查找,跟自己的常驻城市比一比。城市对得上、又是家庭宽带,多半是自己;城市跳到了外地、或者落在机房段,就得留个心眼。真人的登录通常走家庭宽带、移动网络;机房段冒出来的,多半是云服务器、爬虫这类机器,得单独拎出来看。
四、一段代码,批量筛一遍登录记录
下面这段代码,把账号最近的登录记录逐条喂给ip地址查找,一次筛出可疑IP。查不到归属数据的标"查不到",不当作正常放过去。
Python
import requests

API = "https://api.ipdatacloud.com/v2/query"
KEY = "你的KEY"          # 产品密钥,不同产品用不同key

DC = ("数据中心", "机房", "idc", "cloud", "hosting")

def ip_detail(ip):
    """查一个IP的城市和网络类型,失败返回空字典。"""
    try:
        r = requests.get(API, params={
   "ip": ip, "key": KEY}, timeout=5)
        r.raise_for_status()
        body = r.json()
    except (requests.RequestException, ValueError):
        return {
   }
    if not isinstance(body, dict) or str(body.get("code")) != "200":
        return {
   }
    data = body.get("data")
    if not isinstance(data, dict) or not data:
        return {
   }
    return {

        "city": str(data.get("city") or "").rstrip("市"),
        "net": str(data.get("usage_type") or "").lower(),
    }

def scan_logins(records, home_city):
    """records: [(登录IP, 登录时间)],逐条给出结论。"""
    for ip, when in records:
        d = ip_detail(ip)
        if not d:
            yield when, ip, "查不到,人工核对"
            continue
        if any(k in d["net"] for k in DC):
            yield when, ip, "机房段,可疑"
        elif d["city"] and d["city"] != home_city:
            yield when, ip, "异地登录,可疑"
        else:
            yield when, ip, "正常"

for when, ip, tag in scan_logins([("183.2.3.4", "10-26 09:12"), ("45.83.9.1", "10-26 23:40")], "北京"):
    print(when, ip, tag)
五、照着清单查一遍
1.进账号后台,翻"登录记录""设备管理",把近一个月的登录IP和时间抄下来。
2.逐个拿陌生IP去ip地址查找,对归属地、运营商、网络类型。
3.有异地或机房段登录的,先改密码、开二次验证,再联系平台,涉及资金再报警。
六、别把识别当破案
查到异常登录,不等于能锁定是谁干的。ip地址查找能给的是缩小范围、留好证据,追责那一步得靠完整证据链,再交给执法机关。日本经济新闻的统计显示,9月以来全球公开披露的泄露事件已涉及3.2亿人,其中日本累计5700万。泄露已经成了常态,账户只能自己多上点心。想要自己查,IP数据云的接口几行代码就能接上,把归属地、网络类型直接读出来。
数据来源
- 中新经纬(日本乐天旅行遭非法访问报道,2026-10-27)
- 美国身份盗窃资源中心ITRC《2026上半年数据泄露报告》(1803起、4.7亿份受害者通知)
- 日本经济新闻(9月来全球泄露3.2亿人、日本累计5700万)
