归属地只能粗分来源,把网络类型、ASN、风险评分和代理标签组合起来,才能把百万级源IP告警变成可执行的分诊规则。
一、只按归属地封禁,为什么两头出错?
安全团队面对百万级日志时,难点往往不是缺少IP数据,而是分析师的判断很难复制到每一条告警上。个人经验覆盖不了全部告警,结构化规则可以。
归属地只能做粗粒度切分。把网络类型、ASN和风险评分 叠加起来,同一批源IP才能进一步拆开。近年高危漏洞披露后出现的自动化利用潮,也反复暴露出同一个问题:不少分诊逻辑还停留在“境外或境内”的二元判断。只有把IP的网络属性变成字段,分诊才能进入策略链。
IP归属地描述的是注册位置,回答不了这个IP属于住宅宽带、移动网络还是数据中心。
同一个城市出口下,可能既有家庭宽带用户,也有机房里运行脚本的云主机。批量注册、爬虫和自动化扫描通常会使用数据中心或VPS,而不是真实住宅宽带。IP数据云的net_type 字段可区分 数据中心、住宅和移动网络,让分诊规则只处理攻击者实际使用的基础设施类型。
如果按国家或城市封禁,容易误伤整片正常用户;改按网络类型分层后,处置对象会从“地理位置”缩小到“基础设施身份”。告警洪峰里,数据中心IP通常更适合批量处置,住宅宽带IP则应结合主机行为再确认,不宜直接一刀切。
二、处置粒度为什么要上移到ASN?
海量告警里的源IP往往集中在少数ASN。逐个封禁IP既跟不上处置速度,也容易被IP轮换绕过。ASN是路由层面相对稳定的聚类单元:攻击者更换出口IP的成本较低,更换基础设施提供商通常更麻烦,因此按ASN聚类更接近攻击基础设施的边界。
- 从WAF或防火墙导出攻击时段内的源IP列表。
- 用离线IP库批量查询ASN。
- 按ASN聚合计数,找出攻击量靠前的ASN。
聚类主键通常按ASN、网段或CIDR、组织或宿主 的顺序使用。ASN放在最前,是因为它比单个IP更难快速更换。某些ASN如果长期与恶意活动关联,可以进一步沉淀为持续监测规则,而不是只用于一次应急。
不过,ASN更适合作为优先级信号,不宜直接当成自动封禁依据。同一ASN下可能混有正常用户,仍要结合IP风险评分 交叉判断,低风险IP应正常放行。
三、风险评分和代理标签,分别解决什么问题?
风险评分回答“这个源IP有多可疑”,代理或VPN标签回答“这个请求是否经过匿名化中转”。两者用途不同,不能互相替代。
IP风险评分把可疑程度量化成字段,便于直接写进WAF或防火墙策略链。可以参考下面的分级方式:
| 条件组合 | 处置动作 |
|---|---|
risk_score>85且ASN异常聚集 |
直接拒绝 |
usage_type=数据中心且risk_score>70 |
限制敏感操作 |
risk_score31–60 |
转入二次验证 |
这套分级不只适用于某一次应急。攻防演练中的攻击队IP泛滥、日常扫描噪声治理、C2通信前置阻断,都可以复用同一组字段和分层原则。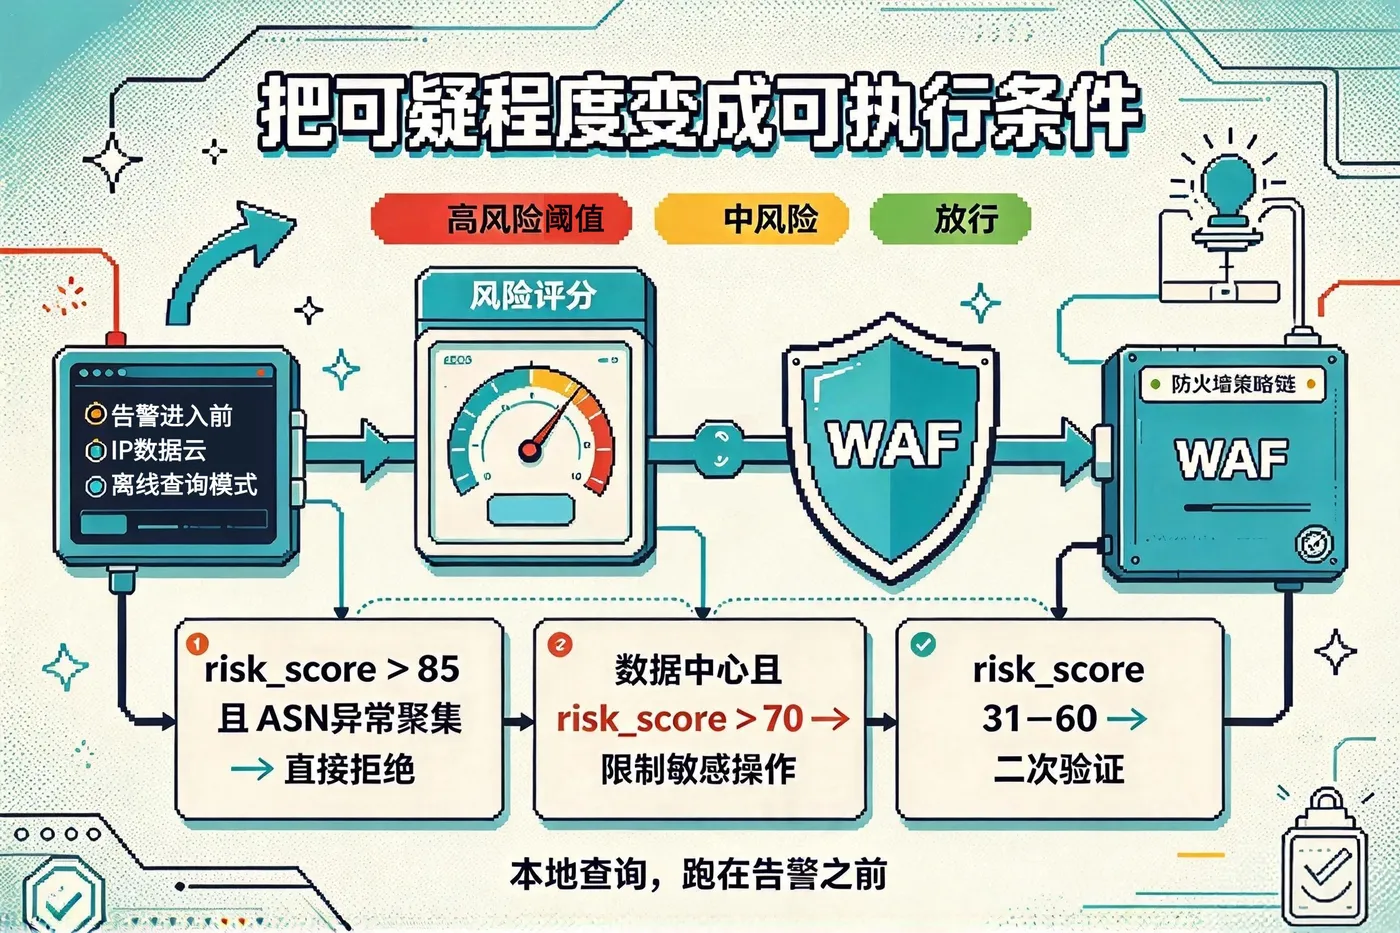
代理识别用于补足归属地看不到的信息。攻击者可能通过商业代理中转,请求所用IP的注册城市并不等于真实来源。风险画像中的代理或VPN标签与ASN归属,往往能更早暴露攻击链所用的基础设施。这也说明风险评分不能只依赖地理位置。
四、部署形态决定分层能否跑在告警之前
分层要真正生效,查询必须发生在告警进入人工队列之前。IP数据云离线IP库可在内网完成查询,单次返回net_type、asn、risk_score、代理标签等 20余个字段,提供微秒级响应且不依赖外网,适合挂在WAF或防火墙策略链前端完成第一轮筛选,而不是等分析师逐条打开告警后再补查。
本地查询还有一项直接好处:攻击源IP列表本身属于敏感数据,离线部署可以避免把告警明细发送到外部接口。
五、FAQ:从粗分到策略链,怎么开始?
- 只有归属地数据,能不能先跑起来?
- 可以,但只能做粗分。过渡期可以先用归属地筛出明显异常的境外段和已知高风险地区,同时接入ASN与网络类型字段,再把“境外或境内”的二元规则逐步替换为“数据中心加高风险ASN”等组合条件。这样做的意义,是让团队先熟悉字段口径,不必等所有数据齐全后再开始。
- 区县级定位在安全研判里还有用吗?
有用,但它更适合事后溯源和取证,不再承担第一轮分诊的主维度。告警洪峰下,网络类型、ASN和风险评分通常比行政区划更有区分力。两类信息服务于不同阶段,并不冲突。
六、小结
先按网络类型分桶,再按ASN确定优先级,最后用风险评分和代理标签决定处置动作。
漏洞会修复,编号会归档。下一次告警洪峰到来时,真正能缩短响应时间的,是已经写进策略链的分层规则,而不是临时整理的一份封禁列表。