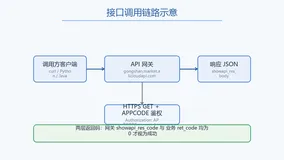
银行卡二三四要素实名认证接口接入指南|输入卡号、姓名、证件号与手机号,核验要素一致性
一、技术简介
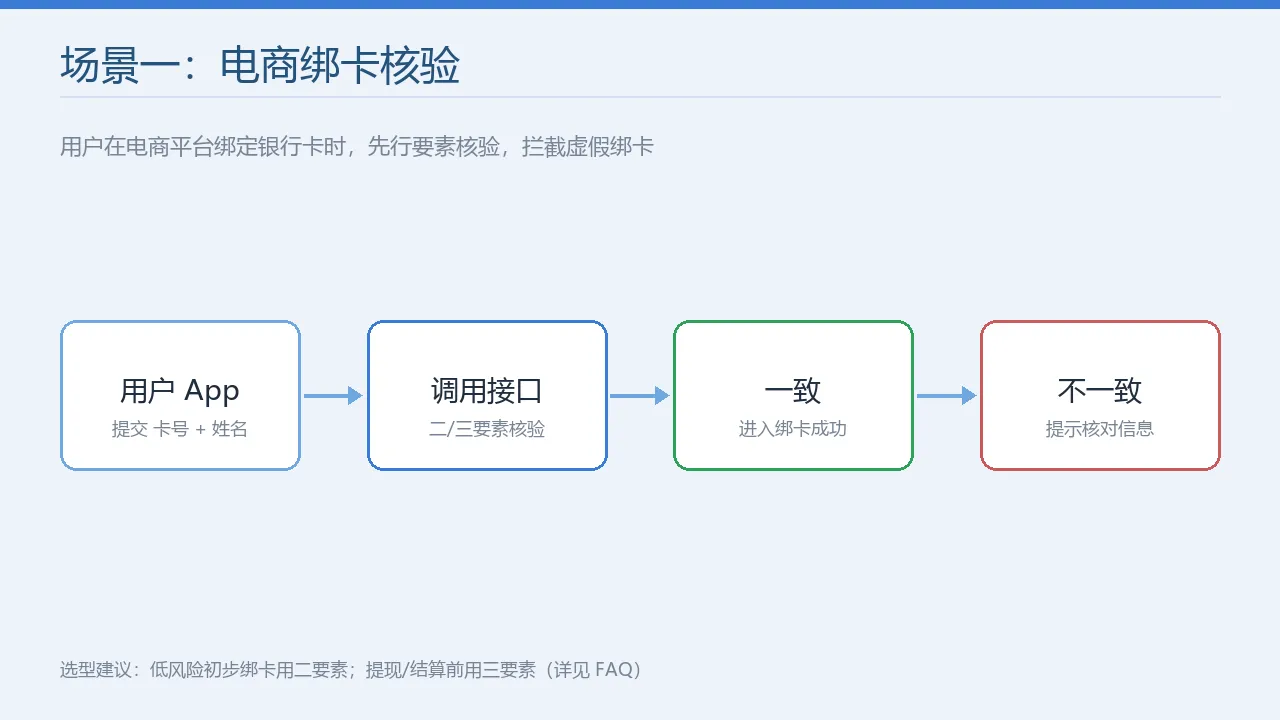
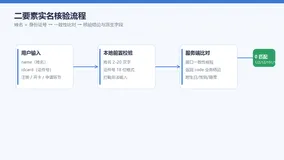
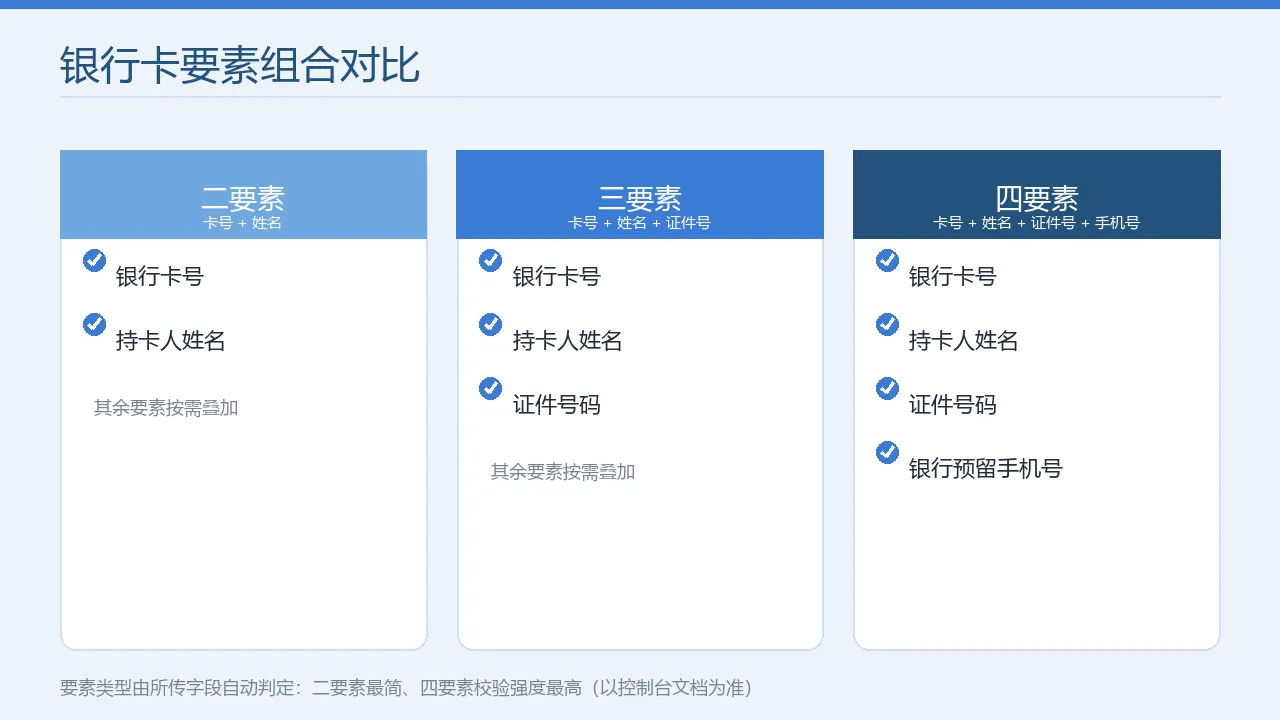
银行卡二三四要素实名认证接口是一类身份核验服务,用于验证用户提交的银行卡要素与银行留存记录是否一致。根据业务风控等级的不同,接口支持三种要素组合:二要素(银行卡号 + 姓名)、三要素(银行卡号 + 姓名 + 证件号码)、四要素(银行卡号 + 姓名 + 证件号码 + 银行预留手机号)。调用方传入对应要素后,接口返回一致性校验结果(一致 / 不一致 / 未认证 / 卡片已注销等)。该能力常用于金融开户、绑卡校验、提现打款前核对、注册实名等需要确认「人—证—卡」关系的场景,以 RESTful 形式提供,返回 JSON 结构,便于在 Web 后端、移动端服务端或内部业务系统中集成。
二、能力概览
| 能力 | 说明 | 适用情形 |
|---|---|---|
| 二要素核验 | 传入银行卡号与姓名,校验两者一致性 | 低风控场景的初步绑卡、卡号与持卡人姓名核对 |
| 三要素核验 | 传入银行卡号、姓名与证件号码,校验三者一致性 | 用户实名认证、提现与结算前校验、后台实名备案 |
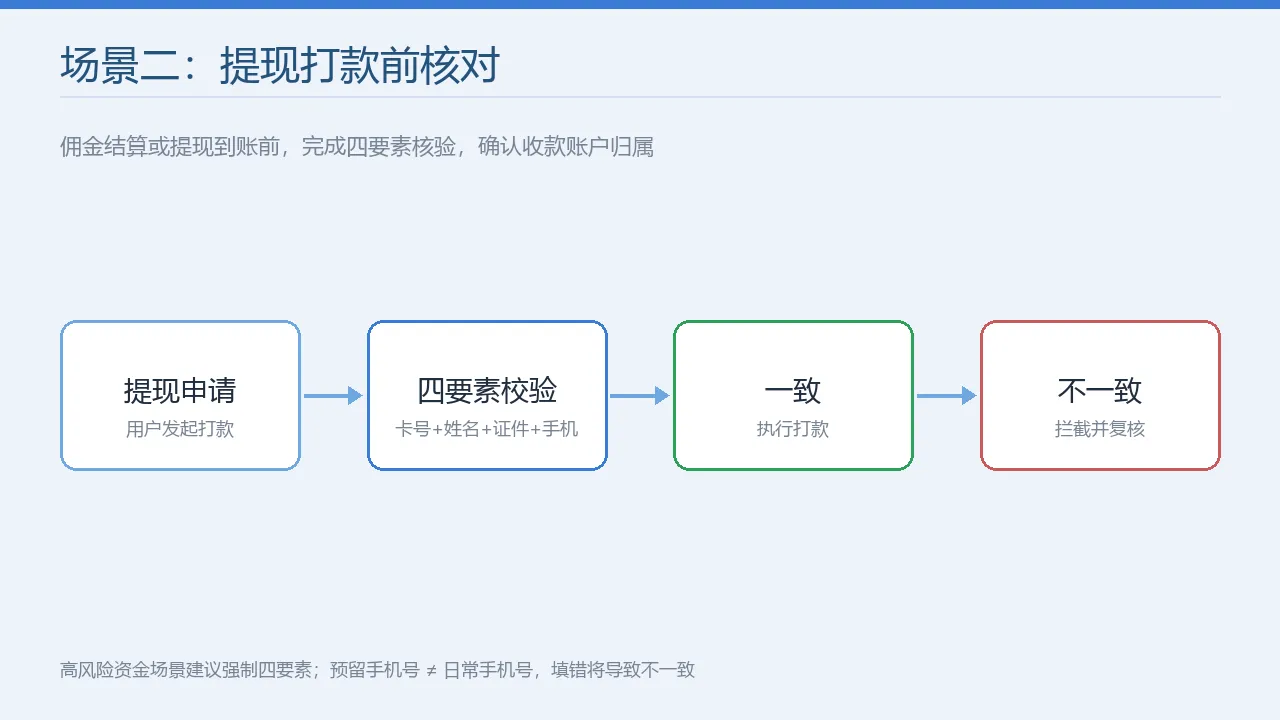
| 四要素核验 | 在三项基础上增加银行预留手机号,校验四者一致性 | 网贷/理财开户、钱包开户、高风控资金类业务 |
| 发卡行识别(辅助) | 返回发卡银行名称、卡类型等增值信息 | 向终端用户展示可信反馈、辅助风控判断 |
三、适用场景
- 金融开户与绑卡:在用户绑定银行卡环节,核验「人—证—卡」关系,拦截冒用卡片与虚假绑卡。
- 提现与打款前核对:佣金结算、提现到账前,确认收款账户归属,降低误打款风险。
- 注册实名备案:平台账号注册时完成实名要素校验,满足业务侧身份核验需要。
- 风控分级:根据业务风险等级选择要素组合(选型思路见下文与第十节 FAQ)。
四、接入流程
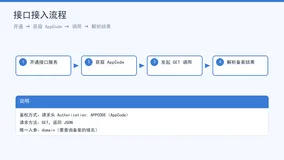
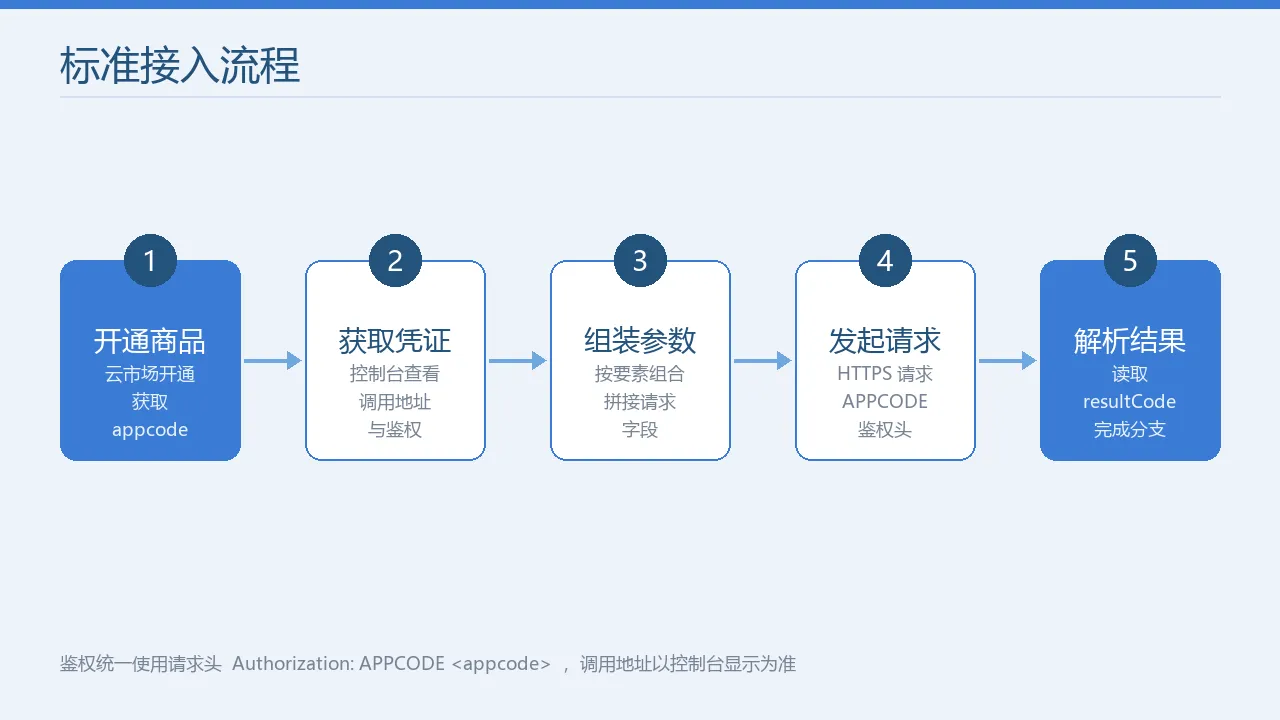
标准接入分为五步:
- 在云市场开通对应商品,获取
appcode凭证。 - 在控制台查看调用地址、请求方式与鉴权要求。
- 按所选要素组合拼接请求参数。
- 发起 HTTPS 请求,请求头携带
Authorization: APPCODE <appcode>。 - 解析返回 JSON,读取业务结果码完成业务分支。
请求参数
| 参数 | 位置 | 必填 | 说明 |
|---|---|---|---|
bankCard |
form / body | 是 | 银行卡号,去除空格,支持借记卡与信用卡 |
name |
form / body | 是 | 持卡人姓名,仅简体中文 |
idCard |
form / body | 三/四要素必填 | 18 位居民身份证号码 |
mobile |
form / body | 四要素必填 | 银行预留手机号(注意:预留手机号 ≠ 日常联系手机号) |
orderId |
form / body | 否 | 商户端订单号,建议生成唯一流水号,用于对账与问题排查 |
要素类型由所传入的字段自动判定:仅传
bankCard+name视为二要素;再加idCard视为三要素;再加mobile视为四要素。具体组合判定与字段命名以控制台实际文档为准。
五、调用示例与返回结构
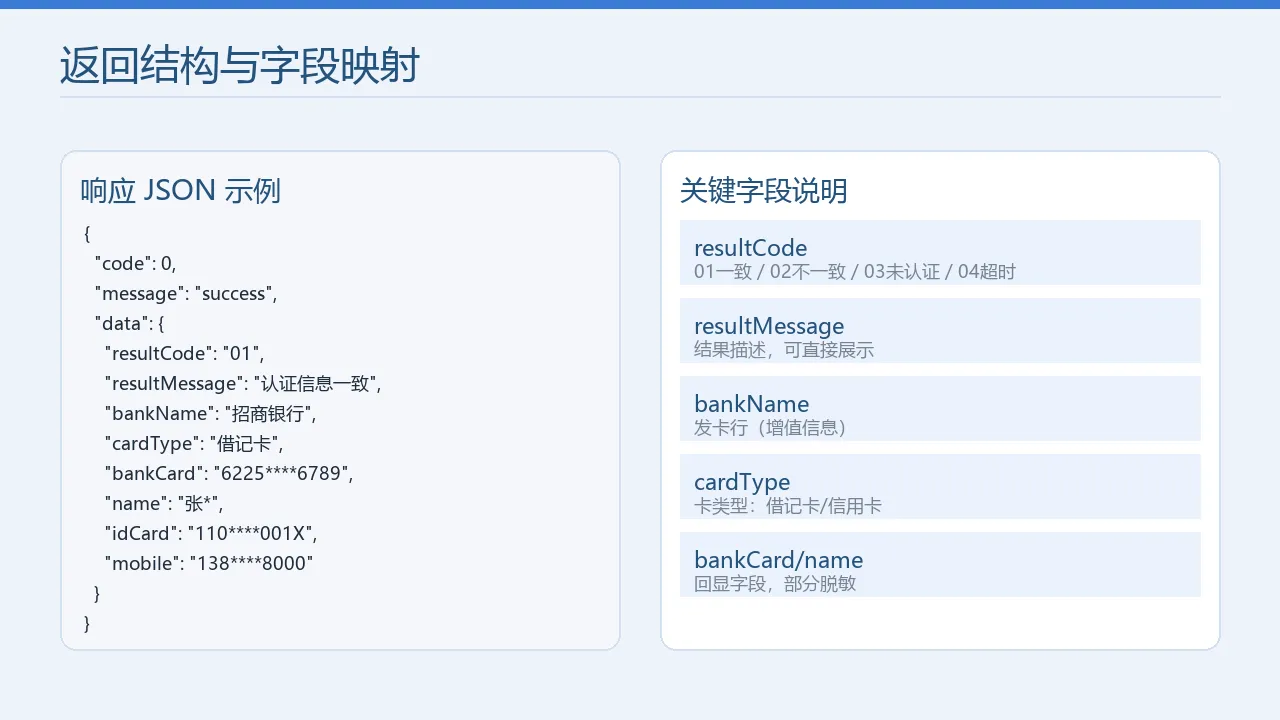
5.1 完整返回结构(JSON 样例)
{

  "code": 0,
  "message": "success",
  "data": {

    "resultCode": "01",
    "resultMessage": "认证信息一致",
    "bankName": "招商银行",
    "cardType": "借记卡",
    "bankCard": "6225********6789",
    "name": "张*",
    "idCard": "110***********001X",
    "mobile": "138****8000"
  }
}
5.2 字段含义说明
| 字段 | 类型 | 说明 |
|---|---|---|
code |
int | 接口层状态码,0 表示请求成功 |
message |
string | 接口层描述信息 |
data.resultCode |
string | 业务结果码:01=一致;02=不一致;03=未认证/无此卡;04=系统超时(具体取值以控制台为准) |
data.resultMessage |
string | 业务结果描述,可直接展示给终端用户 |
data.bankName |
string | 发卡银行名称(增值信息) |
data.cardType |
string | 卡类型,如借记卡/信用卡 |
data.bankCard / name / idCard / mobile |
string | 回显字段,部分场景可能脱敏展示 |
5.3 多语言调用示例
Python
import requests

url = "调用地址(以控制台显示为准)"
headers = {
   "Authorization": "APPCODE <appcode>"}
params = {

    "bankCard": "6225880123456789",
    "name": "张三",
    "idCard": "110101199001011234",
    "mobile": "13800138000",
    "orderId": "BIZ20260522001",
}
resp = requests.post(url, data=params, headers=headers, timeout=10)
print(resp.json())
Java
import java.net.http.HttpClient;
import java.net.http.HttpRequest;
import java.net.http.HttpResponse;
import java.net.URI;

public class BankCardVerify {

    public static void main(String[] args) throws Exception {

        String url = "调用地址(以控制台显示为准)";
        String form = "bankCard=6225880123456789&name=张三"
                + "&idCard=110101199001011234&mobile=13800138000";
        HttpRequest req = HttpRequest.newBuilder()
                .uri(URI.create(url))
                .header("Authorization", "APPCODE <appcode>")
                .header("Content-Type", "application/x-www-form-urlencoded")
                .POST(HttpRequest.BodyPublishers.ofString(form))
                .build();
        HttpResponse<String> res = HttpClient.newHttpClient()
                .send(req, HttpResponse.BodyHandlers.ofString());
        System.out.println(res.body());
    }
}
PHP
<?php
$url = "调用地址(以控制台显示为准)";
$fields = http_build_query([
    "bankCard" => "6225880123456789",
    "name" => "张三",
    "idCard" => "110101199001011234",
    "mobile" => "13800138000",
]);
$ch = curl_init($url);
curl_setopt($ch, CURLOPT_POST, true);
curl_setopt($ch, CURLOPT_POSTFIELDS, $fields);
curl_setopt($ch, CURLOPT_HTTPHEADER, ["Authorization: APPCODE <appcode>"]);
curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
$resp = curl_exec($ch);
curl_close($ch);
echo $resp;
Node.js
const https = require("https");
const querystring = require("querystring");

const postData = querystring.stringify({

  bankCard: "6225880123456789",
  name: "张三",
  idCard: "110101199001011234",
  mobile: "13800138000",
});
const url = "调用地址(以控制台显示为准)";
const req = https.request(
  url,
  {

    method: "POST",
    headers: {

      "Content-Type": "application/x-www-form-urlencoded",
      "Authorization": "APPCODE <appcode>",
      "Content-Length": Buffer.byteLength(postData),
    },
  },
  (res) => {

    let body = "";
    res.on("data", (c) => (body += c));
    res.on("end", () => console.log(body));
  }
);
req.write(postData);
req.end();
六、在线调试实录
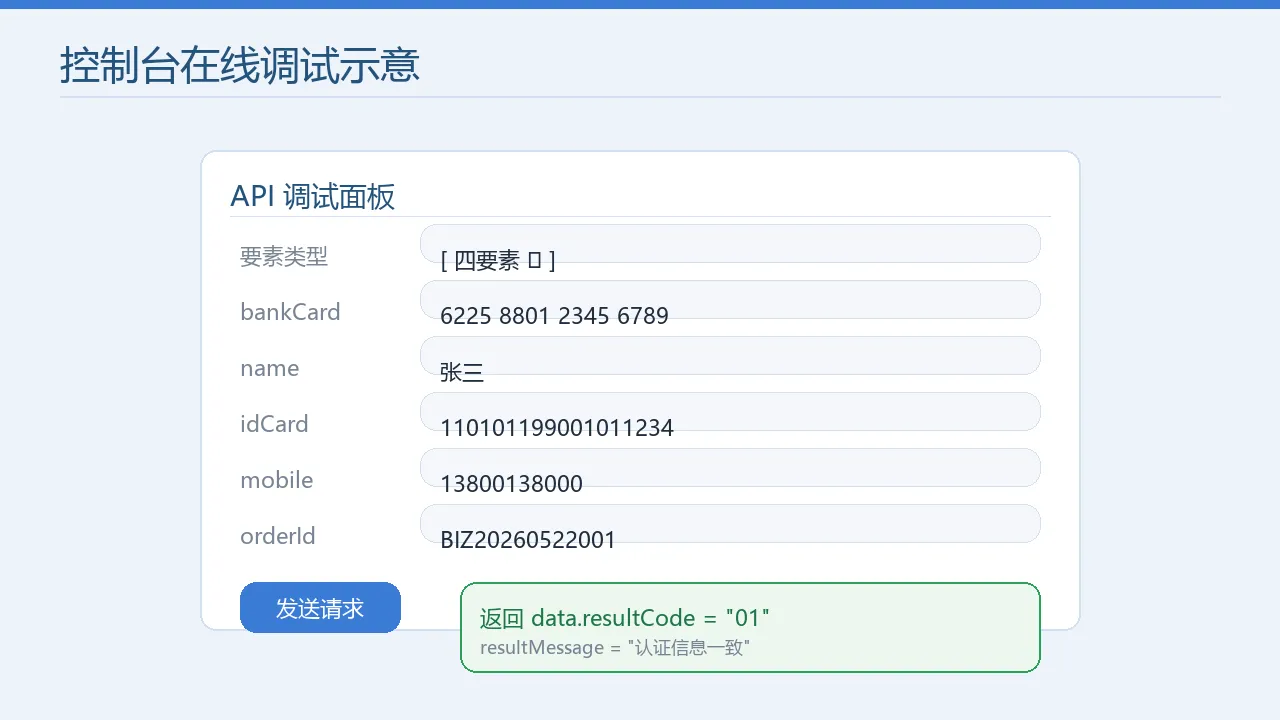
在控制台的 API 调试面板中,可按如下步骤完成一次真实调用:
- 选择要素类型(二/三/四要素),面板会动态显示所需字段。
- 填写
bankCard、name,以及对应要素的idCard/mobile,并填入orderId。 - 点击「发送请求」,观察响应体中的
data.resultCode。 - 解读结果:
01表示要素一致,可进入后续业务;02提示不一致,需引导用户核对所填信息;03/04分别对应未认证与系统超时,按错误码章节处理。
七、接口调用限制与规范
- 配额与频率:单账户 QPS 上限、每日调用配额以控制台实际配置为准,建议在客户端做前置限流。
- 幂等设计:商户端传递唯一
orderId,避免因网络重试产生重复请求或重复流水。 - 传输安全:所有请求走 HTTPS,敏感字段(证件号、手机号)不在日志中明文落盘。
- 重试策略:遇到超时或限流,采用指数退避重试;连续失败应熔断降级,避免雪崩。
- 合规要求:接口仅可用于已获信息主体(持卡人)明确授权、且符合相关法律法规的核验场景,禁止用于未经授权的查询或数据留存。
八、能力边界与免责声明
- 支持范围:带银联标识的银行卡(含借记卡、信用卡),具体卡组织覆盖以数据源为准。
- 不支持范围:非银联卡、部分境外发卡行可能不在支持列表内,调用前以控制台说明为准。
- 能力边界:接口仅校验「所提交要素与银行留存记录是否一致」,不代表银行卡状态正常、可用、有余额或未被冻结;也不校验卡片真伪之外的其他风险。
- 免责声明:返回结果仅供参考,不构成业务决策的唯一依据;调用方应结合自身风控规则综合判断。接口不长期存储持卡人明细信息,调用方须自行承担数据使用合规责任,禁止将结果用于违规用途。
九、错误码与排查指南
| 现象 | 可能原因 | 处理建议 |
|---|---|---|
| 参数缺失 / 格式错误 | 必填项未传、卡号含空格、证件号非 18 位 | 校验必填与格式后重发 |
| 鉴权失败 | appcode 无效或未开通 |
在控制台核对凭证与开通状态 |
| 返回限流(429) | 调用频率超过配额 | 降低频率,增加退避重试 |
| 系统超时(04) | 网络抖动或上游处理延迟 | 按幂等 orderId 重试一次 |
| 未认证 / 无此卡(03) | 卡号错误或卡片未完成实名登记 | 提示用户核对卡号与要素信息 |
| 不一致(02) | 所填要素与银行留存不符 | 引导用户逐项核对姓名、证件号、卡号、预留手机号 |
十、技术 FAQ
Q:如何根据风控等级选择二/三/四要素?
A:低风险(如非资金类注册补充)可用二要素做初步绑卡;中风险(普通提现、商户入驻)建议三要素;涉及资金、强实名、开户等高风险场景应强制四要素。
Q:返回结果能作为实名判定的唯一依据吗?
A:不能。接口只校验要素一致性,不保证卡片状态正常或可用。建议结合业务侧其他风控手段综合判断。
Q:接口支持批量或高并发调用吗?
A:单账户存在 QPS 与每日配额限制,具体数值以控制台为准。高并发场景需在客户端做限流、幂等与缓存,并复用连接。
Q:少数民族姓名中的点号如何传入?
A:通用做法是用 URL 编码 %C2%B7 原样传入,或用符号 * 代替,系统可自动识别并替换为点号,避免不同编码差异导致校验失败。
Q:四要素的手机号填错也会返回一致吗?
A:不会。四要素会校验银行预留手机号,若预留手机号填写错误,结果通常为「不一致(02)」,注意预留手机号与日常联系手机号可能不同。
Q:返回的 bankName / cardType 可用于风控判断吗?
A:这些为辅助增值信息,可用于向用户展示可信反馈,但不建议作为唯一风控依据。
十一、内容小结
银行卡二三四要素实名认证接口通过不同要素组合,满足从低风控初步绑卡到高风控金融开户的多级身份核验需求。接入时需注意:按风控等级选择要素、使用 appcode 鉴权、传递唯一 orderId 保证幂等、对超时与限流做退避重试。结果解读应以 data.resultCode 为准,其中 01 为一致、其余需结合错误码章节处理。工程上建议叠加前置校验、调用限流、结果缓存与监控告警,并在合规前提下使用、不长期留存敏感明细。