
<!--p.MsoNormal{ mso-style-name: 正文; mso-style-parent: ""; margin: 0pt; margin-bottom: .0001pt; mso-pagination: none; text-justify: inter-ideograph; mso-font-kerning: 1.0000pt; font-size: 11pt; } p.paragraph{ mso-style-noshow: yes; margin-top: 5.0000pt; margin-right: 0.0000pt; margin-bottom: 5.0000pt; margin-left: 0.0000pt; mso-margin-top-alt: auto; mso-margin-bottom-alt: auto; text-align: left; font-family: 等线; mso-bidi-font-family: 'Times New Roman'; font-size: 12.0000pt; } -->
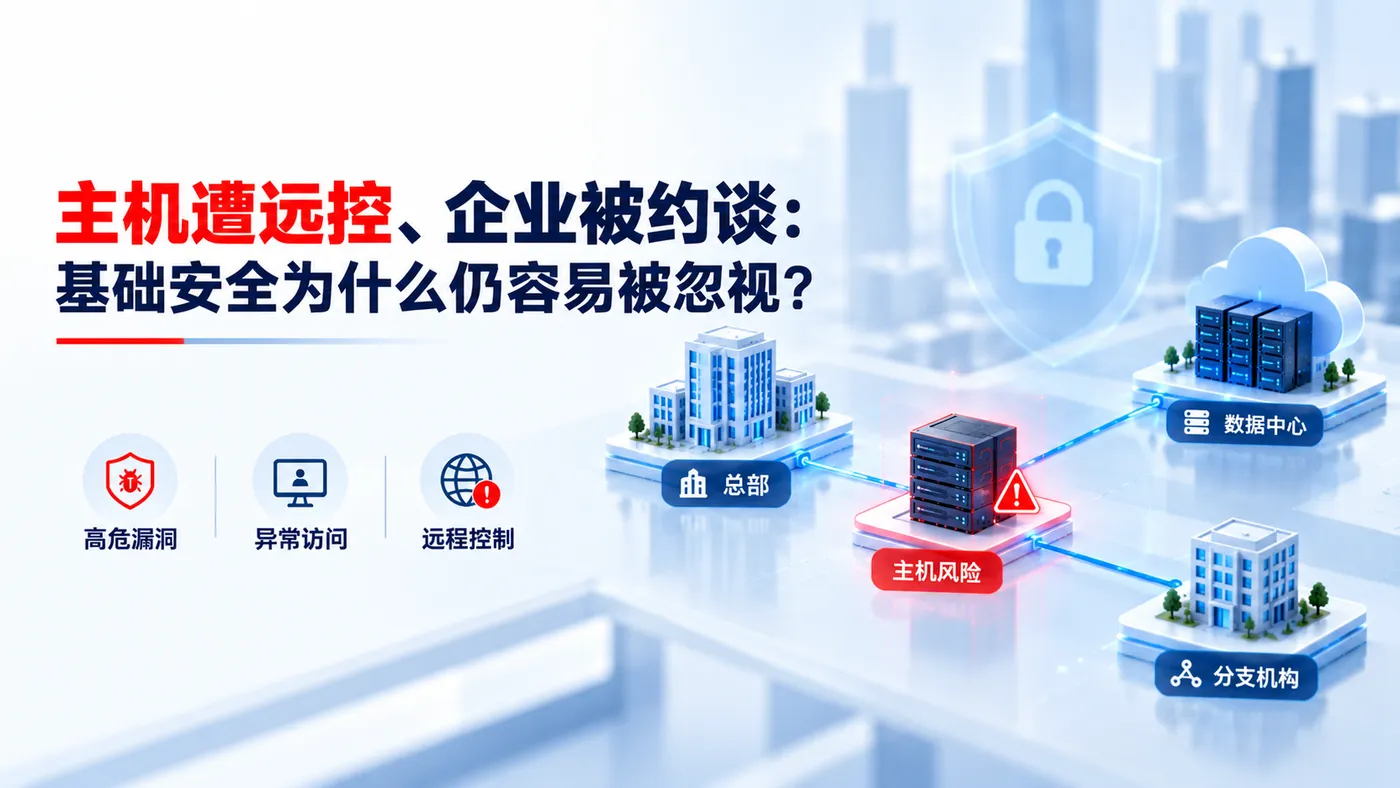
近日,鄂尔多斯市委网信办检查发现,两家企业信息系统存在未授权访问等高危漏洞,主机遭远程控制并造成网络安全危害后果。相关负责人及运维人员被依法约谈,并被要求整改,建立常态化巡检、安全防护和应急处置机制。
目前公开通报并未披露具体攻击路径,但这起事件再次提醒企业:基础安全长期失管,小问题也可能逐步演变成实际安全事件。
1、运维便利,也要有安全边界
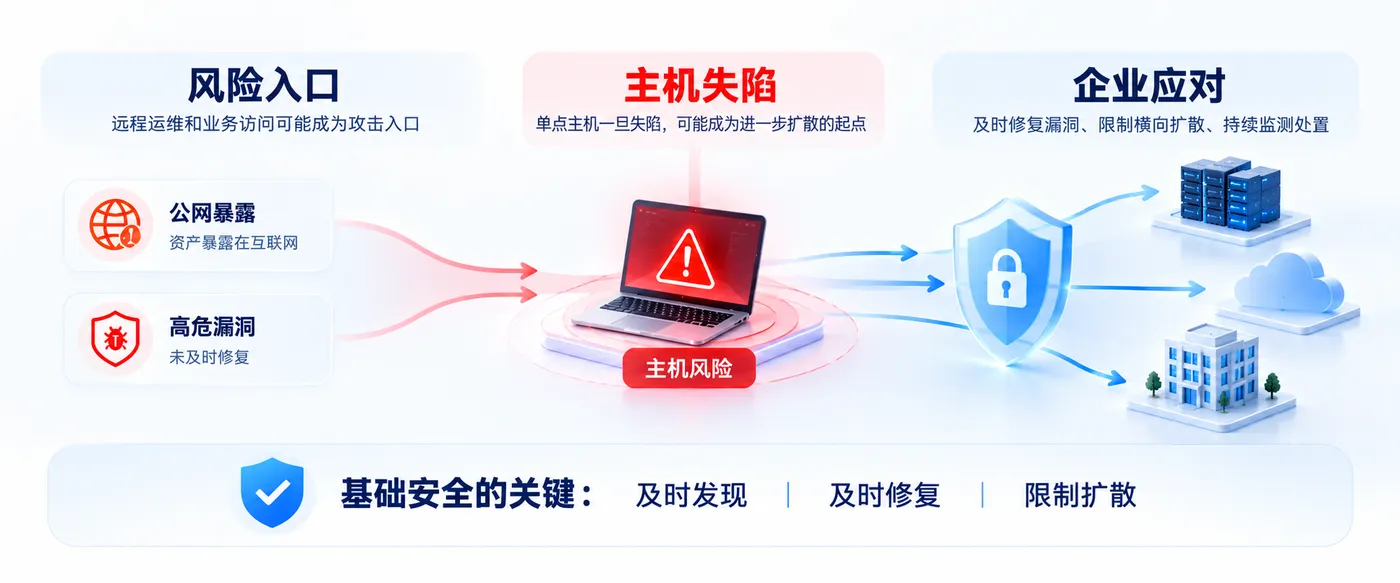
远程运维是企业刚需,但不必要的公网暴露、弱口令、长期未修复漏洞、遗留资产失管,都是常见风险点。
企业需要持续确认:谁可以访问、从哪里访问,以及相关入口是否真的需要长期开放。对非必要公网入口及时关闭,对确需保留的远程访问做好身份认证、权限控制和持续检查。
2、主机失陷后,更要控制风险扩散
一台主机被远控,并不等于整个企业已经失陷。真正需要关注的是,这台主机接下来还能访问多少服务器、数据库、分支网络和核心业务。
如果内部网络广泛互通、缺少合理的访问控制和隔离,单点问题就可能继续扩大。
主机安全重点降低失陷概率,网络控制重点限制失陷后的扩散范围。
3、有安全设备,还要有人持续运营
防火墙、EDR、漏洞扫描等产品部署以后,并不意味着风险会自动消失。
漏洞发现后有没有修复,异常外联有没有人判断,夜间出现高风险事件有没有人响应,都会影响安全能力能否真正发挥作用。
网络安全不能只解决“有没有设备”,还要解决风险有没有人持续发现、判断和处置。
企业可以快速自查
企业可以重点检查四件事:公网暴露面是否清楚,高危漏洞是否形成闭环,单台主机失陷后还能访问多少关键业务,以及夜间或节假日出现异常时是否有人响应。
如果这些问题很难快速回答,说明企业在基础安全、网络控制和持续运营方面,仍有完善空间。
写在最后
企业真正需要建立的,不只是“出了问题再整改”的能力,而是一套持续运行的安全机制。
暴露面看得清、漏洞修得掉、风险扩散控得住、异常事件有人管。
基础安全看似简单,却是企业守住安全与合规底线的重要基础。
