从人肉运维到集中管控:我把公司200台电脑"管瘦了"

简介: 接手公司桌面运维的第一年,我的日常是:装软件跑现场、打补丁跑现场、修电脑跑现场、盘点资产跑断腿。一年下来,公司每层楼的布局我比行政还熟。后来花了半年把运维方式彻底改了一遍,200台电脑从"人肉管"变成"集中管"。这篇复盘整个改造过程,给同样在跑现场的运维同行参考。

摘要

接手公司桌面运维的第一年,我的日常是:装软件跑现场、打补丁跑现场、修电脑跑现场、盘点资产跑断腿。一年下来,公司每层楼的布局我比行政还熟。后来花了半年把运维方式彻底改了一遍,200台电脑从"人肉管"变成"集中管"。这篇复盘整个改造过程,给同样在跑现场的运维同行参考。

改造前:我的运维日常就是一部"跑腿史"

先说改造前的真实状态,一点不夸张:

装软件。 新员工入职装机,拎着U盘一层层跑。业务系统升级,全公司电脑重装,我连续跑了一周,脚底板起泡。

打补丁。 发通知让员工自己更新,结果三个月后查了一次,一半电脑的补丁还是缺的。等保测评时被当场指出高危漏洞未修复,尴尬到脚趾抠地。

修电脑。 财务系统崩了,试了三个远程工具都连不上内网,最后跑到现场。财务大姐一句"你们IT怎么比我们还累",我记到现在。

盘点。 年底200台电脑,Excel加人肉一台台看,盘了两周。盘完老板问数据准不准,我沉默了——根本不敢保证。

那时候我每天想的是"今天又要跑几趟",而不是"公司IT还能怎么优化"。这不是态度问题,是工具把人锁死了。

改造过程:四件事一件件换

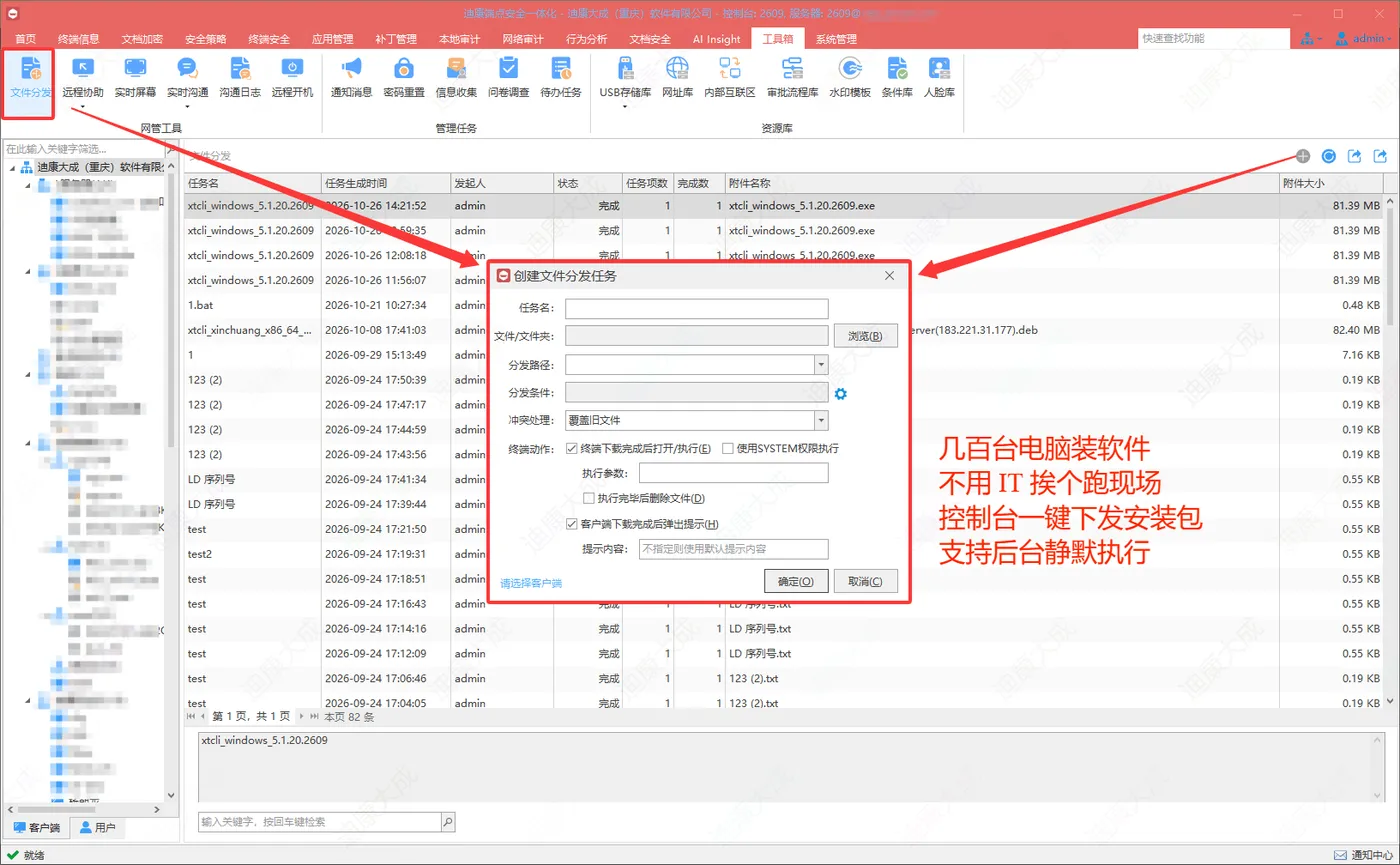
第一件:装机从"跑现场"换成"一键分发"

改造第一步,是把装机流程线上化。

原来:U盘拷贝安装包→跑到工位→手动安装→配置→测试,一台半小时起。
改后:后台配置好安装包和安装参数→指定终端分组→一键推送→员工确认安装,批量完成。

入职装机从"跑一天"变成"推一次"。业务系统升级更明显,全公司电脑同时推送,半小时内全部装完。
1文件分发.png

第二件:补丁从"靠自觉"换成"集中推"

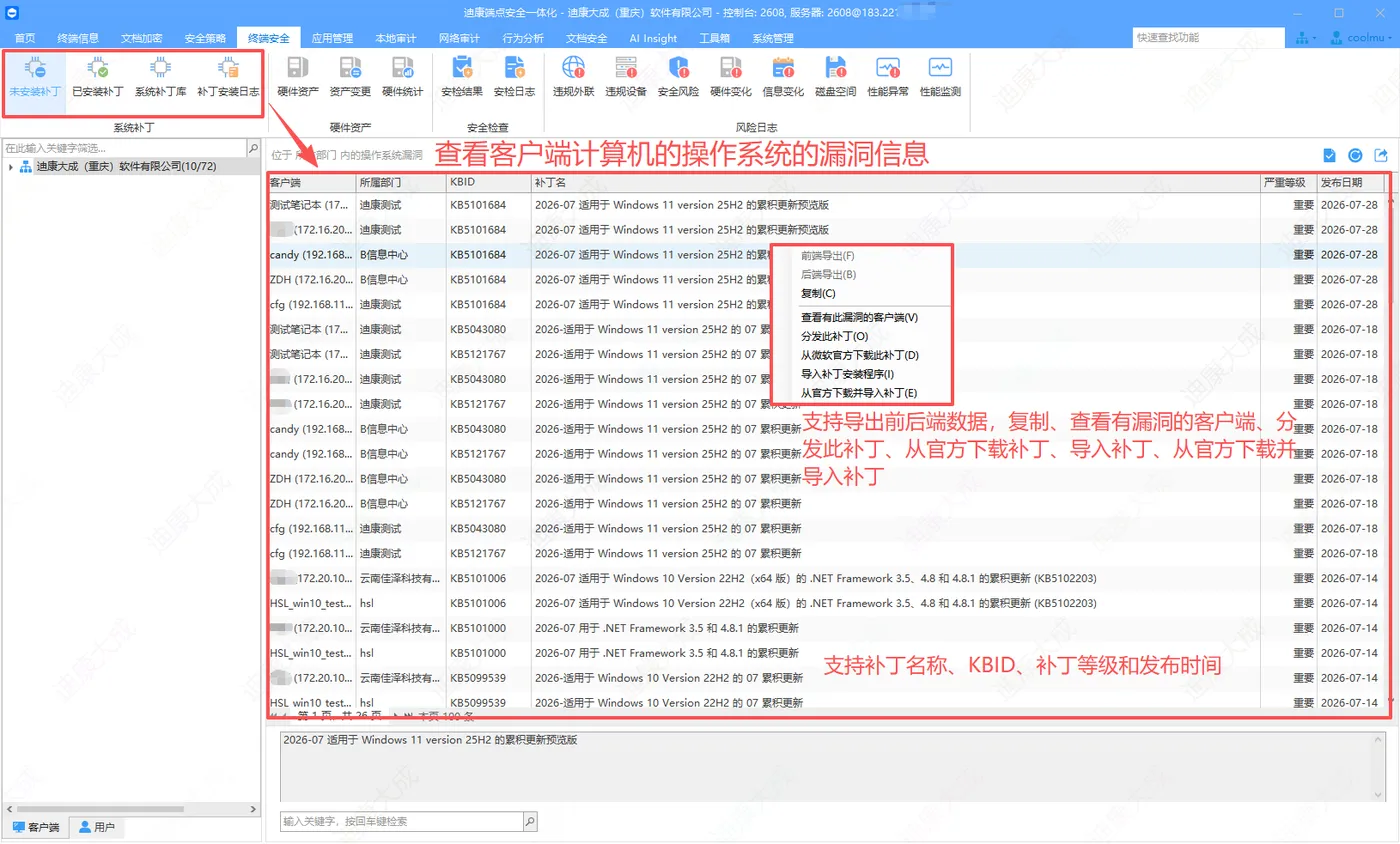
补丁管理是等保测评逼出来的改造。

原来:发通知让员工自己更新,结果没人当回事。
改后:后台统一扫描补丁缺失情况→批量推送→自动安装→状态实时汇总,没打上的自动重推。

改了之后,再没出现"高危漏洞挂半年"的情况。测评老师来复查,数据一拉,全部达标。
2补丁管理.png

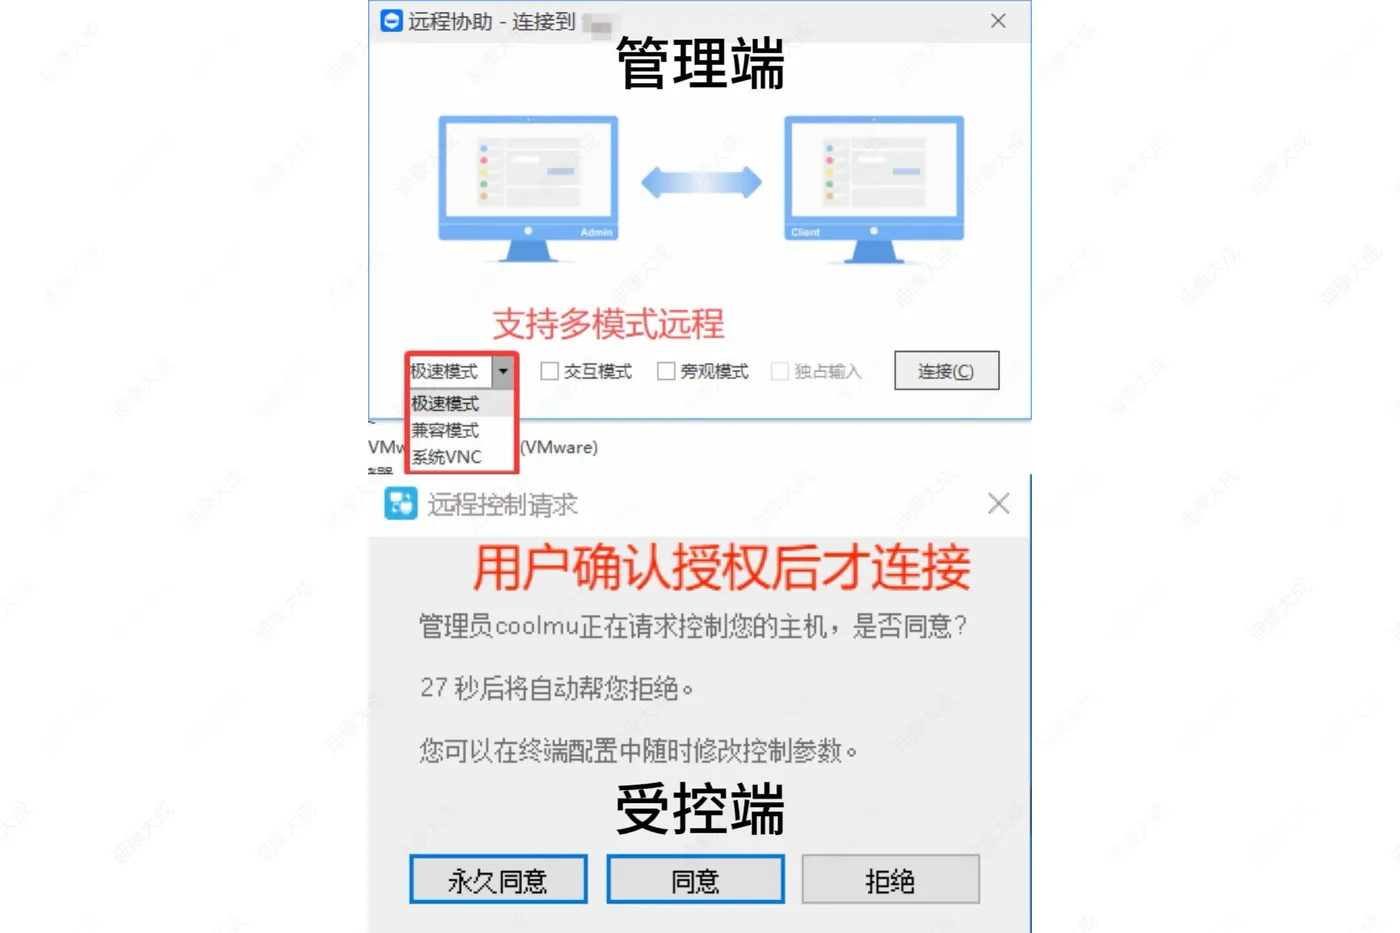
第三件:远程从"散装工具"换成"统一接管"

远程协助原来是我们最头疼的:三四个工具换来换去,有的内网不通,有的要装客户端,关键时刻总掉链子。

改后:统一远程协助,管理员一键发起,员工端确认即接管,内网直连,还能传文件。修电脑从"跑一趟"变成"远程五分钟"。
3远程协助.png

第四件:盘点从"人肉Excel"换成"自动采集"

资产盘点是最耗时的改造,也是效果最明显的。

原来:一台台看配置、记型号、找人确认归属,200台盘两周。
改后:终端硬件配置、软件清单自动采集,实时更新,报表一键导出。盘点从两周变两分钟,数据还是准的。
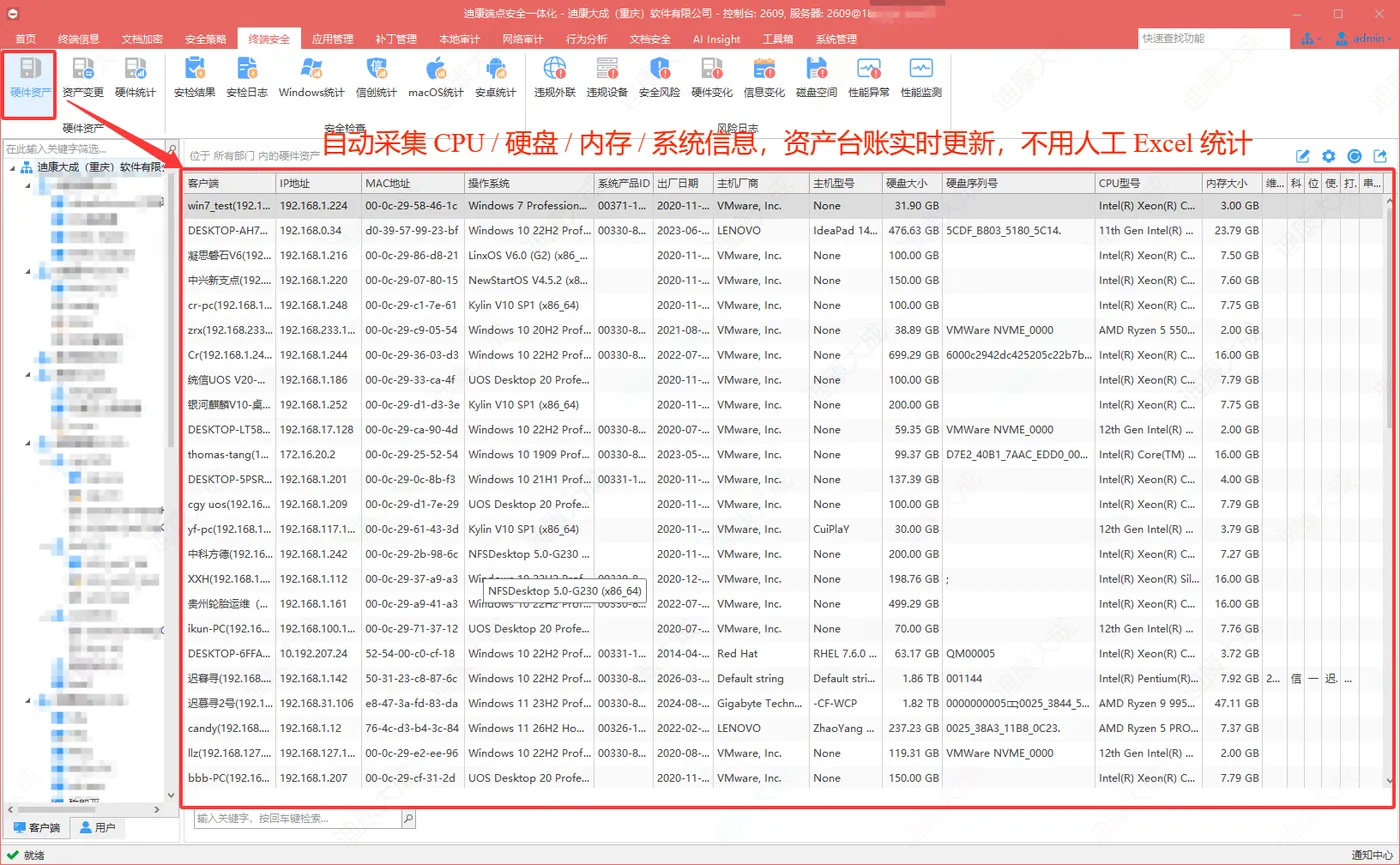
4硬件资产.png

改造后的变化:数字不会骗人

改造完半年,几个数字对比很明显:

事项 改造前 改造后
入职装机 跑一天(5-6台) 一键推送(批量)
系统升级 跑一周(全公司) 半小时(全公司)
补丁覆盖 一半缺失 实时达标
修电脑 跑现场 远程分钟级
资产盘点 两周(数据过时) 两分钟(实时准确)

最大的变化不是省了多少时间,而是我终于开始做"运维该做的事"了——分析故障趋势、优化终端性能、提前发现风险,而不是天天当"跑腿的"。

总结

从人肉运维到集中管控,核心就一句话:能用工具自动化的,就别靠人跑。

  • 装机 → 软件分发
  • 补丁 → 批量推送
  • 远程 → 统一协助
  • 盘点 → 自动采集

运维的价值不在腿,在脑子和工具。把200台电脑管好,靠的不是更拼命的跑,而是更聪明的管。

相关文章
|
3月前
|
云安全 运维 安全
混合云办公终端屏幕泄密防护方案:水印溯源 + 桌面管控 + 多维度截屏拦截落地实践
本文提出面向阿里云混合云环境的终端屏幕安全管控方案,聚焦手机翻拍、随意截屏、离岗未锁屏等隐蔽泄密风险,通过双模式水印溯源、桌面壁纸/屏保统一管理、进程级截屏权限控制三大模块,实现精细化、可审计、易部署的屏幕防护,补齐内网数据安全最后一环。
534 2
|
2月前
|
运维 自然语言处理 安全
企业终端精细化管理实践:从策略配置到运维效率提升
本文基于企业级终端安全管理平台的实际策略配置能力,从客户端权限管控、资产信息管理、实时沟通协作、运维工具箱、登录安全与多语言适配五个维度,分享终端精细化管理的落地实践,探讨如何在安全与效率之间找到平衡。
企业终端精细化管理实践:从策略配置到运维效率提升
|
15天前
|
存储 安全 数据处理
防内鬼的第一道显式防线:用终端水印体系构建可溯源的威慑
零信任下,屏幕水印与防拍照构建“显式防线”:通过动态身份水印(文字/点阵/图片/二维码)实现威慑、阻断与追溯。支持按密级分档策略,兼容加密与DLP,让泄密可识别、可追责。
|
1月前
|
安全 JavaScript 数据安全/隐私保护
把机密文件安全送到外部:企业文件外发管控落地实践
本文详解外发敏感文件(图纸、BOM、合同、源码等)的四大核心管控能力:审批流转、受控阅图、隐形水印、行为审计,覆盖“谁能发、如何用、能否溯、全程记”全链路,助力企业实现“发得出、管得住、查得清”,兼顾安全与协作效率。
|
1月前
|
API 数据安全/隐私保护 异构计算
屏幕水印与防拍照:U盘和打印都管了,手机拍屏这道坎怎么过?
屏幕拍照成新型泄密主通道:U盘、打印管控后,手机拍屏绕过所有防线。本文提出三层水印(浮动文字+点阵隐藏+场景化触发)实现威慑与溯源,并集成实时拍照行为检测、阻断与自动取证,构建终端防拍屏闭环体系。
|
1月前
|
数据采集 运维 安全
终端泄密不止"文件"一条路:外设、网络、应用的三层边界管控实践
上一篇介绍了以透明加密为核心的文档防泄密方案。但实际攻防中,泄密通道远不止"文件本身"——U盘、打印机、网络、聊天工具、未授信应用都是数据外流的管道。本文基于迪康端点安全一体化管理系统的落地实践,分享一套**"边界管控 + 审计兜底"**的终端外流通道治理方案,覆盖外设管控、网络管控、应用管控与行为审计四块,并给出分级配置与联动建议。
|
1月前
|
存储 安全 BI
终端数据出口收敛实践:USB、打印、网盘七类通道的管控设计与灰度
文件加密解决的是「文件出去了打不开」,解决不了「有权限的人主动把数据带走」。本文换个视角:不去管文件本身,而是把终端上所有可能带走数据的通道逐条盘出来,按部门分三档收敛,配好例外申请与审计留痕,并给出一份能直接照着跑的灰度节奏与验证清单。
|
5月前
|
存储 Rust NoSQL
一条命令迁移,帮你实现 OpenClaw 与 Hermes Agent 记忆互通!
本文是基于阿里云 Tablestore 的 Agent 记忆共享实战指南:一条命令迁移 OpenClaw 记忆至 Hermes,通过统一 Tablestore 实例、应用 ID 与租户 ID,实现跨Agent(如龙虾与马)记忆自动互通、实时同步与语义检索,支持 CLI 管理与对话中直接调用,安全可靠,开箱即用。
11093 128
|
29天前
|
监控 安全 BI
等保2.0技术要求与网络准入、终端安全的映射实践
本文解析等保2.0在身份鉴别、访问控制、安全审计、入侵防范及集中管控五方面对终端接入的安全要求,直击测评失分痛点;梳理NAC与终端安全管理能力映射关系,提供从差距分析到闭环整改的落地路径。
|
1月前
|
存储 缓存 安全
文档透明加密的工程实现:从加密拦截、密钥管理到外发管控的链路拆解
本文深入剖析终端文档透明加密的工程实现,涵盖拦截层(内核/应用双路径)、密钥管理、离网/外发/密级/邮件四大边界场景兜底,以及兼容性避坑指南,揭示“无感加密”背后复杂的链路协同与安全平衡。

热门文章

最新文章