企业上云之后,真正的麻烦往往不在云上,而在「云下怎么连上来」:总部一套系统跑在 VPC 里,十几个分支、几十家门店、一堆出差同事的笔记本,各自用着不同的宽带、4G、VPN,连法五花八门,运维看着头疼,安全也兜不住。专线太贵、裸 VPN 太散,这中间其实有一款常被低估的产品——智能接入网关(Smart Access Gateway,简称 SAG)。
一、SAG 到底是什么
智能接入网关是阿里云提供的一站式快速上云 SD-WAN 接入服务。一句话讲清楚:它把「分支 / 门店 / 移动端 → 阿里云」这一段接入做成了开箱即用的托管服务,而不是让你自己攒路由器、配 IPsec、管证书。
它有三种形态,覆盖不同接入端:
- 硬件版(SAG 设备):放分支机构机房或门店,插电插线上电即连;
- 软件版(vCPE):跑在已有的 x86 服务器 / 虚拟机上,不用额外买硬件;
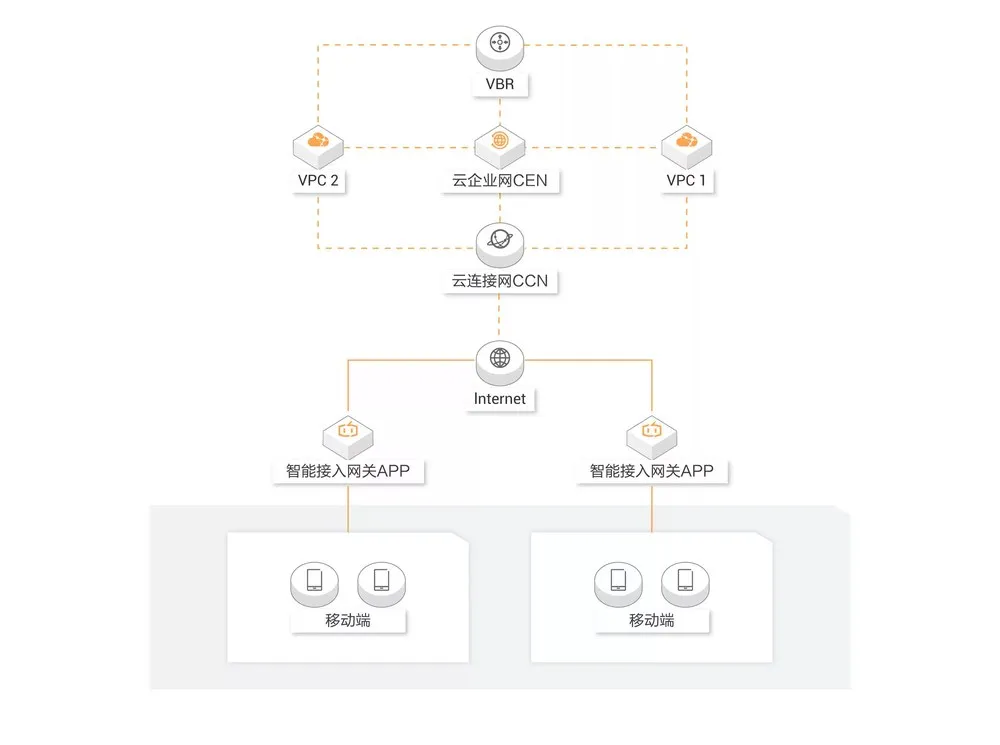
- APP 版:装在 PC / 手机上,专门给移动办公和远程运维的人用。
三种形态共用同一套控制台配置,统一纳管,不用对每种接入端各搞一套运维流程。
二、三种接入方式,按需挑
- 物理专线接入:走运营商专线,性能高、时延低,适合对稳定要求极高的核心链路;
- Internet 宽带接入:直接复用已有的固定宽带,最省事,适合绝大多数分支 / 门店;
- 4G 网卡接入:偏远门店或移动场景,没有宽带也能上,环境不受限。
关键不在于「能接」,而在于高可靠是内置的:设备级主备(双设备,主挂自动切)、链路级容灾(每终端双链路,自动选优、故障秒切)、接入点容灾(每设备同时接两个接入点,接入点挂了自动切)。这意味着「断一根线就全瘫」的尴尬,从架构上被消除了。
三、安全不是事后补,是出厂自带
数据在 Internet 上传输时用 IKE + IPsec 加密,来源做防重放认证、内容做防篡改认证。换句话说,分支机构到云上 VPC 这一段是加密私网,敏感数据不用怕被外部窃听。再配合云上已有的 RAM 权限、云监控、配置审计,整条链路可管可控,谁能在哪个环境改配置都写得明白。
四、四个最值得用的场景
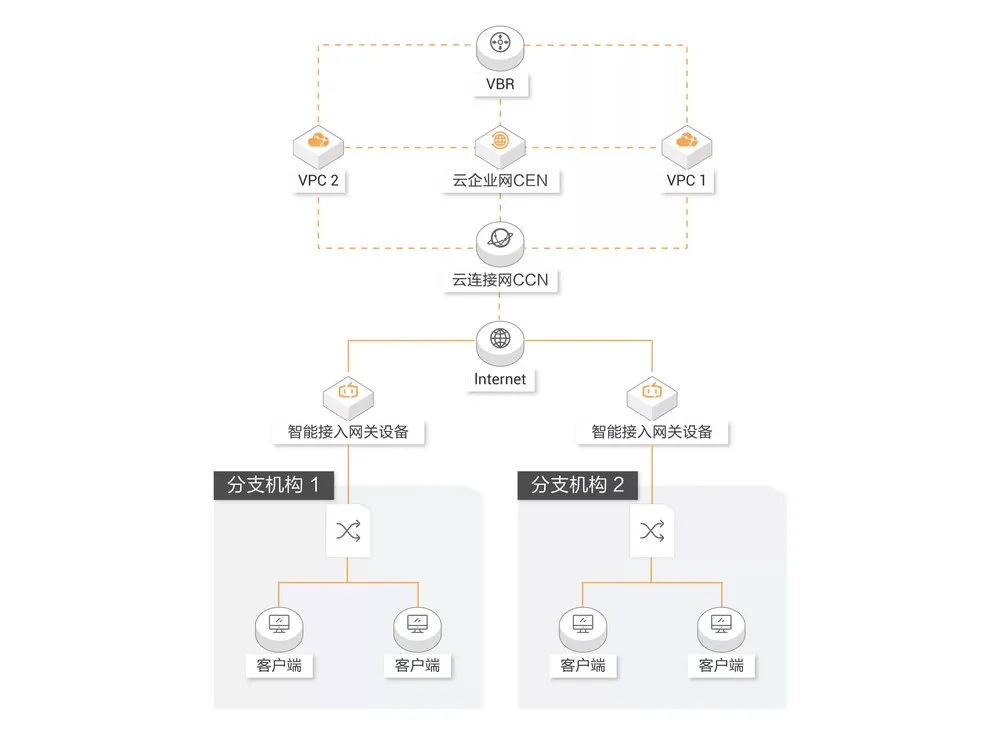
- 多分支机构接入云上多 VPC:门店 / 分公司就近加密上云,访问部署在阿里云上的业务系统;
- 移动终端一站式上云:SAG APP 让远程同事、运维直接拨号进内网,PC 和手机都行;
- 中大型机构上云线路备份:专线 + 宽带 + 4G 互为备份,比纯专线便宜、比纯互联网备份稳;
- 云下多分支无缝接入:配合云企业网 CEN,把分散的分支连成一张大网。
五、和 VPN 网关、专线怎么选
- 要「随便一台机器能拨进来」、轻量加密隧道 → VPN 网关够用,但大规模分支纳管力不从心;
- 要最高性能、最低时延、合规专线 → 物理专线,代价是价格和部署周期;
- 要「几十个分支 / 门店统一上云、即插即用、集中运维、自带高可靠」 → SAG 正好卡在中间,性价比和运维省心兼得。
实际落地常见组合是:SAG 做分支接入主干,CEN 做跨地域互联,SLB 做业务入口,RDS / ECS 做业务承载。
六、账单上会出现的几个口子
SAG 的计费随形态不同:
- 硬件版:设备一次性购买 + 后续的带宽 / 规格费用;
- 软件版 vCPE:按规格和带宽订阅;
- APP 版:按终端用户数和带宽规格开通,按需付费,适合移动办公弹性扩缩。
具体单价以产品页实时展示为准,选型时把「设备 / 订阅 + 带宽规格 + 接入点 / 链路数」三块一起算,别只看单价。
七、照着做:接入步骤清单
- 在阿里云官网云网络模块下单 SAG(硬件 / 软件 / APP 按场景选);
- 硬件到货上架、插电插线;软件版在目标机装好;
- 控制台完成设备 / 实例配置,绑定云上地域与 VPC;
- 配置路由与访问控制,把分支网段和云上 VPC 打通;
- 移动端装 SAG APP,配好拨号账号;
- 打开流日志 / 监控,验证分支到云上业务的连通与质量。
八、最后一句实在话
分支互联这事儿,最贵的从来不是带宽,而是「每家自己搞一套、出事没人说得清」。SAG 的价值不在于多一个加密隧道,而在于把分散的接入收口成一条可观测、可运维、自带高可靠的线。该不该上,照上面四个场景对照一下就有答案;不该上的时候,也别为了「上云整齐」硬上。
想直接翻说明和计费口径的,智能接入网关产品页上写得很全,价格以页面实时展示为准。