公司加密软件该怎么选?企业文件加密核心能力说清

简介: 公司客户名单、图纸、源代码等核心资产,一旦外泄即难追回。优质加密软件实现“内网正常用、外网打不开”的透明加密,并集成保密沙箱、安全区域、落地加密与多格式支持,从源头筑牢防泄密防线。

公司里的客户名单、设计图纸、源代码,都是能直接换成钱的核心资产。

可这些文件一旦被拷到私人电脑、发给外部,往往追不回来。

公司加密软件要解决的,就是让文件"在公司里随便用、出了公司打不开",把泄密风险明显压下来。
image.png

一、公司加密软件防的是哪类风险

核心风险就一种——文件脱离授信环境后失控。

加密软件的做法是透明加密:文件在公司内正常打开编辑,一旦落到私人电脑、外部邮箱,就成了打不开的乱码。

对研发、设计、销售这类手里攥着核心资料的岗位,这道加密壳等于给文件装了把随身的锁,人走文件也带不走。

二、合格的加密软件要具备哪些能力

看能力别只看"能加密",至少要覆盖这几块:

能力 解决什么问题
保密沙箱 独立隔离空间,仅授权程序能创建、打开、外发文件,其他程序碰不到
安全区域 不同部门分配不同密钥,防止跨部门越权查看对方文件
落地加密 文件保存到本地即刻加密,不等"打开才加密",防直接转发
多类型支持 文档、图纸、源代码、视频等各类文件统一保护

保密沙箱把敏感操作圈在隔离区里,安全区域管住部门之间的越权,落地加密补上"刚保存就被转走"的空当,四类能力合起来才算完整,缺一块就留下一个口子。
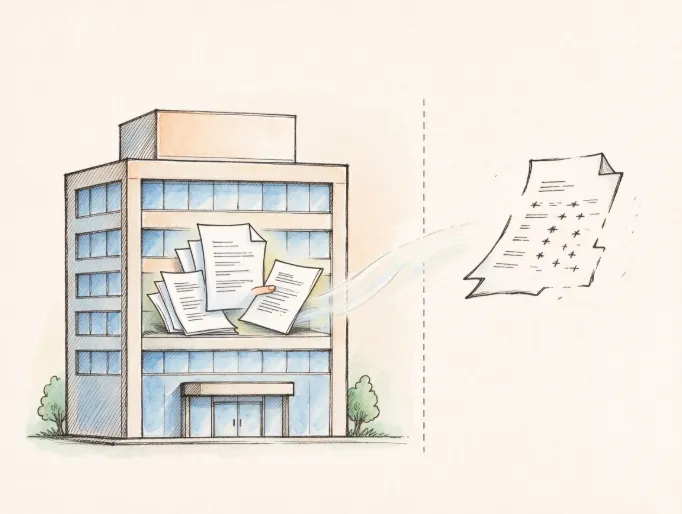
image.png

三、保密沙箱和安全区域有什么区别

1. 保密沙箱管"出口"

保密沙箱是横向的隔离间:文件在沙箱内不加密、离开沙箱自动加密,且只有沙箱白名单程序能外发,沙箱防火墙可阻断或放行沙箱文件通过指定网段传输。

它解决的是"文件被带出授权程序之外"的问题。

2. 安全区域管"权限"

安全区域是纵向的分权:按部门切密钥,A 部门的人打不开 B 部门的加密文件,防止内部串着看。

它解决的是"跨部门越权查看"的问题,适合多部门共用一套系统但又互不信任的场景。

3. 两者怎么配合

一个管出口、一个管权限,方向不同但互补。实际部署里常一起开:沙箱兜住外发,安全区域兜住内部分享,两条线都锁上,文件才真正兜得住。
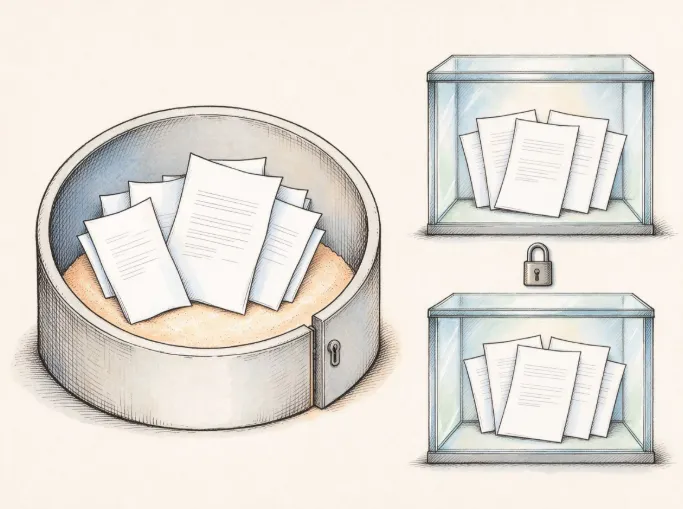
image.png

四、怎么判断一款加密软件靠不靠谱

1. 加密算法是否够硬

主流做法是国密算法,如银行级加密算法SM3,强度有底数,别被"自研算法"这类说法带偏。

2. 是否支持多类型文件

文档、图纸、源代码、视频都覆盖才算全。只护住 office 文档,图纸和代码照样能拷走。

3. 是否带复制剪贴板加密

复制文字后自动脱敏成"您复制的内容已被加密处理",堵住纯文字外泄这种容易被忽略的口子。

4. 是否有人脸识别

人脸登录、离岗锁屏、专机专用,防止别人用你电脑把文件弄走。四条都满足,才算把"防泄密"落到实处,而不是只做表面加密。

责编:安企神-小赵
相关文章
|
2月前
|
数据可视化 数据安全/隐私保护
企业微信会话存档怎么开通?开通动作之后还有三件事
会话存档不是“一键开通”就能查记录,而是需完成三步:企业资质认证与版本选择、管理员配置(范围/来源/公钥)、员工及客户知情确认。开通后还需自主对接接口、保管私钥、建设查询系统。数据仅覆盖开通后的企业账号会话,私人渠道需终端审计补全。
662 0
|
移动开发 前端开发 应用服务中间件
解决前端H5调用后端接口出现302问题总结
10070 0
解决前端H5调用后端接口出现302问题总结
|
28天前
|
人工智能 自然语言处理 供应链
1688商家AI提效实践:基于Accio Work的48句提示词体系
1688推出AI生意助手Accio Work标准化指令体系,覆盖经营日报、选品、广告优化等12类高频场景,提供48句即用型提示词。通过分层能力(感知→供应链)与工程化设计(显式指标、安全约束、分步任务),降低商家AI使用门槛,推动B2B电商AI渗透从“能用”走向“会用”。
|
27天前
|
监控 数据安全/隐私保护
怎么预防员工私单飞单?用证据链把飞单挡在门外
员工私单飞单,常盗用公司客户与报价信息,绕过合同、带走信任。高发于销售岗,取证难、损失大。四大泄密路径(名单拷贝、微信接单、文件外发、手机拍照)需全链防控;聊天监控、屏幕录像、文件审计三类证据缺一不可。
133 0
|
27天前
|
监控 安全 网络安全
上网行为监控软件是什么?它到底在管员工的哪些上网动作
上网行为监控软件精准记录员工网页访问、搜索关键词、文件传输等全轨迹,既是提效“镜子”,更是防泄密“闸门”。支持黑白名单、敏感词告警、流量限制等主动管控,仅限办公设备与时段,合法合规。
192 0
|
26天前
|
安全 数据安全/隐私保护
加密文件换电脑打不开怎么处理?先分清是防护还是损坏
公司加密文件换电脑打不开,是高频安全防护现象,并非文件损坏。其本质是文档与授权设备/账号绑定,脱离信任环境即无法解密。2026年员工换机、外派增多,此类问题更常见。正确做法:优先补授权、查策略、用分发或远程解密,而非盲目修复。
151 0
|
26天前
|
存储 安全 网络安全
机房里面怎么阻止拷贝内部课件?先堵外设,再管内容与屏幕
机房课件易被窃取,主因是多人共用、本地存储、拷贝渠道多(U盘/网络/截屏/拍照)。需“堵+溯”双管齐下:禁用USB、封外网、加密复制、禁截屏、加动态水印,并全程记录授权拷贝行为,实现源头防控与精准追责。
142 0
|
26天前
|
数据安全/隐私保护
员工带走图纸之后有没有办法取证?靠平时留下的记录说话
图纸是企业核心资产,泄密即失工艺与客户。2026年电子化、协同化加剧外泄风险,能否取证,取决于日常是否留痕——文件发送、U盘拷贝、打印、聊天及操作全轨迹记录,叠加明/隐形水印溯源,方能事前防控、事后锁定、依法追责。
123 0
|
30天前
|
数据安全/隐私保护
如何防止U盘泄密?四道关把U盘这条路堵上
U盘便捷却成泄密高危通道。防泄密≠简单禁用,需“拦(未授权接入)、审(拷贝行为)、密(文件加密)、查(全程审计)”四维联动,实现分级管控、精准防护与可追溯闭环。
102 0
|
30天前
|
存储 运维 监控
电脑上用的监控软件叫什么名字?先别记名字,先想清楚边界
企业选办公电脑管控工具常被五花八门的名称绕晕:屏幕监控、上网行为管理、内网监控、终端安全……其实多是同一类产品不同侧重点的叫法。本文帮您厘清命名逻辑,聚焦真实需求——是看员工上网?防资料外泄?还是集中管控多台终端?关键不在名字,而在能力清单、一体化程度与合规落地。
116 0

热门文章

最新文章