导语:员工手机中了恶意软件,IT 的第一反应往往是远程擦除。员工急了:「我孩子的照片全在手机里!」IT 也很无奈:「不擦除,威胁还在啊。」——移动安全响应最尴尬的局面正在于此:处置太粗暴,用户不配合;处置太慢,威胁持续扩散。要跳出这个困境,问题往往不出在执行层面,而是出在响应流程的设计上——传统流程究竟缺了什么,有没有办法只杀威胁、不伤数据,需要先从技术路径上拆开来看。
一、传统移动威胁响应的四个缺口
在实际的企业移动安全管理中,传统的威胁处置流程普遍存在四个缺口。
其一,响应链太长。 从发现异常、上报工单、人工研判到下发处置指令,整个链条动辄以小时计,威胁在这段时间里持续窃取数据、扩散影响。
其二,全盘擦除太粗暴。 在 BYOD(员工自带设备办公)场景下,一次全盘擦除等于清空用户的全部个人数据,抵触情绪几乎不可避免,甚至会导致「设备有异常也不上报」的逆反行为,反而扩大安全盲区。
其三,手动修复不彻底。 靠人工逐台卸载恶意 App、恢复配置,极易留下残留:恶意描述文件、失陷的 VPN 配置、被篡改的证书,都可能成为威胁复发的入口。
其四,缺少验证环节。 处置完成后没有复检机制,设备是否真正恢复到安全状态无从确认,潜伏的威胁随时可能再次抬头。
四个缺口叠加,移动威胁响应就演变成「安全和个人数据的拉锯战」:IT 部门追求快,用户诉求稳,最终两边都不满意。但拆开来看,这四个缺口的共同根源是同一个——处置动作始终依赖人工、面向整台设备,而不是面向威胁本身。这也是近年移动安全领域一条明确的技术演进方向。
二、什么是「移动终端威胁自愈闭环」
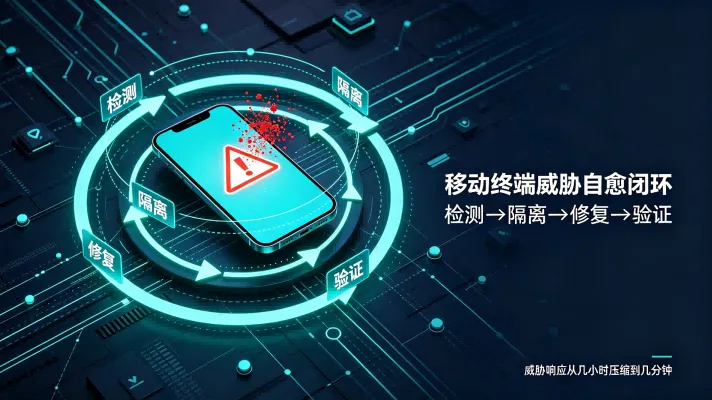
针对上述困局,移动安全领域给出了一条新思路——威胁自愈闭环:检测、隔离、修复、验证四个环节自动联动。
它的工作方式可以概括为:检测到威胁后秒级隔离,阻断其通信与扩散路径;随后自动修复被破坏的安全配置,而不是清空整台设备;修复完成后自动验证,确认设备恢复可信状态。整个过程用户数据完整保留,威胁响应时间从几小时压缩到几分钟。
需要说明的是,这套闭环并非对既有体系的全盘替代。设备管理平台(MDM/UEM)本身擅长配置与合规管理,但对恶意 App、网络攻击等威胁的识别与处置能力有限,需要与移动威胁防御能力协同才能覆盖完整的响应链条。其核心思路是「精准治愈」:把处置对象从「整台设备」缩小到「威胁本身」,用最小代价消除风险。
三、四环如何联动
自愈闭环的关键,在于四个环节不是并列的功能模块,而是一条首尾相接的处理链。
检测环——定位威胁。 覆盖恶意 App、可疑描述文件、与 C2(命令与控制)服务器的异常通信、越狱 Root 状态等检测维度。检测信号越丰富,误报与漏报就越少,后续三环的处置精度也就越高。
隔离环——切断威胁。 自动卸载恶意 App、移除恶意描述文件,切断设备与恶意地址的网络通信,并对设备打上风险标记。隔离的原则是「只阻断、不误伤」,这也是用户数据得以保留的前提。
修复环——恢复基线。 重置被篡改的 VPN 配置、恢复磁盘加密状态、重新下发安全策略,把设备拉回企业规定的安全基线。修复的对象是「被威胁改动过的配置」,而非设备本身。
验证环——确认效果。 重新执行全量扫描与合规校验,确认通过后才恢复设备对企业资源的访问权限;验证不通过,则重新流入隔离与修复环节。
四个环节闭环运转、全程自动,既不需要人工值守,也不需要用户交出个人数据。
四、自愈闭环需要哪些技术支撑
要让这套闭环真正跑起来,背后至少需要三类基础能力,分别对应链条中的不同角色。
第一,合规策略引擎。以策略形式定义「什么是安全状态」,持续检测设备是否达标——这是检测环的「眼睛」,没有它,后续处置就失去了触发依据。
第二,自动化执行能力。App 卸载、描述文件移除、策略重下发等处置动作,必须能由系统自动完成——这是隔离环与修复环的「双手」,也是把响应时间从小时级压到分钟级的关键。
第三,合规校验与验证能力。每次处置后自动复检,确认修复效果——这是验证环的「裁判」,决定了闭环能否真正「闭」上。
从行业整体看,主流的企业移动管理(MDM/UEM)方案正在从单一的配置管理,向「管理、威胁检测、检测与响应」多层能力整合的方向演进,上述三类能力正是这一演进的技术落点,让移动威胁响应从「等人处理」走向「设备自愈」。
结语
移动威胁响应的最高境界,不是「快速擦除」,而是「精准治愈」——杀掉威胁、保留数据、自动恢复。当安全管控从「和用户对立」变成「用户无感知的保护」,员工不再隐瞒风险,响应速度自然提升,这才是移动安全的正循环。