
问题背景
企业内部的设计稿、项目交付包、制度文档、品牌物料,通常都存储在内网 NAS、文件服务器或设计机上,通过共享盘或 WebDAV 在局域网内流转。随着远程办公和项目制协作增多,几个共性问题逐渐暴露:
- 内网可达,公网不可达:员工在办公室内访问正常,一旦离开内网覆盖范围,文件就无法访问,需要同事代为转发;
- 网盘转发版本混乱:通过公有云网盘对外分发文件,每次更新都要重新上传、重新生成链接,漏发一次对方拿到的就是旧版本;
- 数据驻留合规要求:制度、合同、未脱敏方案不允许上传公有云,但产品手册、升级包等脱敏资料又需要外网可读;
- 整盘共享权限失控:将整个共享目录暴露到公网,访问者可能顺着目录结构浏览到其他项目、其他客户的文件,存在越权风险。
本文从技术架构角度,对比 WebDAV 和本地文件空间(LFS)两种方案的差异,梳理适用场景和选型思路。
一、WebDAV 的设计定位与边界
WebDAV(Web-based Distributed Authoring and Versioning)是基于 HTTP/HTTPS 的扩展协议,在 Web 语义之上增加了文件与目录的远程操作方法,包括 PROPFIND、MKCOL、COPY、MOVE、LOCK 等,使远程存储可以被客户端当作网络文件系统挂载使用。
核心优势
- 数据不落地:文件留在企业本地主机,无需上传到第三方云存储;
- 局域网性能好:办公室内访问速度快,设计类软件可直接从网络盘符读写;
- 原生支持广:主流 NAS 设备、Windows Server 均原生支持,部署成本低。
天然边界
WebDAV 的设计目标是解决"局域网内把远程目录当磁盘用",它有两个无法回避的边界:
第一,协议本身不解决公网可达性。 WebDAV 服务监听在内网地址上,公网是否可访问、使用什么域名、是否走 HTTPS,协议层不做规定。要实现外网访问,通常需要叠加 VPN、反向代理、内网穿透等外围组件,每多一层组件就多一份维护成本和故障点。
第二,权限模型偏粗。 WebDAV 原生权限粒度基本是"目录级 + 可读 / 可写"二元控制,无法原生支持按用户、按单文件、按操作类型(仅预览 / 仅下载 / 可上传)的细粒度授权,需要在应用层自行扩展。
换句话说,WebDAV 是优秀的内网文件共享协议,但它不负责"安全地将指定文件交付给指定的人从公网访问"。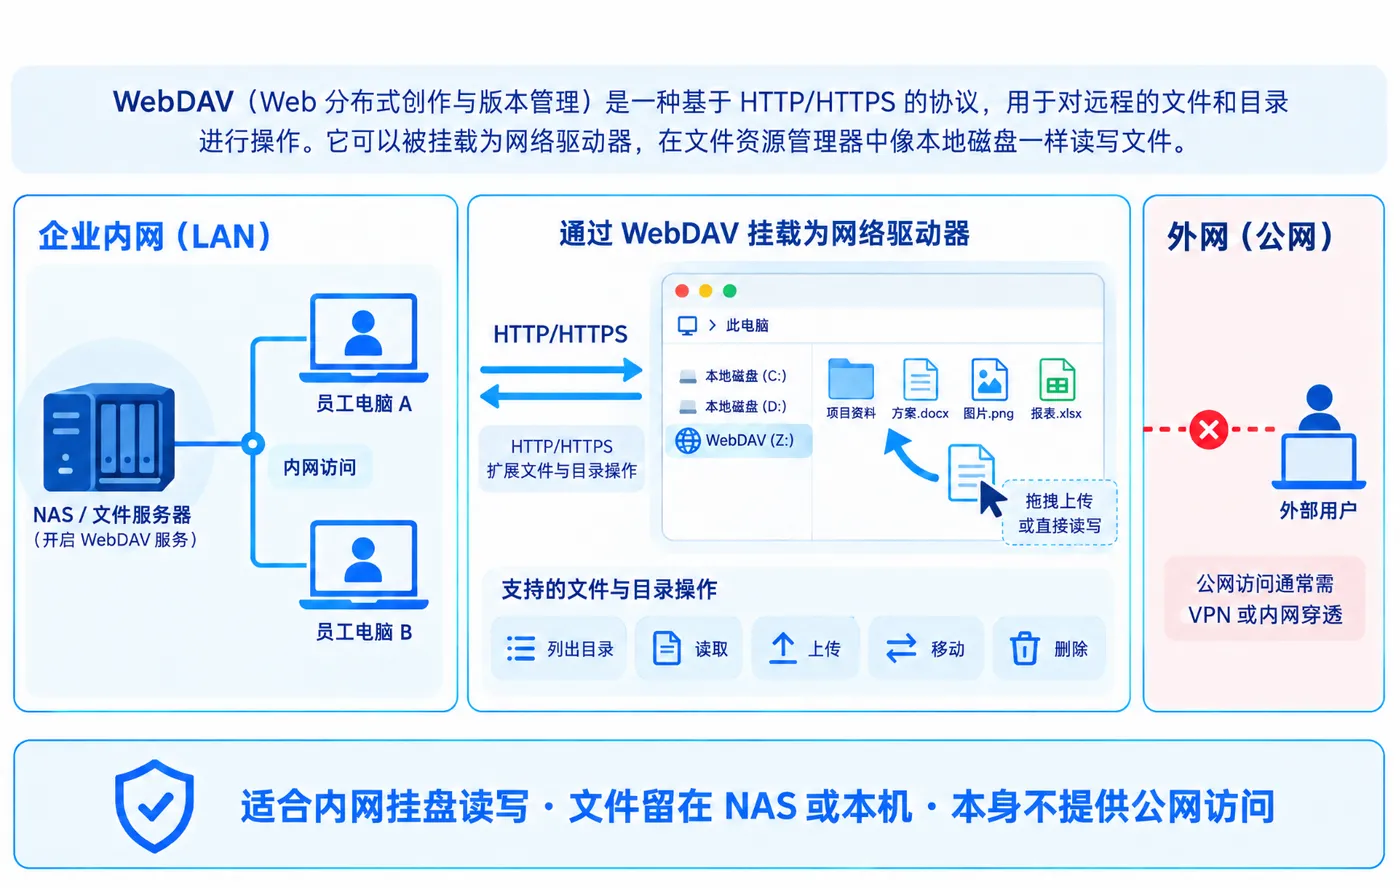
二、本地文件空间(LFS)的架构思路
本地文件空间(Local File Space,LFS)是一种相对较新的文件暴露架构,核心思路是:本机目录原地不动,通过一条加密的 HTTPS 隧道将指定路径安全地发布到公网,访问者通过浏览器直接访问。
其核心架构能力通常包括:
- 路径绑定:直接映射本地文件系统路径,不搬移文件,本地修改后公网侧实时生效;
- 账号体系:每个访问者独立账号,登录后仅可见被授权的目录;
- 细粒度授权:按路径 + 按操作类型(预览 / 下载 / 上传 / 删除 / 打包)配置权限;
- 浏览器预览:原生支持文本、Markdown、代码、PDF、Office、图片、音视频在浏览器端渲染,无需下载;
- 公开链接:对单文件或目录生成免登录分享链接,适用于脱敏资料对外分发;
- 访问控制:IP 黑白名单、区域访问限制,在公网可达的同时收敛访问范围。
从架构上看,LFS 本质上是将"内网穿透 + Web 文件服务器 + 用户鉴权 + 预览服务"这几层能力收敛为一个客户端组件,避免了多组件拼装带来的维护复杂度。这种架构思路在中小团队的文件分发场景中逐渐普及。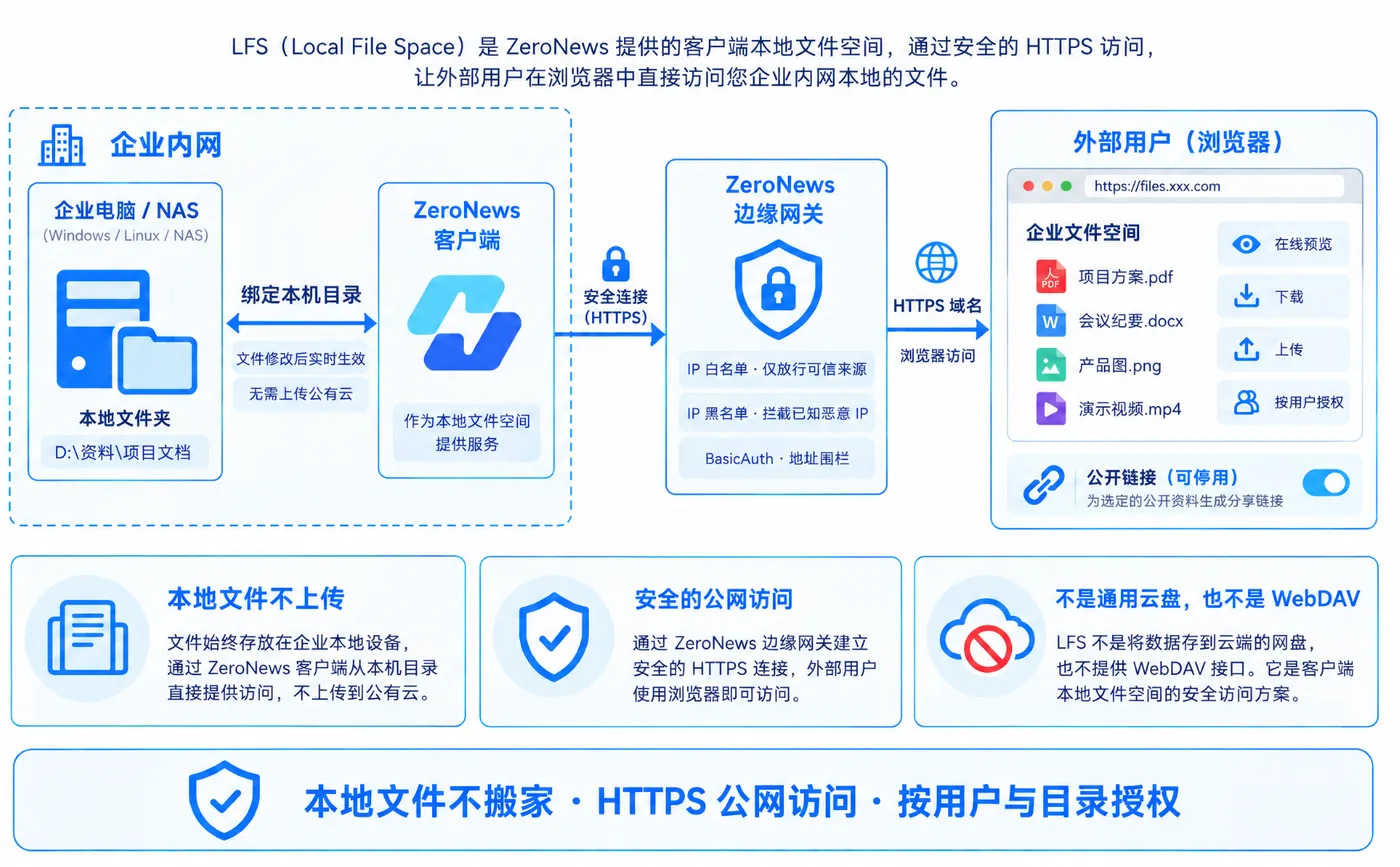
三、两种架构对比
| 对比维度 | WebDAV(+ 自行搭建穿透) | LFS 方案 |
|---|---|---|
| 协议层定位 | 局域网内的网络文件系统 | 公网 HTTPS 文件空间 |
| 公网可达性 | 需自行叠加 VPN / 反代 / 穿透 | 客户端自带公网隧道 |
| 访问入口 | 映射网络盘符 / Finder 连接 | 浏览器 HTTPS 访问 |
| 权限模型 | 目录级读写,粒度较粗 | 空间账号 + 路径级 + 操作类型 |
| 在线预览 | 依赖客户端,浏览器支持有限 | 原生预览文本 / MD / 代码 / PDF / Office / 媒体 |
| 公开分享 | 需自行开发应用层 | 原生单文件 / 目录免登录链接 |
| 安全控制 | 端口级,白名单需自行配置 | 用户鉴权 + IP 黑白名单 + 区域控制 |
| 数据驻留 | 文件留在内网主机 | 文件留在内网主机,不落地公有云 |
| 维护成本 | 多组件拼装,故障点多 | 单一客户端组件 |
四、典型场景选型
场景一:纯内部共享,不涉及公网访问
如果文件仅在企业内部局域网流转,员工均在办公室内办公,使用 NAS 或本机 WebDAV / SMB 即可满足需求,无需引入额外组件。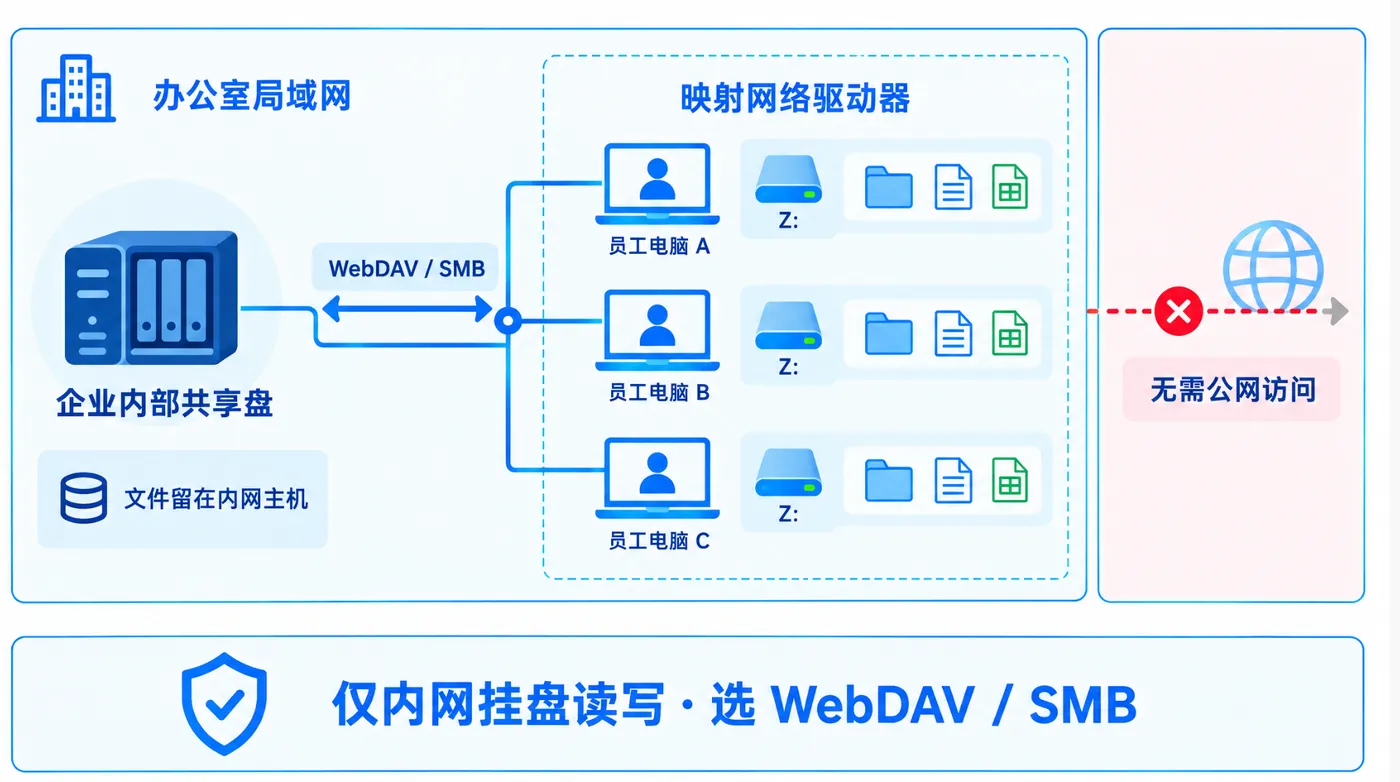
场景二:对外提供只读公开资料
产品手册、用户指南、升级包等可公开资料,要求数据驻留在企业内网主机,同时需在外网可下载。可将文档库绑定到 LFS 空间:内部目录通过账号给同事查阅,公开资料生成免登录链接,访客无法访问内部目录。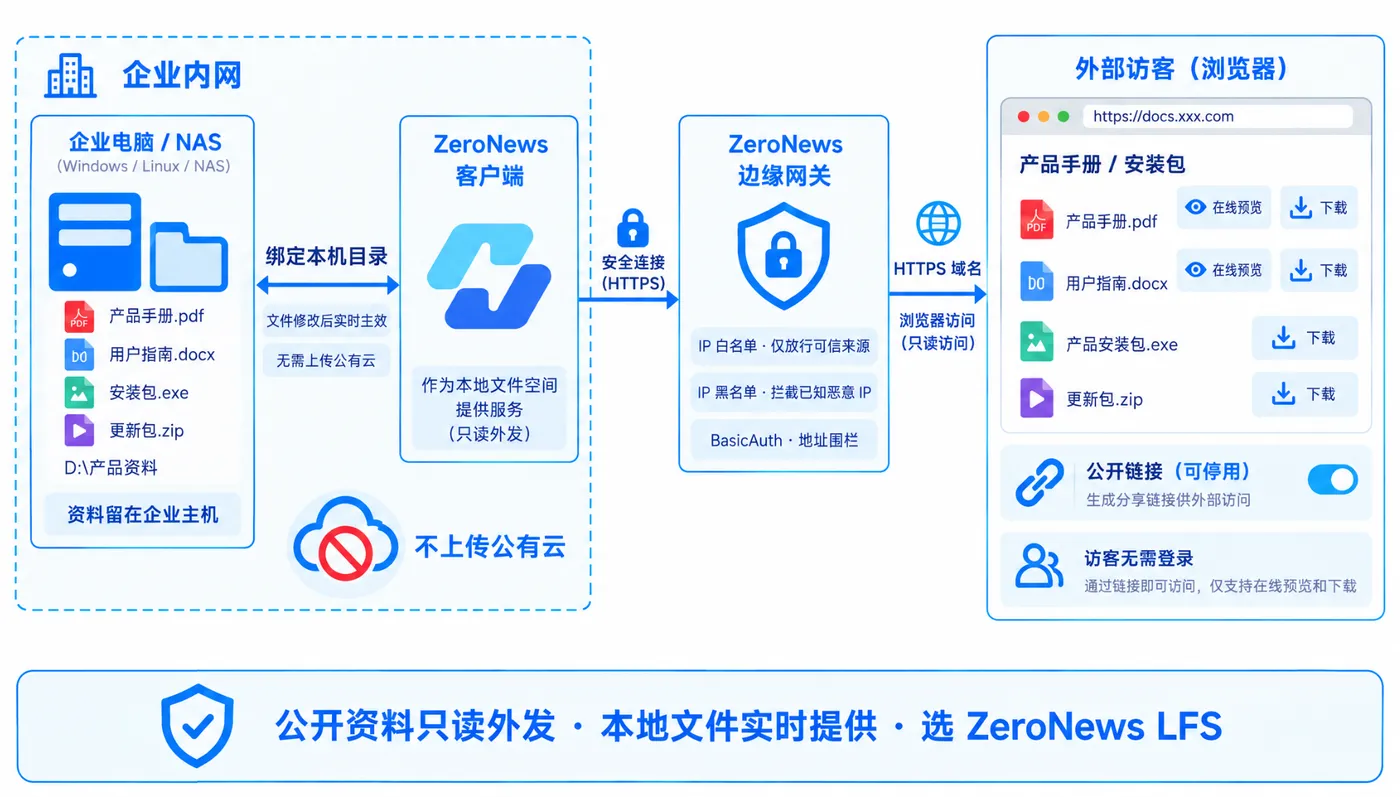
场景三:设计团队对外交付设计稿
效果图、VI、PDF 终稿按客户分目录存放。网盘方案存在版本不同步问题,整盘 WebDAV 外发存在越权风险。为每个客户建立独立空间账号,仅授权对应目录的预览 / 下载权限,本地修改后客户刷新即可获取最新版本。临时竞标可对特定终稿生成限时公开链接,结束后停用。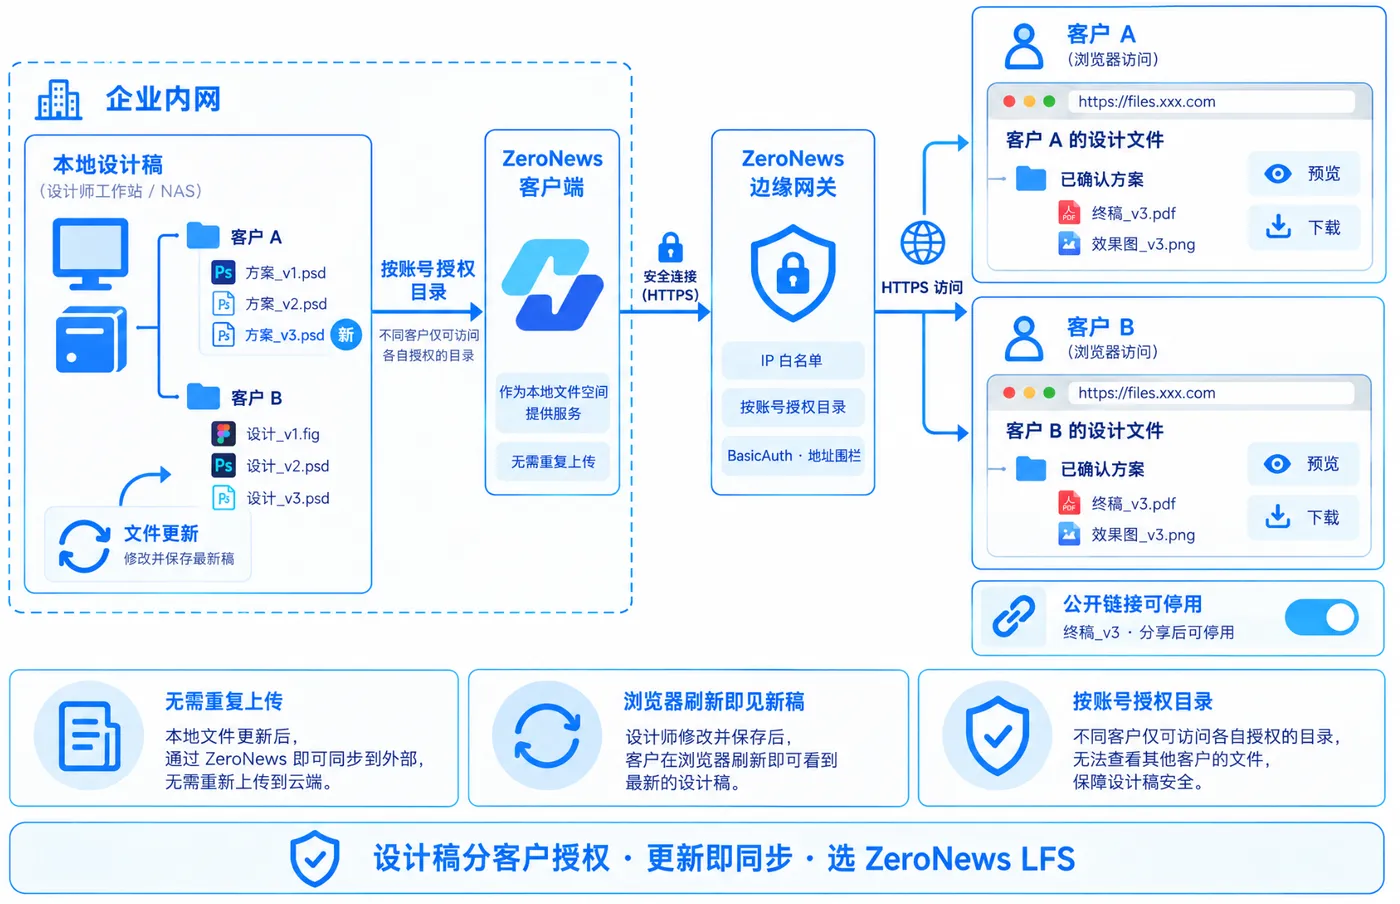
场景四:项目交付资料对外分发
实施、集成类项目的手册、安装包、现场照片、验收文件按客户分目录存放,权限需求各异。按客户建立账号,按路径分别配置预览、下载、上传、打包权限;驻场人员可通过手机浏览器上传现场照片至指定目录。验收阶段仅对终稿生成临时公开链接,完成后立即停用。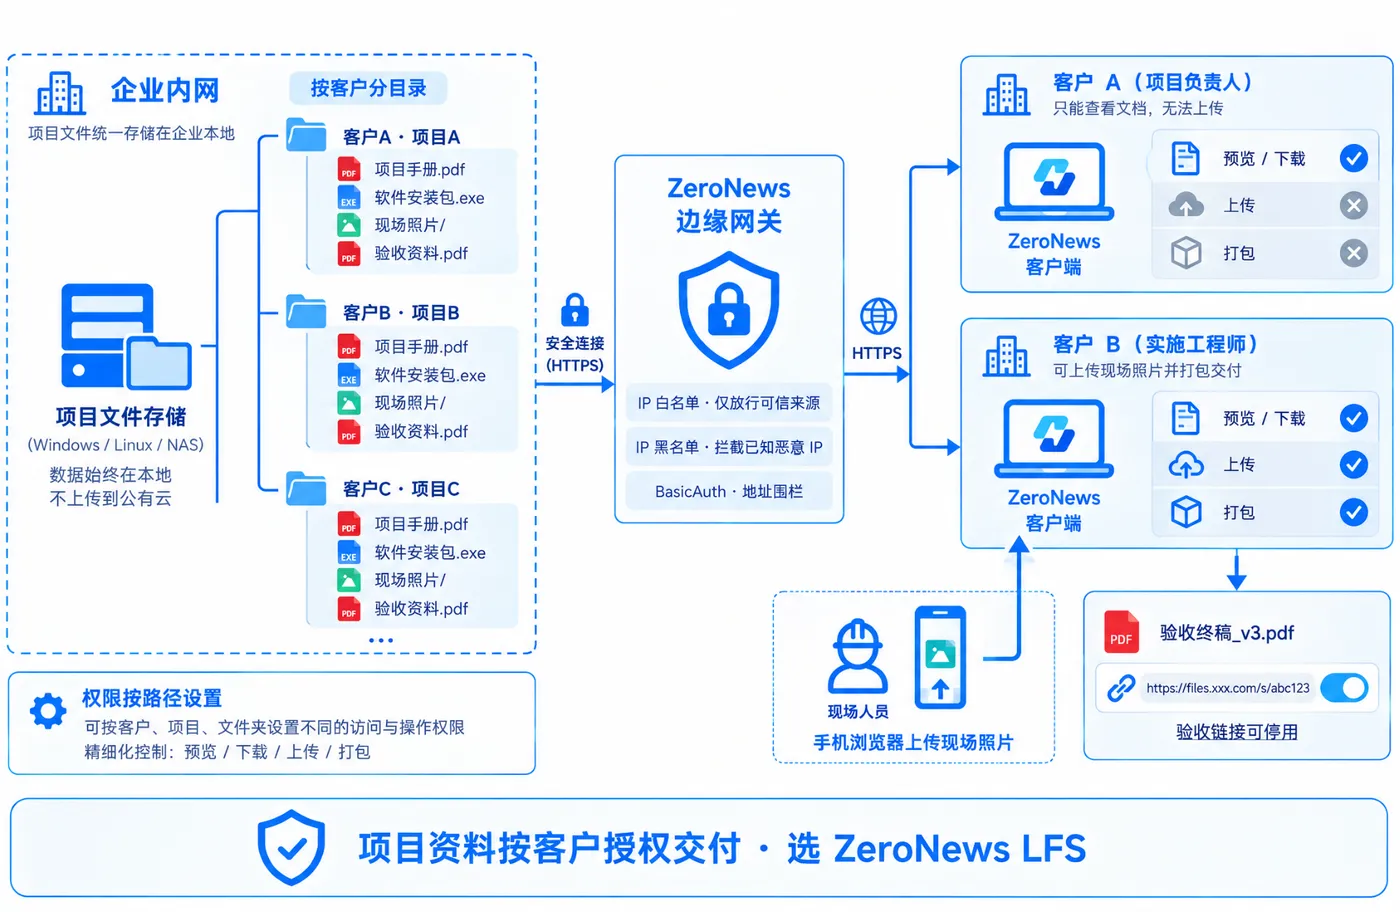
五、LFS 方案的通用配置流程
以常见的 LFS 客户端实现为例,配置流程大致如下:
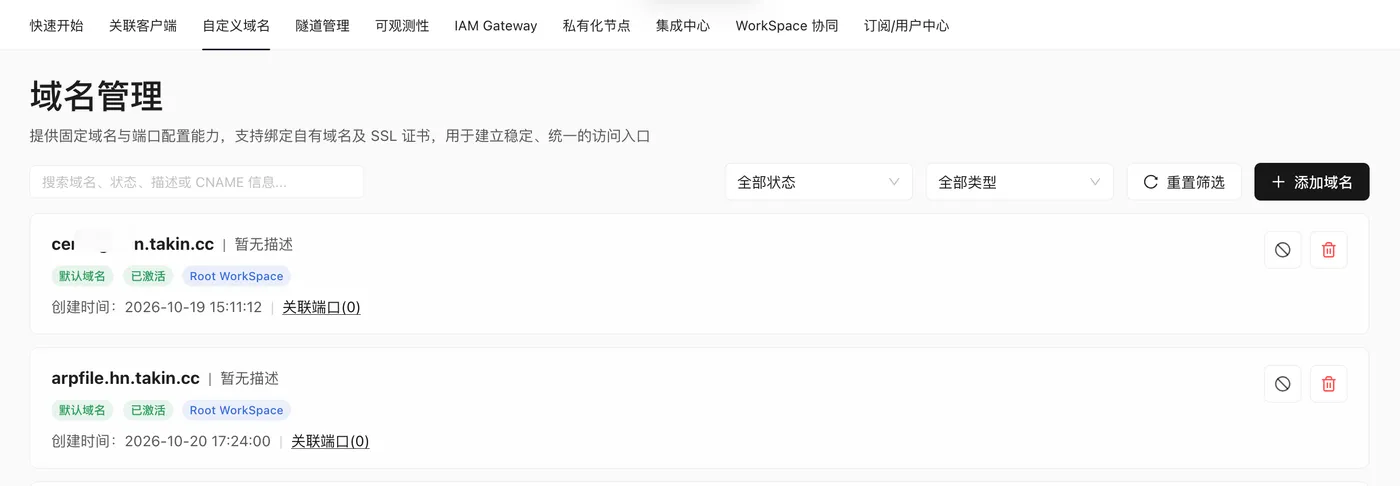
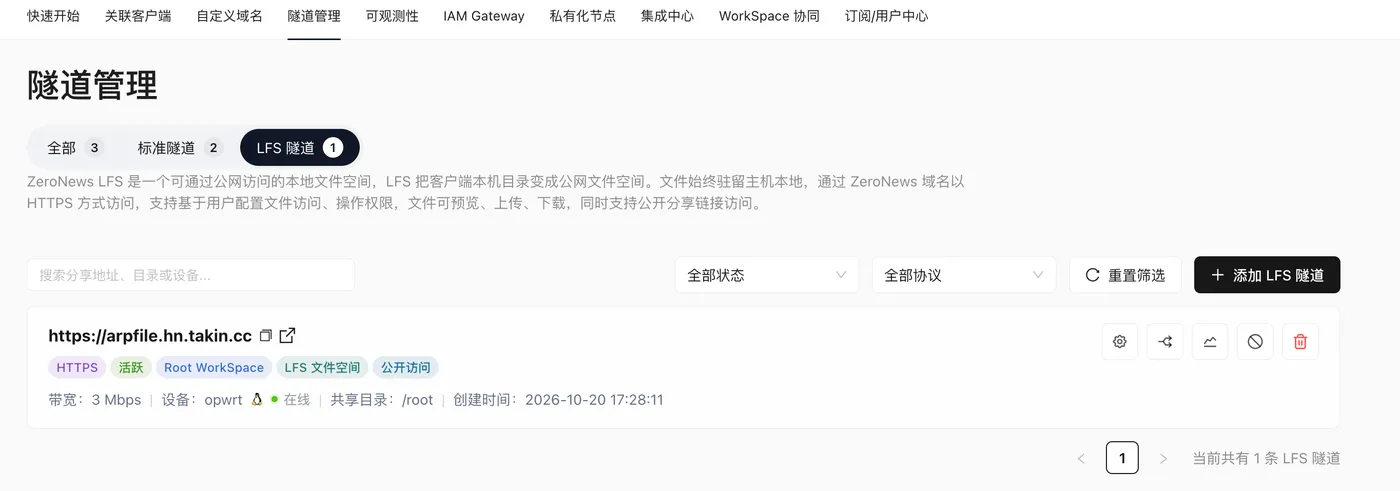
在控制台添加专用 HTTPS 域名,完成 DNS 解析校验;
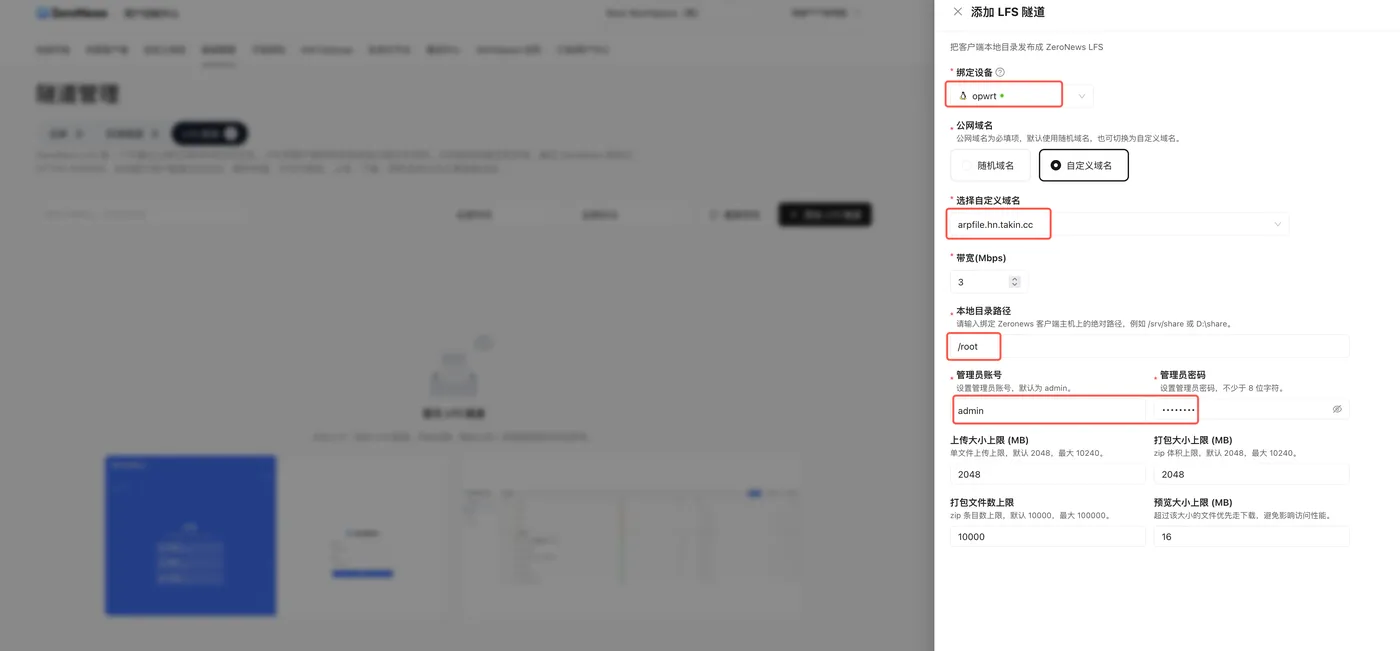
在隧道管理中创建 LFS 隧道,选择目标客户端;
- 绑定已配置的公网域名,设置带宽与单文件大小限制;
- 填入本地待共享目录的绝对路径;
配置空间管理员账号与密码;
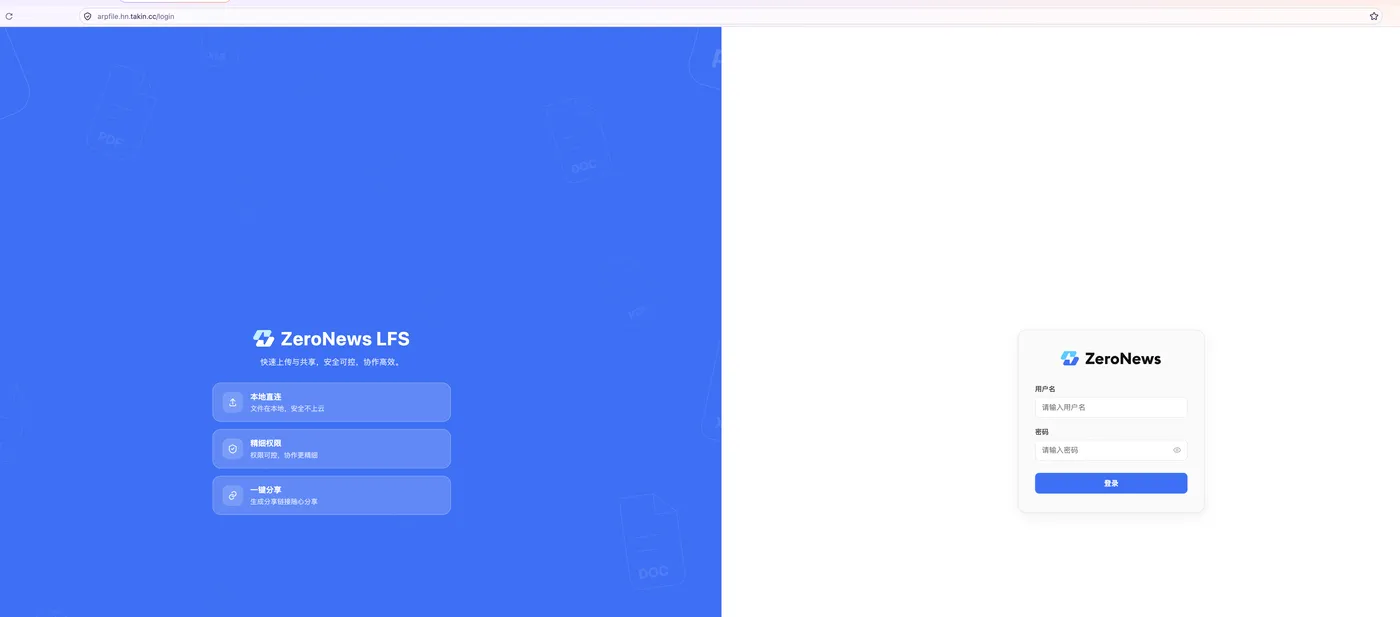
创建完成后,通过浏览器访问域名进入文件空间;
- 管理员在后台为不同用户创建账号,按目录配置预览 / 下载 / 上传权限;
- 对外分发的文件或目录,生成公开分享链接。
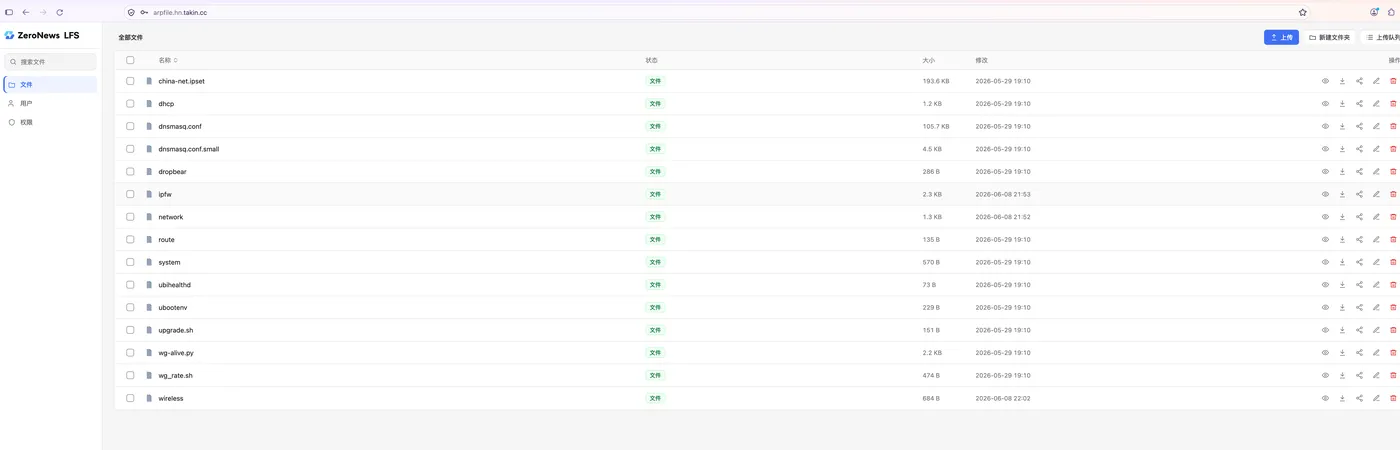
建议对外公开链接设置有效期,项目结束或验收完成后及时关闭,避免长期暴露在公网。
六、总结
WebDAV 是成熟的内网文件共享协议,但它解决的是"局域网内把远程目录当磁盘使用"的问题。当需求转变为"将本机指定文件安全地交付给指定的人从公网访问"时,就需要在 WebDAV 之外叠加 VPN、穿透、鉴权、预览、分享等多层组件,维护成本较高。
LFS 方案的架构价值在于将这几层能力收敛为单一客户端组件:文件留在本机、公网通过 HTTPS 域名访问、权限按账号 + 路径 + 操作控制、叠加 IP / 区域访问限制。
选型建议:
- 仅内网使用:WebDAV / SMB 完全够用,简单直接;
- 需对外安全分发文件:LFS 方案在权限粒度、预览体验、维护成本上更有优势。
两种方案并非互斥,很多团队的实际组合是内部办公使用 WebDAV,对外客户分发使用 LFS,各司其职。
以上是两种架构的技术对比与选型思路,具体落地可根据企业实际场景调整。有相关问题欢迎在评论区交流。

