有没有防止泄密的软件?有,但老板得先看清防外面的人还是里面的人

简介: 该软件专为企业数据防泄密设计,精准区分“防外”(黑客钓鱼)与“防内”(内鬼离职)两大风险路径:外防靠终端网络管控与行为审计;内防以文件透明加密、细粒度权限、水印追踪和离线管控为核心。不堆设备,直击出口,小公司也能高效闭环防护。

有这样的软件。而且得先分清楚,防外面的人和防里面的人路子本就不同,装错方向白花钱。

外面的黑客钓鱼有传统办法,里面的内鬼离职才是老板该先盯的口子,这一路靠防火墙根本拦不住。
image.png

一、有这样的软件,先分清防谁

老板别一上来就问"装哪个",先把敌人看准。泄密分两路,软件也得两套打法。

1. 防外面:黑客和钓鱼

(1)违规外联报警发现私接网络立刻断网锁屏,外部渗透先被挡在终端这一层,不等它进内网。

(2)网站和程序黑名单加IP端口防火墙,员工误点钓鱼站、乱连端口,入口先堵,木马没机会落地。

2. 防里面:内鬼和离职

(1)真把公司掏空的常是握钥匙的自己人,源代码、客户名单、图纸,有权限就能搬,比黑客方便得多。

(2)内部人合法账号防火墙拦不住,得靠文件级加密和审计,把能碰的范围尽量缩窄,动了也留痕。
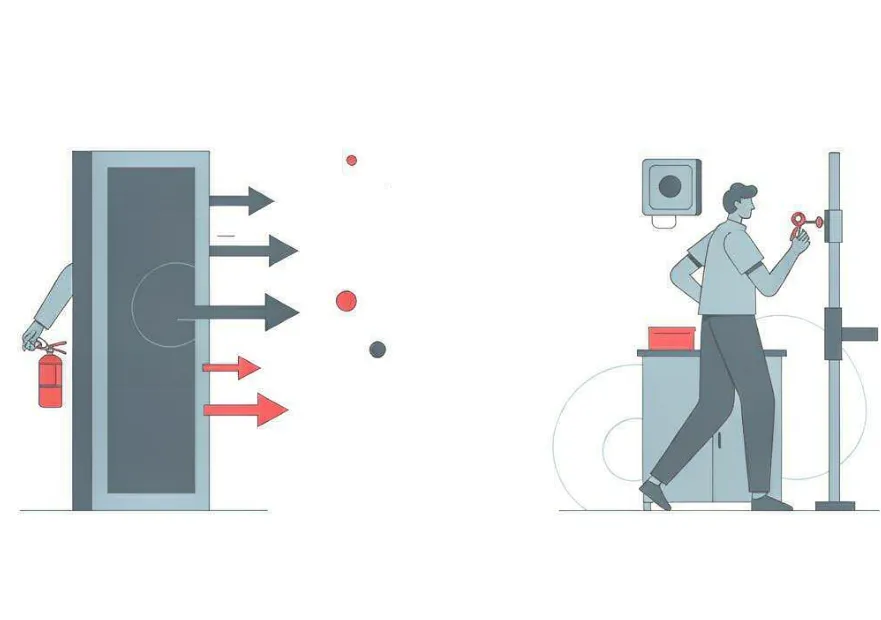
image.png

二、防外面的人,终端三道闸

外面的威胁重点在终端侧把入口和网络管住,小公司也扛得住。

1. 网络口先管住

(1)限制上网可按场景设,只访内网、禁止所有网络访问、或指定程序运行时断网,灵活不误事。

(2)USB设备管控禁掉无线网卡类外设,想私接WiFi绕管控的口子先收住,外联从根上断。

2. 行为留痕不糊涂

(1)程序使用记录记装了啥、跑了啥,异常软件一装系统先标出来,不用等中毒才反应。

(2)文件操作记录把删改拷发留全,外部攻击顺走的痕迹,事后对得上,追责有凭。

三、防里面的人,才是重头

内鬼这条路,光有防火墙没用。核心资产得从文件本身锁起,谁碰过、发去哪都能追,才是真闭环。

1. 文件本身加密,拿走打不开

(1)透明加密文档打开自动加密,公司内照常流通,发外网变乱码,员工无感,不改变习惯。

(2)落地加密文件存本地立刻加密,不用先打开,防止直接转发。

2. 外发过审批,带身份水印

(1)禁止程序发送文件,邮箱、聊天、网盘、AI工具都走不通,想顺手发被拦在源头。

(2)真要外发过审批,文档发送水印带身份信息,发给谁、何时、哪份,外发记录一查便知。

(3)敏感文件报警核心资料一碰就提醒,不用等出了事才看见,把损失摁在发生前。

3. 出差外协也不松

(1)离线管控外出办公开离线模式设时限,过期加密文件打不开,设备丢了也不怕。

(2)安全区域部门分配不同密钥,A部门资料B部门打不开,越权互看先被拦,内鬼能碰的范围更小。
image.png

四、选型别乱,按出口配

1. 文件出口配加密加外发

(1)U盘和打印机管控收物理拷贝打印,图纸操作记录把外发拷贝打印全记下来,谁动的查得到。

(2)审计日志集中存,谁导出大量数据、频繁访核心库,系统先标出来,老板不用等出事翻账。

2. 屏幕出口配审计加水印

(1)屏幕录像、快照、实时屏抓异常操作,离职前疯狂拷文件一眼能抓,回放就是证据。

(2)屏幕水印、指定程序水印,文件流到外头也带是谁的标记,真泄了追得到人,追责赔钱有凭。

老板选软件别急着全装,先看清泄密从哪漏。防外有终端闸,防内有加密审计,两类配齐,资产才出不了门。

责编:安企神-小赵

相关文章
|
1天前
|
存储 安全 数据挖掘
在线教育系统源码与定制开发:企业搭建网校平台的技术方案解析
企业如何搭建属于自己的在线教育平台?本文从软件开发角度,解析在线教育系统源码与定制开发的区别,介绍课程管理、直播教学、学员管理、在线支付及学习数据分析等核心功能,并探讨视频播放、系统安全、性能扩展和项目实施流程,为教育培训机构、企业培训部门及知识付费平台规划网校系统提供参考。
|
2天前
|
JSON 前端开发 API
Flash 模型 Bechmark 横评
对轻量模型的能力做一些横评
93 1
|
4天前
|
人工智能 运维 网络安全
阿里云GPU云服务器租用价格表:一年/按月/按小时报价明细全解析
GPU算力成本远高于普通云服务器,预算评估必须结合业务运行时长。持续运行的线上推理业务,优先包年包月;短期测试按量付费,用完释放;离线训练任务选用抢占式实例。一定要把云盘、带宽等附加费用计入预算,避免账单超出预期。
149 0
阿里云GPU云服务器租用价格表:一年/按月/按小时报价明细全解析
|
4天前
|
安全 定位技术 网络安全
计算机终端保密检查系统:定期查体比出事再查管用
该系统解决终端保密“平时不查、出事才翻”的痛点,通过定期自动检查违规软件、资产漏洞、异常外联、上网外设四类风险,实现隐患早发现、提醒到人、记录可溯。变被动救火为主动体检,筑牢日常保密防线。
|
1天前
|
人工智能 数据安全/隐私保护
Word Copilot语义对比:一份保密协议改了什么,AI 3分钟帮你看明白
|
1天前
|
缓存 人工智能 安全
通义千问 Qwen3.8-Max 保姆教程:解锁多模态能力,长周期 Agent 任务搭建、代码调用全流程
对于企业研发团队和专业开发者,当业务需要处理复杂长文档、多步骤科研与金融任务、大型代码项目、多模态专业资料分析时,Qwen3.8-Max是旗舰级的模型选择。落地过程中,做好模型选型区分、提示词调优、上下文缓存配置、密钥安全管理,并且针对高风险业务增加人工复核与结果校验机制,就可以充分发挥模型强大的推理能力,搭建稳定可靠的企业级AI应用与智能体系统。随着模型持续迭代,Qwen3.8-Max的工具调用稳定性、长周期任务规划能力还会持续优化,持续拓展AI在专业领域的落地边界。
48 0
|
1天前
|
人工智能 自然语言处理 监控
从成本中心到价值中心:互联网企业如何借客服系统挖掘用户洞察?
互联网客服常被视作成本中心,但实为高频真实用户触点。阿里云瓴羊Quick Service将其升级为“感知—理解—决策—执行”洞察链路,通过情绪识别、问题聚类与闭环回流,将对话转化为产品优化、体验提升和转化增长的驱动力。
|
1天前
|
人工智能 监控 API
千问大模型零成本上手教程:网页端 + API 免费额度,完整实操一步到位
千问大模型的免费体验分为网页端和API新人额度两条路径。普通用户通过网页端零配置即可完成文档解析、问答创作;开发者领取API免费Token,通过curl、Python脚本实现模型调用,完成原型开发。使用过程中,开启额度用尽自动停止是重中之重,可以规避意外扣费风险。整套方案可以帮助零基础用户低成本熟悉大模型能力,完成学习、创意创作、AI原型验证等各类需求。
45 0
|
1天前
|
JavaScript 前端开发 开发者
在 SpreadJS 里新增右键菜单,把业务动作放到用户手边
本Demo演示如何在SpreadJS默认右键菜单中动态追加/过滤菜单项(如“提交当前行”),通过`onOpenMenu`钩子与`commandManager.register`解耦UI与逻辑,支持基于选区、行列、状态的上下文操作,提升后台系统交互精准性与可维护性。
|
1天前
|
JSON 人工智能 测试技术
2027秋招项目别只做MCP调用:让Agent先证明自己有权限
本项目基于Microsoft Learn公开MCP机制,构建可复现的“缺陷助手”行为测试框架:通过SQLite模拟库、三类权限管控工具、结构化JSON Trace与pytest断言,验证Agent在查询、创建、关闭缺陷时是否严格遵循角色、项目边界与验证状态等业务规则,重点检测越权尝试、参数来源可信度及拒绝后绕行等真实风险。

热门文章

最新文章